کاظم مرتضوی·۲۳ روز پیشراهاندازی SOC برای سازمان متوسط؛ چرا ۲۴۱ روز دیر است و چطور به چند ساعت برسیمساعت سه بامداد است. یک حساب مدیریتی از کشوری دیگر وارد سرور فایل سازمان شما میشود. اولین نفری که متوجه میشود کیست و چه زمانی؟ در بیشتر س…
مجید موسویان نژاد صادقی·۲ ماه پیشسندروم پومای ابله؛ وقتی تیم آبی شکار اشتباه را تعقیب میکندمشکل یک تیم آبی همیشه این نیست که تهدید را نمیبیند؛ گاهی مشکل دقیقاً برعکس است: تهدید را میبیند، آن را دنبال میکند، اما آنقدر درگیر هما…
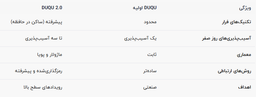
rasgari·۵ ماه پیشمدیریت درایورها: سه سنگر حیاتی برای یک SOC هوشمنداین متن دارد یک **رویکرد دفاعیِ SOC برای شناسایی و کنترل سوءاستفاده از Driverها** را بیان میکند؛ بهخصوص در سناریوهایی که مهاجم از **Drive…
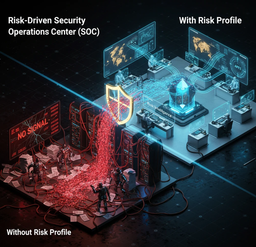
روزبه نوروزی·۱ سال پیشمعماری SOC مبتنی بر ریسک: گذار از “مرکز همبسته سازی لاگ” به “هوشمندی عملیاتی"در ادبیات مهندسی امنیت سایبری، یک تصور غلط بنیادین وجود دارد که مرکز عملیات امنیت (SOC) را مترادف با پیادهسازی ابزار SIEM میداند. اما از…
فائزه احمدبیگی·۳ سال پیشتفاوت IOC و IOAIOA VS IOCIndicators of attack (IOA)Indicator of Compromise (IOC)اول indicator چیست؟ indicatorها شواهد مربوط به حوادث امنیتی هستند. آنها م…
نوآوران افراتک هوشمند·۵ سال پیشتوسعه مرکز عملیات امنیت یا SOC«شرکت فنی مهندسی نوآوران افراتک هوشمند»، خدمات کاملی در حوزه soc ارائه می دهد.
علیرضا تقی خانی·۵ سال پیشبلوغ مرکز عملیات امنیت را با این فرآیند تضمین کنید..!ارزیابی سطح بلوغ کمک میکند تا ابعاد مختلف مرکز عملیات امنیت را سنجیده و بعد از آن، برنامه ای برای افزایش پختگی و بهره وری آن ایجاد کرد.
وحید چشمی·۵ سال پیشپیاده سازی DDD در NET5. (بخش دوم)دو قانون کلیدی را قبل از پیاده سازی DDD باید رعایت کنیم ، Encapsulation و SoC قوانینی هستند که به لطف EF Core قابل پیاده سازی هستند.
علیرضا تقی خانی·۵ سال پیشفرایندها را قورت دهید..!اگر از دست فرآیندهای خسته کننده اذیت شده اید، از این نوشته برای راحت قورت دادن فرآیند ها استفاده کنید..!!