
مقدمه
در دنیای در حال تغییر تهدیدات سایبری، بدافزار Duku 2.0 (همچنین با نام Duqu 2.0 شناخته میشود) به عنوان یکی از پیشرفتهترین و پیچیدهترین پلتفرمهای بدافزاری تا به امروز شناخته میشود. این بدافزار که به عنوان نسخه ارتقا یافته بدافزار Duqu اولیه معرفی شده، نشاندهنده ارتقای قابل توجه در تکنیکهای حمله و قابلیتهای فرار از سیستمهای امنیتی است. در این نوشتار به بررسی جامع این بدافزار، تاریخچه، ویژگیهای فنی، روشهای حمله و راهکارهای مقابله با آن میپردازیم.
تاریخچه و خاستگاه
بدافزار Duqu اولیه در سپتامبر ۲۰۱۱ کشف شد و به دلیل شباهتهای کدنویسی با بدافزار معروف Stuxnet، توجه محققان امنیتی را به خود جلب کرد. این شباهت منجر به گمانهزنیهایی شد که احتمالاً توسط یک گروه پیشرفته تهدید پایدار (APT) توسعه یافته است.
دو سال بعد، در سال ۲۰۱۳، نسخه جدیدی از این بدافزار با نام Duqu 2.0 کشف شد که نشاندهنده ارتقای قابل توجه در قابلیتها و تکنیکهای آن بود. این نسخه جدید به ویژه به دلیل هدف قرار دادن رویدادهای سطح بالا و استفاده از روشهای نوین نفوذ، توجه جهانیان را به خود جلب کرد.
ویژگیهای فنی و قابلیتها
Duqu 2.0 به عنوان یک پلتفرم بدافزاری پیشرفته، دارای ویژگیهای فنی منحصربهفردی است که آن را از بدافزارهای دیگر متمایز میسازد:
1. استفاده از آسیبپذیریهای روز صفر (Zero-Day)
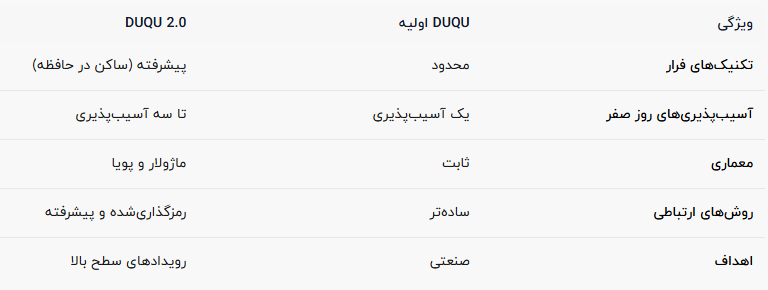
این بدافزار از تا سه آسیبپذیری روز صفر مختلف برای نفوذ به سیستمهای هدف استفاده میکند. این ویژگی به مهاجمان امکان میدهد تا بدون شناسایی توسط سیستمهای امنیتی، به شبکههای نفوذ کنند.
2. تکنیکهای فرار پیشرفته
Duqu 2.0 تکنیکهای فرار پیشرفتهای را پیادهسازی میکند که کشف آن را بسیار دشوار میسازد. یکی از مهمترین این تکنیکها، ساکن شدن در حافظه (memory-resident) است که به آن امکان میدهد بدون نوشتن فایلهای قابل شناسایی روی دیسک، عمل کند.
3. معماری ماژولار
این بدافزار دارای معماری ماژولار است که به مهاجمان امکان میدهد قابلیتهای جدید را به صورت پویا اضافه یا حذف کنند. این ویژگی انعطافپذیری بالایی را در عملیاتهای سایبری فراهم میسازد.
4. ارتباطات امن و رمزگذاریشده
ارتباطات بین سرورهای فرمان و کنترل (C&C) و سیستمهای آلوده به صورت امن و رمزگذاریشده انجام میشود که شناسایی و مسدودسازی ترافیک آن را دشوار میسازد.
روشهای حمله و اهداف
تحلیلها نشان میدهد که Duqu 2.0 به طور خاص هدف قرار دادن رویدادهای سطح بالا و سازمانهای مهم را هدف گرفته است. این بدافزار با رویدادهای P5+1 (گروه کشورهای پنج به علاوه یک که در مذاکرات هستهای با ایران دخیل بودند) و مکانهای مرتبط با آنها در ارتباط بوده است.
روشهای حمله این بدافزار شامل:
- حملات Spear Phishing: استفاده از ایمیلهای هدفمند با پیوستهای آلوده یا لینکهای مخرب
- سوءاستفاده از آسیبپذیریهای روز صفر: استفاده از آسیبپذیریهای ناشناخته در نرمافزارهای رایج
- نفوذ از طریق شبکههای ایزوله: توانایی نفوذ به شبکههای ایزوله شده از اینترنت (air-gapped networks)
تفاوت با نسخه قبلی
Duqu 2.0 در مقایسه با نسخه اولیه Duqu، دارای تفاوتهای قابل توجهی است:
تأثیرات و پیامدها
فعالیتهای Duqu 2.0 پیامدهای امنیتی و سیاسی قابل توجهی داشته است:
1. جاسوسی سایبری پیشرفته: جمعآوری اطلاعات حساس از اهداف استراتژیک
2. شناسایی زیرساختهای حیاتی: نقشهبرداری از شبکههای زیرساختی برای حملههای آتی
3. تضعیف اعتماد به سیستمهای امنیتی: نشان دادن محدودیتهای سیستمهای امنیتی فعلی در برابر تهدیدات پیشرفته
4. تنشهای ژئوپلیتیک: ارتباط احتمالی با عملیاتهای سایبری دولتها و افزایش تنشهای بینالمللی
راهکارهای مقابله و دفاع
برای مقابله با تهدیداتی مانند Duqu 2.0، سازمانها باید رویکرد چندلایهای و پیشرفتهای را اتخاذ کنند:
راهکارهای فنی:
1. استفاده از سیستمهای تشخیص مبتنی بر رفتار: به جای تشخیص مبتنی بر امضا، از سیستمهای تحلیل رفتار برای شناسایی فعالیتهای مشکوک استفاده شود.
2. ارزیابی مداوم آسیبپذیریها: شناسایی و رفع آسیبپذیریهای روز صفر با استفاده از ابزارهای ارزیابی خودمندی.
3. تحلیل ترافیک شبکه: استفاده از ابزارهای تحلیل ترافیک برای شناسایی ارتباطات مشکوک با سرورهای C&C.
4. ایزولهسازی سیستمهای حیاتی: ایزولهسازی شبکههای حیاتی از شبکههای عمومی و کاهش سطح حمله.
راهکارهای سازمانی:
1. آموزش کارکنان: آموزش کارکنان در مورد روشهای حمله مانند Spear Phishing.
2. برنامه پاسخ به حوادث: ایجاد برنامه پاسخ به حوادث سایبری با تمرکز بر تهدیدات پیشرفته.
3. همکاری با سازمانهای امنیتی: همکاری با سازمانهای امنیتی و اشتراک اطلاعات تهدیدات.
4. برنامهریزی محکم: انجام آزمایشهای نفوذ منظم و ارزیابیهای امنیتی.

