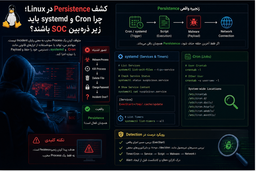
روزبه نوروزی·۳ ماه پیشکشف Persistence در Linux؛ چرا Cron و systemd باید زیر ذرهبین SOC باشند؟یکی از اشتباهات رایج در Incident Response این است که تصور کنیم با متوقف کردن یک Process مخرب، حادثه پایان یافته است. فرض کنید روی یک Linux…
عماد عابدینی·۳ ماه پیشچرا نباید به نتایج Sandbox اعتماد کنیم؟اگه سازمان شما از Sandbox به عنوان راهکاری برای بررسی مخرب یا سالم بودن فایلها استفاده میکنه و روی نتایج تحلیلش حساب باز میکنین…
فقط کتاب·۲ سال پیشدانلود کتاب Malware Development for Ethical Hackersمعرفی + دانلود دانلود کتاب Malware Development for Ethical Hackers نسخه 1 چاپ سال 2024
شبکه رسام دوراندیش·۴ سال پیشچگونه CHATGPT امنیت سایبری را تغییر خواهد دادنسل جدیدی از چت بات ها متون منسجم و معنی دار را ایجاد می کنند. این می تواند هم به مجرمان سایبری و هم به مدافعان سایبری کمک کند.اگرچه اصول ی…
Bamasoft·۴ سال پیشمالور (Malware) یا بدافزار چیست؟مالور (Malware) یا بدافزار چیست؟ انواع بدافزار و مالور چیست و راههای جلوگیری از بدافزار کدامند؟
داده پایش کارن (نرم افزارهای امنیت شبکه و اطلاعات)·۵ سال پیشبا حمله روسیه به اوکراین، خطرات حملات سایبری افزایش می یابدCyber Attack Risks Poised to Soar as Russia Attacks Ukraineکارشناسان امنیتی هشدار میدهند که حمله نظامی روسیه به اوکراین احتمالاً با موجی از…
محسن منصوری·۵ سال پیشچطور بدافزارهای داخل شبکه سازمان را شناسایی کنیم و امنیت را بالا ببریم؟شبکههای کامپوتری نقش مهمی در اتوماسیون ادارات، موسسات و شرکتهای گوناگون دارند. ارتباط اعضا و کارمندان یک موسسه و استفاده آنها از زیرساخت…
سلطاندرهکر·۵ سال پیشخانواده بدافزاری Snakeخانواده بدافزاری Snake اخیرا به دلیل قیمت پایین فروش آن در وب تاریک مورد توجه مجرمین سایبری متعددی قرار گرفته است.
Nova Security·۶ سال پیشمهاجمان از اکسپلویت Proxylogon Microsoft Exchange Server استفاده می کنند تا دستگاه های آسیب پذیر را با بات نت ارز دیجیتال به نام Prometei آلوده کنند !!!با توجه به تحقیقات جدید، این بدافزار از اکسپلویت های اخیرا منتشر شده Microsoft Exchange مرتبط با حملات های HAFNIUM ، جهت نفوذ به شبکه برا…
hackerian·۶ سال پیشدور زدن آنتی ویروس با فریم ورک Veilدر این مقاله با فریم ورک Veil و نصب آن برای دور زدن آنتی ویروسها آشنا میشویم.