
اگه سازمان شما از Sandbox به عنوان راهکاری برای بررسی مخرب یا سالم بودن فایلها استفاده میکنه و روی نتایج تحلیلش حساب باز میکنین، توی این پست میخوایم ببینیم چرا نباید به نتایج Sandbox اعتماد کامل کرد.
فرقی نمیکنه از Sandboxهای تجاری مثل Any.Run، Hybrid Analysis و Joe Sandbox استفاده کنین، از Sandboxهای همراه با EDRها یا هر مدل Sandbox دیگهای، چیزی که باید در نظر بگیریم اینه که اعتماد به نتیجه تحلیل یک Sandbox و صرفا بر اساس همون نتیجه، اجازه دادن به ورود یک فایل، اون هم در محیط Enterprise، میتونه عواقب زیادی داشته باشه و حتی در نهایت به یک فاجعه امنیتی ختم بشه.
چرا...؟ 🤔
جواب خیلی ساده ست. سندباکس چکار میکنه؟ در شرایط ایدهآل، با فرض اینکه محیط Sandbox مناسب همون فایلی باشه که قراره تحلیلش کنیم، فایل رو در یک محیط ایزوله اجرا میکنه و رفتارشو زیر نظر میگیره و مواردی مثل API Callها، Process Creationها، Network Activity، تغییرات Registry، تغییرات File System و... رو بهمون گزارش میده.
دیده شده یکسری از سازمانها زیر ساخت Sandboxشون مختص ابزارهای ویندوزیه و بنابراین فقط میتونن PE رو اجرا کنن، بعد سازمان خیلی خوبو خوشحال میاد داخلش فایلهای لینوکسی و اندرویدی میندازه و از این که نتیجه Clean میگیره خوشحال میشه! 🙂
خب حالا سؤال اینجاست:
چند درصد از Malwareهای امروزی، به محض اجرای فایل، Payload اصلیشون رو اجرا میکنن؟
خیلی کلی که بخوایم به این موضوع نگاه کنیم، ممکنه Malware جوری طراحی شده باشه که:
فقط روی سیستم یا محیط Target فعال بشه. (یکی از نمونه Malwareهایی که رفتارش تا حد زیادی به شرایط و مشخصات محیط Target وابسته بود، Stuxnet بود که فکر میکنم همه کم و بیش باهاش آشناییم.)
باید یک پارامتر یا شرط مشخص رو دریافت کنه. این پارامتر میتونه داخل خود سیستم و بهصورت Offline تولید و دریافت بشه یا از ارتباط با یک زیرساخت خارجی و بهصورت Online به دستش برسه. تا قبل از دریافت این پارامتر، ممکنه Malware یک رفتار کاملا عادی از خودش نشون بده.
ممکنه اجرای Payload اصلی رو به یک Event خاص وابسته کنه. این Event میتونه یک زمان مشخص، ایجاد یا تغییر یک فایل، اجرای یک Process خاص یا هر اتفاق دیگهای که فکرشو کنین باشه. حتی ممکنه این Event ارتباط مستقیمی با یک فرایند در Business سازمان داشته باشه. تو همچین حالتی، ممکنه Malware مدتها روی سیستم وجود داشته باشه، ولی تا زمانی که Event مورد نظرش اتفاق نیفته، هیچ رفتار مخربی از خودش نشون نده.
دسته دیگهای از Malwareها اجرای Payload اصلی خودشون رو به وجود یک سختافزار، Peripheral یا شرایط خاص سختافزاری وابسته میکنن. در نتیجه، اگه اون سختافزار یا شرایط مورد انتظار وجود نداشته باشه، ممکنه Malware بدون هیچ رفتار مخربی به اجرای عادی خودش ادامه بده.
و...
پس اجرای یک فایل در Sandbox، لزوما به این معنی نیست که رفتار واقعی اون Malware رو دیدیم. ممکنه فایل با موفقیت اجرا شده باشه، Sandbox هم همه چیز رو Monitor کرده باشه، اما چیزی که ما دیدیم فقط رفتاری بوده که Malware تصمیم گرفته از خودش نشون بده نه رفتار اصلی...
حالا بیایم خودمون رو بذاریم جای شخص یا تیمی که قراره یک Malware رو برای سازمانی مشخص توسعه بده...
یکی از چیزایی که حتما در نظر میگیریم اینه که باید راهکاری رو پیادهسازی کنیم تا Solutionهای امنیتی اون سازمان، مثل Antivirus، EDR و Sandbox نتونن Malware ما رو شناسایی کنن و تا جای ممکن هزینه شناسایی رو ببریم بالا...
اگه قرار باشه همون اول کار، راهکارهای امنیتی اون سازمان Malware رو تشخیص بدن که اصلا چه Malwareی! 🤠
البته توی این پست کاری به Antivirus، EDR و سایر Solutionها نداریم و مورد بحثمون نیست. فقط میخوایم در خصوص سندباکس صحبت کنیم...
همونطور که بالاتر اشاره شد، خیلی از Malwareهای امروزی قبل از اجرای Payload، اول محیط رو بررسی میکنن، اگه تشخیص بدن که در محیط تحلیل، Sandbox یا سیستم آزمایشگاهی اجرا شدن، ممکنه Payload اصلی خودشون رو اجرا نکنن یا به جای رفتار اصلی، یک رفتار کاملا عادی و بیخطر از خودشون نشون بدن.
در ادامه میخوایم یکم وارد جزئیات این موضوع بشیم و چند مورد از روشهایی که Malwareها برای تشخیص این محیطها ازشون استفاده میکنن رو بررسی کنیم:
تشخیص Hypervisor و Virtual Machine
خیلی از Sandboxها روی VMware، VirtualBox، Hyper-V یا KVM اجرا میشن. پس این احتمال وجود داره که Malware بتونه با گرفتن چند پارامتر مثل دیتای BIOS، مشخصات سیستم، Deviceها، CPU، درایورها، کلیدهای Registry، بررسی Vendor/Model از DMI و... این موضوع رو تشخیص بده.
البته باید بین Virtualization Detection و Sandbox/Analysis Environment Detection تفاوت قائل بشیم. VM بودن فقط یکی از Indicatorهایی است که Malware میتونه از اون برای تشخیص محیط تحلیل استفاده کنه.
بررسی تعداد CPU، مقدار RAM و Storage
یک VM تحلیل/سندباکس ممکنه نسبت به Endpointهای واقعی سازمان، تعداد CPU Core، مقدار RAM یا فضای Disk غیرمعمولی داشته باشه. پس با بررسی پارامترهایی مثل تعداد Processorsها، میزان Memory (مثلا با GetMemoryStatusEx)، مقدار فضای دیسک (مثلا با DeviceIoControl / GetDiskFreeSpaceEx) میتونه این موضوع رو تشخیص بده.
برای نمونه، بدافزار Blitz که اولین بار آخرای 2024 شناسایی شد، با بررسی تعداد هستههای CPU، رزولوشن صفحهنمایش و درایورهای نصب شده، تلاش میکرد محیطهای تحلیل و Sandbox رو شناسایی کنه و رفتار خودش رو در این محیطها جور دیگهای نشون بده.
رزولوشن و تعداد مانیتور
یک سندباکس معمولا مانیتور فعالی نداره. پس فقط کافیه بیاد با فانکشنی مثل GetSystemMetrics و EnumDisplayMonitors تعداد مانیتور و رزولوشن رو در بیاره.
بررسی Network Adapters
نام و MAC Address مربوط به Network Adapter میتونه یک Indicator برای تشخیص Hypervisor یا محیط VM باشه. مثلا MAC Addressهای VirtualBox معمولا با 08:00:27 و Macهای QEMU/KVM در حالت پیشفرض با 52:54:00 شروع میشن. یا توی VMware با 00:0C:29 و 00:50:56 (در حالت پیشفرض)
اینم در نظر داشته باشید، در یک حمله هدفمند، شخص/تیم توسعهدهنده بدافزار، معمولا از قبل اطلاعاتی درباره Solutionهای امنیتی و از جمله Sandbox مورد استفاده سازمان داره و بنابراین طراحی و پیادهسازی این مکانیزمها خیلی سادهتر و هدفمندتر میشه.
بررسی Uptime سیستم
بعضی از Sandboxها فایل رو را بلافاصله بعد از Boot اجرا میکنن (یعنی System Uptime فقط در حد چند ثانیهست)، در صورتی که در دنیای واقعی اینطور نیست. بنابراین، Malware میتونه Uptime رو چک کنه و مثلا اگه کمتر از 60 دقیقه بود، یا منتظر بمونه یا کلا Payload اصلیش رو اجرا نکنه.
بررسی فعالیت کاربر
تعامل انسانی (Human Interaction) رو میتونیم یکی از مهمترین فرقهای اصلی بین محیط واقعی و سندباکس بدونیم.
یک کاربر واقعی Mouse رو تکون میده، از Keyboard استفاده میکنه، توی Clipboard احتمالا دیتا داره، Applicationهای مختلفی روی سیستمش نصب و در حال استفادهست، Browserش پر از History و Cookieه، مجموعهای از فایلها رو قبلا باز کرده (Recent Documents)، نحوه جابهجایی بین پنجرهها با چیزی که معمولا در یک محیط Automated یا Sandbox دیده میشه، متفاوته و کلی چیزای این مدلی دیگه.
پس Malware میتونه با بررسی چند پارامتر، این نشونهها رو بررسی کنه و بر اساس نتیجه، تصمیم بگیره که Payload اصلی خودش رو اجرا کنه یا نه. در خیلی از موارد هم Malware طوری توسعه داده شده که اگر این نشونهها رو پیدا نکرد، یا بهطور کامل ExitProcess کنه، یا برای مدتی مشخص Sleep بشه و منتظر بمونه، یا فقط یک رفتار عادی و بیخطر از خودش نشون بده.
برای نمونه، بدافزاری با نام LummaC2، از محاسبات هندسی و مثلثات برای تحلیل الگوی حرکات Mouse استفاده میکرد و با بررسی زاویه بین حرکات، سعی میکرد تشخیص بده Mouse رو کاربر واقعی داره حرکت میده یا اسکریپت.
بررسی فایلها و مسیرهای شناخته شده
یکسری فایل و مسیرها هستن که وجودشون میتونه یک نشونه (Indicator) از اجرا در محیط تحلیل باشه. مثلا مسیرهای زیر مرتبط با VMware و VirtualBox هستن:
C:\Windows\System32\drivers\vm* C:\Program Files\VMware\ C:\Windows\System32\VBox*
بررسی وجود ابزارهای تحلیل
یکسری از Sandboxها ابزارهای تحلیل و مانیتورینگ رو مستقیم داخل خودشون اجرا میکنن، وجود این ابزارها خودش میتونه به عنوان یک Indicator از محیط تحلیل باشه.
خیلی از Malwareها همین که تشخیص بدن ابزارهایی مثل x64dbg، Procmon و از این قبیل در حال اجرا هست، رفتارشون رو تغییر میدن.
البته خیلی از موارد، اگه Malware فقط اسم Process رو بررسی کنه، با تغییر اسم ابزار میشه این مکانیزم رو دور زد. مثلا به جای اجرایprocmon.exe، میایم تغییرش میدیم بهprokman.exe
طبیعتا این روش همیشه جواب نمیده و به نحوه پیادهسازی مکانیزم شناسایی بستگی داره. چون میتونه به جای اسم، ازPath،Hash،Window Class،Loaded Modules،Driverها،Mutexها،Serviceها یا سایر Artifactها استفاده کنه.(تو این پست نمیخوایم درباره روشهای دور زدن تکنیکهای Evasion صحبت کنیم. این موضوع رو میذاریم برای پستهای بعدی)
بررسی Network Environment
بعضی Malwareها علاوه بر اینکه Connectivity رو بررسی میکنن، انتظار دارن DNS Resolution، HTTP/TLS، Proxy، Routing، سرویسهای خاص Network و Response مورد انتظارشون رو هم دریافت کنن و اگه این شرایط فراهم نباشه، Payload اصلیشون رو اجرا نمیکنن.
اگه تا اینجای کار با خودتون میگین: «خب، این مورد و خیلی از موارد قبلی رو که میشه بهراحتی دور زد!»، کاملا درسته. یکم صبر کنین، به اونم میرسیم.
بررسی Hostname، Username و Domain Name
خیلی از سندباکسها به صورت پیشفرض Hostname، Username و Domain Name مشخصی دارن که Malware میتونه به راحتی با بررسی این مقادیر، اجرا شدنش در محیط تحلیل رو تشخیص بده.
بررسی Instructionهای CPU
این دسته از روشها مستقیم با Instructionهای CPU سرو کار دارن و از اونجایی که این بررسیها مستقیما با رفتار Virtualization Layer درگیره، بعضی از اونها نسبت به Artifactهای معمولی OS سختتر قابل پنهانسازی یا شبیهسازی هستن.
مثلا یک روش اینه که مقدار 0x40000000 رو به عنوان Leaf به CPUID ارسال میکنن. در محیطهایی که Hypervisor Vendor Interface رو expose میکنن، اجرای CPUID با Leaf 0x40000000 میتونه مقدار Vendor ID مربوط به Hypervisor رو برگردونه.
یا مثلا توی VMware یک رابط اختصاصی به نام VMware Backdoor برای ارتباط بین Guest و Hypervisor وجود داره. Malware میتونه با ارسال یک درخواست به پورت (I/O port) 0x5658 همراه با مقدار VMXh چک کنه ببینه Response میگیره یا نه. اگه بگیره، احتمال زیادی وجود داره که داخل VMware اجرا شده.
یا مثلا یک روش قدیمی این بود که از Trap Flag (بیت TF در رجیستر EFLAGS/RFLAGS) استفاده میکردن. وقتی این بیت فعال باشه، CPU بعد از اجرای هر Instruction یک Debug Exception (#DB) ایجاد میکنه. حالا موضوع اینه که این رفتار در محیط واقعی و Hypervisor، تفاوتهای جزئی داشت. Malware میتونست از همین تفاوتهای جزئی برای تشخیص اجرا در محیط VM استفاده کنه.
این تکنیک در سال 2021 توسط Palo Alto Networks در ارتباط با رفتار بعضی VMها گزارش و اصلاح شد.
بررسی سنسور دمای CPU و سرعت فن
در بعضی سناریوهای خاص، Malware میتونه از اطلاعات سنسورهای سختافزاری مثل دما، Fan Speed یا وضعیت Power Management هم به عنوان بخشی از مجموعه Indicatorهای محیط اجرا استفاده کنه.
در یک سیستم واقعی، معمولا بین CPU Load، افزایش دما و تغییر سرعت فن یک رابطه قابل انتظار وجود داره. اما در بعضی Sandboxها ممکنه این سنسورها وجود نداشته باشن، مقادیر غیر واقعی گزارش بشن و در کل با رفتار رایج مورد انتظار، مطابقت نداشته باشن. Malware میتونه این موضوع رو تشخیص بده.
بررسی Wallpaper
یکی دیگه از روشهایی که Malwareها میتونن در کنار سایر روشها استفاده کنن، اینه که میان Wallpaper فعلی سیستم رو بررسی میکنن.
خیلی از Sandboxها و محیطهای تحلیل از Wallpaper پیشفرض ویندوز یا Wallpaperهای شناخته شده استفاده میکنن. پس Malware میتونه با بررسی Wallpaper فعلی و مقایسه اون با مقادیر یا الگوهای شناخته شده، یک Indicator برای احتمال اجرا در محیط تحلیل به دست بیاره.
البته معمولا Malwareها به یک Indicator خاص اکتفا نمیکنن و از چندین تکنیک در کنار هم استفاده میکنن تا در نهایت، یک Score برای احتمال اجرا در محیط تحلیل به دست بیارن. چیزی شبیه:
VM Detection Score:

CPUID                  +10
No USB Devices         +5
No Browser History     +5
VM MAC Address         +10
Low System Uptime      +5
No User Files          +10
Default Wallpaper      +5

Total Score > 25

=> Sandbox / Analysis Environment
خب، برای اینکه این پست خیلی طولانی نشه، فعلا این دسته از تکنیکها رو تا همینجا نگه میداریم...
تموم روشهایی که تا اینجا دربارهشون صحبت کردیم، در واقع بخش خیلی کوچیک و سادهای از روشهای تشخیص Sandbox و محیط تحلیل بودن. ولی از اونجایی که هدف این پست این نبود که وارد جزئیات تخصصی بشیم، بیشتر روی روشهای پایه و عمومی تمرکز کردیم.
احتمالا سر معرفی روشهای بالا با خودتون گفتید: «میشه این مورد رو توی سندباکس جوری تغییر داد که شبیه یه سیستم واقعی به نظر برسه.»، بله دقیقا همینطوره...
یکی از اهداف آشنا شدن با این تکنیکها دقیقا همینه، اینکه بتونیم محیط تحلیل رو تا جای ممکن شبیه به محیط واقعی طراحی کنیم تا بتونیم تشخیص اینکه Malware داخل Sandbox اجرا شده رو براش سختتر و پرهزینهتر کنیم.
فرض کنید یک Malware به صورت اختصاصی برای اجرا در سازمان شما طراحی شده و تا زمانی که مطمئن نشه داخل سازمان شماست، Payload اصلیش رو اجرا نمیکنه. حالا فرض کنیم پیشرفتهترین Sandbox تجاری رو داشته باشیم، محیط این Sandbox (در حالت پیشفرض) چقدر به محیط واقعی سازمان ما شباهت داره که بتونه Malware رو قانع کنه Payloadش رو اجرا کنه؟
هدف این پست دقیقا همینه. در واقع کل حرف این پست اینه که داشتن بهترین Sandbox از نظر فنی، فقط نیمی از ماجراست، نیمهی مهم دیگه اینه که Sandbox رو تا جای ممکن شبیه محیط واقعی سازمان خودمون کنیم. داشتن یک Sandbox پیشرفته، بدون اینکه محیط اجرای اون تا حد ممکن شبیه محیط سازمان هدف باشه، عملا نمیتونه نتیجهای که انتظار داریم رو به ما بده. اگه تونستیم Sandbox خودمون رو به این نقطه برسونیم، اون موقع میتونیم با اطمینان بیشتری (البته بازم نه به صورت کامل و قطعی) به نتایجی که میده اعتماد کنیم.
اگه میخواین عمیقتر وارد این موضوع بشید، کتاب Evasive Malware یکی از بهترین منابعیه که در این زمینه منتشر شده و مطالعهش رو خیلی پیشنهاد میکنم.
اگه حوصله ندارید از فصل 1 شروع کنید و میخواید مستقیم سراغ مباحث تشخیص Sandbox و تکنیکهای Evasion برید، پیشنهاد میکنم از فصل 4 شروع کنید.
موضوع دیگهای که شاید براتون سوال شده باشه اینه که این روزها بخش خیلی زیادی از سرویسهای سازمانها روی VM اجرا میشن. پس اگه قرار باشه یه Malware فقط چون تشخیص داده داخل VM اجرا شده، Payloadش رو اجرا نکنه، Target واقعی رو هم از دست میده.
این کاملا درسته. ولی همونطور که اشاره کردم، در حملات هدفمند، Malware بهصورت اختصاصی برای یک سازمان مشخص توسعه داده میشه و بر اساس شناختی که از زیرساخت اون سازمان داره، تصمیم میگیره چه زمانی و با چه شرایطی Payload خودش رو اجرا کنه.
این نکته رو هم باید اضافه کنم که درسته تشخیص محیط اجرا برای Malware یک مزیت محسوب میشه، ولی همیشه هم مزیت نیست. در واقع هرچقدر Malware از روشهای بیشتری برای تشخیص محیط اجرا استفاده کنه، احتمال اینکه خودش هم شناسایی بشه بالاتر میره.
البته وقتی یک Malware بهصورت هدفمند برای یک سازمان خاص توسعه داده میشه، معمولا قبل از ارسال، اون رو تا جای ممکن با Security Solutionهایی مثل آنتیویروس، Sandbox و EDR مورد استفاده اون سازمان تست میکنن تا مطمئن بشن Malware تا حد ممکن شناسایی نشه.
برگردیم به موضوع اصلی:
قطعا که نه. با در نظر گرفتن تمام نکاتی که تا اینجا دربارهشون صحبت کردیم، Sandbox همچنان یکی از مهمترین و کاربردیترین ابزارها برای تحلیل Malware محسوب میشه. به طوری که اگه در یک سازمان تمام Solutionهای امنیتی رو داشته باشیم، اما Sandbox نداشته باشیم، یک بخش مهم از زنجیرهی تحلیل و شناسایی Malware رو از دست دادیم.
پس راهکار چیه؟
باید تلاش کنیم محیط Sandbox رو تا جای ممکن به یک سیستم واقعی سازمان نزدیک کنیم تا احتمال تشخیص Sandbox و در نتیجه Evasion رو کاهش بدیم.
اگه فکر میکنین Sandboxی که الان در سازمان دارین خیلی خوب و کامله، پیشنهاد میکنم قبل از اینکه بیش از حد بهش اطمینان داشته باشین، یه نگاهی به تکنیکهای مطرح شده در کتاب Evasive Malware بندازین. شاید بعد از خوندنش نظرتون کمی تغییر کنه!
باید تا جایی که امکان تغییر در محیط Sandbox رو داریم، چه در سطح OS و چه در سطح کانفیگهایی که Vendor در اختیارمون قرار داده، یکسری تغییرات اعمال کنیم تا باعث شیم:
در مرحله اول، Malware نتونه به راحتی اجرا شدنش در محیط تحلیل رو تشخیص بده.
در مرحله دوم، محیط Sandbox رو تا جای ممکن شبیه به سیستمهای واقعی سازمان کنیم.
البته در Sandboxهای تجاری پیشرفته، بخش مربوط به جلوگیری از تشخیص محیط تحلیل رو تا حد زیادی خودشون پوشش دادن و بنابراین کار ما تو این بخش راحتتره. اما شبیهسازی محیط واقعی سازمان همچنان با خودمونه.
خب حالا اینکه بیایم تموم روشهای Sandbox Detection رو یکییکی پیدا کنیم و بعد بررسی کنیم که Sandbox ما نسبت به هرکدومشون آسیبپذیره یا نه، خیلی منطقی نیست، چون هم زمان زیادی میگیره و هم باید مدام دنبال روشهای جدید باشیم.
هنر توسعهدهنده Malware اینه که راهی برای تشخیص محیط تحلیل پیدا کنه. هر سال تکنیکهای جدیدی در خصوص این موضوع کشف میشن، ما یک روش رو پیدا و سندباکس رو در برابرش مقاوم میکنیم، چند وقت بعد یک تکنیک دیگه کشف میشه و این چرخه همچنان ادامه داره...
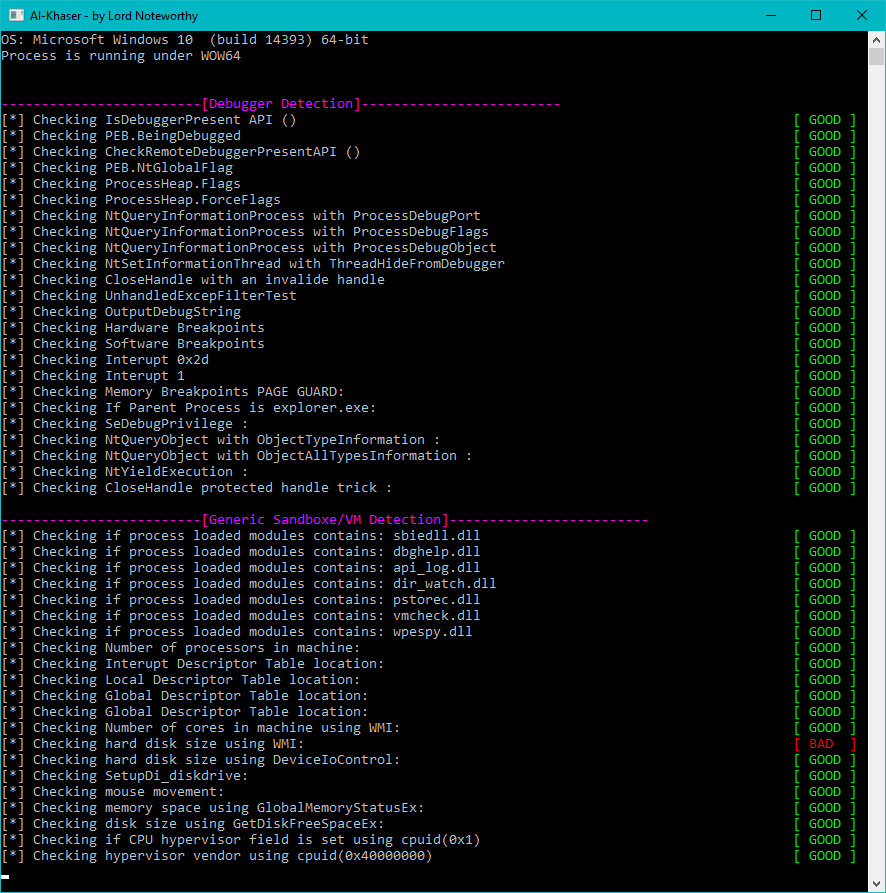
روش سریعی که برای این موضوع وجود داره، استفاده از یکسری ابزار آمادهست که برای ارزیابی محیط و بررسی بخشی از Indicatorهای مرتبط با Virtualization و Sandbox Detection استفاده میشن. ابزارهایی مثل Al-Khaser ، Pafish، VMwareCloak و VBoxCloak
کاری که لازمه انجام بدیم اینه که ابزار رو داخل محیط تحلیل اجرا کنیم تا Indicatorهایی که میتونن باعث بشن Malware متوجه Virtualized یا Analysis بودن محیط بشه، شناسایی و لیست بشن. بعد، تا جایی که امکانش هست، این Indicatorها رو در محیط تحلیل برطرف یا Mitigate کنیم.
نمونه خروجی یکی از این ابزارها به این صورته:
خب، تا اینجا فرض کنیم تونستیم تا حد زیادی محیط Sandbox رو شبیه یک سیستم واقعی کنیم. اما چجوری میتونیم اون رو شبیه محیط واقعی سازمان خودمون کنیم؟
اینجا دیگه بحث تنظیمات Anti-VM یا Anti-Sandbox مطرح نیست. باید ببینیم سیستمهای سازمان چه مشخصاتی دارن که ممکنه Malware برای تشخیص محیط اجرا ازشون استفاده کنه و تا جای ممکن همون ویژگیها رو وارد محیط Sandbox کنیم. چیزهایی مثل نسخه و Build سیستمعامل، نرمافزارهای نصبشده، Browserها، Agentهای امنیتی، سرویسها، تنظیمات سیستم، Domain، ساختار شبکه، تنظیمات Proxy ،DNS و حتی User Behavior.
هدف این نیست که یک سیستم خاص رو Clone کنیم، هدف اینه Sandbox رو به یک نمونه از Endpointهای واقعی سازمان تبدیل کنیم.
هر چقدر این شباهت بیشتر باشه، فاصله بین چیزی که Malware در Sandbox میبینه و چیزی که قراره در سازمان باهاش مواجه بشه کمتر میشه. در نتیجه، تشخیص تفاوت این دو محیط برای Malware پیچیدهتر میشه.
اگه در یک سازمان نسبتا بزرگ باشیم، طبیعتا نمیتونیم هر فایلی که قراره وارد سازمان بشه رو برای بررسی دستی به تیم Malware Analysis ارسال کنیم. پس راهکار چیه؟
اینجا پیشنهاد میشه از یک مدل Risk-Based Scoring استفاده کنیم. به این صورت که نتایج چند لایه تحلیل رو کنار هم بذاریم تا در نهایت به یک Risk Score برسیم، مثلا:
Multi-AV + Static Analysis (Automated) + Sandbox Analysis → Risk Score
اگه Risk Score پایین باشه، با توجه به Policy و سطح حساسیت سازمان میتونیم اجازه ورود فایل رو بدیم. اما اگه Score نهایی از یک Threshold مشخص بالاتر باشه، فایل برای تحلیل عمیقتر به تیم Malware Analysis ارسال میشه.
این مدل باعث میشه هم از ظرفیت Automation برای مدیریت حجم بالای فایلها استفاده کنیم و هم فایلهای مشکوکتر رو برای بررسی تخصصیتر جدا کنیم.
هرچقدر هم Sandbox خوبی داشته باشیم، باز هم بررسی Malware در یک محیط تحلیل تعاملی (Interactive Behavioral Analysis Environment) میتونه اطلاعات دقیقتر و عمیقتری در اختیار Analyst قرار بده.
محیطی که Analyst بتونه در زمان اجرای Malware، رفتارش رو به صورت تعاملی بررسی کنه، شرایط اجرا رو تغییر بده و بر اساس رفتاری که در لحظه میبینه، فرضیههای مختلف رو تست کنه.
در پستهای بعدی در مورد این موضوع صحبت میکنیم.
حتی اگه پیشرفتهترین Sandbox تجاری رو داشته باشیم، نباید نتیجه Clean بودن یک فایل رو به معنی سالم بودن قطعی اون در نظر بگیریم، چون حتی پیشرفتهترین Sandboxها هم در حالت پیشفرض نمیتونن محیط سازمان ما رو بهطور کامل شبیهسازی کنن.
وجود Sandbox در کنار سایر Security Solutionها برای یک سازمان ضروریه، سازمانی که Sandbox نداره، بخش مهمی از زنجیره تحلیل و شناسایی Malware رو از دست میده.
باید تلاش کنیم محیط Sandbox رو تا جای ممکن به محیط واقعی سازمان نزدیک کنیم تا احتمال تشخیص محیط تحلیل توسط Malware و در نتیجه Evasion کاهش پیدا کنه.
با وجود محدودیتهای Sandbox، همچنان یک ابزار بسیار کاربردی و ضروریه، اما نباید تنها منبع تصمیمگیری برای اجازه ورود یک فایل به سازمان باشه.
در یک سازمان نسبتا بزرگ، نمیتونیم تمام فایلهای ورودی رو برای بررسی دستی به تیم Malware Analysis ارسال کنیم. بنابراین بهتره از Automation و یک مدل Risk-Based Scoring برای تحلیل حجم بالای فایلها استفاده کنیم و فایلهایی رو که Risk Score نهاییشون از یک Threshold مشخص بالاتره، برای تحلیل عمیقتر به تیم Malware Analysis ارسال کنیم.
یک نکته مهم دیگه اینکه، اینطور نیست که یک فایل رو بدیم به تیم Malware Analysis و انتظار داشته باشیم بهمون بگه فایل قطعا سالمه!
نتایج لایههای مختلف، در کنار تحلیل Malware Analysis، کنار هم قرار میگیرن تا در نهایت بتونیم با اطمینان بیشتری درباره فایل تصمیم بگیریم.
شاد و موفق باشین... ❤️

