
وردپرس، یکی از محبوبترین سیستمهای مدیریت محتوا و متن باز (Open Source) است. با میلیونها کاربر در دنیا که آماتور و حرفهای را تشکیل میدهند. این تعداد مخاطبین بسیار، موضوعی جذاب برای حملات سایبری میتواند باشد. شما به عنوان یک وردپرس کار چقدر از امنیت وردپرس اطلاع دارید؟
حفاظت از وبسایت در برابر هر گونه بدافزار (maleware) یا حملات برات فورس (brute force)، اولویت اول صاحبان وبسایتیست که وقت و هزینه زیادی را برای ساخت وبسایتشان صرف میکنند. وردپرس راهحلهای امنیتی زیادی را برای شما فراهم میکند. اگر وقتی بود، در نوشتهای به راهحلهای در این زمینه خواهم پرداخت. امروز و در این نوشته، در مورد این که کلید امنیتی وردپرس یا Wordpress Salts چیست، چه کاری میتواند انجام دهد و چگونه میتواند امنیت بالاتری برای وبسایت با آن فراهم کرد، خواهم نوشت.
در سادهترین حالت، کلیدهای امنیتی وردپرس، یک گذرواژه (رمزعبور) حاوی عناصر تصادفی است که طولانی، پیچیده و تقریبا غیرقابل شکستن هستند. این کلید، رمزنگاری امنتری از اطلاعات ذخیرهشده در کوکیهای (Cookies) مرورگرها را ایجاد میکند که امکان شکستن موانع امنیتی سایتتان را سختتر میکند.
علاوه بر این، Wordpress salts به جز رشتههای تصادفی اضافی از دادهها، آنها را به صورت هششده (Hash) ذخیره میکند. این کار، لایهی دیگری برای حفاظت از کوکیها و اعتبارنامه سایت شما اضافه می کند.
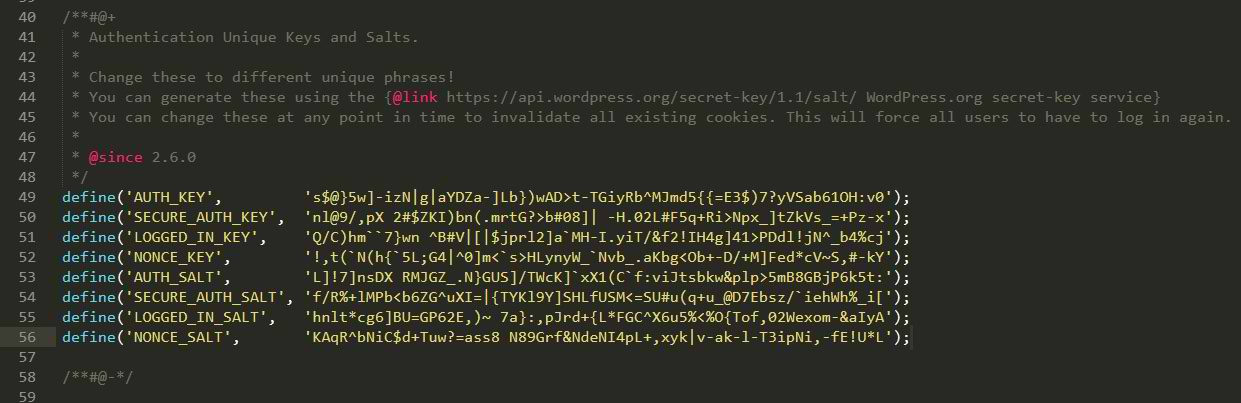
در این نسخه وردپرس، شما 4 کلید امنیتی برای امضای کوکیهای سایتتان در اختیار دارید. این 4 کلید برای وردپرس شما پیشنهاد میشود. البته که این موارد الزامی نیست و وردپرس برای شما آن را تولید میکند.
خوب، به این موضوع فکر کنید؛ یک رمز ساده به سادگی هرچهتمامتر شکسته میشود. اما یک مجموعه تصادفی و غیرقابل پیشبینی از متغیرها، رمزگذاری پیچیدهای است. بنابراین، این کلیدهای امنیتی، ایمنی و حفاظت سایت شما را تضمین میکند.
زمانی که از وردپرس در هاست شخصی خودتان استفاده میکنید،کلیدهای امنیتی به صورت پیشفرض تعریف نشدهاند. شما باید برای خودتان، آنها را تولید کنید. اما، این به معنای نگران شدن برای پروسهای سخت و طاقتفرسا نیست. شما برای تولید این کد، از دو راه میتوانید استفاده کنید. در ادامه نوشته، هر دو مسیر را برای شما خواهم نوشت؛
اولین قدم برای دسترسی به کد اختصاصی خودتان، بازدید از کلیدساز وردپرس است. این لینک را که باز کنید، با چهار کد اختصاصی و تصادفی تولید شده روبرو میشوید.
define('AUTH_KEY', 'کد تصادفی تولید شده'); define('SECURE_AUTH_KEY', 'کد تصادفی تولید شده'); define('LOGGED_IN_KEY', 'کد تصادفی تولید شده'); define('NONCE_KEY', 'کد تصادفی تولید شده');
خوب، شما کدی به شکل بالا در اختیار دارید. فایل wp-config.php را باز کنید و این کد را وارد کنید. این فایل در ریشه اصلی وردپرستان قابل دسترس میباشد.
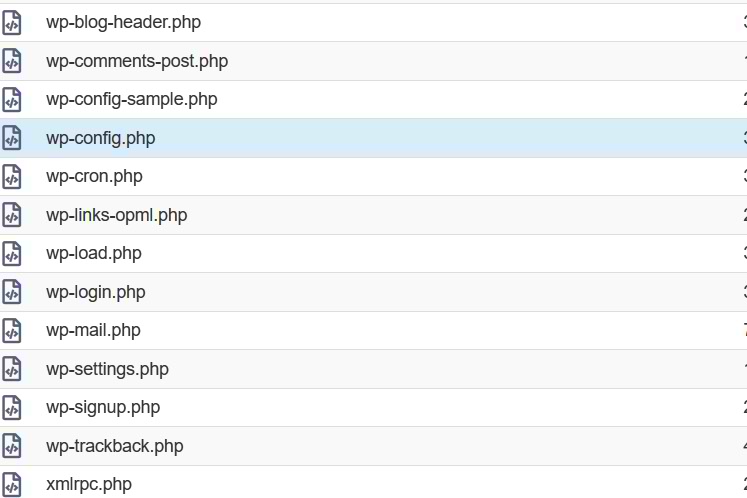
در صورتی که کدی شبیه به بالا را در فایل داشتید، کد جدید را جایگزین آن کنید. شما میتوانید به صورت دورهای این کد را تغییر بدهید.
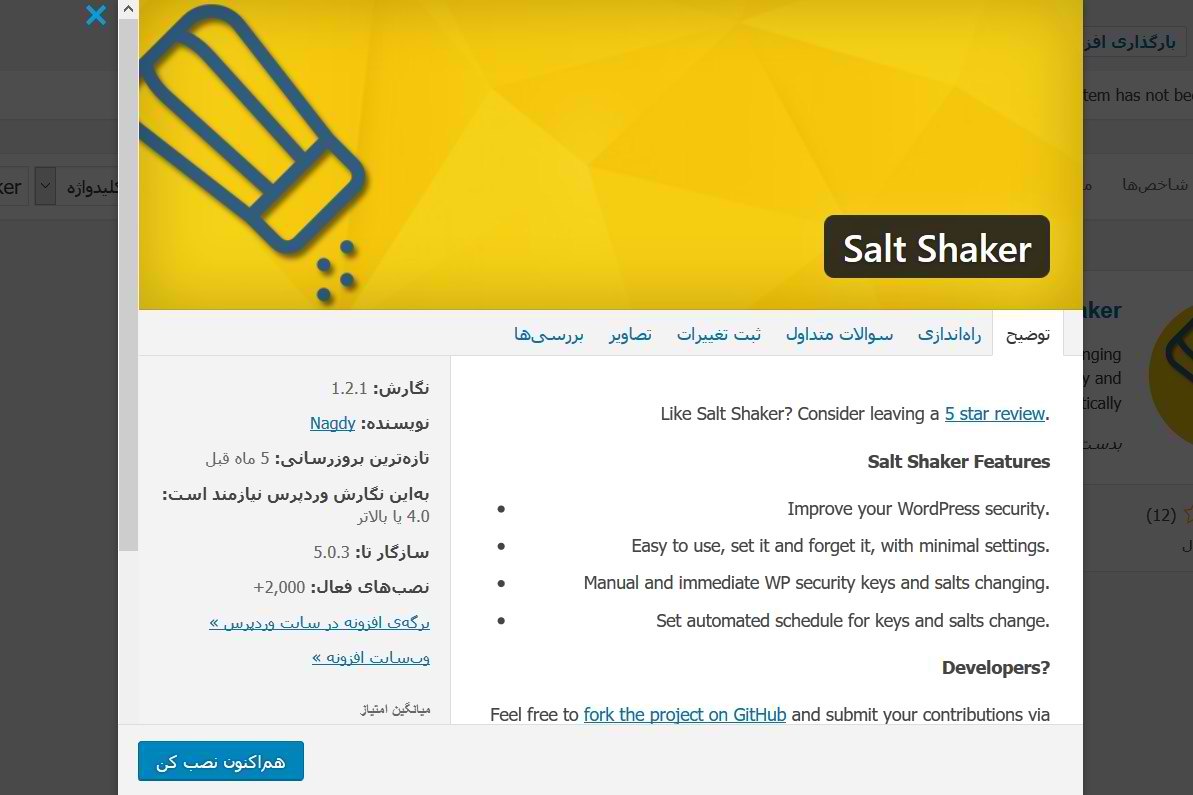
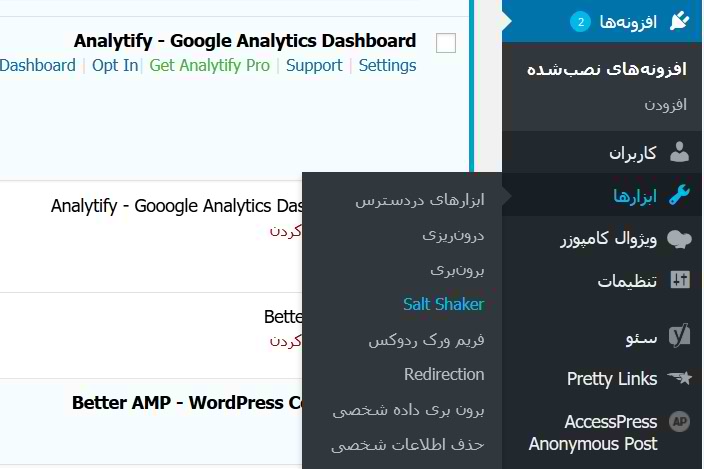
افزونهای که کار بالا را خودکار برایتان انجام میدهد، Salt Shaker نام دارد. شما این افزونه را به رایگان، از مخزن وردپرس میتوانید نصب کنید.بعد از نصب افزونه، از زیر شاخه ابزارها، میتوانید گزینه جدیدی که اضافه شده را ببینید. بر روی Salt Shaker کلیک کنید تا صفحه تنظیمات افزونه باز شود.
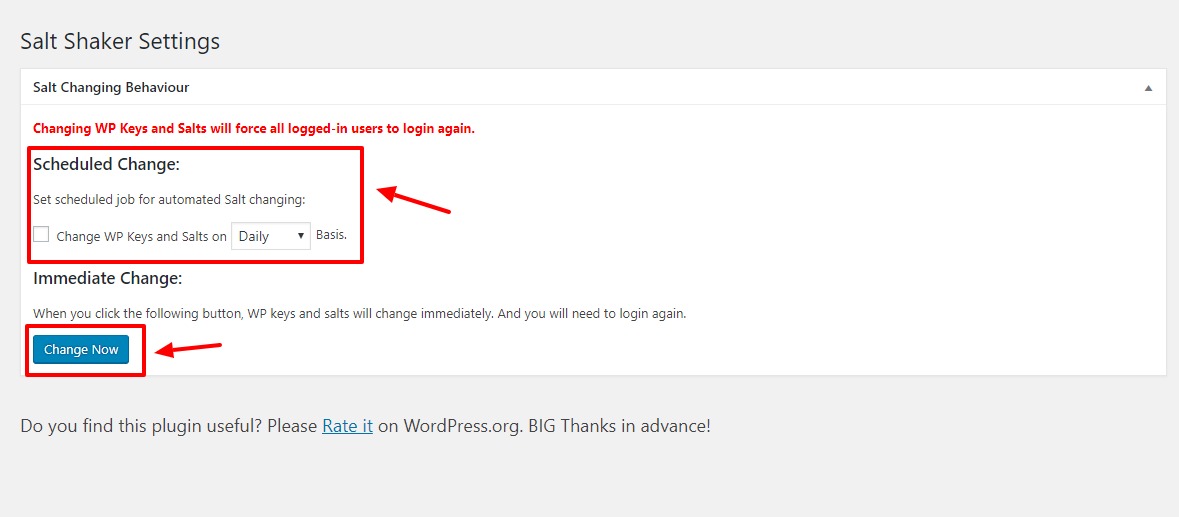
تنظیمات سختی پیش رو ندارید. برای تغییر آنی کلید امنیتی، دکمه آبی پایین صفحه را فشار دهید و در صورتی که مایل به تنظیم زمان مشخص (روزانه، هفتگی، ماهانه) برای تغییر کد امنیتی دارید، میتوانید از بخش مشخص آن اقدام کنید. توجه داشته باشید که تغییر این کد امنیتی، همه اعضای سایتتان را مجبور میکند دوباره به سایت وارد شوند.
در نوشته بالا، خلاصه و مفید یاد گرفتید که کلید امنیتی وردپرس یا Wordpress Salt چیست، چه کاری میتواند انجام دهد و چگونه باید از آن استفاده کرد. این نوشته از اینجا، ترجمه آزاد شدهاست. حملهای بدافزاری، براتفورس و ... به سایت میتواند زحمات شما را در کسری از ثانیه، به باد بدهد. پس حتما زمانی را برای بهینهسازی امنیت وبسایتتان هزینه کنید. اگر عمری بود، موارد امنیتی وردپرس در سال جدید را برایتان مینویسم.


