
جرایم مالی در سال 2023 با عنوان Red Flag Indicators of 2023’s Top Financial Crime” Typologies” توسط تیم متخصص وکیل سایبری ترجمه شده است، این مطلب در سایت Comply Advantage در تاریخ 1401/11/10 منتشر شده است. سایت Comply Advantage در زمینه روش های مقابله با جرایم مالی و ارائه فرصت هایی جهت توسعه و پیشرفت کسب و کار فعالیت می کند.
نوع در حال تغییر جرایم مالی، متخصصان را به دنبال شناسایی، نظارت و گزارش در مورد نوسانات چشم انداز اقتصادی گسترده تر سوق می دهد. اما علاوه بر ریسکهای شناخته شده و قابل درک، مانند قاطرهای پول، انواع دیگری در حال ظهور هستند که شرکتها باید آنها را در سال 2023 شناخته و ارزیابی کنند.
در گزارش جنایات مالی ما در سال 2023، تقریباً 1 شرکت از هر 3 شرکت مورد بررسی، نگرانیهای خود را در مورد جرایم زیست محیطی گزارش کردند که آن را به یکی از برترین ها در این حوزه تبدیل کرده است. زنجیره های تامین غیرقانونی اکنون به لطف دیجیتالی شدن امور مالی و ارتباطات از رسانه های اجتماعی و دارک نت گرفته تا تامین مالی جمعی و پرداخت های بلاک چین کارآمدتر شده و ناشناس تر از همیشه هستند. در سطح جهانی، دو حوزه برجسته وجود دارد:س
مطالعه ای که در سال 2022 توسط Chatham House انجام شده، نشان می دهد که 15 درصد از کل صادرات چوب از 37 کشور صادرکننده غیرقانونی بوده و اکثریت آن از سوی چین، برزیل، اندونزی و روسیه انجام شده است.
رکود اقتصادی مرتبط با بیماری همه گیر، منابع حفاظت از حیات وحش را در مناطق کلیدی آفریقا کاهش داده است. در همین حال، چین محدودیت های تجارت حیات وحش را که در ژوئن 2020 برای مهار کووید اعمال شده بود، کاهش داده است. United for Wildlife تخمین می زند که معامله گران غیرقانونی حیات وحش “در عرض 2 تا 3 سال به سودآوری کامل باز می گردند.”
در گزارشی مربوط به سال 2020، گروه ویژه اقدام مالی (پول شویی) یا FATF هشدارهای متعددی را نشان می دهد که بیانگر امکان شویی درآمدهای غیرقانونی تجارت حیاتوحش می باشد. نمونه هایی از آن، عبارتند از:
مسئول امور نظارتی Alia Mahmud در سازمان ComplyAdvantage سه توصیه برای جلوگیری از پولشویی عواید جرایم زیست محیطی ارائه می دهد:
نظرسنجی ما فرار مالیاتی را هم قابل توجه می داند. در سطح جهانی، شفافیت بیشتر در تمهیدات مالیاتی شرکت ها همچنان ادامه دارد. بر اساس آمار، سوء استفاده از مالیات شرکت ها منجر به زیان سالانه حداقل 483 بیلیون دلار می شود. گروه (G20) با حداقل مالیات جهانی 15 درصدی برای شرکت های چندملیتی در سال 2021 موافقت کرد و کشورهای سراسر جهان به توسعه چارچوب های داخلی برای اجرای این امر ادامه می دهند.
در سال 2021، واحد تحلیل اطلاعات مالی مالت (FIAU) راهنمای شاخصهای ریسک فرار مالیاتی و پولشویی را منتشر کرد. در کنار سایر موارد، به شرکتها توصیه میکند که بر روی مواردی که در اینجا مطرح می شود هم نظارت داشته باشند:
پس از ارزیابی ریسک به روز و متناسب، شرکت ها باید اطمینان حاصل کنند که ریسک ها را به صورت متناظر رتبه بندی می کنند.
با ادامه گسترش تحریمهای بینالمللی، خطر حاصل از تخلف افزایش یافته است. جای تعجب نیست که پس از تهاجم به اوکراین، روسیه در فهرست نقاط حساس ژئوپلیتیکی 2023 که بیش از همه نگران کننده می باشد، به مقام اول رسیده است. 46 درصد از پاسخدهندگان به این مسئله اشاره کرده اند.
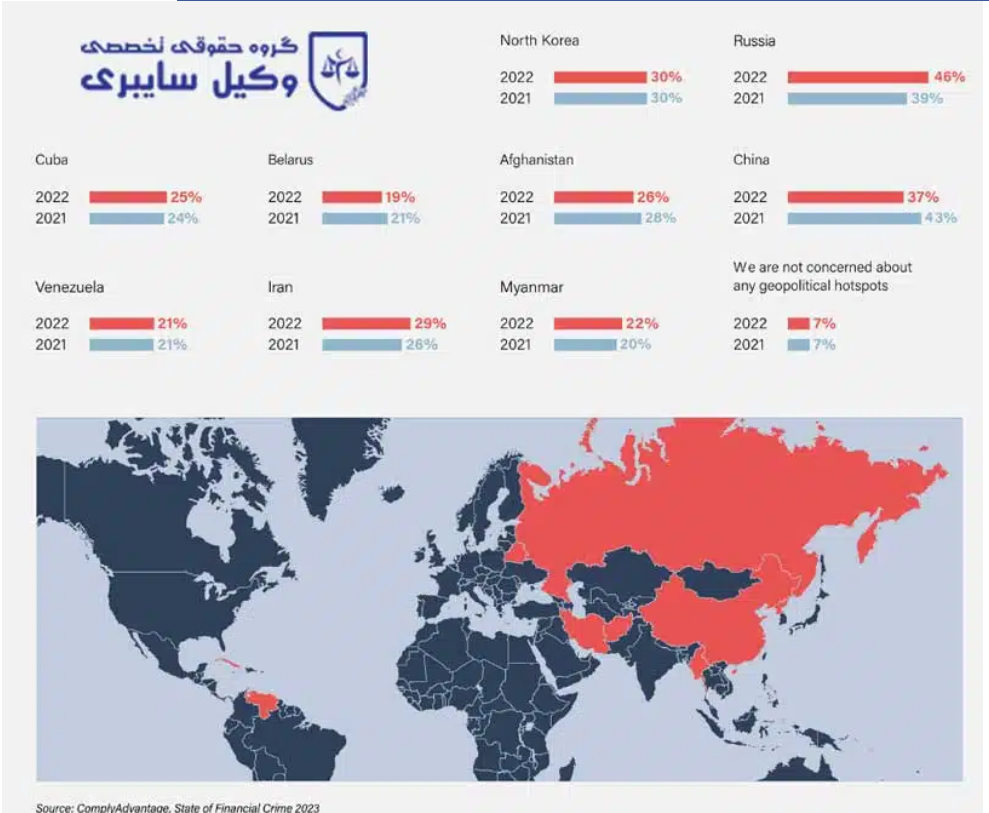
در واکنش به تحریمهای جامع، افراد، شرکتها و سایر نهادهای روسی توانایی پیشرفته ای برای سوء استفاده از ضعفهای تحریمهای غرب نشان دادهاند. از آنجایی که شرکت ها به دنبال تقویت مدیریت ریسک خود هستند، باید روش های کلیدی فرار از تحریم ها را در نظر داشته باشند. این موارد شامل:
مسئول امور نظارتی خاطرنشان میکند که «در نظرسنجی ما، 96 درصد از شرکتها به ما گفتند که دادههای ریسک AML (ضدپولشویی) در زمان واقعی واکنش آنها را به تغییرات رژیم تحریمهای ناگهانی، مانند آنچه در مورد روسیه مشاهده میشود، بهبود میبخشد». او از شرکتها میخواهد در صورت لزوم به فروشندگان برون سپاری کنند تا همیشه چند قدمی از این تغییرات جلوتر باشند. شرکتها باید اطمینان حاصل کنند که از رویکردی حداقلی برای شناسایی تحریمهای احتمالی روسیه استفاده نمیکنند، به خصوص چون که سازمانهای دولتی غربی به طور فزایندهای بر بهبود اجرای بخش خصوصی تمرکز خواهند کرد.»
کریپتو و باج افزار
در سال 2022 شاهد شتابی در همگرایی باج افزارها و ارزهای دیجیتال، به ویژه از طریق Deadbolt، گروهی که به دستگاه ها و فروشندگان ذخیره سازی متصل به شبکه (NAS) حمله می کرد، بودیم. حمله ی Deadbolt بین ژوئن تا سپتامبر 2022، 674 درصد افزایش داشته و اکثرا در ایالات متحده، آلمان و ایتالیا دیده شده است.
عوامل باج افزار تحت حمایت دولت در روسیه، کره شمالی و ایران بیشتر مورد انتقاد قرار گرفتند. در ماه آوریل، دفتر کنترل دارایی های خارجی ایالات متحده (OFAC) پس از هک بازی بلاک چین Axie Infinity’s Ronin bridge که شاهد به سرقت رفتن 600 میلیون دلار ارز دیجیتال بود، رژیم تحریم های خود را جهت پوشش دهی والت های ادعایی کره شمالی گسترش داد. در سپتامبر 2022، سه شهروند ایرانی بخاطر توطئه برای هک کردن شبکههای کامپیوتری سازمانهای دولتی، سازمانهای غیرانتفاعی و مراکز بهداشتی و درمانی آمریکا متهم شدند.
ناظران اقداماتی را انجام داده اند تا به شرکت ها در مورد اینکه چگونه می توانند به بهترین نحو با خطرات باج افزار مقابله کنند، مشاوره دهند. در مارس 2022، FinCEN توصیهای را منتشر کرده که شاخصهای خطر کلیدی حمله احتمالی باجافزار شامل ارز مجازی قابل تبدیل (CVC) را برجسته میکند. در آوریل 2022، مرکز تحلیل و گزارش تراکنش های استرالیا (AUSTRAC) نیز گزارشی منتشر کرد که در آن شاخص های باج افزار را برجسته می کند. هشدارها عبارتند از:
مسئول امور نظارتی Iain Armstrong در comply Advantage توصیه میکند که شرکتها به طور مستمر «دفاع سایبری، بهداشت دادهها و برنامههای آموزشی خود را بررسی کنند تا بتوانند به سرعت با چشمانداز باجافزار در حال تغییر سازگار شوند. آشنایی با آخرین رفتارها، و هر نوع خاص از باج افزار که شرکت ها را هدف قرار می دهد، بسیار مهم می باشد. همچنین لازم است آخرین دستورالعملهای تنظیمکنندهها در حوزههای قضایی مربوطه بررسی شود، زیرا آنها به انتشار اطلاعات عملی در مورد خطراتی که شرکتها با آن مواجه هستند و هر اقدامی که باید انجام دهند، ادامه میدهند.
دادههای نظرسنجی ما نشان داد که تقلب در مالیات و سرمایهگذاری بهعنوان اصلیترین نگرانیهای مشترک در بین متخصصان در سال 2023 است. هر دو بهویژه کلاهبرداری سرمایهگذاری احتمالاً با حضور رکود اقتصادی تقویت میشوند
با پایان یافتن روشهای آسانتر دسترسی به منابع مالی، وسوسه توسل به طرحهای ساختگی که ظاهراً بازدهی «قابل توجهی» را ارائه میدهند، افزایش مییابد. آمارهای کمیسیون مجازات ایالات متحده نشان می دهد که در حالی که تعداد مجرمان متقلب در اوراق بهادار و سرمایه گذاری در طول پنج سال گذشته کاهش یافته است، میانگین زیان متحمل شده به بیش از 2,880,000 دلار افزایش یافته است. در آگوست 2022، کمیسیون بورس و اوراق بهادار (SEC) همچنین دستورالعملی در مورد استفاده رو به رشد از پلتفرم های رسانه های اجتماعی جهت جستجوی راهنمای سرمایه گذاری صادر کرد.
«کلاهبرداران ممکن است یک نام حساب یا پروفایل را تنظیم کنند که برای تقلید از یک فرد یا شرکت خاص طراحی شده است. …[آنها] همچنین ممکن است با ارسال نظرات در حسابهای رسانههای اجتماعی کارگزاران، مشاوران سرمایهگذاری یا سایر منابع اطلاعات بازار، سرمایهگذاران را به سمت یک وبسایت تقلبی هدایت کنند.» انجمن مدیران اوراق بهادار آمریکای شمالی (NASAA) مشاوران سرمایه گذاری و معامله گران کارگزار را تشویق می کند تا فرآیندهای قابل اعتمادی را برای محافظت از مشتریان در برابر بهره برداری از سرمایه گذاری ایجاد کنند. در کنار مشاوره در مورد اجزای ضروری یک برنامه ریسک موثر، شاخصهای ریسک کلیدی، از جمله رفتارهای غیرعادی را لیست می کند، مانند:
در نهایت، اثربخشی اقدامات طراحی شده جهت بررسی هر یک از این پنج نوع شناسی به یک سیستم مدیریت ریسک AML و کلاهبرداری بستگی دارد. Armstrong توضیح میدهد که: «بیش از هر زمان دیگری، – مسئولین شناسایی الزامات قانونی باید با تأکید بر هزینههای انسانی، در مقابل هزینههای مالی ناشی از جرایم مالی، بر روی نتایج خوب حاصل از کسبوکار خود تمرکز کنند. در واقع، شرکتها نباید از اثرات اعتباری بلندمدت جریمهها و اقدامات اجرایی که بهطور گسترده تبلیغ میشود، راضی باشند.
برای شناسایی فعالیتهای پیچیده و فعالیت هایی که بصورت عمدی مبهم هستند، شرکتها باید مدیریت ریسک زنجیره تامین قوی ایجاد کنند و کسبوکار شما (KYB) را به عنوان بخشی از یک فرآیند جامع بررسی دقیق مشتری (CDD) در نظر بگیرند. شرکتها بهجای برخورد با گونهشناسیهای مختلف بهصورت مجزا، باید اطمینان حاصل کنند که چارچوب آنها بهطور مؤثر مالکان ذینفع نهایی (UBOs) را ردیابی میکند، و اقدامات مستحکم تقویتشده (EDD) را فعال میکند. فناوری هایی مانند پوشش های هوش مصنوعی، که شرکت ها می توانند از طریق فروشنده شخص ثالث به فرآیندهای موجود اضافه کنند، می توانند به تسهیل انتقال کمک کنند.


