
یکشنبه ۱۰ دی، ساعت ۱۲:۰۵ بامداد اسنپ فود هک شد. گروه IRLeaks همان افرادی که تابستان امسال تپسی را نیز هک کرده بودند، این اتفاق را برعهده گرفتند. اطلاعات شخصی بیش از 20 ملیون نفر (تقریبا همه کاربران اسنپ فود) لو رفته و آنها این اطلاعات سری را به مبلغ ۳۰ هزار دلار برای فروش گذاشتهاند. همچنین آنها نمونه ۱۰۰۰تایی در اختیار گذاشتهاند تا صحت ادعای خود را اثبات کنند.
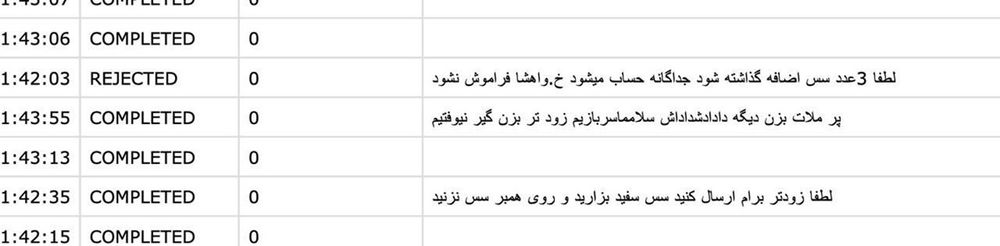
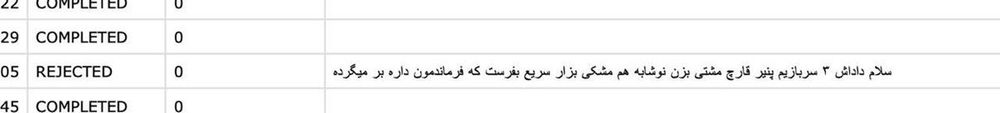
طبق گفته هکرها این اطلاعات شامل:
پس از این موضوع اسنپ فود نسبت به اتفاق رخ داده واکنش نشان داد و در بیانیهای اعلام کرد:
"پیرو هک و اقدام به فروش مستقیم بخشی از اطلاعات کاربران اسنپفود به اطلاع میرسانیم که شرکت اسنپفود در قدم اول در همکاری با پلیس فتا در حال شناسایی و رفع منبع آلودگی ناشی از اقدام این گروه هکری است. شرکت اسنپفود مسئولیت این اتفاق را میپذیرد و حتما بررسی دقیقی در مورد دلایل وقوع آن انجام خواهد داد."
این گروه هکری پیش از مذاکره با اسنپفود اقدام به فروش اطلاعات کرده است و شرکت اسنپفود حداکثر تلاش خود را برای جلوگیری از انتشار دادههای کاربران، از طریق مذاکره با این گروه هکری، خواهد کرد. البته خبرهایی هم به گوش میرسد که این اطلاعات تا به امروز فروخته شدهاند.
لازم به ذکر است که کلیه اطلاعات پرداخت بانکی کاربران، اعم از اطلاعات مربوط به کد امنیتی کارت (CCV)، رمز دوم یا پویا و تاریخ انقضا، در امنیت کامل قرار دارد، چراکه مطابق مقررات بانک مرکزی این اطلاعات در هیچ یک از پلتفرمها ذخیره نمیشوند پس در دیتابیس اسنپ وجود نداشتهاند و جای هیچ نگرانی از این بابت نیست.
باقی پستهای کنترل اعداد را هم در لینک زیر بخوانید:


