
سلام دوست عزیز . امیدوارم هرجای این کره ی خاکی که هستی دلت پر از شادی باشه و سلامت باشی .
تو این متن مقاله تور خواستم بزرگترین خطر امنیتی رو که ممکنه برای سیستمهاتون پیش بیاد بصورت کامل توضیح بدم و تا میتونم بهتون آگاهی بدم تا دچار این تله ی بزرگ که خیلی هم پر هزینه ، زمان بر و انرژی تلف کن نشید . اگه آماده اید بزنید بریم ببینیم این خطر چیه و چجوری مارو تهدید میکنه .
تصور کنید یروز خیلی سختی رو در محل کارتون یا تحصیلتون گذروندید و خسته و کوفته اومدید سر سیستمتون نشستید که یکم آهنگ گوش بدید ، باشد که آرام شوید . فولدر موزیک هاتون رو باز میکنید و میبینید هیچکدوم کار نمیکنن و از همه بدتر برنامه ای هم برای باز شدنشون پیدا نمیشه . با این که داغ دلتون بیشتر میشه میگید بگذریم ، بریم یکم عکس و فیلم ببینید . بعد یهو چشماتون سیاه میشه " عه اینام که باز نمیشن ؟ این ویندوز من چشه ؟ "
حالا با استرس میرید سر فولدر گیماتون و اینجاست که از عصبانیت چنان داد میزنید که حس میکنید دیگه تار صوتیی براتون نمونده و اینجاست که با خودتون میگید " آیا کسی داره باهام شوخی میکنه ؟ این کیه ؟ این چجور شوخیه ؟! " و خب اینجاست که به دامن گوگل پناه میبرید .
فرمت Tisc. چیست ؟
و اینجاست که با یک سری جواب بی ربط گوگل رو به رو میشوید و خود را سردرگم و افسرده تصور میکنید .
برای همین سناریو بنده تصمیم گرفتم برای اولین بار بصورت فارسی این ویروس رو توضیح بدم و منابعم نیز سایت های خارجی و یوتیوب بود . امروز قراره این فاجعه رو درست کنیم . اول مشکل رو برطرف میکنیم [1] بعد پیشگیری میکنیم برای دفعات بعد [2] و در انتها نحوه ی بازگردانی برخی از فایل ها [3] رو آموزش میدم پس بزن بریم .
::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::::
چجوری ساخته شده یا کی داره باهامون شوخی میکنه ؟!
دنیای هک و امنیت و اخاذی از مردم که پایان نداره چه خارج چه ایران . یکی از جدیدترین و خطرناکترین روش های اونهای اون ها هم این فاجعه رو بوجود آورده . امروزه هکر ها سعی میکنن به فایل های شما دسترسی پیدا کنن و از هر طریقی شده ازتون باج بگیرن و اخاذی کنن . پس این ویروس یا بدافزار ساخته ی دست هکر های کلاه سیاه هستش .
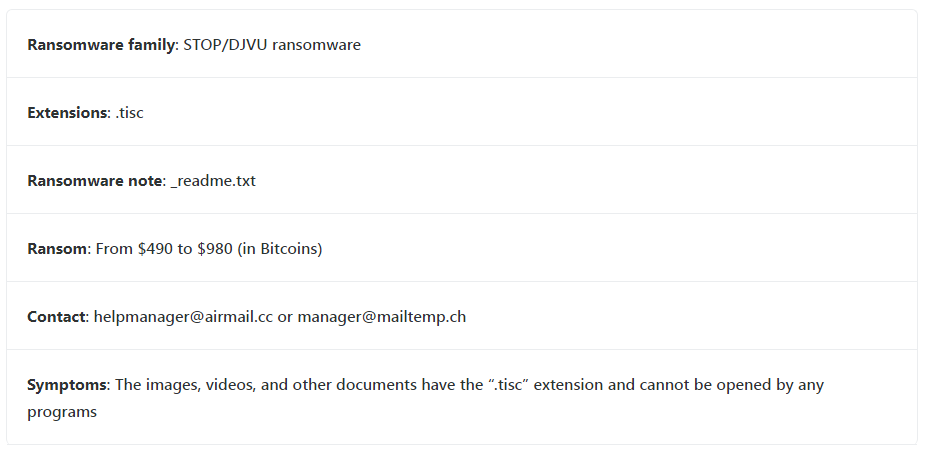
این ویروس چجوری کار میکنه ؟! چجوری وارد سیستمم شده ؟!
[1] : ابتدا هکر ها سعی میکنن این ویروس رو وارد یا تزریق کنن به سیستمتون . این کار به چند روش مختلف انجام میشه .
[2] : پس از تزریق ویروس ، ویروس شروع میکنه 3 حالت کار انجام میده .
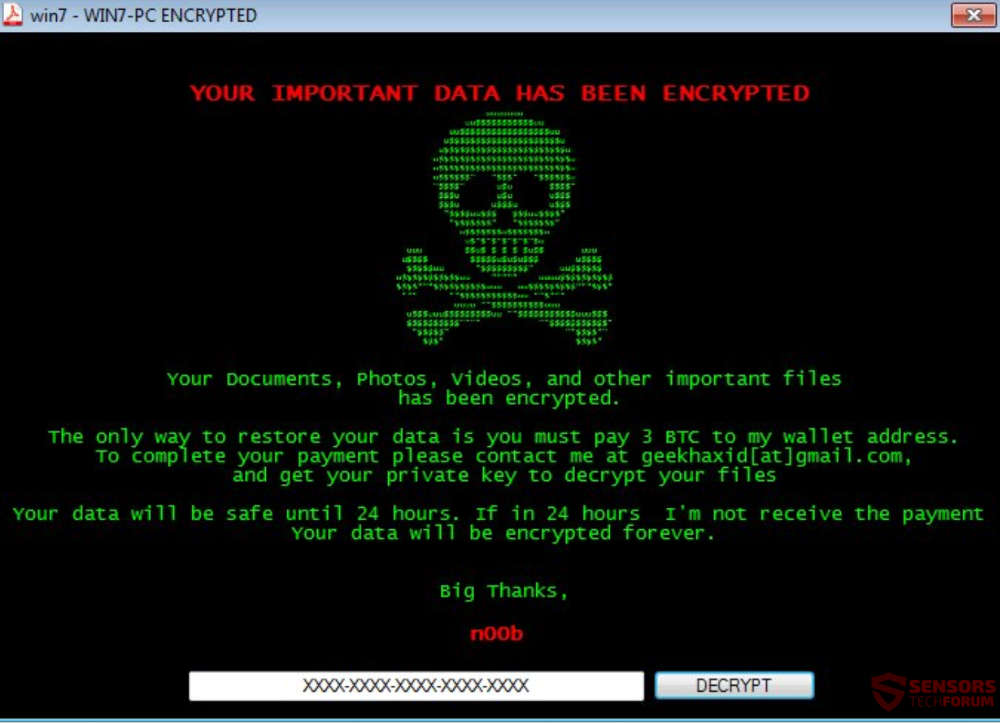
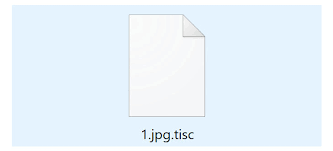
اگه این اتفاق برای شما بیوفته : 1) اسم فایل هاتون عوض میشه . به عنوان مثال یک عکس که به این
صورت بود (X.png ) حالا تبدیل میشه به ( X.png.Tisc ) و پسوند { Tisc. } میگیرن . 2 ) شکلشون عوض
میشه و یه تیکه کاغذ سفید نشون میدن . 3) با هیچ نرم افزاری باز یا خونده نمیشن . 4) یه فاایل تکست
نوت پد به اسم ( Readme.txt_ ) میبینید که اگه بازش کنید متن درخواست اون هکر یا ویروس رو نشونتون
میده .
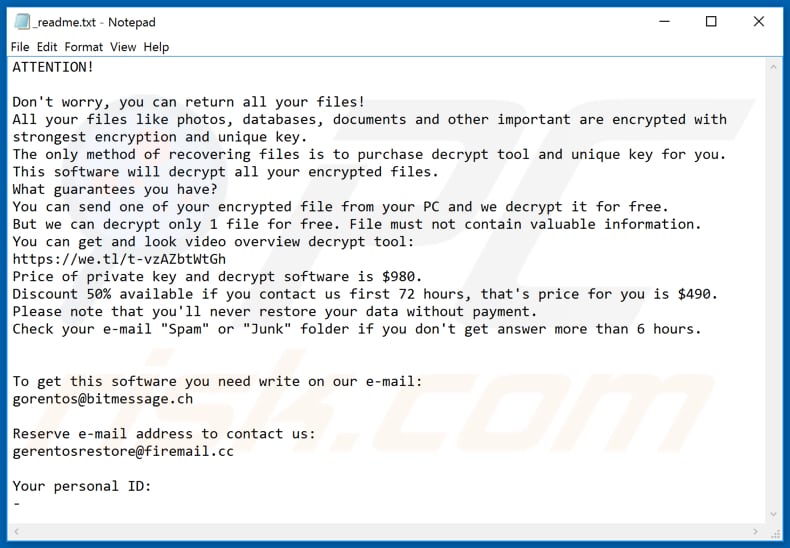
ما تو این مقاله قراره فقط به این مورد ( مورد سوم ) بپردازیم چرا که در موارد اول و دوم چاره ای برای بازگردانی اطلاعات نیست .
در همین ابتدا بگم .2 روش بیشتر ندارید : ( اتوماتیک ) ( دستی )
در روش اتوماتیک شما باید " SpyHunter 5 " یا " Malwarebytes " رو بصورت اوریجینال یا کرک شده داشته باشید که خب دانلود و استفاده ی اونا در این شرایط که هر فایلی وارد سیستمتون شه ویروسی میشه سخته و من بشخصه روش دستی رو پیشنهاد میکنم . بزن بریم برای روش دستی :
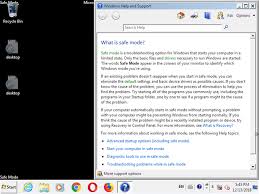
اول از همه شما باید سیستمتون رو بصورت Safe Mode بالا بیارید . برای همین تمامی این مراحل رو در کاغذ بنیسید چون قراره ریستارت کنید . بریم برای انجام این کار ها بصورت مرحله به مرحله :
* حتما بنویسید این مراحلو چون اگه یک اشتباه کوچیک کنید کل سیستمتون به فنا میره پس دقت کافی رو داشته باشید . بنده هیچ مسولیتی گردن نمیگیرم *
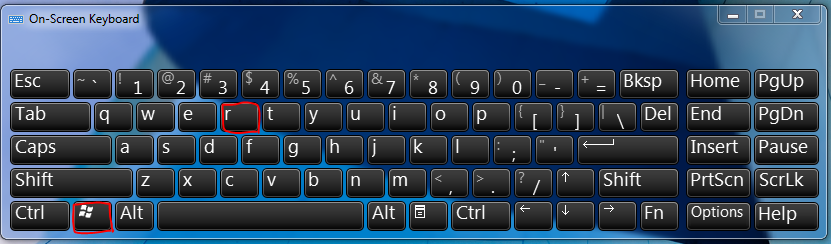
msconfig
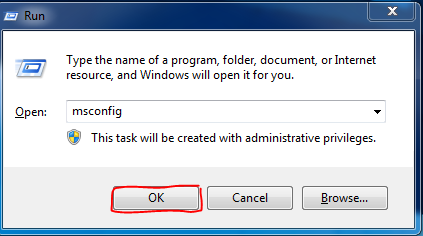
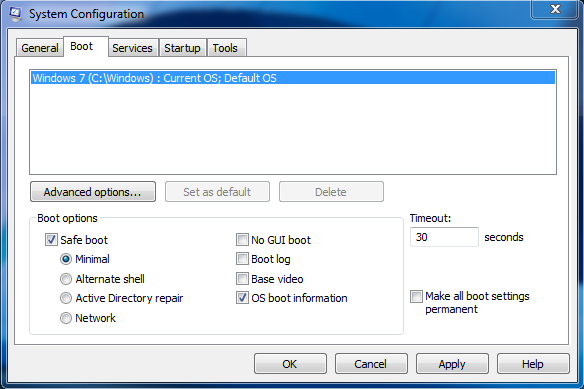
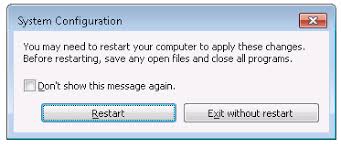
5 . حال منتظر باشید تا سیستم بالا آمده و صفحه ای به این شکل بالا بیاید :
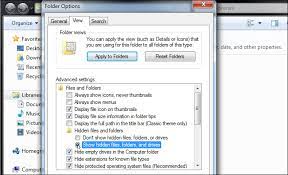
path : start/control panel/folder option / view/ show hidden folders and files ...
Path : system32 (قابل سرچ در بخش سرچ ویندوز ) /drives/ etc
در این مسیر یک فایل با نام Host پیدا میشود آن را باز کنید . ( با نوت پد )
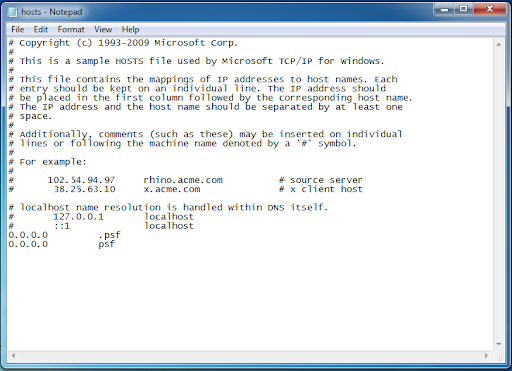
حال پس از تمامی هشتگ ها به یک سری اعداد و حروف میرسید که هشتگ ندارند . حال به آنهایی که شک دارید یا اسم عجیب غریب دارند را انتخاب کرده و پاکشون کنید و در آخر ضربدر زده و اون رو save کنید .
دقت کنید به اعداد سمت چپی آی پی فردی میگویند که قصد هک شما را داشت .
به اعداد سمت راستی آی پی خودتون میگن .
msconfig
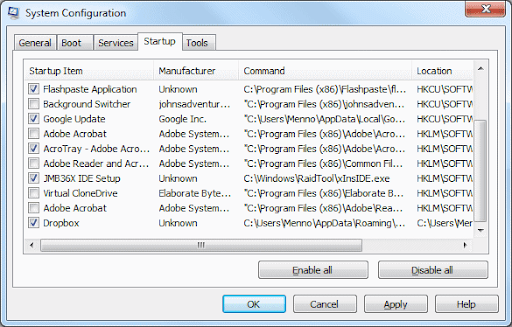
regedit
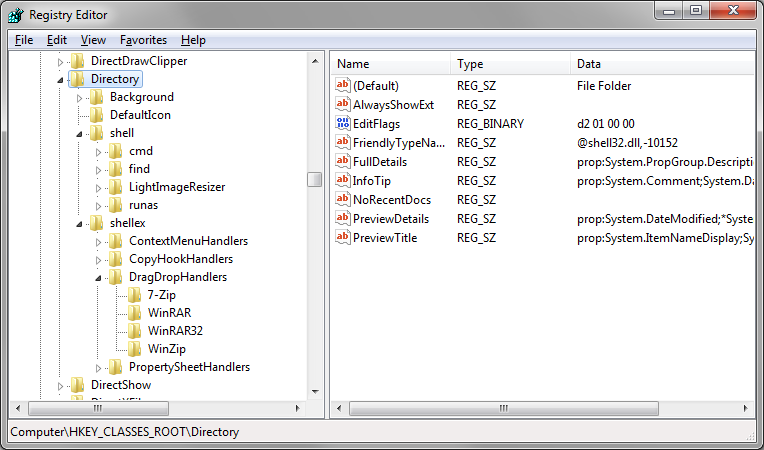
حال مسیر زیر را با دقت ادامه دهید :
Path : HKey Location Machine / software / microsoft / windows / current version / run
Path : HKey Location Machine / software / microsoft / windows / current version / run once
Path : HKey Current User /  software / microsoft / windows / current version / run
path : HKey Current User /  software / microsoft / windows / current version / run once
حال تنها کاری که باید انجام دهید پاک کردن فایل های اضافی است که بنظر مشکوک میایند مثل اسم های عجیب غریب و چیز هایی که جلویشان default ننوشته است . حال آن ها را سلکت کرده و با راست کلیک حذف میکنید .
در تب find موارد زیر را بنویسید ( تک به تک )
1 . %AppData%
2 . %LocalAppData%
3 . %programData%
4 . %WinDir%
5 .%Temp%
سپس فایل های بدست آمده را پاکسازی یا حذف کنید . پیشنهاد میشود تمامی موارد وجود در مورد 5 ( Temp ) حذف شوند .
temp
%temp%
msconfig
:.:.:.:.:.:.:.:.:.:.:.:.:.:.:.:.:.:............................................................:.:.:.:.:.:.:.:.:.:.:.:.:.:.:.:.:.:.:.:.:
حال سیستم شما امن است و از شر ویروس در امانید .
نکته : * الان فقط شما ویروس رو حذف کردید و فایلاتون قفلشون باز نمیشن ( به این صورت نیست که بلافاصله بعد از بین رفتن ویروس فایلا درست و باز شن ) . شما فقط از شر ویروس خلاص شدید و مطمعنید فایلای بعدیتون در امانن ولی فایلاتون قفلشون باز نمیشه . اونو در بخش سوم توضیح دادم که چیکار کنید *
[2] : حالا چگونه از وقوع دوباره و رمزنگاری اطلاعات جلوگیری کنیم ؟
* ممنون میشم اگه آنتی ویروس مناسب دیگه ای میشناسید معرفی کنید تا با نام خودتون قرار بدم . *
به نقل قول از دوست عزیزمون : همچنین از اطلاعات خیلی مهمتون بک آپ داشته باشید ( بک آپ به معنای کپی کردنشون توی یه درایو دیگه نیست :) می تونید از هارد اکسترنال و کلاود هایی ( فضا های ذخیره سازی ابری ) که برای نگهداری اطلاعات شما درست شده استفاده کنید.) ، دقت کنید که اطلاعات مهم یعنی پایان نامه دانشگاه مثلا، یعنی کپی اسناد و مدارک. نه سریال و موزیک و چیزایی که میشه راحت دوباره دانلودشون کرد :)
اینا هم مواردی هستش که پیشنهاد میشه برای جلوگیری از این مسعله ازش استفاده کنید .
[3] خب حالا ویروس رفت جلوشم گرفتیم حالا حساب فایلای من بدبخت چی میشه ؟!
خب برای این هم یه روش داریم که 50 درصد جواب میده ولی 50 درصد هم جواب نمیده .
اول شما باید بدونید از کد آفلاین استفاده کردن یا آنلاین ؟
کد آنلاین : هنگامی که میخوان فایلاتونو رمزنگاری کنن یه رمز آنلاین نگه میدارن که هیچ جوره برای ما قابل دسترس نیست .
کد آفلاین : حالا گاهی شما به اینترنت متصل نیستید ولی هکرا نمیخوان بازم شمارو ول کنن برای همین یه کد آفلاین هم همراه ویروس میدن که اگه به نت وصل نبودید از اون استفاده کنه و باز هم فایلاتون رو رمز نگاری کنن . این دسته فایل ها قابل بازگردانیه . نگران اینا نباشید .
خب با این اوصاف مال من کدوم یکیه ؟!
مسیر زیر رو طی کنید : / my coumputer / part c / system ID
و فایل Personal Id رو باز کنید .
اگه دو حرف پایانیش "F1 " باشن باید برید خدارو شکر کنید چون قابل بازگردانیه و از کد آفلاین استفاده کرده ولی اگه کد دیگه ای بود غزل خداحافظی رو برای فایلهاتون بخونید چون دیگه هیچ جوره نمیبینیدشون .
خب اگه جزو دسته ی اولید این آموزش برای شماست :
نرم افزار " Emsisoft " رو دانلود کنید و اجراش کنید . اینجاس که صدا و تصویر جذاب باز شدن قفل و برگشتن فایل ها روحتون رو جلا میده .
بطور کلی تو این مقاله چی یاد گرفتیم ؟!
حواسمون باشه چیرو چجوری و از کجا دانلود میکنیم و البته که یه آنتی ویروس اوریجینال میخرید
تک تکتونو دوست دارم . اگه نظر یا سوال یا ابهام یا مشکلی بود بهم بگید حتما جواب میدم . تا درودی دیگر بدرود .
---------------------------------------------------------------------------------------------------------------------------------------------------
منابع :
1. https://www.youtube.com/results?search_query=how+to+remove+.tisc+files+from+pc
2 . how to remove .Tisc virus - Google Search
3 . what is ransomware virus - Google Search
4 . https://www.nomoreransom.org/en/index.html این مورد پیشنهادی دوست عزیزمون هستش . هدف اصلی این سایت مبارزه با این مدل باج و بد افزار هاست و نرم افزاار های پولی و رایگان و مفید خوبی رو برای این قبیل مشکلات لیست کرده . حتما سر بزنید بهش
----------------------------------------------------------------------------------------------------------------------------------------------------
علی اکبرزاده
1400/07/19
آخرین بروزرسانی : 1400/07/22


