
قبل از هر چیزی بگم که این فقط فقط جنبه آموزشی داره ومسئولیت استفاده نادرست از این مقاله بر عهده خود شخص می باشد و تیم امنیتی TBS هیچ مسئولیتی را قبول نمیکند.
حملات Xss یا Cross Site Scripting
این باگ (XSS) یکی از حملات تزریق به پایگاه داده است که در آن کدهای سمت کلاینت مانند جاوا اسکریپت به سایت تزریق شده و بدین وسیله هکرها خواهند توانست اطلاعات کاربران وب سایت مورد نظر را بدون اطلاع آنها سرقت کنند.بدین صورت که هکرها کدهای خود را جایگزین کدهای صفحات داینامیک سایت میکنند.هنگامیکه وب سایت از کاربر درخواست اطلاعات میکند ، کدهای جایگزین هکر بر روی سیستم کاربر اجرا شده و میتوانند اطلاعات مهم سیستم شخصی کاربران را سرقت کنند و هدف هکر بیشتر کاربرانی هستند که به سایت مراجعه کرده اند. در واقع هکرها در این نوع حمله اطلاعات کاربران یک سایت را بدون اینکه خودشان متوجه شوند، به سرقت میبرند..!
اگرچه مخفف CSS ، Cross Site Scripting میباشد اما با توجه به اینکه CSS به عنوان مخفف Cascading Style Sheets به کار برده میشود، به همین دلیل از XSS برای مخفف Cross Site Scripting استفاده میشود.
روش حمله
با طرح مثالی به شرح روش حمله میپردازیم. کاربری در وب سایت بانک خود وارد شده و اطلاعات کاربری خود را در صفحه لاگین وارد میکند. در صورتیکه وب سایت در برابر حمله XSS محافظت نشده باشد ، اطلاعات کاربر توسط هکر به سرقت رفته و میتواند از حساب بانکی کاربر استفاده سوء نماید. با وجود اینکه روش های مقابله با XSS اعمال شده است ولی باز هم تمامی وب سایت هایی که اطلاعات کاربران را دریافت میکنند ، مستعد این حملات هستند.ئدر این حمله با کلیک بر روی یک لینک در ایمیل ، کدی به صورت مخفی در سیستم کاربر اجرا شده و هکر با استفاده از این کد خواهد توانست اطلاعات سیستم کاربر را بدست آورد. همچنین یکی دیگر از روش های حمله بدین صورت هست که با دستیابی به کوکی هایی که وب سایت های مختلف برای ذخیره اطلاعات لاگین کاربران در سیستم وی ایجاد و ذخیره میکنند ، اطلاعات کاربران را سرقت میکنند.
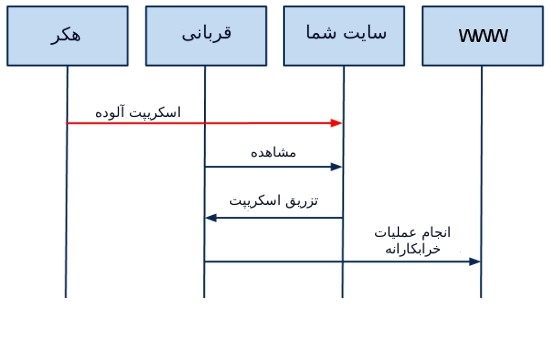
با انجام حملات XSS موارد زیر در اختیار هکر قرار خواهد گرفت:
روش های جلوگیری از XSS
اضافه نمودن كدی به برنامه تحت وب است تا باعث شود از برخي تگ های فرمان در ورودی پويا چشم پوشی شود.
تگ های قابل استفاده در XSS عبارتند از:
در این روش اطلاعات ورودی توسط کاربر به نوعی سانسور میشوند. مثلا از ثبت بعضی از کارکترهای خاص مانند > و < که ممکن است در دستورات کد استفاده شوند جلوگیری میشود و باعث میشوند که کدهای مخرب از کار بیفتند.
اگر سایت شما به نوعی است که به کاربران اجازه اضافه کردن کد خود را نمیدهد، راه حل خوب میتواند escape کردن تمامی متون از جمله HTML, URL و Javascript باشد.
ولی در صورتی که سایت از متون غنی(rich text) پشتیبانی میکند مانند سایتها فروم و یا ثبت نظرها، اجرای این روش کمی سخت تر میشود زیرا باید کاراکترهایی که escape میشوند را به دقت انتخاب کنید.
اعتبار سنجی ورودی، پروسهایست که در آن از اطلاعات ورودی به سایت و مرتبط بودن آن اطمینان حاصل میشود. با اعتبار سنجی درست میتوان جلو ورود کدهای مخرب به سایت را گرفت.
در این روش کاربر اجازه ورود یک سری کاراکترهای خاص در فیلدهای مربوط به خود را دارد. مثلا فیلد دریافت شماره تلفن، فقط باید اعداد را دریافت کند و اجازه ورود هر کاراکتری به جز عدد را ندهد.
حملات XSS با اینکه میتوانند برای هر سایتی بسیار خطرناک باشند و تمامی کاربران سایت را تحت حمله قرار دهند، به راحتی هم قابل پیشگیری هستند و حتی بسیاری ازین حملات در انواع هاست لینوکس و هاست وردپرس وبرمز توسط فایروال سرور بلاک میشوند. برای افزایش امنیت کافی است با استفاده از متدهایی که توضیح داده شد و یا ترکیب این متدها با روشهای دیگری که در مجمعهای اینترنتی به وفور درباره آنها صحبت شده است، جلوی ورود کدها و دستورات ناخواسته را به سایت گرفت تا از به وجود آمدن مشکلات خطرناک برای کاربران وبسایت شما جلوگیری شود.
منابع
با تشکر از همراهی شما دوستان عزیز :|


