
دو روز پیش خبر لو رفتن سورس کد سامانه های شرکت یاندکس (yandex) منتشر شد که یکی از اسناد لو رفته آن، مربوط به الگوریتم رنک دادن موتور جستجو روسی یاندکس به وبسایت هاست.
نسخه کاملی از کد منبع (سورس کد) یاندکس افشا شده، روی اینترنت قرار گرفته و برای دانلود در دسترس است! البته ظاهراً یاندکس هک نشده، بلکه یکی از کارمندان سابقش، مخزن کد منبع این شرکت فناوری روسی را به سرقت برده و در یک فروم هکری به اشتراک گذاشته است.
یک منبع بهتازگی لینکی را منتشر کرده و مدعی شده که شامل 44.7 گیگابایت فایل سرقتشده از یانکس در ژوئیه 2022 است. ظاهراً این فایلها، تمام مخازن سورس کدهای یاندکس بههمراه قوانین ضداسپم آن هستند.
افشای کد منبع یاندکس
کدهای لو رفته مربوط به سامانه های زیر است:
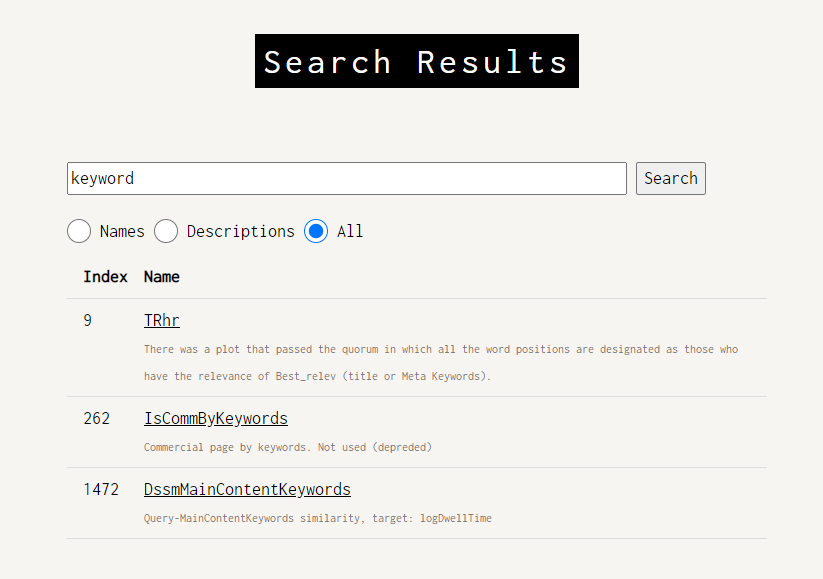
شما می توانید برای مشاهده این 1922 الگوریتم رتبه بندی به لینک زیر مراجعه کنید و بر اساس موضوع مدنظر خود، تمامی الگوریتم های مربوط به آن را مشاهده کنید.
https://yandex-explorer.herokuapp.com/
برای مثال در تصویر زیر با سرچ کلمه keyword، الگوریتم های مربوط به کلمه کلیدی قابل مشاهده است.
البته یاندکس در بیانیهای اعلام کرده است که هک نشده و یکی از کارمندان سابقش مخزن کد منبع را افشا کرده:
«یاندکس هک نشده است. سرویس امنیت ما قطعات کد را از یک مخزن داخلی در یک دامنه عمومی پیدا کرده، اما محتوای آن با نسخه فعلی مخزن مورد استفاده در سرویسهای یاندکس متفاوت است. مخزن ابزاری برای ذخیرهسازی و کار با کد محسوب میشود و کد به این روش بهصورت داخلی توسط اکثر شرکتها مورد استفاده قرار میگیرد. با کارکردن با کد، به مخازن نیاز داریم و هدف آن ذخیرهسازی اطلاعات شخصی کاربران نیست. ما درحال انجام یک تحقیقات داخلی هستیم تا دلایل انتشار قطعات کد منبع برای عموم افراد را پیدا کنیم. بااینحال هیچ تهدیدی متوجه اطلاعات کاربران یا عملکرد پلتفرم نیست.»
منابع:
https://digiato.com/article/2023/01/28/yandex-source-code-leak-on-former-employee
https://twitter.com/MrSoroushAhmadi/status/1619669056520622080?s=19


