
با سلام و عرض خسته نباشید دوباره خدمت نتورکبازهای عزیز؛ در ادامه قسمت قبلی از این سری آموزشی با ادامه ی مبحث ZBF یا همان Zone-Based Firewallها در خدمت شما هستیم.با من همراه شوید... ;)
سیسکو از زبانی که به آن Cisco Common Classification Policy Language یا به اختصار C3PL میگویند برای پیادهسازی پالیسی، استفاده میکند؛ این روال دارای سه جزء میباشد:
اگر یک Policy-map دارای چندین Action باشد، از بالا به پایین پردازش میشود و Actionهایش را بروی ترافیکهایی که با Class-mapها Match میشوند انجام میدهد؛ اگر یک قسمتخاص از Policy-mapـه ما Match شود، Actionـه مربوط بهآن انجام میشود و اگر ترافیک Match نشود، پکت با بخشِ بعدیِ Policy-map مقایسه میشود.اگر ترافیک با هیچکدام از بخشها Match نشود، Actionـه تعریفشدهی پیشفرض اعمال میشود. برای ترافیکی که درحال تلاش برای initialing بین دو Zone میباشد(یعنی از یک Zone شروع میشود و به سمت دیوایسی در Zoneـه دیگری میرود)، پالیسیِ پیشفرضِ تعریفشده Deny میباشد.(البته در اینجا یک استثنا وجود دارد، ترافیکی که به ویا از Zoneـه Self-zone ارسال میشود، بصورت پیشفرض Allow میباشد). در ادامه ، Actionهای Policy-mapهارا بررسی میکنیم:
یک Service Policy بروی یک Zone-pair اعمال(Apply) میشود؛ یک zone-pair نشاندهندهی یک جریان ترافیکی بین 2 Zone میباشد. یک Zone-pairـه خاص فقط میتواند یک عدد Service Policyـه Assignشده داشتهباشد، زیرا Zone-pair یکطرفه میباشد و Policy-map بروی یک Zone-pair و بروی ترافیکی که از یک Zone شروع به Initialشدن میکند و به سمت Zoneـه دیگری میرود، اعمال میشود. درحالت معمولی، وقتی که یک روتر پکتی را دریافت میکند، تصمیم مربوط به Routing را میگیرد و پکت را در مسیر مربوط به خودش فوروارد میکند؛ اما اگر ZBF روی روتر کانفیگ شده باشد، ممکن است بر اساس Stateful table و پالیسیهایی که پیادهسازی شدهاند، روتر پکت را Forward نکند. جدول زیر نمایشدهندهی جریانهای ترافیکی مرسومی است که عموما بین Interfaceهای Zoneهای گوناگون مسیریابی میشوند(بر اساس کانفیگهای انجام شده).
این جدول موردی خوبی برای حفظ کردن و یادگیری میباشد و در اکثر اوقات در Troubleshootingـه ZBF بهشما کمک میکند. (در جدول زیر، ورودی به معنی پکتی است که درحال واردشدن به یک Interfaceـه روتر میباشد و خروجی به معنی پکتی است که درحال خارج شدن از یک Interfaceـه روتر میباشد)
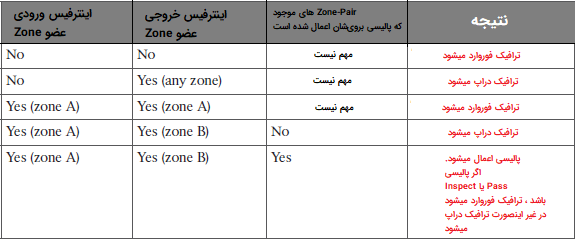
اگر Zone-pairـی وجود داشتهباشد که در بین دو Zoneـه آن، ترافیک درحال عبور میباشد و پالیسی به آن Zone-pair اعمال نشدهباشد، رفتار پیشفرض ایناست که ترافیک را Drop کند(مثل زمانی که هیچ Zone-pairـی وجود ندارد).
قبل از آنکه ادامه دهیم، میخوام Configurationـی رو بهتون نشون بدم که دارای موارد زیر است:
حالا که با تمامی موارد آشنا هستید، حالا میخواهم با کامندهای مربوط به موارد فوق آشنا شوید و پالیسیای را پیادهسازی کنیم تا به کاربران Inside اجازه دسترسی به Internet را بدهیم(دقیقا همانند عکسی که در قسمت قبلی شرح دادیم):
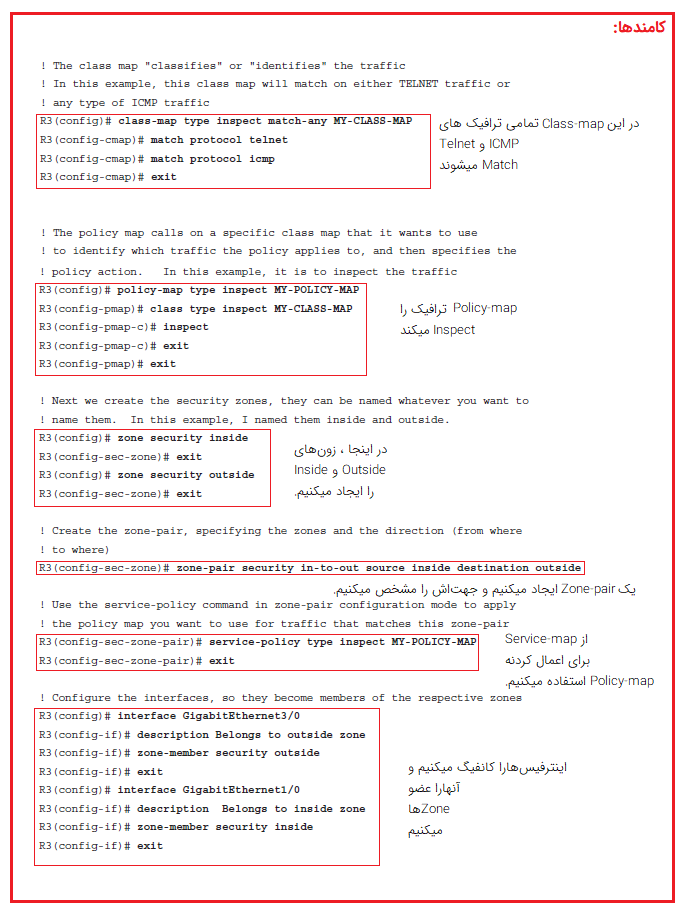
با استفاده از این پالیسی، Stateful inspection را برای ترافیک های Telnet و ICMP که قصد خروج از Inside و رفتن به Internet را دارند، پیادهسازی کردیم.
ترافیکهای که مستقیما به خود روتر ارسال میشوند و ترافیکهایی که از خود روتر ارسال میشوند(یعنی مربوط به خود روتر میباشند، نه یک Zoneـه خاص)، همگی مربوط به Self-zone میباشند؛ در این مفهوم، اینکه کدام Interface برای استفادهی Self-zone درنظر گرفتهشده است مهم نمیباشد. بصورت پیشفرض تمامی ترافیک های که به Self-zone میآیند ویا از Self-zone خارج میشوند، Allow شده مباشند، اما اگر به هردلیلی قصد داشتید که پالیسی مربوط به Self-zone را تغییر دهید، کافی است به همان صورته قبل یک Zone-pair ایجاد کنید و یک Policy به آن Assign کنید. در جدول زیر، انواع رفتار Self-zone، نمایش دادهشده است:
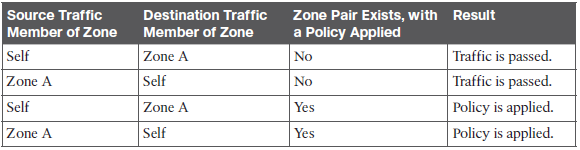
با توجه به ذات Self-zone، اگر یک Zone-pair ایجاد شود ولی هیچ پالیسیای بهش Apply نشود، بصورت پیشفرض تمامی ترافیک Forward میشود(که همانطور که گفتیم، این Zone، ذات متفاوتی نسبت به Zoneهای دستیای که ایجاد میکنیم دارد)؛ وقتی که یک zone-pair را کانفیگ میکنید که مربوط به Self-zone میباشد، میبایستی حواستان باشد که ترافیک مربوط به Management را Allow کنید و از قطع شدن دسترسی خودتان جلوگیری کنید.
با تشکر از شما که تا اینجا همراه من بودید ;)
موفق باشید.


