
حمله فیشینگ، نوعی حملۀ سایبری است که بیشتر در امور مالی و بانکی اتفاق میافتد. کلاهبرداران در این روش با هک مشخصات کاربران، پول و دیگر داراییهای آنها را به سرقت میبرند. در این مقاله والکس با فیشنیگ و انواع روشهای آن آشنا خواهیم شد.
فیشینگ یک حملۀ مجازی است که کلاهبردار در آن با ظاهر یک کسب و کار معتبر مانند یک صفحه پرداخت بانکی، با فریب مردم، اطلاعات باارزش آنها را به دست میاورد. این اطلاعات میتواند مشخصات یک کارت بانکی، رمزهای عبور به پنلها و امثال آن باشد.
فیشینگ در واقع یک فریب روانی است و در آن به جای استفاده از تکنیکهای سختافزاری و نرمافزاری هک، تلاش میشود که کاربران به صورت خودجوش اطلاعات را به هکر بدهد. در واقع موفقیت فیشینگ در واقع یک شکست انسانی و نوعی حملۀ مهندسی اجتماعی است.
به طور معمول در حملههای فیشینگ از طریق یک ایمیل جعلی از کاربر خواسته میشود که اطلاعات خود را تایید یا بازیابی کند. یک لینک در این ایمیل کاربر را به وبسایتی کاملاً مشابه نمونۀ اصلی و واقعی آن هدایت کرده و او را مجاب میکند که اطلاعات خود را وارد کند.
فیشینگ براساس هدف و نوع حمله به انواع مختلفی تقسیم میشود:
در فیشینگ شبیهسازی شده یا کلون، فیشر (کسی که حمله فیشینگ را انجام میدهد) یک ایمیل معتبر را به نحو دلخواه تغییر میدهد. برای مثال لینک موجود در این ایمیل را تغییر داده و در ایمیل جدید ادعا میکنند که لینک قبلی به روزرسانی شده است.
در فیشنیگ هدفدار، فیشر روی یک شخص یا یک موسسه خاص متمرکز میشود که معمولاً توسط افراد دیگری شناسایی شدهاند. در این نوع فیشینگ هدف مدنظر شناسایی و شبیه سازی میشود. فیشر اطلاعات خصوصی مانند نام دوستان و خانوادۀ شخص را کسب کرده و با استفاده از این اطلاعات کاربر را متقاعد به یک پرداخت، بازدید از وبسایت یا دانلود فایل مخرب میکند.
در این روش فیشر، یک نام دامنۀ معتبر را هدف قرار داده و کاربران را به سمت یک وبسایت جعلی هدایت میکند. این نوع حمله خطرناکترین نوع حملۀ فیشینگ است زیرا با آلوده شدن نام دامنه، کاربر دیگر کنترلی روی اطلاعات خود ندارد.
این نوع حمله فیشنگ شبیه اسپیر است که به طول خاص روی افراد مهم مانند مدیران عامل شرکتهای بزرگ تمرکز میکند.
ایمیلهای فیشینگ معمولاً جعل ایمیل افراد یا شرکتهای معتبر است. با استفاده از این ایمیلها کاربران از همه جا بیخبر به سمت وبسایتهای جعلی هدایت شده و اطلاعاتشان از این طریق جمعآوری میشود.
فیشرها در این نوع فیشینگ با استفاده از نقاط ضعف بستر یک وبسایت و نصب یک تغییر مسیردهنده روی آن، کاربران را به صفحات دلخواه خود هدایت کرده یا برای آنها بدافزار ارسال میکنند.
در روش دزدی برند، فیشر کاربران یک وبسایت معروف را به سمت وبسایتهای جعلی هدایت میکند. آدرس وبسایت جعلی دقیقاً شبیه آدرس اصلی با یک غلط املایی یا تایپی کوچک است.
این نوع حمله نیز مانند حملۀ ریدایرکت، فیشر روی نقاط ضعف یک وبسایت تمرکز میکند. در این حمله فیشر وبسایت را از طریق آن نقطه ضعف به یک اسکریپت آلوده کرده و اطلاعات کاربران را جمعآوری میکنند. وبسایتهای هدف از بین وبسایتهای پربازدید گروه هدف کاربران انتخاب میشوند.
در این روش فیشنگ کارهایی، مانند ساخت اکانتهای تقلبی با نام افراد مهم و سواستفاده از این اکانت برای ترغیب مردم به ارائه اطلاعات انجام میشود. این امکان وجود دارد که قربانیان این نوع فیشینگ، افراد مشخصی باشند که طی یک حملهی مهندسی اجتماعی مورد هدف قرار گرفتهاند. حملهکنندگان حتی میتوانند حسابهای کاربری تایید شدهی افراد شاخص را هک کنند و از آنها برای مقاصد خود استفاده کنند.
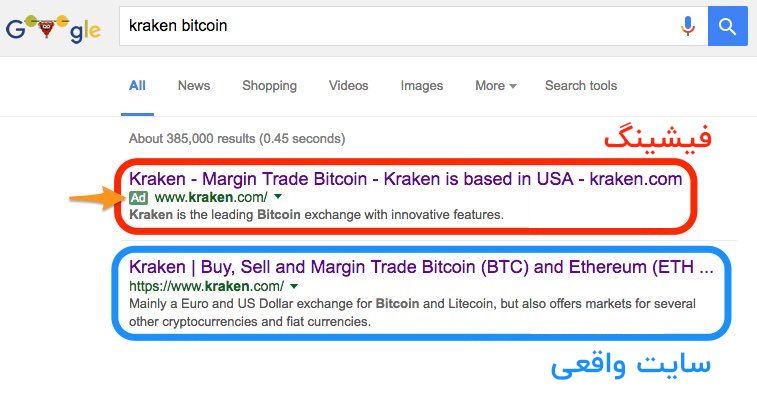
جعل نام دامنه و تغییر آن با یک تغییر تایپی نوعی حملۀ تایپواسکوات است. در فیشنیگ تبلیغات این نام دامنه با استفاده از روش تبلیغات گوگل در صفحات اول جست و جوی گوگل نمایش داده شده و کاربران را به وبسایت تقلبی هدایت میکند.
در برخی موارد فیشرها از طریق اپلیکیشنها (برنامهها) اقدام به انتقال بدافزار به سیستم شما و سرقت اطلاعات شخصی مهمتان خواهند کرد. این اپلیکیشنها معمولاً دارای کیف پولهای مجازی، کنترل حساب و دیگر ابزارهایی هستند که با حساب بانکی و ارزی افراد سر و کار دارند.
تفاوت فیشنگ و فارمینگ
با وجود این که در بخشی از این مقاله گفتیم که فارمینگ نوعی فیشینگ است، با هم تفاوت دارند. فیشینگ فقط با اشتباه انسانی کاربر اتفاق میافتد، اما فارمینگ با دسترسی به DNS سایت معتبر و تغییرات در آن به نفع خود اطلاعات کاربران را سرقت میکند.
علاوه بر تلاش برای دسترسی به اطلاعات کارتهای بانکی، افراد برای دستیابی به حساب کاربری رمزارز افراد هم از حملههای فیشینگ استفاده میکنند. برای مثال چند سال پیش یک فیشر سایتی با آدرس Binancẹ.com را ایجاد کرد که در آن کاربران سایت بایننس هدف قرار گرفته بودند. افراد مالباقخته متوجه تفاوت نوع تایپ Binancẹ و Binance نشده بودند.
به طور کلی روشهای زیر برای دزدی در دنیای ارز دیجیتال رایج هستند:
· کلاهبرداری از طریق ارز دیجیتال رایگان
· استفاده از آدرس جعلی یا صفحه تقلبی برای صرافی ارز دیجیتال
· آدرس و صفحات جعلی برای کیف پول ارز دیجیتال
· آدرس و صفحات جعلی برای استخر استخراج
· ربات تریدر و نرم افزارهای معاملاتی تقلبی
1- محتاط باشید
بیشترین قربانیان حملۀ فیشر، فقط با یک اشتباه در این دام افتادهاند. هنگام مواجه با ایمیلهای مشکوک همیشه از خود بپرسید که آیا منتظر چنین ایمیلی بودهاید؟ یا اطلاعاتی که از شما درخواست میکند، مشکوک نیست؟
2- محتوا را چک کنید
همیشه قبل از اعتماد به یک آدرس وبسایت یا ایمیل در مورد آن تحقیق کنید و از صحت آن مطمئن شوید.
3- از ابزارهای دیگر استفاده کنید
حتی اگر فکر میکنید ایمیلی که دریافت کردهاید معتبر است و برای تایید اطلاعات شما لازم است، سعی کنید از روشهای دیگر نیز برای اعتبار سنجی این درخواست استفاده کنید.
4- رمزهای خود را به اشتراک نگذارید
به اشتراک گذاشتن آدرس عمومی در دنیای کریپتوکارنسی رایج است، اما هیچگاه کلید خصوصی خود یا کلمات رمز خود را با کسی به اشتراک نگذارید. این کار شدیداً امنیت دارایی شما را کاهش میدهد.
همیشه در دنیای رمزارزها بیشتر از هر جای دیگر محتاط باشید. اگر گرفتار یک حملۀ فیشنگ شوید، شانس پیدا کردن فیشر و پیگیری این کلاهبرداری تقریباً صفر است. همیشه کلیدهای خصوصی و رمز شخصی را پیش خودتان حفظ و نگهداری کنید و به هیچ کس و هیچ جایی برای به اشتراک گذاشتن آنها اعتماد نکنید.
همیشه آدرس وبسایتهای محل معاملۀ خود را بررسی کنید و هیچ لینکی را بدون اطمینان از صحت آن تایید نکنید.

