
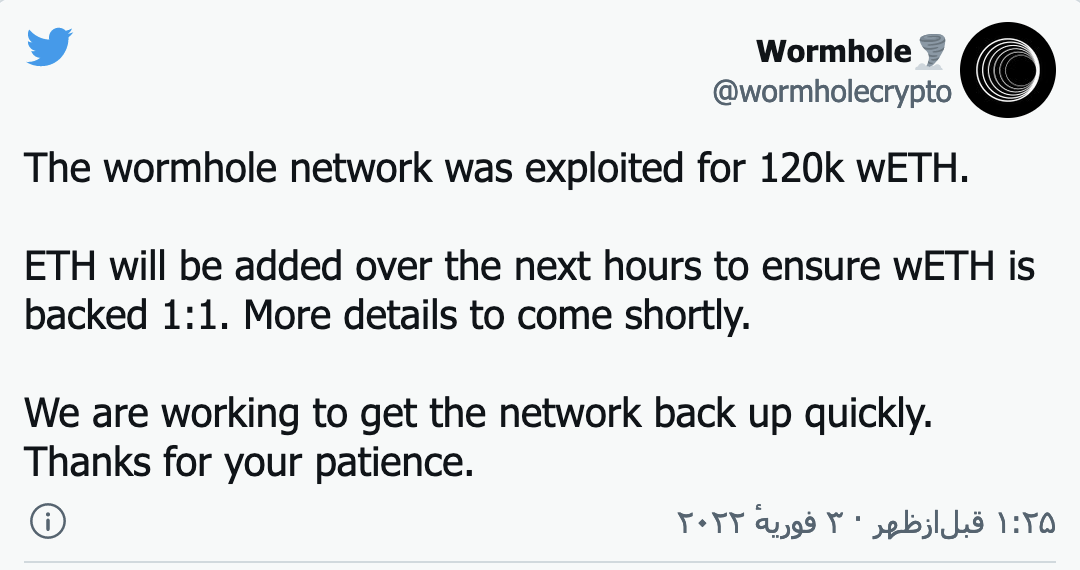
پل توکن Wormhole امروز یک سوء استفاده امنیتی را تجربه کرد که منجر به از دست دادن 120000 توکن WETH (321 میلیون دلار) از پلتفرم شد.
پل توکن Wormhole یک پل رمزی است که به کاربران اجازه می دهد بدون استفاده از صرافی متمرکز (CEX) کریپتو را بین اتریوم، سولانا، BSC، Polygon، Avalanche، Oasis و Terra ارسال و دریافت کنند. این بزرگترین هک کریپتو در سال 2022 تاکنون و دومین هک بزرگ DeFi تا به امروز است. تیم Wormhole یک جایزه باگ ۱۰ میلیون دلاری برای بازگرداندن وجوه ارائه کرده است. این هک در سمت سولانا پل اتفاق افتاد و بیم آن می رود که پل Wormhole به Terra نیز به همین ترتیب آسیب پذیر باشد.
تیم Wormhole به جامعه اطمینان داده است که منبع ETH آن برای «اطمینان از پشتیبانی 1:1 wETH» دوباره پر میشود، اما هنوز اطلاعاتی در مورد اینکه این سرمایهها از کجا و چه زمانی تامین میشود وجود ندارد.
این هک در ساعت 18:24 UTC در 2 فوریه انجام شد. مهاجم 120,000 wETH (WETH) در Solana وارد کرد، سپس 93,750 WETH را برای ETH به ارزش 254 میلیون دلار در شبکه اتریوم در ساعت 18:28 UTC بازخرید کرد. هکر از آن زمان از مقداری سرمایه برای خرید SportX (SX)، Meta Capital (MCAP)، در نهایت Usable Crypto Karma (FUCK) و Bored Ape Yacht Club Token (APE) استفاده کرده است.
باقیمانده WETH با SOL و USDC در Solana مبادله شد. کیف پول Solana هکر در حال حاضر دارای 432662 سولانا (44 میلیون دلار) است.
هیچ دارایی یا زنجیره دیگری که توسط Wormhole ارائه میشود هک نشده است، اما شرکت حسابرسی قرارداد هوشمند Certik در گزارشی امروز گفت: «این امکان وجود دارد که پل Wormhole به بلاک چین Terra آسیبپذیری مشابهی با پل Solana داشته باشد.»
تیم Wormhole از طریق آدرس اتریوم خود با هکر تماس گرفت تا به هکر اجازه دهد در صورت بازگرداندن وجوه باقیمانده، 10 میلیون دلار وجوه دزدیده شده را میتواند برای خود نگه دارد.
«اینها Deployer است: ما متوجه شدیم که شما میتوانید از تأیید اعتبار Solana VAA و توکنهای مینت استفاده کنید. ما میخواهیم به شما یک قرارداد Whitehat پیشنهاد دهیم و برای جزئیات اکسپلویت و برگرداندن ارزشی که استخراج کردهاید، پاداش باگ 10 میلیون دلاری به شما ارائه میکنیم. می توانید از طریق [email protected] با ما تماس بگیرید.»
تا زمان نگارش، توکنهای wETH ارسال شده از طریق پل هنوز قابل بازخرید نیستند، در حالی که تیم Wormhole تلاش میکند تا اکسپلویت را برطرف کند.
این دومین بهره برداری قرارداد هوشمند در یک پل توکن در یک هفته است. در 28 ژانویه، QBridge Qubit Finance به قیمت 80 میلیون دلار در BSC مورد بهره برداری قرار گرفت. همچنین یادآور هک Poly Network در آگوست گذشته است که در آن 610 میلیون دلار ارز دیجیتال از پلتفرم به سرقت رفت. در آن صورت، تقریباً تمام وجوه توسط هکر Whitehat برگردانده شد.
فراوانی هکهای قرارداد هوشمند روی پلهای کریپتویی، هشدار 7 ژانویه Vitalik Buterin مبنی بر وجود «محدودیتهای امنیتی اساسی پلها» را تأیید میکند. توصیه بنیانگذار اتریوم در چارچوب حمله 51 درصدی به اتریوم بود، اما توصیه او به موقع بود زیرا او به آسیبپذیری عمومی آشکار بر روی پلهایی که توکنها را از طریق بلاک چینهای لایه 1 ارسال میکنند اشاره کرد.
منبغ: Cointelegraph

