
ARP (Address Resolution Protocol): پروتکلی است که کامپیوترها برای پیدا کردن آدرس MAC دستگاهها از روی آدرس IP در شبکه محلی استفاده میکنند.
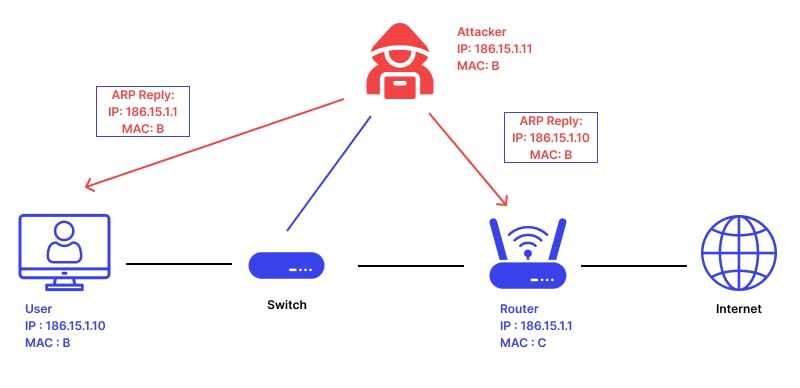
ARP Spoofing (یا ARP Poisoning): حملهای است که در آن هکر پیامهای ARP جعلی ارسال میکند تا دستگاهها MAC اشتباه را با IP درست مطابقت دهند.
💡 به زبان ساده:
ARP مثل دفترچه تلفن شبکه است که به کامپیوترها میگوید: «برای رسیدن به این IP، از این آدرس MAC استفاده کن.»
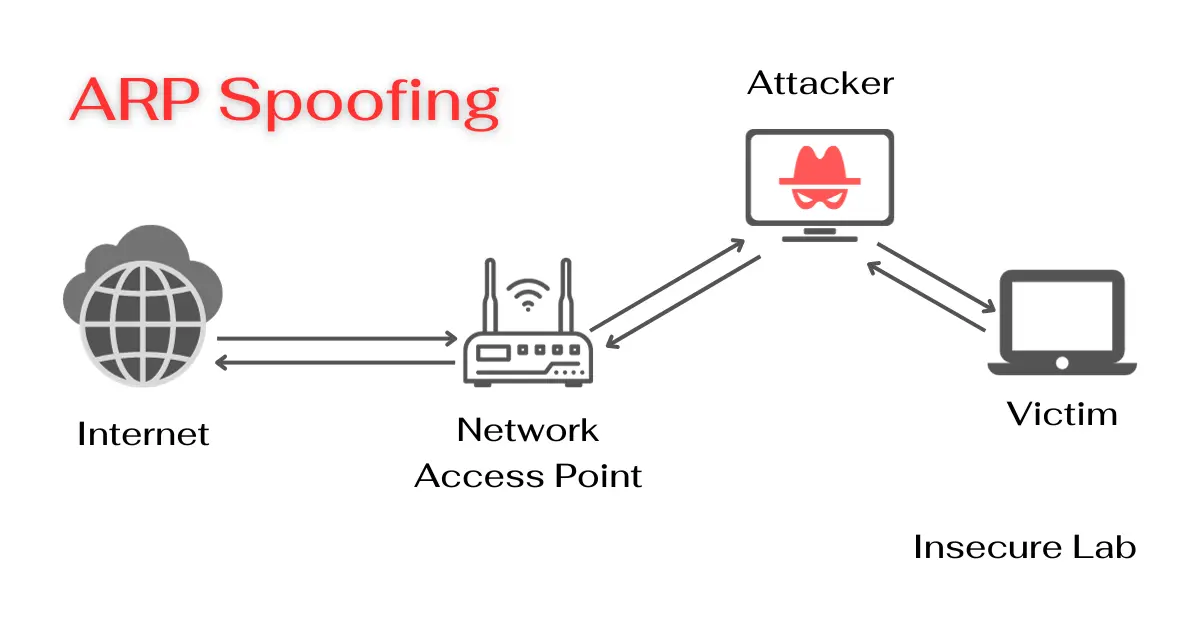
در ARP Spoofing، هکر این دفترچه را جعلی و خراب میکند تا ترافیک شبکه به جای مسیر اصلی، از دستگاه هکر عبور کند.
دزدیدن اطلاعات حساس: مانند رمز عبور، پیامها و تراکنشها
Man-in-the-Middle (MITM): شنود و تغییر دادهها در حین انتقال
قطع ارتباط شبکه: ایجاد اختلال یا Denial-of-Service در شبکه محلی
هکر به شبکه محلی وصل میشود
پیامهای ARP جعلی میفرستد تا آدرس MAC خودش را جایگزین MAC درست دستگاهها کند
ترافیک بین دو دستگاه به جای مسیر مستقیم، از دستگاه هکر عبور میکند
هکر میتواند اطلاعات را خوانده، تغییر داده یا مسدود کند
تصور کن دو دوست میخواهند نامهای برای همدیگر بفرستند:
دفترچه آدرس (ARP) میگوید نامهها را به کدام صندوق پستی (MAC) بدهند.
هکر (دوست خرابکار) دفترچه را جعلی میکند و میگوید: «نامهها را به من بدهید!»
نتیجه: نامهها به هکر میرسند و او میتواند آنها را بخواند یا تغییر دهد.
فرض کن یک شبکه شرکتی داری:
کارمندان به یک سرور مالی متصل هستند
هکر با ARP Spoofing پیامها را به دستگاه خودش هدایت میکند
هکر میتواند:
رمز عبور کاربران را بدزدد
تراکنشها را تغییر دهد
گزارشهای سرور را دستکاری کند
نتیجه: یک حمله Man-in-the-Middle حرفهای که امنیت کل شبکه را تهدید میکند
استفاده از Static ARP برای دستگاههای حساس
فعال کردن Dynamic ARP Inspection (DAI) در سوئیچها
استفاده از VPN یا رمزگذاری دادهها
مانیتورینگ ترافیک شبکه و شناسایی آدرسهای MAC جعلی
ARP Spoofing حملهای خطرناک در شبکههای محلی است که هکر با ارسال پیامهای ARP جعلی، ترافیک را به کنترل خود میگیرد.
از یک مثال ساده نامهها تا یک شبکه شرکتی بزرگ، این حمله میتواند دادهها را دزدیده، تغییر دهد یا قطع کند.
راهکارهای محافظتی شامل استفاده از Static ARP، DAI و رمزگذاری است تا شبکه امن بماند.

