
تهدید نامرئی در دنیای امنیت سایبری
در دنیای امنیت سایبری، بدافزارها روزبهروز پیشرفتهتر میشوند. یکی از خطرناکترین انواع بدافزارها، "Fileless Malware" یا "بدافزار بدون فایل" است که برخلاف بدافزارهای سنتی، روی دیسک نوشته نمیشود و بنابراین توسط آنتیویروسهای معمول بهراحتی شناسایی نمیشود.
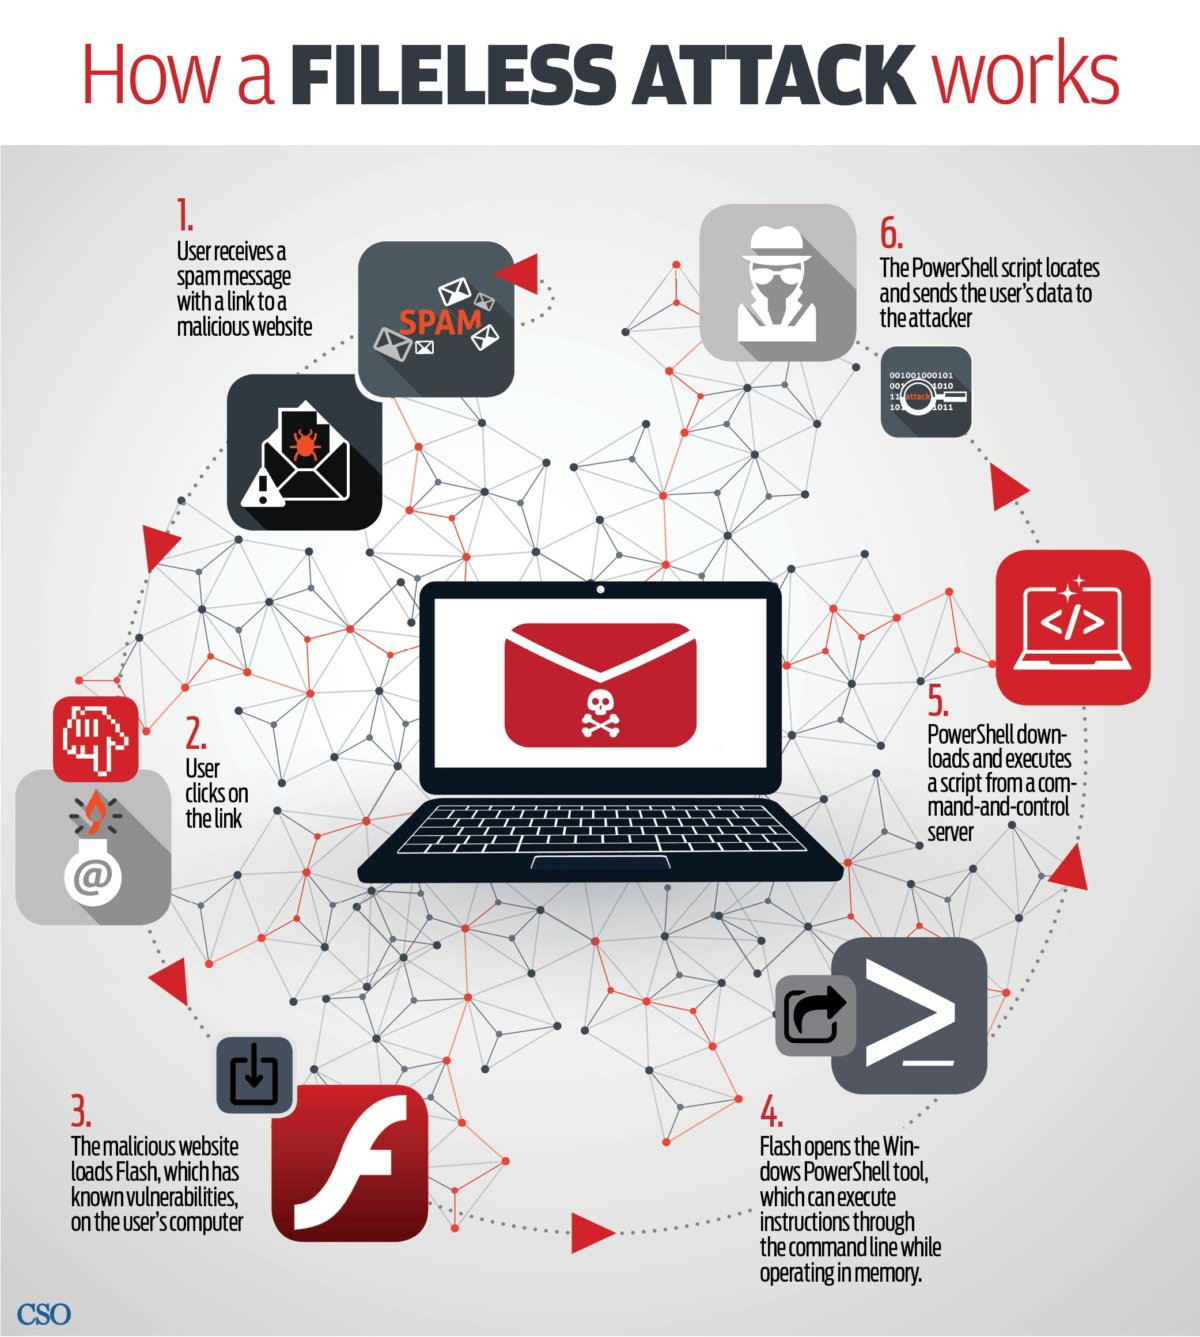
بدافزار بدون فایل نوعی بدافزار است که بدون نیاز به ذخیرهسازی فایل روی دیسک سیستم، در حافظه (RAM) اجرا میشود. این بدافزارها از ابزارها و قابلیتهای بومی سیستمعامل مانند PowerShell، WMI، Registry و حافظه برای اجرای کد مخرب استفاده میکنند.
هیچ فایل اجرایی مشخصی روی دیسک قرار نمیگیرد؛ بنابراین شناسایی آن بسیار دشوارتر از بدافزارهای سنتی است.
ورود از طریق بردار حمله (Attack Vector):
فیشینگ (Phishing)
تبلیغات مخرب (Malvertising)
Exploit kits
آسیبپذیری نرمافزارها
اجرای کد در حافظه:
با استفاده از PowerShell، VBScript، یا WMI، کد مخرب مستقیماً در حافظه بارگذاری و اجرا میشود.
استفاده از ابزارهای مشروع:
بهجای ایجاد فایل جدید، از ابزارهای موجود در سیستم (Living off the Land - LOLBins) مانند powershell.exe یا wmic.exe برای اجرای کدها استفاده میشود.
مخفیسازی و ماندگاری:
اطلاعات در رجیستری یا Scheduled Tasks ذخیره میشود تا در ریاستارت بعدی نیز فعال بماند.
🔹 حمله بدافزار بدون فایل به Equifax در سال ۲۰۱۷ یکی از معروفترین نمونههاست که از آسیبپذیری در Apache Struts بهره گرفت و فایل یا بدافزار مشخصی روی دیسک باقی نگذاشت.
PowerShell
Windows Management Instrumentation (WMI)
Microsoft Office Macros
JavaScript/VBScript
Registry entries
PsExec
Scheduled Tasks
✅ 1. محدود کردن استفاده از PowerShell و WMI:
با استفاده از Group Policy یا AppLocker.
✅ 2. فعالسازی Logging و مانیتورینگ حافظه:
مثل Sysmon، Event Viewer و EDR (Endpoint Detection and Response).
✅ 3. استفاده از ابزارهای ضد بدافزار مبتنی بر رفتار:
آنتیویروسهایی که از تحلیل رفتاری (Behavior Analysis) پشتیبانی میکنند، بهتر میتوانند Fileless Malware را شناسایی کنند.
✅ 4. آموزش کاربران:
برای مقابله با حملات فیشینگ که اغلب نقطه ورود این نوع بدافزار هستند.
✅ 5. اجرای Least Privilege Principle:
کاربران نباید بیش از حد نیاز دسترسی مدیریتی داشته باشند.
بهراحتی از آنتیویروسهای سنتی عبور میکند
از ابزارهای بومی و مجاز سیستم استفاده میکند
تشخیص و حذف آن دشوار و نیازمند ابزارهای پیشرفته است
اغلب برای حملات APT و جاسوسی استفاده میشود
Fileless Malware یکی از پیشرفتهترین و پنهانترین انواع بدافزارهاست که با استفاده از ابزارهای قانونی سیستم، تهدیدی جدی برای سازمانها و کاربران محسوب میشود. با درک نحوه عملکرد این بدافزار و استفاده از راهکارهای دفاعی مناسب، میتوان ریسک آن را به حداقل رساند.

