
بکاپگیری یکی از مهمترین فرآیندهای امنیتی در وب هاستینگ و مدیریت سرور است. حتی با داشتن قدرتمندترین فایروالها و آنتیویروسها، اگر نسخههای پشتیبان (Backup) شما امن نباشند، مهاجمان میتوانند از آنها بهعنوان کلید ورود به سیستم استفاده کنند.
مشکل اصلی زمانی رخ میدهد که بکاپها در محل ناامن ذخیره شوند یا رمزگذاری نشده باشند.
1️⃣ دسترسی غیرمجاز (Unauthorized Access)
اگر محل ذخیره بکاپ بهخوبی ایزوله یا رمزگذاری نشده باشد، هر فرد یا بدافزاری که به آن محل دسترسی پیدا کند، میتواند به تمام دادهها، فایلها و حتی پایگاه دادهها دسترسی پیدا کند.
یک شرکت هاستینگ نسخههای بکاپ مشتریان خود را در یک پوشهی عمومی روی FTP ذخیره کرده بود. هکرها با اسکن پورت FTP و یافتن مسیر، تمامی بکاپها را دانلود کردند و به اطلاعات حساسی مانند اطلاعات کارت بانکی و پسوردها دست یافتند.
2️⃣ استفاده بکاپها برای مهندسی معکوس (Reverse Engineering)
هکرها میتوانند بکاپ را دانلود کرده و بدون فشار ترافیکی روی سرور، در محیط خودشان با آرامش آن را تحلیل کنند، آسیبپذیریها را بیابند و حمله را برنامهریزی کنند.
💡 بهویژه اگر بکاپ شامل فایلهای کانفیگ باشد که اطلاعاتی مثل API Key یا پسورد دیتابیس را ذخیره کردهاند.
3️⃣ آلوده شدن بکاپها (Backup Infection)
بدافزارها و Ransomwareها میتوانند قبل از حمله اصلی، نسخههای پشتیبان را آلوده یا رمزگذاری کنند تا در زمان نیاز، امکان بازیابی سالم وجود نداشته باشد.
📌 نمونه رایج: باجافزارها ابتدا مسیرهای بکاپ محلی را پیدا و آنها را حذف یا رمزگذاری میکنند.
4️⃣ انتقال بکاپها از طریق کانالهای ناامن
اگر بکاپها از طریق پروتکلهای رمزگذارینشده مانند FTP یا HTTP منتقل شوند، مهاجمان میتوانند با حملات Man-in-the-Middle دادهها را شنود و سرقت کنند.
✅ رمزگذاری بکاپها (Encryption) — قبل از ذخیرهسازی، از رمزگذاری AES-256 یا مشابه استفاده کنید.
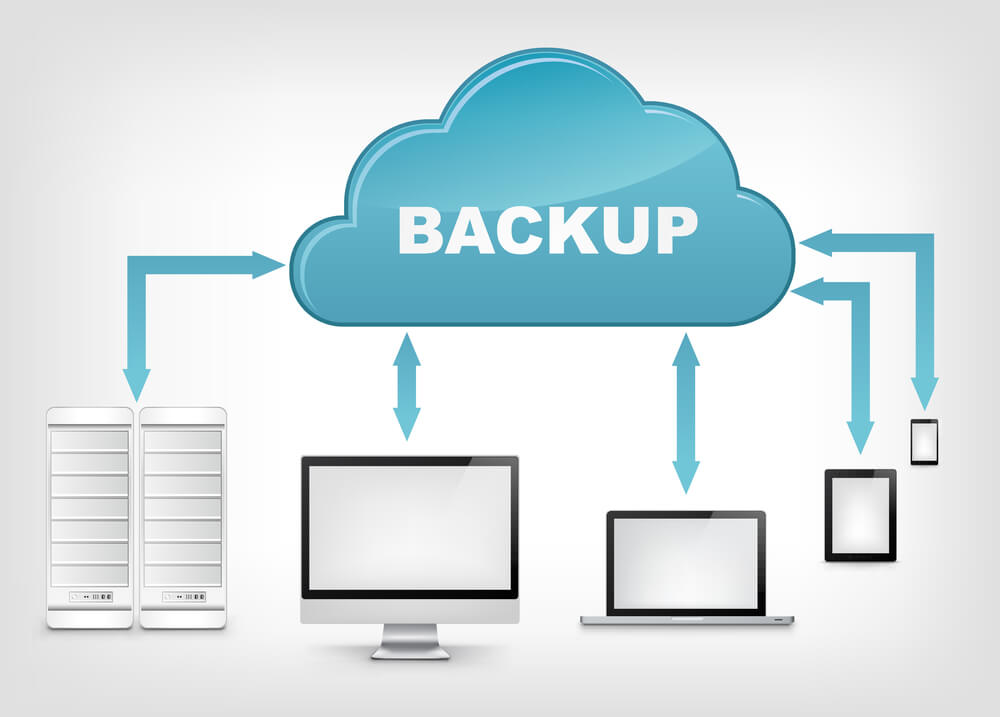
✅ ذخیره در محل ایزوله (Isolated Storage) — از Offsite Backup یا سرویسهای ابری با احراز هویت چندمرحلهای استفاده کنید.
✅ استفاده از پروتکلهای امن — برای انتقال بکاپ از SFTP، FTPS یا HTTPS استفاده کنید.
✅ محدودیت دسترسی (Access Control) — فقط افراد مجاز با IP خاص امکان دسترسی به بکاپ را داشته باشند.
✅ تست منظم بکاپها — صرف داشتن بکاپ کافی نیست؛ باید صحت و قابلیت بازیابی آنها بهصورت دورهای بررسی شود.
✅ نسخهگذاری (Versioning) — همیشه چند نسخه از بکاپ را نگه دارید تا در صورت آلودگی یکی، نسخه سالم موجود باشد.
سناریو:
یک سایت فروشگاهی بکاپهای خود را بهصورت روزانه روی یک هاست ثانویه ذخیره میکرد. مسیر بکاپ به شکل /backup/ و بدون احراز هویت بود. هکر با ابزار dirbuster مسیر را پیدا کرد و تمام نسخههای بکاپ ZIP را دانلود کرد.
🔴 نتیجه: اطلاعات مشتریان، شماره کارتها و رمزهای هششده لو رفت و در دارک وب فروخته شد.
امنیت بکاپها بهاندازه امنیت سرور اصلی حیاتی است. یک بکاپ ناامن مثل یک نسخه کامل از قلعه شماست که درب آن باز مانده باشد. با رعایت اصول امنیتی و رمزگذاری، میتوانید اطمینان حاصل کنید که حتی اگر بکاپها به دست مهاجم برسند، عملاً بیاستفاده باشند.

