
در این نوشته ابتدا به نحوه کار دو پروتکل DHCP و DNS می پردازیم تا در نهایت به یک نتیجه کلی برسیم.
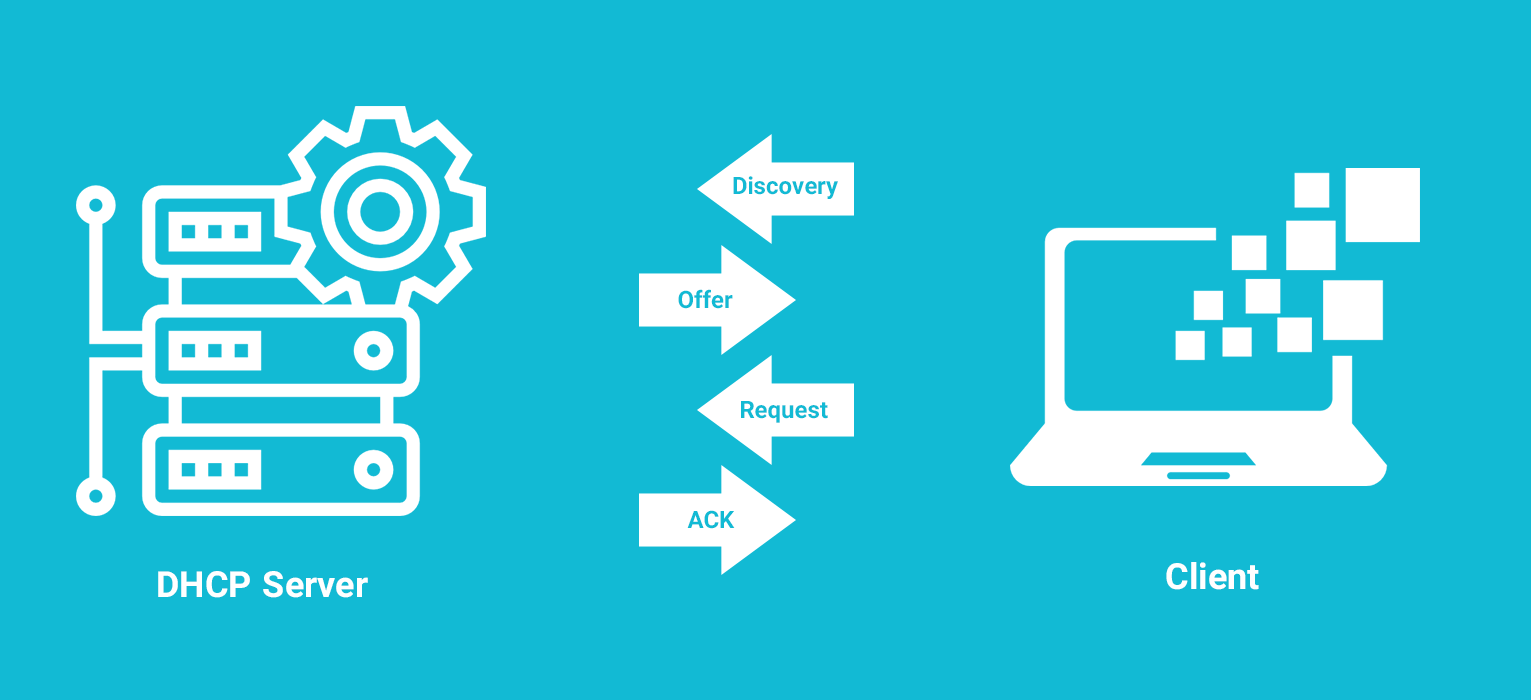
سرور DHCP یک رنج آیپی در اختیار دارد که میتواند از بین آنها اقدام به تخصیص آدرس آیپی به کلاینتهای موجود در شبکه کند، به عنوان مثال رنج آدرس ۱ تا ۲۵ در اختیار DHCP قرار میگیرد حال دستگاهی در شبکه روشن میشود که به یک آدرس آیپی احتیاج دارد، این دستگاه از وجود سرور DHCP در این شبکه بیخبر است، به همین علت یک بسته تحت عنوان (Discovery) را به صورت Broadcast روی شبکه ارسال میکند در مرحلهی بعد سرور DHCP به عنوان پاسخ بستهی (Offer) را ارسال میکند، این بسته شامل IP و Default Gateway خواهد بود و به دست ماشین اول (دستگاهی که IP درخواست کرده بود) میرسد.سپس ماشین اول با دریافت این بسته اقدام به بررسی آن میکند و درصورتی که امکان استفاده از آن IP را داشت یک بسته تحت عنوان (Request) برای سرور دیاچسیپی ارسال میکند و در نهایت سرور نیز با ارسال یک تاییدیه (ACK) به ماشین اول این آیپی را به آن تخصیص میدهد.
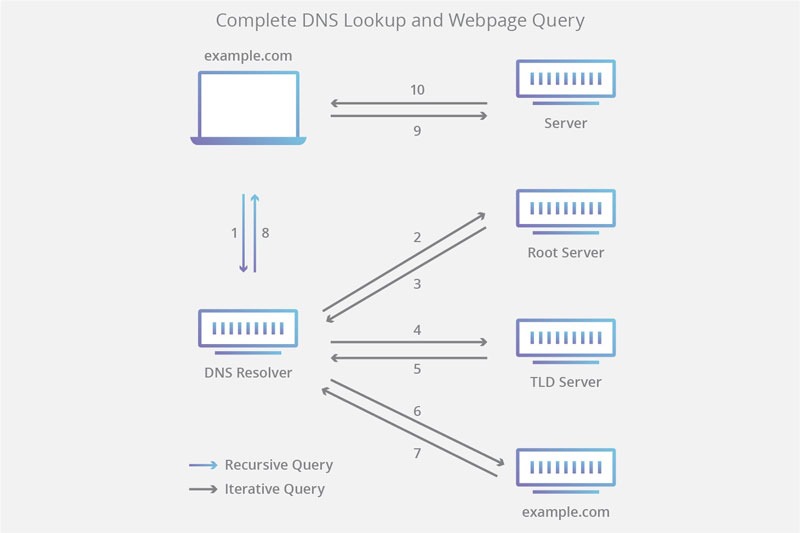
سادهترین تعریف برای اینکه بگوییم DNS چگونه کار میکند این است که بگوییم کار اصلی DNS تبدیل یا ترجمه یک نام دامنه مانند www.example.com به یک آدرس IP مانند ۱۹۲٫۱۶۸٫۱٫۱ است. از آنجایی که برای انسانها به خاطر سپردن رشتههای اعداد آدرس IP مشکل است و راه حل ساده برای آنها به خاطر سپردن نام دامنه میباشد و از طرف دیگر درک اعداد برای کامپیوترها ساده تر میباشد، باید از سیستم واسطهای که نام دامنه و آدرس IP را به یکدیگر تبدیل و ترجمه کند استفاده کرد. این سیستم همان DNS یا سیستم نام دامنه است.
هر دوی این پروتکل ها نیازمند این هستند که فقط دیتای باینری رد و بدل کنند و اگر از ساختار اسکی استفاده کنیم بی معنی خواهد شد چرا که همانطور که دیدیم هر دوی این پروتکل ها تعداد request ها زیادی خواهند داشت از طرفی هر دوی این پروتکل ها دیتای رد و بدل شده ی خیلی کمی دارند با توجه به تعداد بسیار زیاد درخواست ها برای اتصال و با توجه به میزان کم داده ی رد و بدل شده، در صورت استفاده از تکست برای این درخواست ها حجم زیادی در شبکه گرفته خواهد شد پس در شبکه فقط در جاهایی که دیتای رد و بدل شده زیاد است از تکست استفاده میکنیم و در این دو پروتکل نیازی به استفاده از ساختار اسکی نخواهیم داشت.

