
در این نوشته به حملات DHCP Spoofing می پردازیم DHCP Spoofing حمله ای است که عملکرد سرویس DHCP (اختصاص IP به صورت اتومات) را مختل می کند.
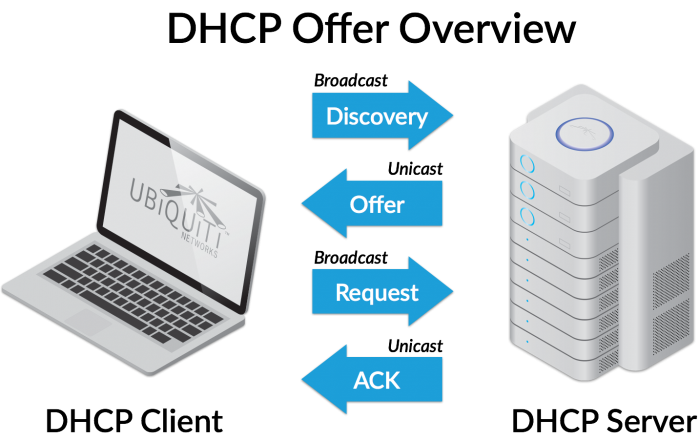
برای ارتباط کامپیوتر خود که خود یک Client است با اجزای دیگر شبکه احتیاج به یک IP خواهیم داشت.این IP از طریق DHCP که به صورت خودکار IP را اختصاص می دهد قابل دریافت است. به هر سیستمی که پروتکل DHCP بر روی آن راه اندازی شده باشد، DHCP سرور می گویند. این Client برای دریافت IP ابتدا یک درخواست به سمت DHCP Server برای گرفتن IP ارسال می کند؛ سپس DHCP Server یک Packet که حاوی یک IP خاص، DNS ،Subnet شبکه و default gateway می باشد را به Client به مورد نظر ارسال می کند و آن Client می تواند به این صورت با دیگر اجزای شبکه ارتباط برقرار کند.
اما هکرهایی هستند که می خواهند اطلاعات مربوط به آن شبکه یا آن Client را به دست آورده و یا شبکه ی مورد نظر را دچار اختلال کنند. آنها با قرار دادن DHCP سرور های تقلبی می توانند به Client ها دسترسی داشته باشند. زمانی که Client ها از سرورهای اصلی درخواست IP می کنند، ممکن است در واقع به DHCP Server تقلبی این درخواست را ارسال کرده باشند؛ بنابراین Server تقلبی یک IP به Client می دهد که با دستکاری هایی که بر روی این IP می کند، قصد اختلال و از کار انداختن شبکه را دارد.
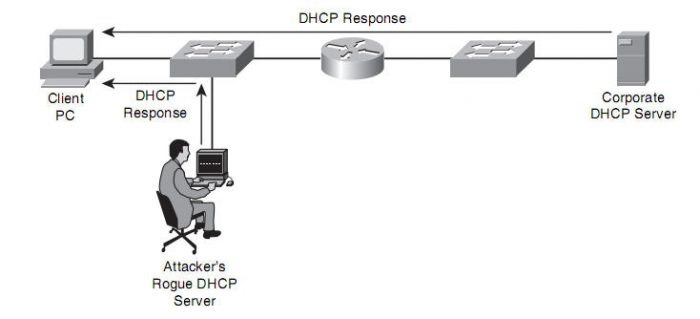
یکی از این راه ها تغییر دادن IP است. فرض کنید شما یک Client هستید و یک درخواست برای گرفتن IP از DHCP Server می دهید. در اینجا DHCP server تقلبی وارد عمل می شود و با دادن یک IP تقلبی به جای IP اصلی آن Client را دچار مشکل می کند؛ به عنوان مثال به جای دادن آدرس 192.168.1.0/24 به شما آدرس 172.168.16.0/30 را می دهد و باعث تداخل آن Client شده و در واقع آن Client را در شبکه از کار می اندازند.
روش های متفاوت دیگری برای این حمله وجود دارد که به بررسی آن ها نمی پردازیم.
یک روش جلوگیری از اینگونه حملات DHCP Snooping می باشد که در ادامه با آن آشنا می شویم.
به طور خلاصه می توان DHCP Snooping را به این گونه شرح داد که مانند یک Firewall میان DHCP Sever و Host های نا معتبر و غیرقابل اطمینان است و روش کار آن به این گونه است که :
الف) DHCP Snooping پیام های که از طرف Host های نامعتبر و دستگاهای نا معتبر (دستگاهای که به عنوان مثال در یک سازمان وجود ندارند و بیرون از سازمان قرار دارند) به DHCP Server ارسال می شود را فیلتر می کند.
ب) کار DHCP Snooping ساخت یک جدول و یا یک پایگاه داده است که اطلاعات این جدول شامل IP ها، DNS ها و… تخصیص داده شده به Host ها است.
ج) استفاده از همان جدول به منظور شناسایی پیام های بعدی که از سمت Host های نامعتبر در دفعات بعدی می رسد.
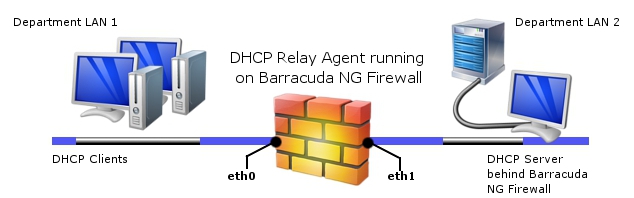
یک روش حالت Trust می باشد.
حالت Trust به حالتی می گویند که Host های معتبر اجازه دسترسی و ارسال بسته به DHCP Server را دارند؛ در واقع به پورت هایی که به DHCP Server اجازه دسترسی دارند را پورت Trust و به پورت ها و Host هایی که اجازه دسترسی به DHCP Server را ندارند Untrust می گویند.
روش دیگر Limit Rate می باشد.
این روش به این گونه است که در بازه زمانی مشخصی تنها می توان تعداد خاصی درخواست به DHCP Server ارسال کرد و به این ترتیب از حمله به DHCP Server و خالی کردن لیست IP آن جلوگیری کرد.
قابلیت DHCP Snooping در سوئیچ های لایه 2 موجود می باشد که می توان آن را فعال کرد.

