
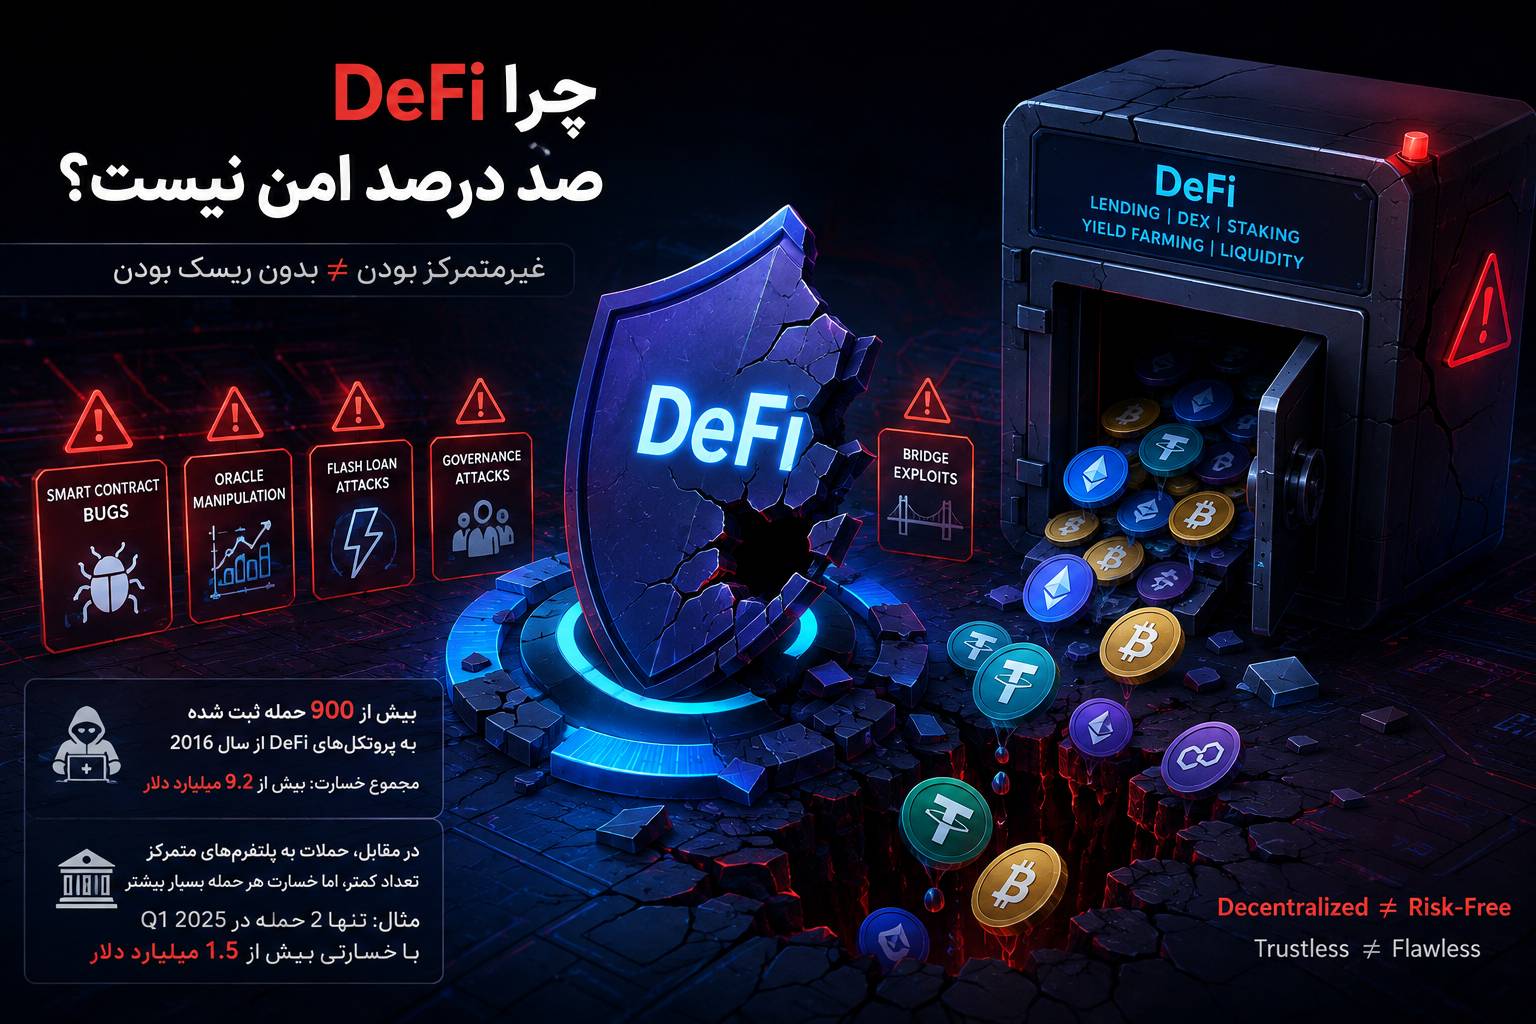
یک تصور اشتباه در میان بخشی از کاربران دنیای کریپتو وجود دارد:
«اگر پولم را در یک پلتفرم غیرمتمرکز قرار بدهم، دیگر کسی نمیتواند آن را سرقت کند.»
این تصور در نگاه اول منطقی به نظر میرسد.
اگر بانکی وجود نداشته باشد، اگر شرکت متمرکزی دارایی شما را نگهداری نکند و اگر همهچیز توسط قراردادهای هوشمند روی بلاکچین اجرا شود، پس ظاهراً جایی برای هک شدن باقی نمیماند.
اما مشکل دقیقاً همینجاست.
غیرمتمرکز بودن، معادل امن بودن نیست.
DeFi یا امور مالی غیرمتمرکز بسیاری از واسطههای سنتی را حذف کرده است، اما در مقابل مجموعه جدیدی از ریسکها را به وجود آورده؛ ریسکهایی که گاهی نه یک کارمند بانک، بلکه یک خطای چند خط کد میتواند ایجاد کند.
در این مقاله قرار نیست درباره امنیت خود شبکههایی مانند بیتکوین صحبت کنیم. موضوع بحث ما لایهای بالاتر از بلاکچین است: پروتکلهای DeFi که خدماتی مانند وامدهی، استیکینگ، تأمین نقدینگی، صرافیهای غیرمتمرکز و مدیریت دارایی را ارائه میکنند.
هدف این مقاله هم ترساندن کاربران از DeFi نیست.
هدف، شکستن یک تصور خطرناک است:
DeFi میتواند غیرمتمرکز باشد، اما هرگز بهمعنی «بدون ریسک» نیست.
قبل از بررسی خطرات، باید یک تفاوت مهم را مشخص کنیم.
وقتی درباره DeFi صحبت میکنیم، معمولاً منظورمان پروتکلهایی است که بخشی از خدمات مالی سنتی را به وسیله قراردادهای هوشمند ارائه میکنند.
برای مثال:
صرافیهای غیرمتمرکز (DEX)
پروتکلهای وامدهی و وامگیری
استخرهای نقدینگی
پروتکلهای استیکینگ و Liquid Staking
پروتکلهای مشتقات
Yield Farming
بازارهای غیرمتمرکز دارایی
در سیستم سنتی، شما معمولاً به یک شرکت اعتماد میکنید.
در DeFi، بخشی از این اعتماد به کد منتقل میشود.
و این تغییر بسیار مهم است.
چون کد هم میتواند اشتباه داشته باشد.
قلب بسیاری از پروتکلهای DeFi یک یا چند Smart Contract است.
این قراردادها قوانین سیستم را اجرا میکنند.
اگر شما در یک پروتکل وامدهی سپردهگذاری کنید، قرارداد هوشمند ممکن است وظیفه محاسبه وثیقه، سود، بدهی و شرایط لیکوییدیشن را بر عهده داشته باشد.
اگر در یک DEX معامله کنید، قرارداد مسئول جابهجایی توکنها و محاسبه قیمت است.
در تئوری، این فوقالعاده به نظر میرسد.
دیگر نیازی نیست به یک بانکدار یا مدیر اعتماد کنیم.
اما حالا باید به چیزی دیگر اعتماد کنیم:
درست بودن کد.
و کد، برخلاف چیزی که طرفداران افراطی فناوری گاهی دوست دارند تصور کنند، معصوم نیست.
یک خطای منطقی میتواند به مهاجم اجازه دهد میلیونها دلار دارایی را از یک پروتکل خارج کند.
اگر تصور میکنید حمله به پروتکلهای DeFi یک اتفاق استثنایی است، دادههای تاریخی تصویر متفاوتی ارائه میکنند.
دیتابیس DeFiLlama در حال حاضر بیش از ۹۰۰ رخداد امنیتی و exploit را در اکوسیستم کریپتو ثبت کرده و مجموع ارزش هکشده در دسته DeFi را حدود ۹.۲ میلیارد دلار نشان میدهد. این دیتابیس همچنین حملات Bridge را جداگانه دنبال میکند و ارزش سرقتشده از این بخش را بیش از ۳.۳ میلیارد دلار ثبت کرده است.
البته این اعداد را نباید به شکل «۹۰۰ هک کاملاً یکسان» تفسیر کرد. این پایگاه داده انواع مختلف رخدادها را بر اساس تکنیک و ریشه آسیبپذیری طبقهبندی میکند.
اما یک واقعیت را بهخوبی نشان میدهد:
ریسک امنیتی DeFi یک مسئله حاشیهای نیست.
در سال ۲۰۲۴ نیز Immunefi تعداد ۱۹۲ حادثه هک را در کل اکوسیستم Web3 ثبت کرد که مجموع زیان آنها حدود ۱.۴۷ میلیارد دلار بود. البته این عدد فقط مربوط به DeFi نیست و شامل سایر بخشهای Web3 نیز میشود.
برای درک بهتر موضوع، بد نیست به چند نمونه مشهور نگاه کنیم.
در سال ۲۰۱۶، آسیبپذیری موجود در قراردادهای The DAO باعث شد مهاجم بتواند بخش بزرگی از سرمایه را خارج کند.
این اتفاق یکی از مشهورترین نمونههای آسیبپذیری قرارداد هوشمند در تاریخ اتریوم است و در نهایت پیامدهای بسیار بزرگی برای خود شبکه Ethereum داشت.
این حادثه یک درس ساده داشت:
اگر قرارداد هوشمند اشتباه باشد، اجرای خودکار آن اشتباه را متوقف نمیکند.
در سال ۲۰۲۱، Poly Network هدف یکی از بزرگترین حملات تاریخ صنعت کریپتو قرار گرفت.
مهاجم توانست حدود ۶۰۰ میلیون دلار دارایی را منتقل کند.
این حادثه نمونهای مهم از ریسک زیرساختهای cross-chain بود.
هرچقدر سیستمها پیچیدهتر شوند، تعداد نقاطی که ممکن است اشتباه کنند نیز افزایش پیدا میکند.
در سال ۲۰۲۲، پروتکل Wormhole هدف حمله قرار گرفت و مهاجم توانست حدود ۳۲۱ میلیون دلار دارایی را سرقت کند.
Bridgeها به دلیل نقششان در انتقال دارایی و پیام میان شبکههای مختلف، یکی از اهداف جذاب مهاجمان بودهاند.
در دیتابیس DeFiLlama نیز Bridgeها بهعنوان یک دسته جداگانه با بیش از ۳.۳ میلیارد دلار ارزش هکشده ثبت شدهاند.
در حمله به Beanstalk در سال ۲۰۲۲، مهاجم از سازوکار governance پروتکل سوءاستفاده کرد و حدود ۱۸۲ میلیون دلار دارایی را تحت تأثیر قرار داد.
این نمونه اهمیت یک نکته دیگر را نشان میدهد:
غیرمتمرکز بودن حاکمیت هم لزوماً به معنی امن بودن آن نیست.
اگر بتوان مکانیزم رأیگیری را با سرمایه کافی یا یک طراحی اقتصادی ضعیف دستکاری کرد، خود سیستم governance میتواند به ابزار حمله تبدیل شود.
در سال ۲۰۲۳، Euler Finance حدود ۱۹۷ میلیون دلار در یک exploit از دست داد.
این حادثه یکی از نمونههای مهم آسیبپذیری در منطق پیچیده پروتکلهای وامدهی بود.
این موضوع اهمیت زیادی دارد.
هرچه یک پروتکل قابلیتهای بیشتری داشته باشد، معمولاً منطق پیچیدهتری نیز خواهد داشت.
وامدهی، وثیقه، لیکوییدیشن، محاسبه سود، توکنهای نماینده و تعامل با سایر پروتکلها همگی میتوانند نقاط بالقوه شکست ایجاد کنند.
وقتی درباره امنیت DeFi صحبت میکنیم، نباید تصور کنیم تمام حملات به این شکل هستند که هکر یک باگ ساده پیدا کند و پول را بدزدد.
یکی از ویژگیهای خطرناک DeFi این است که چندین سیستم مختلف به یکدیگر وابستهاند.
برای مثال:
Smart Contract → Oracle → Liquidity Pool → Lending Protocol → Liquidation Engine
اگر یکی از این اجزا اطلاعات اشتباه دریافت کند، اثر آن ممکن است در کل سیستم پخش شود.
بسیاری از پروتکلهای DeFi باید بدانند قیمت یک دارایی چقدر است.
برای مثال اگر پروتکل به شما اجازه دهد با ETH بهعنوان وثیقه USDC وام بگیرید، باید بداند ETH چه قیمتی دارد.
اینجاست که Oracle وارد میشود.
اگر قیمت اشتباه وارد سیستم شود، مهاجم ممکن است بتواند:
قیمت یک دارایی را دستکاری کند
وثیقهای با ارزش غیرواقعی ایجاد کند
وام بزرگی دریافت کند
دارایی واقعی پروتکل را خارج کند
نمونههای مختلفی از حملات Oracle و Price Manipulation در تاریخ DeFi ثبت شدهاند.
یکی از مفاهیم جالب DeFi، Flash Loan است.
در این مدل، کاربر میتواند مقدار بسیار بزرگی از سرمایه را بدون وثیقه دریافت کند، به شرط اینکه وام در همان تراکنش بازپرداخت شود.
در نگاه اول عجیب است.
اما همین ویژگی در برخی حملات مورد سوءاستفاده قرار گرفته است.
مهاجم میتواند:
سرمایه بزرگ → دستکاری قیمت → سوءاستفاده از پروتکل → بازپرداخت وام → دریافت سود
را در یک تراکنش یا مجموعهای از عملیات اتمیک انجام دهد.
نکته مهم این است که Flash Loan ذاتاً یک آسیبپذیری نیست.
مشکل زمانی ایجاد میشود که پروتکل در برابر نقدینگی عظیم و دستکاری قیمت مقاوم نباشد.
ممکن است تصور کنید:
«من فقط در یک صرافی غیرمتمرکز معامله میکنم. پس کسی دارایی من را نگه نمیدارد و مشکلی وجود ندارد.»
این بخش درست است، اما کافی نیست.
DEXها نیز ممکن است با مشکلاتی مانند:
آسیبپذیری قرارداد هوشمند
دستکاری قیمت
حملات به استخر نقدینگی
MEV
Front-running
اشتباه در محاسبات
مشکلات Oracle
مواجه شوند.
علاوه بر این، کاربر ممکن است با یک توکن مخرب یا قرارداد ناشناخته تعامل کند و خودش مجوز برداشت دارایی را در اختیار یک قرارداد قرار دهد.
در DeFi، گاهی بزرگترین آسیبپذیری پشت صفحه مانیتور نشسته است.
استیکینگ نیز از این قاعده مستثنی نیست.
اگر دارایی را مستقیماً در سازوکار بومی یک شبکه قفل کنید، ریسکهای خاص شبکه را دارید.
اما وقتی از Liquid Staking یا پروتکلهای ثالث استفاده میکنید، یک لایه ریسک دیگر نیز اضافه میشود:
ریسک پروتکل.
ممکن است توکن نماینده دارایی شما:
دچار مشکل نقدشوندگی شود
با دارایی اصلی فاصله قیمتی پیدا کند
قراردادش آسیبپذیر باشد
یا زیرساختی که آن را مدیریت میکند دچار مشکل شود.
بنابراین «Staking» یک مفهوم واحد نیست و باید دقیقاً بررسی کرد سرمایه شما در کجا و تحت چه قراردادهایی قرار گرفته است.
اینجا داستان جالبتر میشود.
اگر بخواهیم صرفاً بر اساس تعداد حملات قضاوت کنیم، ممکن است به یک نتیجه عجیب برسیم.
DeFi معمولاً تعداد بیشتری حادثه دارد، اما CeFi(سیستم مالی متمرکز) گاهی در یک حادثه واحد مبالغ بزرگتری از دست میدهد.
برای مثال در سهماهه اول ۲۰۲۵، Immunefi تعداد ۳۸ حمله به پروژههای DeFi را ثبت کرد که مجموع زیان آنها حدود ۱۰۶.۸ میلیون دلار بود.
در همان دوره، CeFi فقط ۲ حمله داشت، اما همین دو حادثه حدود ۱.۵۲۹ میلیارد دلار زیان ایجاد کردند.
دلیل اصلی این تفاوت، حمله ۱.۴۶ میلیارد دلاری به Bybit و حمله ۶۹.۱ میلیون دلاری به Phemex بود.
این یعنی نمیتوان گفت:
«DeFi هک میشود، پس CeFi امن است.»
چنین نتیجهای از دادهها به دست نمیآید.
میتوان تفاوت را اینطور خلاصه کرد:
DeFiCeFiتعداد حملات معمولاً بیشترتعداد حملات ممکن است کمتر باشدآسیبپذیری قرارداد هوشمندآسیبپذیری زیرساخت متمرکزOracle RiskPrivate Key RiskGovernance AttackInsider RiskBridge RiskCustody RiskLogic BugServer / Infrastructure Breachکاربر معمولاً کنترل کلید را داردشرکت معمولاً دارایی را نگهداری میکندتراکنشها طبق کد اجرا میشوندتصمیمات توسط شرکت گرفته میشوند
در واقع DeFi و CeFi دو نوع متفاوت از ریسک را ایجاد میکنند.
دادههای Immunefi برای سال ۲۰۲۴ نشان میدهد که در طول سال ۱۹۲ حادثه هک ثبت شده و حدود ۱.۴۷ میلیارد دلار سرمایه از طریق هک از دست رفته است.
اما توزیع خسارت در طول سال یکنواخت نبود.
در سهماهه دوم ۲۰۲۴، DeFi در ۶۲ حادثه حدود ۱۷۱ میلیون دلار زیان داشت، در حالی که CeFi با فقط ۵ حادثه حدود ۴۰۱ میلیون دلار زیان ثبت کرد.
در سهماهه سوم نیز DeFi در ۳۴ حادثه حدود ۱۱۵ میلیون دلار از دست داد، در حالی که CeFi با تنها ۳ حادثه حدود ۳۰۹ میلیون دلار زیان داشت.
این اعداد یک نکته مهم را روشن میکنند:
تعداد حمله و مقدار خسارت دو معیار کاملاً متفاوت هستند.
نه.
این نتیجهگیری هم به همان اندازه اشتباه است.
DeFi یکی از مهمترین نوآوریهای حوزه بلاکچین است.
امکان معامله بدون واسطه، وامدهی بدون بانک، ایجاد بازارهای بدون دفتر سفارش سنتی، ترکیبپذیری پروتکلها و دسترسی جهانی به خدمات مالی، همگی قابلیتهایی هستند که سیستم مالی سنتی به این شکل ارائه نمیکند.
مسئله این نیست که DeFi بد است.
مسئله این است که DeFi نباید با یک تصور اشتباه استفاده شود.
یکی از جذابترین ایدههای فضای کریپتو این است که:
Code is Law.
اما اگر کد اشتباه باشد چه؟
در یک بانک، ممکن است بتوانید با پشتیبانی تماس بگیرید.
در DeFi، قرارداد هوشمند ممکن است همانطور که نوشته شده عمل کند، حتی اگر چیزی که نوشته شده از اساس اشتباه باشد.
این یکی از مهمترین تفاوتهای اقتصاد غیرمتمرکز با سیستم مالی سنتی است.
اگر قصد دارید در یک پروتکل DeFi سرمایهگذاری کنید، فقط به APY نگاه نکنید.
مثلاً یک بازده ۳۰ درصدی بدون بررسی ریسک، الزاماً بهتر از بازده ۵ درصدی نیست.
حداقل این موارد را بررسی کنید:
آیا کد پروژه Open Source است؟
آیا قراردادها Audit شدهاند؟
آیا سابقه exploit دارند؟
چه کسانی پشت پروژه هستند؟
آیا سابقه قابل بررسی دارند؟
TVL بالا به معنی امنیت بالا نیست، اما TVL بسیار پایین میتواند نشانه نقدشوندگی محدود باشد.
قیمت داراییها از کجا دریافت میشود؟
آیا تیم توسعه هنوز امکان تغییر قرارداد یا پارامترهای مهم را دارد؟
چه کسی میتواند قوانین پروتکل را تغییر دهد؟
آیا قبلاً مورد حمله قرار گرفته است؟
آیا بعد از حمله ساختار امنیتی آن اصلاح شده؟
اگر فردا بخواهید سرمایه خود را خارج کنید، واقعاً چقدر نقدینگی وجود دارد؟
یکی از جذابترین تلههای DeFi همین است.
پروتکلی را میبینید که میگوید:
APY: 80%
و ذهن بلافاصله حساب میکند:
«اگر ۱۰ هزار دلار بگذارم، سالی ۸ هزار دلار سود میگیرم.»
اما سؤال واقعی این نیست.
سؤال این است:
برای گرفتن این ۸ هزار دلار، چه مقدار ریسک پذیرفتهام؟
اگر قرارداد فردا exploit شود و ۱۰ هزار دلار اولیه از بین برود، APY هشتاد درصد دیگر چندان جذاب به نظر نمیرسد.
شاید این بهترین روش برای درک تفاوت DeFi و سیستم مالی سنتی باشد.
در سیستم سنتی، بخشی از ریسک را به بانک و واسطه منتقل میکنید.
در DeFi، بخشی از این ریسک به:
Smart Contract + Oracle + Governance + Liquidity + Wallet + User
منتقل میشود.
بنابراین DeFi الزاماً «بدون نیاز به اعتماد» نیست.
شما همچنان باید به چیزهایی اعتماد کنید:
به کد.
به طراحی اقتصادی.
به اوراکل.
به سازوکار حاکمیت.
به زیرساخت.
و مهمتر از همه، به تصمیمات خودتان.
غیرمتمرکز بودن یکی از مهمترین ویژگیهای DeFi است، اما نباید آن را با امنیت مطلق اشتباه گرفت.
تاریخ این صنعت پر از نمونههایی است که نشان میدهند حتی پروتکلهایی با سرمایههای میلیارد دلاری نیز میتوانند در برابر آسیبپذیریهای نرمافزاری، دستکاری قیمت، مشکلات Oracle، حملات Governance، ضعف Bridgeها و خطاهای اقتصادی آسیبپذیر باشند.
دیتابیس DeFiLlama اکنون بیش از ۹۰۰ رخداد امنیتی را در اکوسیستم خود ثبت کرده و حدود ۹.۲ میلیارد دلار ارزش هکشده را برای بخش DeFi گزارش میکند.
از طرف دیگر، مقایسه با CeFi نیز نشان میدهد که متمرکز بودن الزاماً به معنی امنتر بودن نیست. در سهماهه اول ۲۰۲۵، DeFi با ۳۸ حادثه حدود ۱۰۶.۸ میلیون دلار زیان داشت، در حالی که تنها دو حمله به CeFi حدود ۱.۵۲۹ میلیارد دلار خسارت ایجاد کردند.
بنابراین پاسخ درست این نیست که:
«DeFi امن است یا CeFi؟»
سؤال بهتر این است:
«در هر سیستم، چه نوع ریسکی را قبول میکنم و آیا واقعاً آن را میفهمم؟»
DeFi میتواند آزادی مالی بیشتری ایجاد کند.
میتواند واسطهها را حذف کند.
میتواند خدمات مالی را بدون بانک در اختیار کاربران قرار دهد.
اما یک چیز را نمیتواند حذف کند:
ریسک.
و شاید مهمترین اصل برای ورود به دنیای مالی غیرمتمرکز همین باشد:
Decentralized does not mean risk-free.
Trustless does not mean flawless.
قبل از اینکه سرمایهتان را به یک قرارداد هوشمند بسپارید، فقط نپرسید «چقدر سود میدهد؟»
این هم در محاسبه تان بگنجانید:
اگر فردا روز یک نقص در این کد کشف شد، قرار است چه تعداد از تخم مرغ هایم را از دست بدهم(همه تخم مرغ هایت را در یک سبد نگذار)؟

