
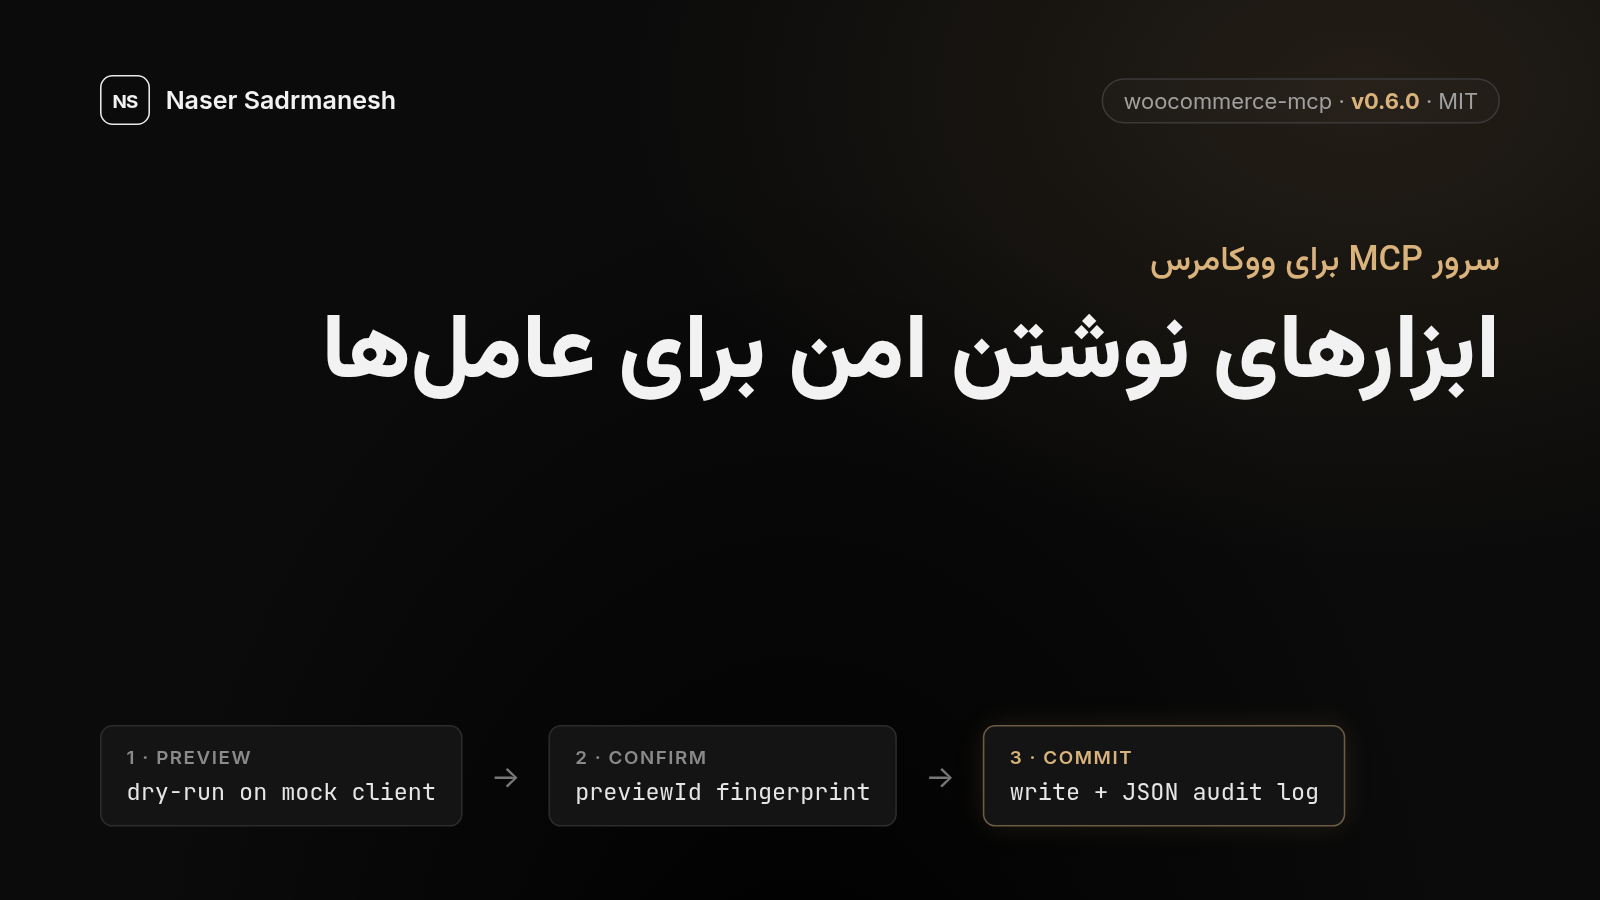
با گسترش پروتکل Model Context Protocol (MCP)، اتصال عاملهای مبتنی بر مدلهای زبانی بزرگ به سامانههای عملیاتی مانند فروشگاههای آنلاین ساده شده است. اما دسترسی خواندنی و دسترسی نوشتنی از نظر ریسک همارز نیستند: عاملی که میتواند قیمت را تغییر دهد، سفارش را تکمیل کند یا مبلغی را بازگرداند، روی داده و پول مشتریان واقعی اثر مستقیم دارد. این مقاله طراحی ابزارهای نوشتن را در woocommerce-mcp، یک سرور متنباز MCP برای مدیریت فروشگاههای ووکامرس، شرح میدهد و تحلیل میکند. این سرور در نسخه 0.4.0 دارای 47 ابزار است که 28 ابزار آن خواندنی و 19 ابزار آن نوشتنی است. سازوکارهای اصلی عبارتاند از: حالت پیشفرض فقط خواندنی برای هر فروشگاه، چرخه دومرحلهای پیشنمایش و تأیید که در آن پیشنمایش با اجرای همان کد واقعی ابزار روی یک کلاینت برنامهریز ساخته میشود، شناسه previewId که بهصورت یک اثر انگشت بیحالت از نام ابزار، شناسه فروشگاه و آرگومانها محاسبه میشود و تأیید یک درخواست متفاوت را رد میکند، و یک گزارش ممیزی با قالب JSON که تصمیمها را ثبت میکند و نتایج خواندن را ثبت نمیکند. این سازوکارها با سه ریشه خطر «عاملیت بیش از حد» در فهرست OWASP تطبیق داده شدهاند. در بخش بحث، محدودیتهای طرح، از جمله اینکه شناسه پیشنمایش به محتوای درخواست گره میخورد و نه به وضعیت فروشگاه، بررسی و یک بررسی پیششرط بهعنوان کار آینده پیشنهاد میشود.
کلیدواژهها: عامل هوش مصنوعی، Model Context Protocol، ووکامرس، امنیت ابزار، انسان در حلقه، گزارش ممیزی، عاملیت بیش از حد
The Model Context Protocol (MCP) makes it straightforward to connect agents built on large language models to operational systems such as online stores. Read access and write access, however, carry very different risks: an agent that can change a price, complete an order, or record a refund acts directly on real customers' data and money. This paper describes and analyzes the design of the write tools in woocommerce-mcp, an open-source MCP server for operating WooCommerce stores, which in version 0.4.0 exposes 47 tools, 28 reads and 19 writes. The design rests on a read-only default per store; a two-step preview and confirm cycle in which the preview is produced by running the real tool code against a planning client; a previewId, a stateless fingerprint of the tool name, store id and canonicalized arguments that causes a confirmation with different arguments to be refused; and a JSON Lines audit log that records decisions but not read results. The mechanisms are mapped to the three root causes of Excessive Agency in the OWASP Top 10 for LLM Applications. The discussion states the limitations openly, in particular that the preview id binds the request and not the store state, and proposes a precondition check as future work.
Keywords: AI agents, Model Context Protocol, WooCommerce, tool safety, human in the loop, audit logging, excessive agency
پروتکل Model Context Protocol یک قرارداد باز برای ارتباط میان برنامههای میزبان مدل زبانی و سرورهایی است که «ابزار»، «منبع» و «پرامپت» در اختیار مدل میگذارند [1]. در این قرارداد، ابزار تابعی است که مدل میتواند آن را فراخوانی کند و نتیجه آن را در ادامه استدلال خود به کار ببرد [2]. همین سادگی باعث شده است که اتصال یک عامل به سامانهای مانند فروشگاه ووکامرس از نظر فنی کار دشواری نباشد: رابط REST ووکامرس مستند است [3] و یک سرور MCP میتواند هر نقطه پایانی آن را در قالب یک ابزار عرضه کند.
دشواری اصلی پس از این مرحله آغاز میشود. ابزارهای خواندنی، مانند گزارش فروش یا فهرست محصولات کمموجودی، در بدترین حالت اطلاعات نادرست یا ناقص برمیگردانند. ابزارهای نوشتنی اما وضعیت یک سامانه زنده را تغییر میدهند: قیمت محصولی که مشتریان در حال خرید آن هستند، وضعیت سفارشی که ارسال آن آغاز شده، یا بازپرداختی که ممکن است از طریق درگاه پرداخت انجام شود. خطای مدل، برداشت نادرست از دستور کاربر، یا محتوای دستکاریشدهای که عامل از دادههای فروشگاه میخواند، در این ابزارها به پیامد واقعی تبدیل میشود.
این مقاله تجربه طراحی woocommerce-mcp را گزارش میکند [9] و نسخه گسترشیافته و علمیتر یادداشت انگلیسی نویسنده درباره همین موضوع است [11]. این سرور متنباز با مجوز MIT منتشر شده و در نسخه 0.4.0 دارای 47 ابزار، شامل 28 ابزار خواندنی و 19 ابزار نوشتنی، است. تمرکز مقاله بر 19 ابزار نوشتنی و تصمیمهای طراحی پیرامون آنهاست. سهم این مقاله سه بخش دارد: (الف) توصیف یک الگوی عملی پیشنمایش، تأیید و ثبت برای ابزارهای نوشتنی MCP، (ب) معرفی یک سازوکار بیحالت برای گرهزدن تأیید به محتوای پیشنمایش، و (ج) تحلیل صادقانه تضمینها و محدودیتهای این طرح.
مسئله را میتوان اینگونه صورتبندی کرد: یک عامل مبتنی بر مدل زبانی از طریق یک سرور MCP به یک یا چند فروشگاه زنده متصل است. یک انسان، مثلاً مدیر فروشگاه، به عامل دستور میدهد و انتظار دارد تغییرات تنها با آگاهی و تأیید او انجام شوند. هدف طراحی ابزارهایی است که سه ویژگی داشته باشند:
حداقل دامنه اثر: هیچ تغییری بدون تصمیم صریح مالک فروشگاه ممکن نباشد و سطح دسترسی برای هر فروشگاه جداگانه تعیین شود.
تطابق تأیید با محتوا: آنچه اعمال میشود همان چیزی باشد که انسان دیده و تأیید کرده است.
قابلیت ممیزی: پس از وقوع، بتوان مشخص کرد چه چیزی تلاش شد، چه کسی آن را درخواست کرد و نتیجه چه بود، بدون اینکه دادههای مشتریان در گزارش انباشته شوند.
مشخصه MCP در بخش ابزارها تصریح میکند که برای اعتماد و ایمنی، همواره باید انسانی در حلقه باشد که بتواند فراخوانی ابزار را رد کند [2]. این توصیه در سطح برنامه میزبان مطرح شده است. پرسش این مقاله آن است که خود سرور، مستقل از رفتار میزبان، چه سهمی در تحقق این اصل میتواند داشته باشد. اصول کلیتر طراحی ابزارهای MCP برای فروشگاه را در قالب یک مهارت قابلارزیابی برای عاملهای برنامهنویس نیز در یادداشتی دیگر شرح دادهام.
Model Context Protocol. مشخصه MCP قالب پیامها، چرخه عمر اتصال، و انواع قابلیتهای سرور را تعریف میکند [1]. در بخش ابزارها، علاوه بر لزوم حضور انسان در حلقه، بر نمایش روشن ابزارهای در دسترس و درخواست تأیید برای عملیات حساس از سوی برنامه میزبان تأکید شده است [2]. این مشخصه سازوکار مشخصی برای پیشنمایش یا گرهزدن تأیید به محتوای فراخوانی در سطح پروتکل تعریف نمیکند و این کار را به پیادهسازیها میسپارد.
عاملیت بیش از حد. پروژه OWASP در فهرست ده خطر مهم برنامههای مبتنی بر مدل زبانی [5]، خطر LLM06:2025 را «عاملیت بیش از حد» (Excessive Agency) نامگذاری کرده است [4]. بر اساس این منبع، ریشه این خطر در سه عامل است: کارکرد بیش از حد (ابزارهایی بیش از نیاز کار)، مجوز بیش از حد (دسترسی بیش از نیاز به سامانههای پاییندستی) و خودمختاری بیش از حد (انجام اقدامات پرپیامد بدون تأیید مستقل). همین منبع راهکارهایی مانند محدود کردن ابزارها، اعمال اصل حداقل دسترسی و الزام به تأیید انسانی برای اقدامات پرپیامد را پیشنهاد میکند. طرح ارائهشده در این مقاله را میتوان یک پیادهسازی مشخص از این راهکارها برای حوزه تجارت الکترونیک دانست.
احراز هویت و مجوز. برای دسترسی راه دور، سرور از دو استاندارد IETF بهره میبرد: بررسی وضعیت توکن در OAuth 2.0 (RFC 7662) [6] و فراداده منبع محافظتشده OAuth 2.0 (RFC 9728) [7] که کلاینتهای MCP از آن برای یافتن سرور مجوز استفاده میکنند.
رابط ووکامرس. همه عملیات از طریق رابط REST ووکامرس انجام میشود [3]. بنابراین هر ابزار نوشتنی در نهایت به یک درخواست HTTP با روش و مسیر مشخص تبدیل میشود. این ویژگی امکان نمایش دقیق «درخواستی که ارسال خواهد شد» را فراهم میکند و پایه سازوکار پیشنمایش است.
داراییهای مورد حفاظت عبارتاند از: دادههای کاتالوگ و قیمت، وضعیت سفارشها، وجوه بازپرداختشده، دادههای شخصی مشتریان و کلیدهای دسترسی فروشگاه. تهدیدهایی که طرح به آنها میپردازد:
ت1. اقدام ناخواسته عامل: عامل به دلیل برداشت نادرست یا تزریق دستور از طریق دادههایی که میخواند، اقدامی نوشتنی انجام دهد که انسان قصد آن را نداشته است.
ت2. ناهمخوانی تأیید و اجرا: انسان یک تغییر را ببیند و تأیید کند، اما عامل در فراخوانی نهایی آرگومانهای متفاوتی بفرستد.
ت3. نمایش ابزار بیش از نیاز: ابزاری که در یک استقرار لازم نیست، در دسترس عامل باشد، یا خطای پیکربندی آن را بیصدا در دسترس قرار دهد.
ت4. دسترسی شبکهای غیرمجاز: سرور HTTP بدون احراز هویت در معرض شبکه قرار گیرد، یا توکنی با دسترسی خواندنی برای نوشتن به کار رود.
ت5. انباشت داده شخصی: دادههای مشتریان که عامل میخواند، در گزارشها یا خروجیها ذخیره یا آشکار شوند.
خارج از دامنه این طرح: به خطر افتادن میزبان یا کلاینت MCP، به خطر افتادن خود سرور ووکامرس، و تغییرات همزمانی که انسان یا سامانه دیگری مستقیماً در فروشگاه اعمال میکند (این مورد در بخش 6 بررسی میشود).
هر فروشگاه تا زمانی که صریحاً خلاف آن تنظیم نشود فقط خواندنی است. در حالت تکفروشگاه این کار با WOOCOMMERCE_READ_ONLY=false و در حالت چندفروشگاهی با readOnly: false در ورودی هر فروشگاه انجام میشود. در غیر این صورت، ابزارهای نوشتنی پیش از هر ارتباطی با فروشگاه با خطای read_only متوقف میشوند و حتی اجرای آزمایشی نیز رد میشود. انگیزه این پیشفرض آن است که رایجترین کاربرد اولیه یک عامل فروشگاهی گزارشگیری است و به دسترسی نوشتنی نیازی ندارد.
افزون بر این، فهرست ابزارهای مجاز و ممنوع (WOOCOMMERCE_TOOLS_ALLOW و WOOCOMMERCE_TOOLS_DENY) نام یا الگو میپذیرند. فهرست ممنوع بر فهرست مجاز اولویت دارد و الگویی که با هیچ ابزاری منطبق نشود خطای پیکربندی محسوب میشود، بنابراین یک اشتباه تایپی هنگام راهاندازی آشکار میشود و نه بهصورت بیصدا. هر فروشگاه نیز میتواند allowTools و denyTools اختصاصی داشته باشد که در هر فراخوانی بررسی میشوند. ابزار پنهانشده اساساً در فهرست ابزارها نمایش داده نمیشود.
در فروشگاهی که نوشتن در آن مجاز است نیز اولین فراخوانی یک ابزار نوشتنی تغییری ایجاد نمیکند. در حالت پیشفرض، ابزار درخواست REST دقیقی را که ارسال خواهد کرد بازمیگرداند:
{ "status": "confirmation_required", "store": "default", "previewId": "pv_4f1c9a2e7b3d0856", "message": "The change was NOT applied. Review the request below with the user, then call this tool again with the same arguments, confirm: true, and this previewId.", "request": { "method": "PUT", "path": "orders/1015", "query": {}, "body": { "status": "completed" } } }
تغییر تنها زمانی اعمال میشود که ابزار با همان آرگومانها و confirm: true دوباره فراخوانی شود. پارامتر dryRun: true نیز همیشه فقط پیشنمایش تولید میکند، حتی اگر الزام تأیید غیرفعال شده باشد.
نکته طراحی مهم در این بخش، روش تولید پیشنمایش است. پیشنمایش با یک منطق جداگانه ساخته نمیشود، بلکه همان کد واقعی ابزار روی یک «کلاینت برنامهریز» اجرا میشود. در این کلاینت، درخواستهای خواندنی طبق روال به فروشگاه ارسال میشوند و نخستین درخواست نوشتنی متوقف و بهعنوان درخواست برنامهریزیشده برگردانده میشود. در نتیجه، برای نمونه، پیشنمایش یک تغییر گروهی قیمت با قیمتهای واقعی فعلی محاسبه میشود و پیشنمایش نمیتواند از کدی که تغییر را اعمال میکند فاصله بگیرد.
متن پیام بازگشتی نیز بخشی از طراحی است. این پیام هم برای انسان و هم برای عامل نوشته شده و به صراحت میگوید که تغییری اعمال نشده و گام بعدی چیست. به بیان دیگر، خروجی ابزار بخشی از رابط کاربری آن است.
previewId (پاسخ به ت2)در نسخههای پیش از 0.4.0، پیشنمایش و نوشتن تأییدشده هر کدام یک سطر جداگانه با آرگومانهای یکسان در گزارش ممیزی داشتند و تطبیق آنها تنها بهصورت دستی ممکن بود. پرسشی که پس از انتشار مطرح شد، این بود که آیا گزارش ممیزی ثابت میکند عامل دقیقاً چه چیزی را تأیید کرده است. پاسخ به این پرسش به سازوکار previewId در نسخه 0.4.0 انجامید.
هر پیشنمایش اکنون یک previewId دارد که به این صورت تعریف میشود:
previewId = "pv_" + hex(SHA-256(tool + "\n" + store + "\n" + canonicalJson(args)))[0:16]
در این رابطه، canonicalJson آرگومانها را با کلیدهای مرتبشده و حذف اعضای تعریفنشده سریالسازی میکند تا ترتیب کلیدها در نتیجه اثری نداشته باشد. تابع درهمساز SHA-256 طبق استاندارد FIPS 180-4 تعریف شده است [8]. فراخوانی تأیید میتواند این شناسه را بازگرداند. سرور شناسه را از ابزار، فروشگاه و آرگومانهای خود فراخوانی تأیید دوباره محاسبه میکند و در صورت عدم تطابق، نوشتن با خطای preview_mismatch رد میشود و هیچ درخواستی به فروشگاه ارسال نمیشود. در این حالت، پیشنمایش و نوشتن یک شناسه مشترک در گزارش ممیزی خواهند داشت.
دقت در بیان ماهیت این شناسه ضروری است. previewId یک اثر انگشت است، نه یک راز و نه یک توکن یکبارمصرف. سرور هیچ سابقهای از پیشنمایشهای صادرشده نگه نمیدارد، بنابراین بررسی نمیکند که پیشنمایش واقعاً درخواست شده باشد، چه مدت از آن گذشته باشد یا قبلاً استفاده شده باشد. آرگومانهای یکسان همیشه شناسه یکسانی تولید میکنند، پس شناسه پس از راهاندازی دوباره سرور معتبر میماند و میان نشستهای HTTP نیز کار میکند. استفاده از آن نیز اختیاری است: فراخوانی تأیید بدون شناسه همچنان کار میکند و سطر ممیزی آن شناسهای را که آرگومانهایش تولید میکردند ثبت میکند.
انتخاب اثر انگشت بیحالت آگاهانه بوده است. این سازوکار مهمترین شکاف، یعنی تأیید چیزی متفاوت با آنچه انسان دیده است، را میبندد و در عوض به ذخیرهسازی، قواعد انقضا یا وابستگی به نشست نیازی ندارد.
با تنظیم WOOCOMMERCE_AUDIT_LOG به یک مسیر فایل یا stderr، هر تلاش برای نوشتن به یک سطر JSON با یکی از پنج نتیجه زیر تبدیل میشود: applied، dry_run، confirmation_required، refused و failed. هر سطر شامل زمان، نام ابزار، فروشگاه، آرگومانها، کلاینت احرازهویتشده (در صورت وجود)، روش و مسیر درخواست برای پیشنمایشها، کد خطا در صورت بروز خطا، و previewId است. اگر فراخواننده previewId فرستاده باشد، فیلد previewMatch نیز ثبت میشود.
دو تصمیم در این بخش آگاهانه بوده است. نخست، گزارش فقط آرگومانهای نوشتن را ثبت میکند و هرگز نتایج خواندن را ثبت نمیکند، تا دادههای مشتریان که عامل میخواند در فایل گزارش انباشته نشوند. دوم، شکست در نوشتن گزارش یک بار روی stderr اعلام میشود اما فراخوانی ابزار را شکست نمیدهد. این تصمیم دسترسپذیری را بر کامل بودن گزارش مقدم میداند و در بخش 6 به آن بازمیگردیم.
هر فروشگاه کلیدهای دسترسی، کلید فقط خواندنی و فهرست ابزارهای خود را دارد. بنابراین یک سرور میتواند همزمان روی فروشگاه اصلی فقط خواندنی و روی نسخه آزمایشی قابل نوشتن باشد. مستندات پروژه همچنین توصیه میکند برای فروشگاههای فقط خواندنی از کلید ووکامرس با سطح Read استفاده شود، تا محدودیت در دو لایه مستقل (سرور و خود فروشگاه) اعمال شود.
سرور بهصورت محلی روی stdio اجرا میشود. در حالت HTTP، از توکنهای ثابت حامل یا بررسی وضعیت توکن در OAuth 2.0 [6] پشتیبانی میکند. توکنهای کامل دامنه woocommerce:write و توکنهای خواندنی تنها دامنه woocommerce:read را دارند و هرگز نمیتوانند فروشگاه را تغییر دهند. بدون احراز هویت، سرور HTTP از اتصال به نشانیای غیر از loopback خودداری میکند.
بر اساس مستندات امنیتی پروژه، هر نوشتن به ترتیب از چهار بررسی عبور میکند: داشتن دامنه woocommerce:write در توکن (در HTTP با احراز هویت)، فقط خواندنی نبودن فروشگاه، وجود confirm: true (مگر آنکه الزام تأیید غیرفعال شده باشد)، و مجوز نوشتن کلید ووکامرس.
کارکرد بیش از حد: فهرست ابزارهای مجاز و ممنوع در سطح سرور و هر فروشگاه، و خطای پیکربندی برای الگوی بیاثر.
مجوز بیش از حد: حالت پیشفرض فقط خواندنی، دامنههای woocommerce:read و woocommerce:write، و توصیه به کلید Read.
خودمختاری بیش از حد: چرخه پیشنمایش و تأیید، previewId و رد با preview_mismatch، و گزارش ممیزی.
سرور با TypeScript برای Node.js نسخه 20 و بالاتر نوشته شده و از کتابخانههای رسمی MCP برای سرور استفاده میکند [9]. منطق مشترک همه ابزارهای نوشتنی در یک لایه ثبت ابزار (src/tools/registry.ts) متمرکز است و هر ابزار تنها کار اصلی خود را پیادهسازی میکند. ترتیب پردازش یک فراخوانی نوشتنی در این لایه چنین است: تعیین فروشگاه، بررسی مجاز بودن ابزار برای آن فروشگاه، بررسی دامنه توکن، محاسبه previewId، بررسی حالت فقط خواندنی، و سپس یا اجرای واقعی (در صورت تأیید و تطابق شناسه) یا اجرا روی کلاینت برنامهریز برای تولید پیشنمایش. در هر یک از این مسیرها، نتیجه با یکی از پنج وضعیت تعریفشده در گزارش ممیزی ثبت میشود و خطاهای ردشده (فقط خواندنی، نبود مجوز، ابزار غیرفعال و عدم تطابق پیشنمایش) با وضعیت refused از سایر خطاها جدا میشوند.
محاسبه شناسه در ماژول src/tools/preview-id.ts با ماژول node:crypto انجام میشود. کلاینت برنامهریز، بهجای ارسال درخواست نوشتنی، یک استثنای مخصوص میسازد که درخواست برنامهریزیشده را در خود دارد. لایه ثبت ابزار این استثنا را دریافت و به پاسخ پیشنمایش تبدیل میکند. اگر اجرای ابزار بدون نیاز به نوشتن پایان یابد، برای نمونه در یک مجموعه تغییرات خالی، پاسخ با وضعیت no_change برگردانده میشود. در پیشنمایشها، رازهای پیکربندیشده مانند راز وبهوک پیش از نمایش پنهان میشوند.
سایر محدودیتهای ایمنی در سطح ابزارها پیادهسازی شدهاند:
محدودیت عملیات گروهی: بهروزرسانی گروهی محصولات و تغییر قیمت حداکثر 100 محصول در هر فراخوانی را میپذیرند. تغییر قیمت ابتدا قیمتهای فعلی را میخواند و قیمت قدیم و جدید هر محصول را برمیگرداند.
بازپرداخت: ابزار woocommerce_create_refund بهصورت پیشفرض یک بازپرداخت دستی ثبت میکند و پولی جابهجا نمیکند. بازگرداندن وجه از طریق درگاه پرداخت به apiRefund: true صریح نیاز دارد و توضیح ابزار به عامل اعلام میکند که بازپرداخت قابل بازگشت نیست.
پنهانسازی داده شخصی: با WOOCOMMERCE_REDACT_PII=true یا redactPii برای هر فروشگاه، نامها، شرکتها، نشانیها، کدهای پستی، نامهای کاربری، نشانیهای IP و مشخصات مرورگر به [redacted] تبدیل میشوند. از ایمیل تنها نویسه نخست و دامنه، و از تلفن تنها دو رقم آخر باقی میماند. شهر، استان و کشور حفظ میشوند تا گزارشها و دستهبندی مشتریان کار کنند. یک فراخوانی نمیتواند پنهانسازی را برای فروشگاهی که آن را فعال کرده است خاموش کند.
بسته از طریق npm با فرمان npx -y @sadrmanesh/woocommerce-mcp و بهصورت ایمیج Docker در دسترس است و در MCP Registry رسمی ثبت شده است. مستندات طراحی نوشتن امن در [10] آمده است.
با فرض درستی پیکربندی، طرح این ویژگیها را فراهم میکند: (1) در فروشگاه فقط خواندنی هیچ درخواست نوشتنی به فروشگاه نمیرسد، (2) در حالت پیشفرض، هیچ نوشتنی بدون یک فراخوانی دوم با confirm: true اعمال نمیشود، (3) اگر فراخوانی تأیید previewId را همراه داشته باشد، آرگومانهای اعمالشده دقیقاً همان آرگومانهای پیشنمایش هستند، و (4) هر تلاش نوشتن، از جمله تلاشهای ردشده و ناموفق، در صورت فعال بودن گزارش ممیزی ثبت میشود.
گره خوردن به درخواست و وضعیت فروشگاه. از نسخه 0.5.0، ابزارهایی که برای محاسبه تغییر از فروشگاه میخوانند، از رکوردهای خواندهشده (قیمت، موجودی و date_modified) اثر انگشت میگیرند و آن را در previewId میگذارند. هنگام تأیید، سرور همان رکوردها را دوباره میخواند و اگر چیزی تغییر کرده باشد، با خطای stale_preview نوشتن را رد میکند و چیزی به فروشگاه فرستاده نمیشود. این یک قفل نیست، چون REST API ووکامرس نوشتن شرطی ندارد، و فقط دادههایی را پوشش میدهد که تغییر به آنها وابسته است.
نبود حالت. چون سرور سابقه پیشنمایشها را نگه نمیدارد، نمیتواند ثابت کند که پیشنمایشی واقعاً به انسان نمایش داده شده است. عاملی که آرگومانها را میداند میتواند شناسه را خود محاسبه کند یا مستقیماً با confirm: true و بدون شناسه فراخوانی کند. بنابراین previewId در برابر عامل متخاصم تضمینی نمیدهد و نقش آن تشخیص ناهمخوانی و ایجاد پیوند قابل ممیزی است. حضور واقعی انسان در حلقه همچنان به برنامه میزبان وابسته است [2].
گزارش ممیزی اختیاری. گزارش ممیزی تا زمانی که WOOCOMMERCE_AUDIT_LOG تنظیم نشود خاموش است. این انتخاب راهاندازی را ساده میکند، اما برای فروشگاهی که نوشتن در آن فعال است، فراموش کردن آن آسان است. همچنین شکست در نوشتن گزارش، فراخوانی را متوقف نمیکند، پس کامل بودن گزارش تضمین نمیشود.
پیشنمایشهای پنهاننشده. پیشنمایش نوشتنها پنهانسازی داده شخصی را اعمال نمیکند، زیرا آرگومانهای خود فراخواننده را بازمیگرداند. افزون بر این، پنهانسازی نامها در متن آزاد مانند یادداشت سفارش تنها زمانی انجام میشود که به شکل نشانی ایمیل باشند. سطرهای گزارش ممیزی نیز آرگومانهای ابزار را در بر دارند که ممکن است شامل یادداشت مشتری یا قیمت باشد، و مستندات پروژه توصیه میکند فایل گزارش با همان دقت دادههای فروشگاه نگهداری شود.
نبود ارزیابی تجربی. این مقاله یک گزارش طراحی است و ارزیابی کمی، مانند اندازهگیری رفتار عاملها یا مطالعه کاربری، در آن انجام نشده است. ادعاهای مقاله به رفتار تعریفشده در کد و مستندات محدود است.
از این تجربه چند اصل کلیتر قابل استخراج است: کوچکترین دامنه اثر را پیشفرض قرار دهید، پیشنمایش را از همان مسیر کد واقعی بسازید، خروجی ابزار را برای عامل بنویسید، تأیید را به محتوا گره بزنید، تصمیمها را ثبت کنید و نه دادهها را، و درباره تضمینهای سامانه دقیق باشید. همچنین تجربه نشان داد که «تأیید یک تغییر توسط انسان» و «اثبات بعدی آنچه تأیید شد» دو نیازمندی متفاوتاند و طراحی اولیه تنها اولی را پوشش میداد.
این مقاله نشان داد که سرور MCP، مستقل از برنامه میزبان، میتواند بخش مهمی از ایمنی ابزارهای نوشتنی را بر عهده بگیرد: با بسته نگه داشتن پیشفرض دسترسی، با جدا کردن پیشنمایش از اجرا، با گرهزدن تأیید به محتوای پیشنمایش، و با ثبت تصمیمها در یک گزارش قابل خواندن. سازوکار previewId نمونهای از یک راهحل بیحالت است که شکاف میان آنچه انسان دیده و آنچه اعمال میشود را بدون افزودن ذخیرهسازی میبندد، و محدودیتهای آن به صراحت قابل بیان است.
کارهای آینده عبارتاند از:
حالت با حالت (stateful) اختیاری: پیشنمایشهایی که منقضی میشوند و تنها یک بار قابل استفادهاند، برای تیمهایی که به این تضمین نیاز دارند و هزینه ذخیرهسازی آن را میپذیرند.
حل تغییرات نسبی در زمان پیشنمایش: دستوری مانند «افزایش دهدرصدی» در زمان پیشنمایش به مقدار مطلق، مانند «تغییر قیمت از 20.00 به 22.00»، تبدیل شود تا پیشنمایش دقیقاً همان چیزی را نشان دهد که نوشته خواهد شد.
بررسی پیششرط: بررسی پیششرط در نسخه 0.5.0 پیادهسازی شد. گام بعدی یک حالت اختیاری با نگهداری وضعیت است که در آن پیشنمایشها منقضی میشوند و فقط یک بار قابل استفادهاند.
سختتر کردن فراموشی گزارش ممیزی در فروشگاههایی که نوشتن در آنها فعال است.
ارزیابی تجربی رفتار عاملها در برابر این سازوکارها، از جمله سناریوهای تزریق دستور از طریق دادههای فروشگاه.
[1] Model Context Protocol. Specification, version 2025-11-25. modelcontextprotocol.io/specification/2025-11-25
[2] Model Context Protocol. Specification, version 2025-11-25: Server features, Tools. modelcontextprotocol.io/specification/2025-11-25/server/tools
[3] WooCommerce. WooCommerce REST API Documentation, WP REST API v3. woocommerce.github.io/woocommerce-rest-api-docs
[4] OWASP Gen AI Security Project. (2025). LLM06:2025 Excessive Agency. genai.owasp.org/llmrisk/llm062025-excessive-agency
[5] OWASP Gen AI Security Project. (2025). OWASP Top 10 for LLM Applications 2025. genai.owasp.org/llm-top-10
[6] Richer, J. (Ed.). (2015). OAuth 2.0 Token Introspection (RFC 7662). IETF. rfc-editor.org/rfc/rfc7662
[7] Jones, M. B., Hunt, P., & Parecki, A. (2025). OAuth 2.0 Protected Resource Metadata (RFC 9728). IETF. rfc-editor.org/rfc/rfc9728
[8] National Institute of Standards and Technology. (2015). Secure Hash Standard (SHS) (FIPS PUB 180-4). csrc.nist.gov/pubs/fips/180-4/upd1/final
[9] Sadrmanesh, N. (2026). woocommerce-mcp (Version 0.4.0) [Source code]. GitHub. github.com/sadrmanesh/woocommerce-mcp
[10] Sadrmanesh, N. (2026). woocommerce-mcp documentation: Safe writes. sadrmanesh.github.io/woocommerce-mcp/safe-writes
[11] Sadrmanesh, N. (2026). Preview, confirm, audit: designing safe write tools for AI agents on a live store. LinkedIn. linkedin.com/pulse/preview-confirm-audit-designing-safe-write-tools-ai-live-sadrmanesh-jwy5f
[12] Sadrmanesh, N. (2026). woocommerce-mcp technical report. Zenodo. DOI: 10.5281/zenodo.23897615
[13] Sadrmanesh, N. (2026). woocommerce-mcp [Software]. Zenodo. DOI: 10.5281/zenodo.23841156
کد و مستندات پروژه: github.com/sadrmanesh/woocommerce-mcp

