
یکی از بزرگترین مشکلات مراکز عملیات امنیت، کمبود هشدار نیست؛ بلکه تولید بیشازحد هشدارهایی است که بسیاری از آنها بهتنهایی ارزش عملیاتی چندانی ندارند. در معماری سنتی SIEM، هر Correlation Search در صورت مشاهده یک رفتار مشکوک میتواند مستقیماً یک Alert یا Notable Event ایجاد کند. در نتیجه، تحلیلگر SOC با تعداد زیادی هشدار روبهرو میشود که هرکدام فقط بخش کوچکی از رفتار مهاجم را نشان میدهند.
یک ورود ناموفق، اجرای PowerShell، اتصال به یک IP ناشناس، ایجاد Process جدید یا تغییر Registry ممکن است بهتنهایی حمله محسوب نشود. بااینحال، اگر برای تمام این رفتارها هشدار مستقل ساخته شود، صف کاری تحلیلگران بهسرعت شلوغ خواهد شد. پیامد چنین وضعیتی Alert Fatigue، افزایش زمان بررسی، نادیدهماندن هشدارهای مهم و کاهش اعتماد تحلیلگران به سامانه SIEM است.
Splunk برای پاسخ به این مسئله، رویکرد Risk-Based Alerting یا RBA را توسعه داد. فلسفه اصلی RBA این است که هر رفتار مشکوک نباید فوراً به یک هشدار قابلرسیدگی تبدیل شود. رفتارهای مشکوک ابتدا باید به موجودیت مرتبط با خود نسبت داده شوند، امتیاز ریسک دریافت کنند و در طول زمان در کنار یکدیگر قرار گیرند. هنگامی که مجموعه این رفتارها سطح معنیداری از ریسک را ایجاد کرد، Splunk یک Finding یا هشدار با اطمینان بیشتر تولید میکند.
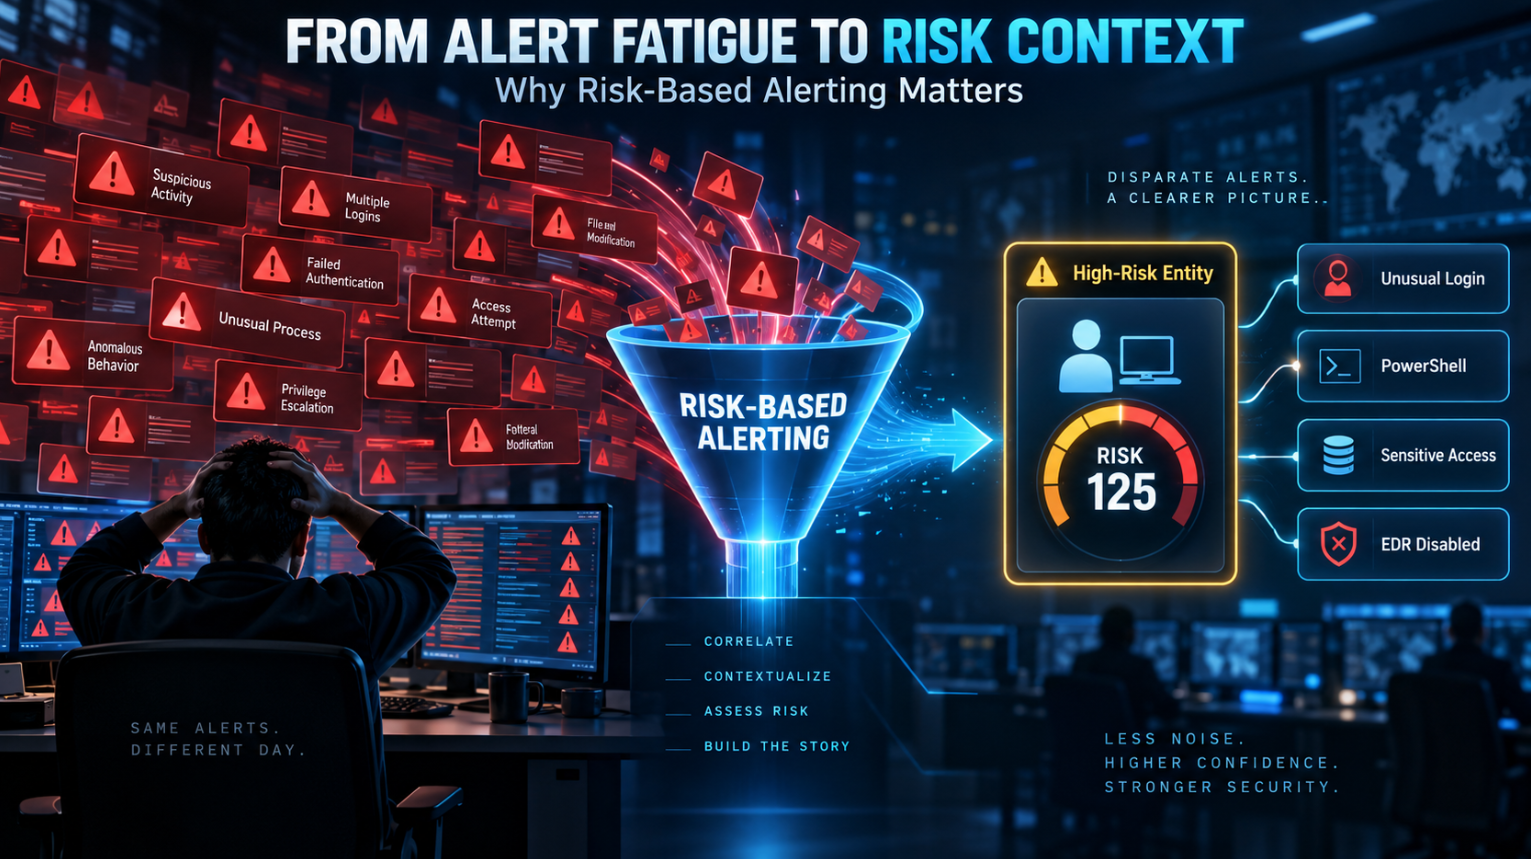
مشکل مدل سنتی Alerting
در مدل سنتی، منطق بسیاری از Detectionها حالتی دودویی دارد: اگر شرط برقرار شد، Alert ایجاد شود و اگر برقرار نشد، هیچ اقدامی صورت نگیرد. برای مثال، اگر PowerShell با پارامتر رمزگذاریشده اجرا شد، یک Notable Event ساخته میشود.
اما در دنیای واقعی، استفاده از PowerShell الزاماً مخرب نیست. مدیران سیستم، ابزارهای مدیریتی و نرمافزارهای سازمانی نیز ممکن است از آن استفاده کنند. بنابراین تحلیلگر باید هر بار هشدار را باز کند، اطلاعات جانبی را به دست آورد و مشروع یا مخرببودن فعالیت را تعیین کند.
از طرف دیگر، مهاجمان حرفهای معمولاً در یک رویداد آشکار نمیشوند. آنها مجموعهای از اقدامات نسبتاً ضعیف، پراکنده و گاهی مشروعنما انجام میدهند. ممکن است مهاجم ابتدا از یک کشور غیرمعمول وارد حساب شود، سپس PowerShell اجرا کند، اطلاعات Active Directory را جمعآوری کند و در نهایت به یک سرور حساس متصل شود. هر رفتار بهتنهایی ممکن است برای اعلام Incident کافی نباشد، اما ترکیب آنها داستان متفاوتی را نشان میدهد.
تغییر تمرکز از Alert به Entity
RBA تمرکز را از «رویداد مشکوک» به «موجودیت در معرض ریسک» منتقل میکند. این موجودیت که در Splunk با مفاهیمی مانند Entity یا Risk Object شناخته میشود، میتواند یک کاربر، سیستم، سرور، IP، حساب سرویس یا دارایی دیگر باشد.
وقتی Detection یک رفتار مشکوک را شناسایی میکند، بهجای اینکه الزاماً یک هشدار نهایی بسازد، امتیازی به موجودیت مرتبط اختصاص میدهد. برای مثال:
* ورود از موقعیت جغرافیایی غیرمعمول: ۲۰ امتیاز
* اجرای PowerShell رمزگذاریشده: ۳۰ امتیاز
* دسترسی غیرعادی به فایل حساس: ۲۵ امتیاز
* غیرفعالکردن EDR: ۵۰ امتیاز
اگر تمام این رفتارها به کاربر Ali یا سیستم PC-21 مربوط باشند، امتیازات و شواهد پیرامون همان موجودیت تجمیع میشوند. اکنون تحلیلگر با چهار هشدار جداگانه و بدون ارتباط روبهرو نیست؛ بلکه یک موجودیت را مشاهده میکند که چند رفتار مشکوک مرتبط انجام داده و ریسک آن به سطح قابلتوجهی رسیده است.
این تغییر نگرش بسیار مهم است. مهاجم ممکن است ابزار، IP، روش اجرا یا بدافزار خود را تغییر دهد، اما برای رسیدن به هدف مجبور است روی هویتها، سیستمها و دادههای سازمان اثر بگذارد. RBA تلاش میکند همین اثر تجمعی را آشکار کند.
Intermediate Finding چیست؟
در نسخههای جدید Splunk ES، نتایج اولیه Detectionهای مبتنی بر ریسک معمولاً بهصورت Intermediate Finding ثبت میشوند. Intermediate Finding را میتوان یک «قطعه شواهد» دانست؛ یعنی رفتاری که مشکوک است، اما شاید بهتنهایی برای اعلام یک حادثه امنیتی کافی نباشد.
این یافتهها همراه با اطلاعاتی مانند Entity، نوع Entity، Risk Score، Detection، زمان وقوع و نگاشت MITRE ATT&CK ثبت میشوند. Finding-Based Detection میتواند این یافتههای میانی را در یک بازه زمانی تجمیع کند. اگر شرایطی مانند عبور مجموع Risk Score از یک آستانه، وقوع چند تکنیک متفاوت یا مشارکت یک دارایی حساس برقرار شود، Finding مهمتری برای بررسی تحلیلگر ساخته خواهد شد.
بنابراین، RBA Detectionهای کوچک را حذف نمیکند؛ بلکه نقش آنها را تغییر میدهد. آنها بهجای ایجاد مستقیم صدها هشدار، شواهدی تولید میکنند که در کنار یکدیگر تصویر حمله را کامل میسازند.
کاهش Alert Fatigue و افزایش Fidelity
یکی از اهداف اصلی RBA کاهش تعداد Alertهایی است که مستقیماً وارد Analyst Queue میشوند. البته کاهش تعداد هشدار نباید با کاهش قابلیت کشف اشتباه گرفته شود. RBA میتواند تعداد بیشتری از رفتارهای ضعیف را ثبت کند، بدون آنکه برای هرکدام Ticket یا Incident مستقلی بسازد.
برای مثال، یک Detection با False Positive نسبتاً زیاد شاید در مدل سنتی غیرفعال شود؛ زیرا صف SOC را شلوغ میکند. در RBA همان Detection میتواند با Risk Score پایین فعال باقی بماند. اگر رفتار موردنظر در کنار فعالیتهای مشکوک دیگر قرار گرفت، ارزش آن افزایش پیدا میکند. در نتیجه، داده کشف از بین نمیرود، اما تحلیلگر فقط زمانی درگیر میشود که مجموعه شواهد به سطح معنیداری رسیده باشد.
به این ترتیب، Fidelity هشدار نهایی افزایش مییابد. منظور از Fidelity، میزان اعتمادپذیری و قابلیت اقدام روی هشدار است. Finding حاصل از چند رفتار مرتبط معمولاً نسبت به Alert حاصل از یک رویداد منفرد، زمینه و اعتبار بیشتری دارد.
واردکردن اهمیت دارایی و هویت در Detection
شدت فنی یک رویداد همیشه برابر با ریسک تجاری آن نیست. اجرای یک ابزار مدیریتی روی سیستم آزمایشگاهی با اجرای همان ابزار روی Domain Controller یا سرور مالی ارزش یکسانی ندارد. همچنین رفتار مشکوک یک کاربر عادی با رفتار مشابه مدیر دامنه نباید به یک شکل اولویتبندی شود.
RBA اجازه میدهد اطلاعات Asset و Identity، حساسیت سیستم، سطح دسترسی کاربر و سایر عوامل زمینهای در ارزیابی ریسک مؤثر باشند. Risk Factorها میتوانند امتیاز یک رفتار را براساس Context افزایش یا کاهش دهند. بنابراین، اولویتبندی از شدت فنی صرف فاصله میگیرد و به ریسک واقعی سازمان نزدیکتر میشود.
Risk Score احتمال حمله نیست
یک اشتباه رایج این است که Risk Score را معادل درصد احتمال حمله بدانیم. امتیاز ۸۰ به این معنا نیست که با احتمال ۸۰ درصد حمله رخ داده است. Risk Score یک معیار نسبی برای مقایسه، تجمیع و اولویتبندی موجودیتهاست.
سازمان باید این امتیازات را براساس شدت رفتار، اطمینان Detection، ارزش دارایی، سطح دسترسی هویت و پیامد احتمالی تنظیم کند. اگر امتیازها بدون روش مشخص تعیین شوند، RBA به یک بازی عددی تبدیل خواهد شد. همچنین تعیین یک آستانه ثابت برای تمام کاربران، سیستمها و سناریوها معمولاً طراحی مناسبی نیست.
ارتباط RBA با Risk Timeline و Threat Topology
پس از جمعشدن Risk Eventها، ابزارهایی مانند Risk Timeline به تحلیلگر نشان میدهند که ریسک یک موجودیت در طول زمان چگونه افزایش یافته و چه رفتارهایی در شکلگیری آن نقش داشتهاند.
Threat Topology نیز ارتباط میان Entityهای مختلف و Threat Object مشترک را نمایش میدهد. برای مثال، ممکن است یک کاربر و چند سیستم با File Hash مخرب یکسان مرتبط باشند. این تصویر به تحلیلگر کمک میکند دامنه حادثه را سریعتر تشخیص دهد و متوجه شود یک تهدید از چه کاربران و سیستمهایی عبور کرده است.
شرط موفقیت RBA
RBA صرفاً با فعالکردن چند قابلیت در Splunk موفق نمیشود. سازمان به Detectionهای معتبر، دادههای نرمالشده، Asset and Identity Context، روش امتیازدهی مستند، بازههای زمانی مناسب و فرایند مستمر Tuning نیاز دارد.
همچنین باید مشخص شود کدام رفتارها صرفاً Risk Event تولید میکنند و کدام رفتارهای قطعی، مانند غیرفعالکردن EDR روی یک سرور حیاتی، باید بدون انتظار برای تجمع امتیاز فوراً هشدار ایجاد کنند. بنابراین RBA جایگزین تمام هشدارهای قطعی نیست؛ بلکه مکمل آنها و روشی برای مدیریت رفتارهای مبهم و چندمرحلهای است.
در نهایت، RBA ایجاد شد تا SIEM از یک «کارخانه تولید Alert» به سامانهای برای بازسازی، اولویتبندی و روایت داستان حمله تبدیل شود. ارزش واقعی آن در جمعکردن شواهد ضعیف، افزودن Context و تمرکز تحلیلگر بر موجودیتهایی است که رفتارهای متعدد و معناداری از خود نشان دادهاند.
بهترین توصیف برای RBA شاید این باشد:
هر رفتار مشکوک یک Incident نیست؛ اما هر رفتار مشکوک میتواند قطعهای از پازل یک Incident باشد.

