
پایش ریسک در چارچوب مدیریت ریسک سازمانی، بهویژه آنگونه که در NIST SP 800‑39 توصیف شده، یکی از بدفهمترین و در عین حال حیاتیترین مؤلفهها برای متخصصان امنیت اطلاعات است. متن NIST در ظاهر ساده و اجرایی به نظر میرسد، اما در لایههای عمیقتر، مفاهیمی را مطرح میکند که اگر بهدرستی درک نشوند، کل نظام مدیریت ریسک به یک سیستم پایش کنترل تقلیل پیدا میکند. این همان نقطهای است که حتی ISSMPها و CISSPهای باتجربه نیز ممکن است دچار چالش مفهومی شوند.
NIST زمانی که از «risk monitoring» صحبت میکند، آگاهانه تمرکز را از «کنترل» به «ریسک» منتقل میکند. با این حال، ذهن بسیاری از متخصصان امنیت، بهصورت شرطیشده، پایش را معادل با audit، تست کنترل، اسکن آسیبپذیری یا گزارشهای compliance میداند. این واکنش طبیعی است، زیرا سالها آموزش امنیت اطلاعات حول ابزار، کنترل و شواهد اجرایی شکل گرفته است. اما NIST در این بخش بهدنبال پاسخ به یک سؤال بنیادیتر است: آیا تصمیمی که قبلاً دربارهٔ پذیرش، کاهش، انتقال یا اجتناب از ریسک گرفته شده، هنوز معتبر است؟
اولین چالش جدی برای یک ISSMP یا CISSP در همین تمایز نهفته است. پایش ریسک به معنای تأیید اجرای کنترلها نیست، بلکه به معنای بررسی اعتبار فرضیات اولیهٔ ریسک است. هر تحلیل ریسک بر مجموعهای از فرضیات استوار است؛ فرض دربارهٔ تهدید، فرض دربارهٔ ارزش دارایی، فرض دربارهٔ محیط عملیاتی و حتی فرض دربارهٔ تحمل ریسک مدیریت. اگر این فرضیات تغییر کنند، ریسک نیز تغییر میکند، حتی اگر هیچ کنترلی تغییر نکرده باشد. بسیاری از متخصصان امنیت بهطور ناخودآگاه فرض میکنند که اگر کنترل همچنان فعال و compliant باشد، ریسک نیز تحت کنترل است. این فرض دقیقاً همان چیزی است که NIST آن را به چالش میکشد.
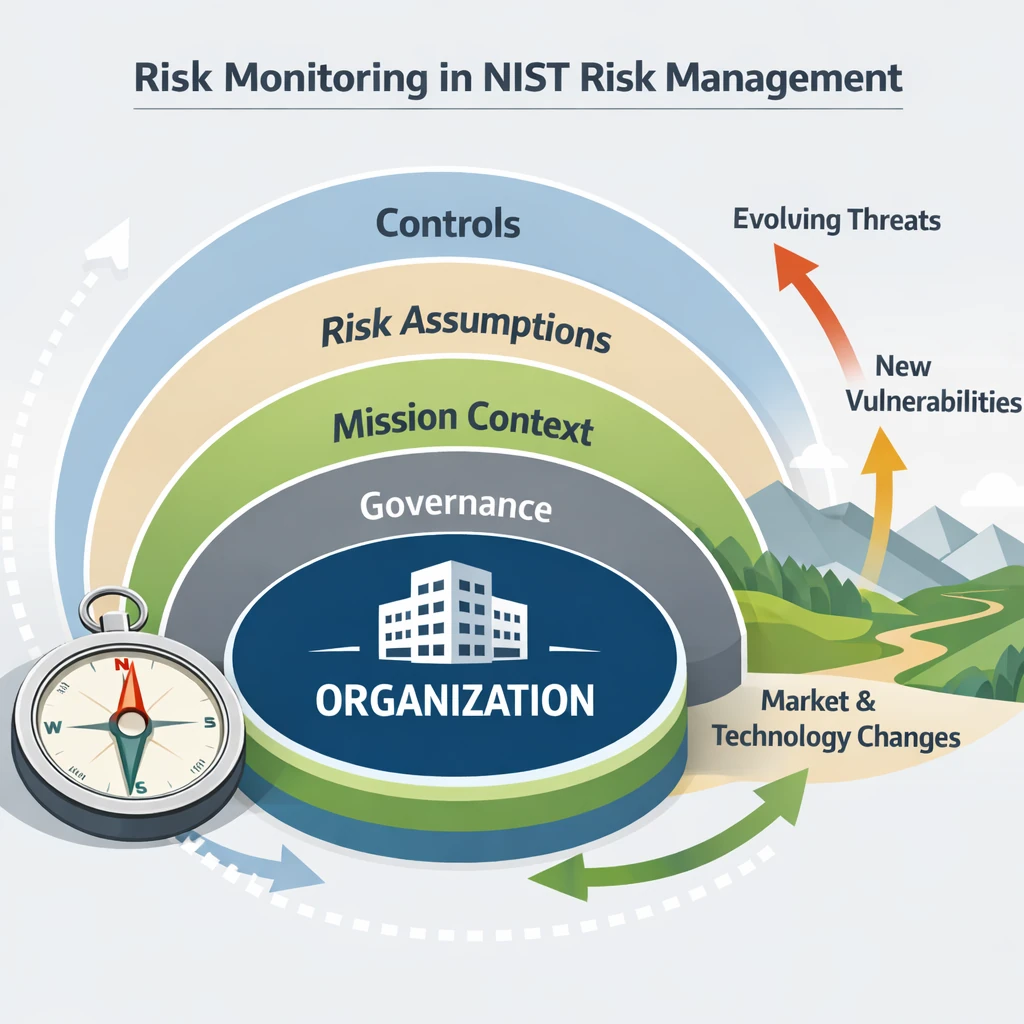
چالش دوم در برداشت نادرست از مفهوم «effectiveness» نهفته است. NIST از سازمانها میخواهد که اثربخشی مداوم پاسخهای ریسک را تعیین کنند. برای بسیاری، اثربخشی معادل با کارکرد فنی کنترل است. اگر فایروال ترافیک را مسدود میکند یا IDS هشدار میدهد، پس کنترل مؤثر است. اما در منطق مدیریت ریسک، اثربخشی به معنای توان پاسخ ریسک برای نگهداشتن ریسک در سطح تحملپذیر سازمان است. ممکن است یک کنترل از نظر فنی کاملاً سالم باشد، اما دیگر نتواند سرعت، مقیاس یا ماهیت جدید تهدید را پوشش دهد. در این حالت، کنترل کار میکند، اما پاسخ ریسک شکست خورده است. تشخیص این تمایز برای بسیاری از متخصصان امنیت، بهویژه آنهایی که پیشزمینهٔ فنی قوی دارند، چالشبرانگیز است.
سومین چالش اساسی به مفهوم «changes that may impact effectiveness» مربوط میشود. بسیاری این بخش را به پایش رویدادها، لاگها یا تهدیدات جدید تفسیر میکنند. در حالی که NIST در اینجا بیشتر به تغییرات زمینهای اشاره دارد، نه رویدادهای امنیتی. تغییر در مأموریت سازمان، تغییر در مدل کسبوکار، ادغام یا برونسپاری، تغییر در معماری، تغییر در وابستگی به طرفهای ثالث یا حتی تغییر در انتظارات قانونی، همگی میتوانند اثربخشی پاسخ ریسک را تضعیف کنند بدون آنکه هیچ حادثهای رخ داده باشد. این نوع تغییرات معمولاً در SOC دیده نمیشوند و در ابزارهای فنی قابل مشاهده نیستند. پایش آنها نیازمند سازوکارهای حاکمیتی، ارتباط نزدیک با مدیریت ارشد و درک عمیق از کسبوکار است. این دقیقاً جایی است که بسیاری از CISSPها احساس میکنند از منطقهٔ امن تخصصی خود خارج شدهاند.
چالش چهارم، درک نادرست از ماهیت پایش ریسک بهعنوان یک قابلیت سازمانی است. پایش ریسک یک فرآیند خطی یا یک فعالیت دورهای نیست که بتوان آن را به یک تیم یا ابزار خاص واگذار کرد. این یک توانمندی است که نشان میدهد آیا سازمان میتواند تصمیمات قبلی خود را زیر سؤال ببرد یا خیر. سازمان بالغ سازمانی است که بتواند بدون وقوع incident، بپذیرد که یک پاسخ ریسک دیگر مناسب نیست. بسیاری از سازمانها تنها پس از وقوع حادثه به این نتیجه میرسند که کنترلها ناکافی بودهاند. از منظر NIST، این نشانهٔ فقدان risk monitoring است، نه صرفاً بدشانسی.
پنجمین چالش، طراحی و استفاده از KPIها در پایش ریسک است. اکثر شاخصهای رایج امنیتی، شاخصهای پسینی هستند؛ آنها به ما میگویند چه اتفاقی افتاده است، نه اینکه چه چیزی در حال تغییر است. تعداد incidents، MTTR یا تعداد هشدارها اطلاعات عملیاتی ارزشمندی هستند، اما لزوماً چیزی دربارهٔ تغییر ریسک نمیگویند. پایش ریسک نیازمند شاخصهایی است که بتوانند انحراف از فرضیات اولیه را نشان دهند. این شاخصها اغلب مبهمتر، کیفیتر و بهظاهر کمتر دقیق هستند، اما ارزش آنها در پیشبینی است، نه در گزارشدهی. طراحی چنین KPIهایی برای بسیاری از ISSMPها نیز چالشبرانگیز است، زیرا نیازمند ترجمهٔ مفاهیم انتزاعی ریسک به سیگنالهای قابل مشاهده است.
در نهایت، شاید عمیقترین چالش ذهنی برای متخصصان امنیت این باشد که بپذیرند پایش ریسک الزاماً منجر به اقدام فوری نمیشود. فرهنگ امنیت اطلاعات اغلب بر اقدام، پاسخ و پیادهسازی کنترل جدید تأکید دارد. در حالی که پایش ریسک گاهی به این نتیجه میرسد که باید مکث کرد، بازنگری انجام داد و حتی تصمیمات قبلی را به سطح حاکمیتی بازگرداند. این سکون ظاهری، برای بسیاری از متخصصان که به ارزشآفرینی از طریق اقدام عادت کردهاند، ناخوشایند است، اما دقیقاً همان چیزی است که NIST آن را نشانهٔ بلوغ مدیریت ریسک میداند.
جمعبندی این است که نظر NIST دربارهٔ پایش ریسک، بیش از آنکه یک دستورالعمل اجرایی باشد، یک آزمون بلوغ فکری است. ISSMP یا CISSPی که این بخش را صرفاً به پایش کنترل و compliance تقلیل دهد، در واقع ریسک را از مدیریت حذف کرده و تنها امنیت را مدیریت میکند. در مقابل، متخصصی که پایش ریسک را بهعنوان نظارت مستمر بر اعتبار تصمیمات، فرضیات و زمینهٔ سازمانی درک کند، به قلب مدیریت ریسک سازمانی نزدیک شده است. این تمایز ظریف، همان چیزی است که NIST بهطور ضمنی از متخصصان ارشد انتظار دارد و همان جایی است که بسیاری هنوز با آن چالش دارند.
دوره مدیر امنیت CISO آکادمی روزبه

