
نگاهی انتقادی به تفاوت Security Effectiveness، SOC Maturity و Contractual Accountability از منظر ISSAP و ISSMP
مقدمه: یک نتیجه، دو قضاوت متفاوت
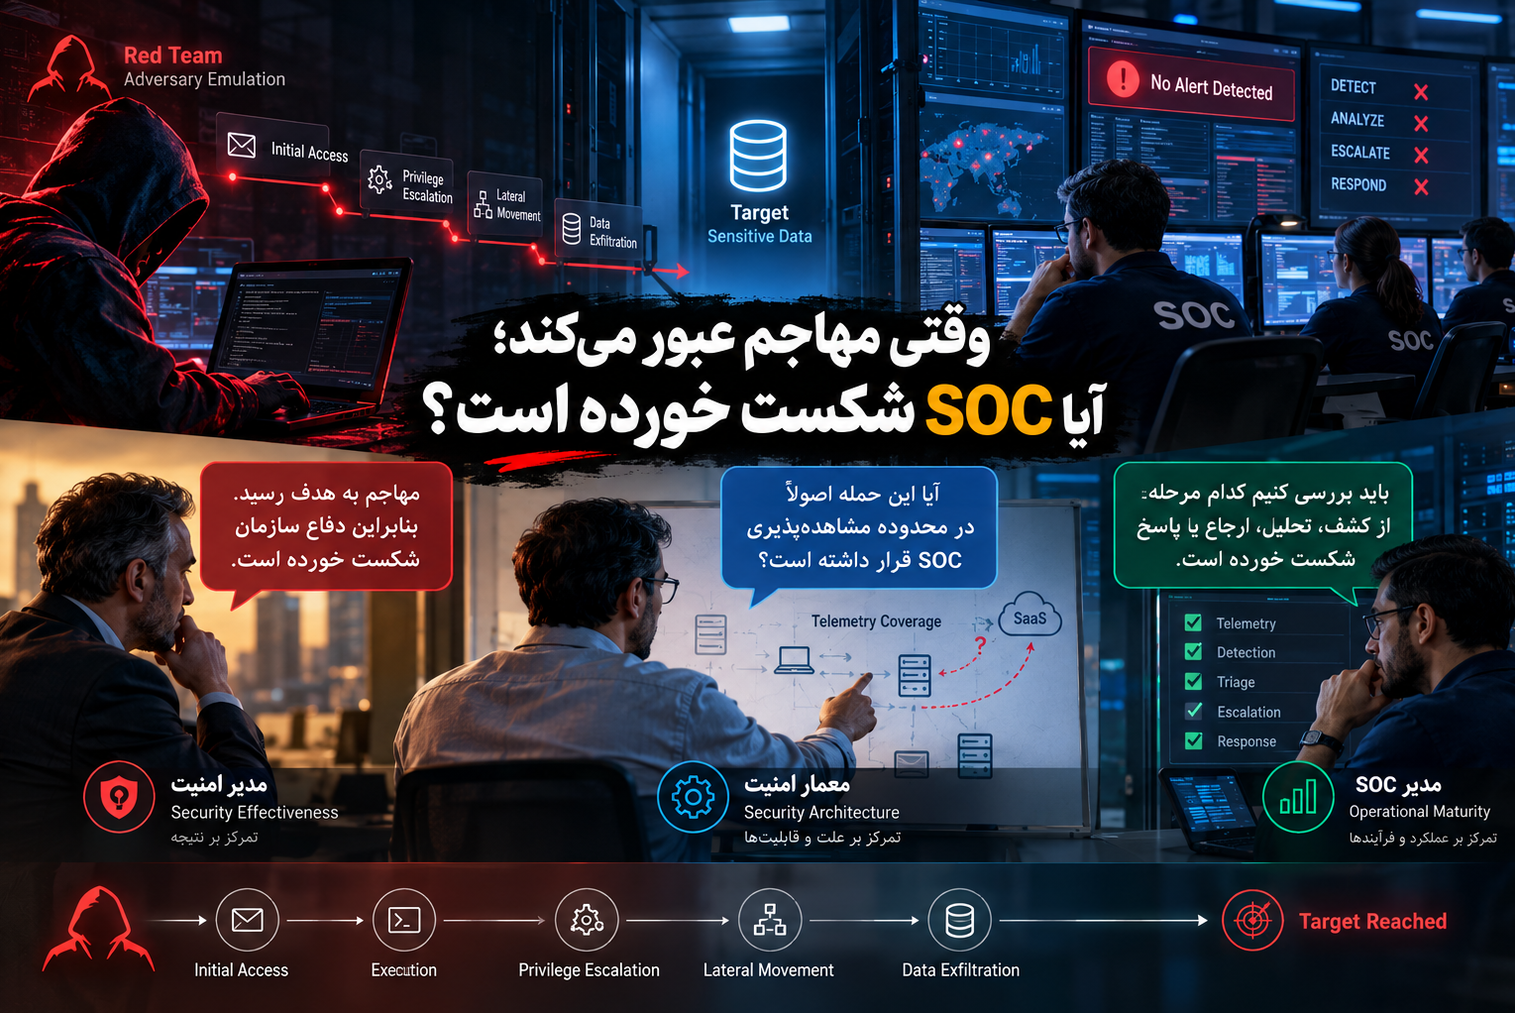
تصور کنید سازمانی پس از ماهها سرمایهگذاری روی مرکز عملیات امنیت (SOC)، تصمیم میگیرد اثربخشی آن را از طریق یک عملیات Red Teaming ارزیابی کند. تیم قرمز با مجوز رسمی، سناریویی چندمرحلهای را آغاز میکند، از کنترلهای امنیتی عبور میکند، به دارایی حساس سازمان دسترسی پیدا میکند و در نهایت به هدف توافقشده میرسد.
در تمام این مدت، SOC هیچ هشدار مؤثری تولید نکرده است.
در جلسه ارزیابی، مدیر امنیت با اطمینان اعلام میکند:
«ما برای سنجش بلوغ SOC عملیات Red Team اجرا کردیم. مهاجم به هدف رسید و SOC متوجه نشد. بنابراین SOC ما بالغ نیست.»
اما معمار امنیت حاضر در جلسه سؤال متفاوتی مطرح میکند:
«پیش از آنکه درباره بلوغ SOC قضاوت کنیم، آیا بررسی کردهایم که این حمله اصولاً در محدوده مشاهدهپذیری SOC قرار داشته است؟»
در نگاه اول، پرسش دوم ممکن است توجیهی برای شکست SOC به نظر برسد. مگر قرار نیست SOC تهدیدات را شناسایی کند؟ مگر هدف Red Teaming سنجش توانایی سازمان در برابر مهاجم واقعی نیست؟
اما این اختلافنظر، ما را به یکی از مسائل بنیادین معماری و مدیریت امنیت میرساند:
آیا موفقیت مهاجم، اثبات شکست SOC است؟ و آیا شکست SOC، لزوماً نشانه پایینبودن بلوغ آن است؟
پاسخ به این دو سؤال، برخلاف تصور اولیه، یکسان نیست.
۱. چرا اصلاً از Red Teaming برای ارزیابی SOC استفاده میکنیم؟
در ارزیابیهای سنتی امنیت، تمرکز غالباً بر شناسایی آسیبپذیریها، ضعفهای پیکربندی و کنترلهای ناکارآمد بوده است. اما شناسایی آسیبپذیری الزاماً نشان نمیدهد که یک مهاجم واقعی تا چه اندازه میتواند در محیط سازمان پیشروی کند.
Red Teaming این مسئله را از زاویه دیگری بررسی میکند.
بهجای آنکه صرفاً بپرسیم «چه آسیبپذیریهایی وجود دارد؟»، میپرسیم:
«آیا مهاجم میتواند با ترکیب ضعفهای فنی، انسانی و فرایندی به هدف مشخصی برسد؟»
این تغییر نگاه، ارزیابی امنیت را از بررسی کنترلهای منفرد به سنجش مقاومت دفاع در برابر یک زنجیره حمله نزدیک میکند.
اما نکته مهمی وجود دارد: Red Teaming و SOC Validation مترادف نیستند.
عملیات Red Team ممکن است توانایی مهاجم در عبور از کنترلهای پیشگیرانه، سوءاستفاده از هویت، حرکت جانبی و دستیابی به داراییهای حساس را ارزیابی کند. در مقابل، اعتبارسنجی SOC بهطور مشخص بر مشاهده، کشف، تحلیل، ارجاع و پاسخ به رفتارهای مهاجم تمرکز دارد.
این دو فعالیت میتوانند در یک تمرین مشترک اجرا شوند، اما الزاماً یک هدف ارزیابی ندارند.
همین تفاوت، منشأ اختلاف دو دیدگاه اصلی مقاله است.
۲. دیدگاه اول: نتیجه نهایی مهم است؛ مهاجم موفق شده است
طرفداران رویکرد Outcome-Based Security معتقدند امنیت باید بر اساس پیامد واقعی ارزیابی شود، نه صرفاً وجود فناوریها و کنترلها.
از این منظر، سازمان ممکن است بهترین SIEM، پیشرفتهترین EDR، صدها Detection Rule و مجموعهای از تحلیلگران آموزشدیده را داشته باشد؛ اما اگر مهاجم بتواند بدون شناسایی مؤثر به اطلاعات حساس دسترسی پیدا کند، این سرمایهگذاریها نتوانستهاند مانع تحقق سناریوی تهدید شوند.
این استدلال از یک اصل مدیریتی مهم دفاع میکند:
وجود کنترل امنیتی، معادل اثربخشی آن نیست.
برای مدیر ارشد امنیت، مهم نیست چند Rule در SIEM فعال است؛ مهم این است که آیا سازمان میتواند تهدیدات مهم را در زمان مناسب شناسایی و مهار کند.
این دیدگاه سه نقطه قوت دارد.
نخست، از تبدیل امنیت به مجموعهای از شاخصهای ظاهری جلوگیری میکند. تعداد هشدارها، تعداد Use Caseها و حجم لاگها بهتنهایی اثربخشی دفاع را اثبات نمیکنند.
دوم، سازمان را وادار میکند بهجای ارزیابی ابزارهای منفرد، کل زنجیره دفاع را بررسی کند.
سوم، با منطق مهاجم سازگار است. مهاجم خود را به ساختار سازمانی، مرز واحدهای عملیاتی یا فهرست Use Caseهای تعریفشده محدود نمیکند.
اما آیا این استدلال برای قضاوت درباره بلوغ SOC کافی است؟
۳. نقد دیدگاه اول: آیا هر شکست دفاعی، شکست SOC است؟
فرض کنید مهاجم از طریق یک سامانه SaaS که هیچ لاگی از آن به SOC ارسال نمیشود، به اطلاعات حساس دسترسی پیدا کند.
هیچ رویدادی در SIEM ثبت نشده، EDR روی آن سامانه مستقر نیست و هیچ منبع Telemetry دیگری نیز رفتار مهاجم را منعکس نمیکند.
در چنین شرایطی، SOC از چه دادهای باید برای شناسایی حمله استفاده کند؟
این پرسش به یکی از اصول بنیادین Detection Engineering اشاره میکند:
Detection بدون سیگنال قابل مشاهده و قابل تفسیر، قابل اتکا نیست.
البته نبود لاگ یک سامانه الزاماً به معنای ناممکنبودن کشف نیست؛ ممکن است رفتار مهاجم در Identity Provider، DNS، Proxy یا سایر منابع داده آثار قابل مشاهدهای بر جای گذاشته باشد.
اما اگر هیچ سیگنال مرتبطی در دسترس نباشد، انتظار کشف از SOC فاقد مبنای فنی است.
اینجا باید میان سه مفهوم تمایز قائل شویم:
Security Failure: دفاع سازمان در جلوگیری از تحقق هدف مهاجم موفق نبوده است.
Detection Failure: رفتار مهاجم قابل مشاهده بوده، اما سازوکار کشف نتوانسته آن را بهدرستی شناسایی کند.
Architecture Failure: معماری امنیت اساساً مشاهدهپذیری کافی برای شناسایی رفتار موردنظر را فراهم نکرده است.
این سه مفهوم ممکن است همزمان رخ دهند، اما الزاماً یکسان نیستند.
برای مثال، اگر SOC از سامانهای هیچ دادهای دریافت نمیکند، نمیتوان بدون بررسی مسئولیت طراحی معماری، شکست را مستقیماً به تحلیلگران نسبت داد.
بااینحال، این استدلال هنوز یک ضعف جدی دارد.
اگر SOC مسئول شناسایی شکافهای مشاهدهپذیری بوده، آیا میتواند نبود Telemetry را بهانه کند؟
پاسخ به این سؤال، ما را به دیدگاه دوم میرساند.
۴. دیدگاه دوم: بهجای نتیجه حمله، قابلیتهای دفاع را ارزیابی کنیم
رویکرد Capability-Based Validation پیشنهاد میکند که برای قضاوت درباره SOC، زنجیره عملیاتی کشف و پاسخ را به اجزای مستقل تقسیم کنیم.
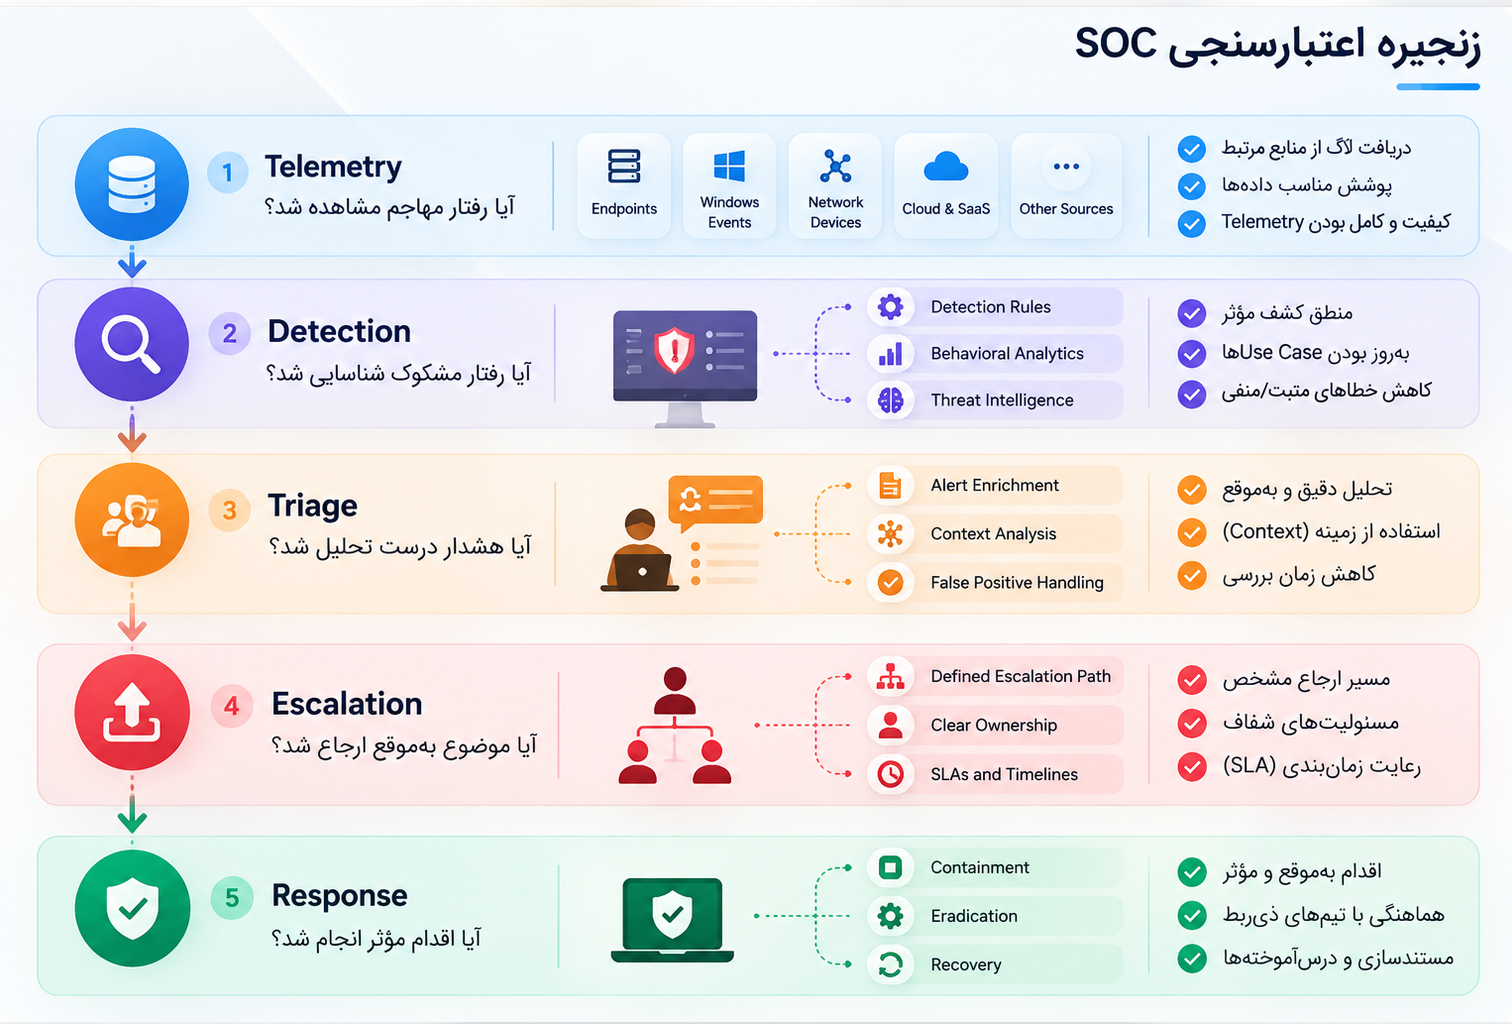
هر مرحله، یک قابلیت مستقل و قابل ارزیابی است.
ممکن است داده مربوط به حمله دریافت شده باشد، اما Detection Rule مناسبی وجود نداشته باشد. ممکن است Rule هشدار تولید کرده باشد، اما تحلیلگر آن را False Positive تشخیص داده باشد. یا شاید تحلیلگر بهدرستی حمله را شناسایی کرده، اما فرایند Escalation آنقدر کند بوده که مهاجم پیش از اقدام دفاعی به هدف رسیده است.
در هر سه حالت، نتیجه نهایی میتواند موفقیت مهاجم باشد؛ اما علت شکست و راهکار اصلاح کاملاً متفاوت است.
این همان نقطهای است که تفکر معماری اهمیت پیدا میکند.
معمار امنیت صرفاً نمیپرسد «آیا حمله کشف شد؟» بلکه میخواهد بداند چه نیازمندیهایی تعریف شدهاند، کدام منابع داده آنها را پشتیبانی میکنند و آیا طراحی موجود میتواند قابلیت موردانتظار را فراهم کند.
این نگاه با فلسفه ISSAP سازگار است: اعتبارسنجی طراحی پیش از آنکه صرفاً به نتیجه نهایی وابسته باشد، باید به الزامات، فرضیات، محدودیتها و شواهد معماری متکی باشد.
۵. نقد دیدگاه دوم: آیا محدوده قرارداد میتواند به پناهگاه ضعف امنیت تبدیل شود؟
حالا باید همین دیدگاه را نیز به چالش بکشیم.
فرض کنید پیمانکار SOC ادعا میکند:
«ما فقط مسئول مانیتورینگ منابعی هستیم که در قرارداد ذکر شدهاند. حمله از منبع دیگری عبور کرده، بنابراین مسئولیتی نداریم.»
آیا این پاسخ قابل قبول است؟
از منظر قراردادی، پاسخ به دامنه تعهدات بستگی دارد. اما از منظر بلوغ امنیتی، موضوع پیچیدهتر است.
یک SOC بالغ نباید صرفاً مصرفکننده منفعل لاگها باشد. انتظار میرود متناسب با مأموریت و اختیارات خود، بتواند شکافهای Detection Coverage را شناسایی کند، نیازمندیهای جدید Telemetry را پیشنهاد دهد، از Threat Intelligence برای توسعه Use Case استفاده کند و از یافتههای Threat Hunting برای بهبود توان کشف بهره ببرد.
اگر پیمانکار مسئول طراحی و بهبود معماری مانیتورینگ نیز باشد، نادیدهگرفتن یک نقطه کور مهم میتواند شکست همان پیمانکار محسوب شود.
بنابراین باید میان دو گزاره تفاوت قائل شویم:
«SOC امکان کشف این حمله را نداشت.»
و:
«SOC هیچ مسئولیتی در قبال نبود قابلیت کشف این حمله نداشت.»
گزاره اول ممکن است از نظر فنی درست باشد؛ اما گزاره دوم نیازمند بررسی قرارداد، مسئولیتهای معماری، اختیار تغییرات، گزارش ریسک و تصمیمهای کارفرماست.
محدودیت فنی، لزوماً رفعکننده مسئولیت مدیریتی یا معماری نیست.
این دقیقاً نقطه اتصال تفکر ISSAP و ISSMP است.
۶. سناریوی عملی: پنج رفتار مهاجم و پنج نتیجه متفاوت
یک سازمان مالی را تصور کنید که SOC آن توسط پیمانکار MSSP اداره میشود.
Red Team مأموریت دارد در یک تمرین کنترلشده، با استفاده از داراییهای مجاز و دادههای آزمایشی، دستیابی به یک هدف حساس را شبیهسازی کند.
در طول عملیات، پنج رفتار ثبت میشود:
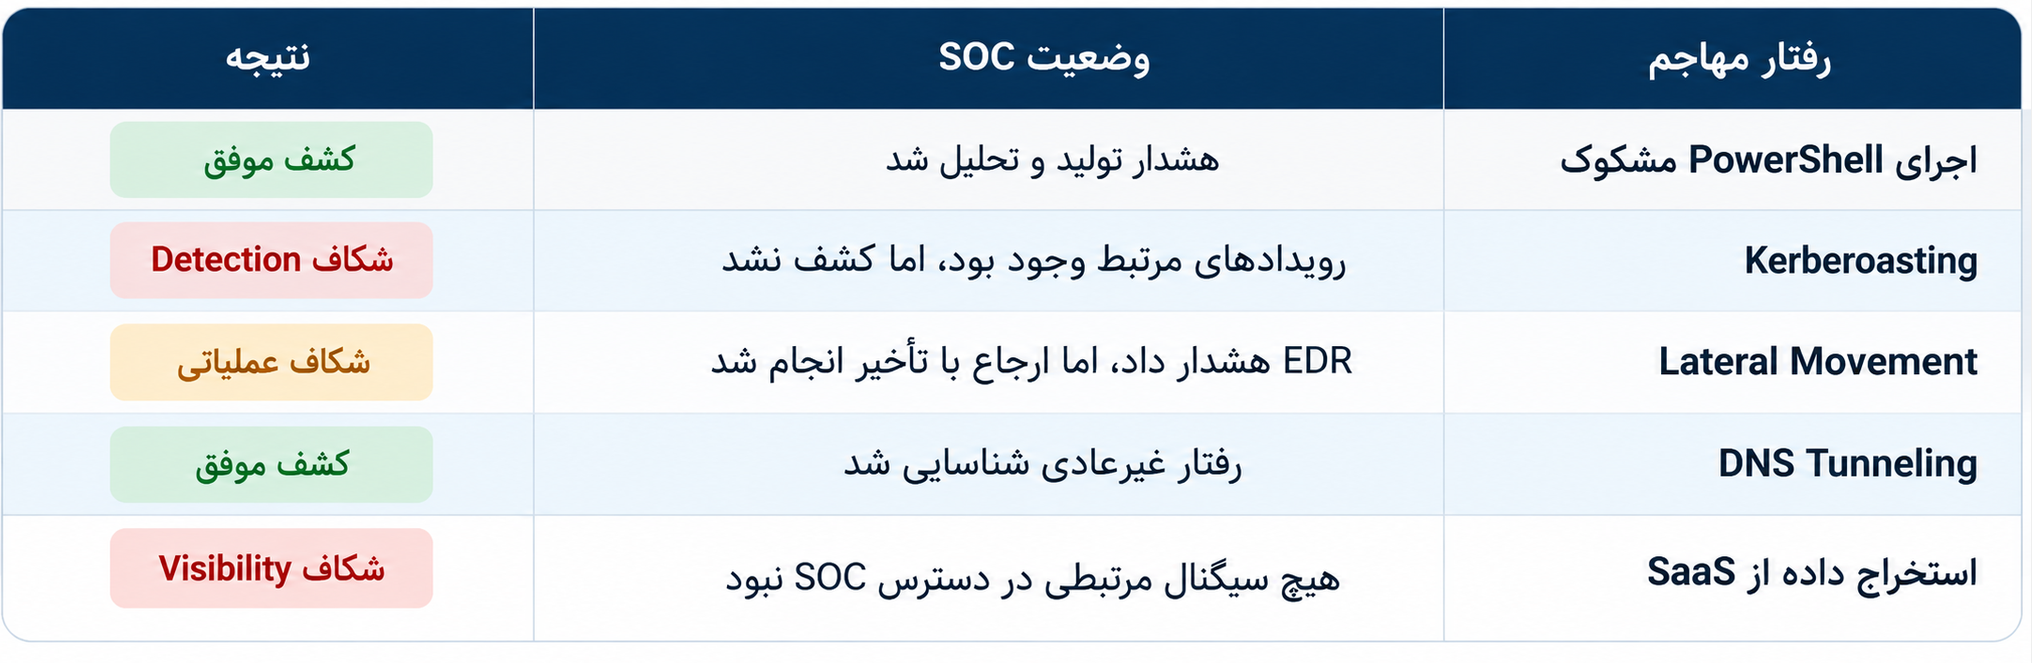
در نهایت Red Team به هدف توافقشده میرسد.
اکنون سه نفر نتایج را بررسی میکنند.
مدیر امنیت میگوید: «دفاع سازمان در جلوگیری از دستیابی مهاجم به هدف شکست خورده است.»
این قضاوت درباره نتیجه تمرین درست است.
معمار امنیت میگوید: «باید مشخص کنیم چرا دادههای SaaS در معماری مانیتورینگ وجود نداشتهاند و آیا منابع جایگزین میتوانستند رفتار مهاجم را آشکار کنند.»
این قضاوت به دنبال علت معماری شکست است.
مدیر SOC میگوید: «باید بفهمیم چرا Kerberoasting کشف نشده و چرا هشدار EDR بهموقع ارجاع نشده است.»
این قضاوت بر عملکرد قابلیتهای کشف و عملیات تمرکز دارد.
هیچکدام از این سه نفر الزاماً اشتباه نمیکنند. آنها سه سطح متفاوت از یک مسئله را تحلیل میکنند.
اما برای قضاوت درباره پیمانکار، یک پرسش چهارم نیز ضروری است:
چه کسی مسئول طراحی پوشش SaaS، تأمین دسترسی به لاگها، توسعه Use Case و اجرای فرایند Escalation بوده است؟
اگر پیمانکار مسئول شناسایی شکافهای معماری بوده و این نقطه کور را هرگز گزارش نکرده، ممکن است در انجام تعهدات خود کوتاهی کرده باشد.
اما اگر پیمانکار شکاف را مستند کرده، ریسک آن را اعلام کرده و کارفرما به دلایل مالی یا عملیاتی با اصلاح آن مخالفت کرده باشد، مسئولیت باید متفاوت ارزیابی شود.
البته پذیرش ریسک توسط کارفرما، خودِ ریسک امنیتی را از بین نمیبرد.
این تمایز میان وجود ریسک، مالکیت ریسک و مسئولیت اجرای کنترل برای قضاوت منصفانه ضروری است.
۷. چرا Red Teaming بهتنهایی بلوغ SOC را اثبات نمیکند؟
یکی از خطاهای رایج، یکسانانگاشتن Maturity و Effectiveness است.
بلوغ به میزان ساختاریافتگی، تکرارپذیری، مدیریتپذیری و بهبود مستمر قابلیتها اشاره دارد. اثربخشی نشان میدهد این قابلیتها در یک شرایط مشخص تا چه اندازه به نتیجه موردانتظار رسیدهاند.
برای مثال، ممکن است SOC دارای فرایندهای مستند، مدیریت تغییر، Detection Lifecycle، آموزش تحلیلگران و معیارهای عملکرد باشد، اما در برابر یک تکنیک جدید شکست بخورد.
آیا این شکست، تمام شواهد بلوغ آن را بیاعتبار میکند؟
خیر.
در مقابل، SOC دیگری ممکن است فاقد فرایندهای ساختاریافته باشد، اما یک تحلیلگر باتجربه بهصورت اتفاقی حمله را کشف و متوقف کند.
آیا این موفقیت نشاندهنده بلوغ بالای SOC است؟
باز هم خیر.
موفقیت در یک سناریو، اثربخشی در همان سناریو را نشان میدهد. برای سنجش بلوغ، باید پایداری و تکرارپذیری قابلیتها نیز ارزیابی شود.
به همین دلیل، یک Red Team Exercise منفرد، هرچند ارزشمند، نباید جایگزین ارزیابی جامع بلوغ SOC شود.
۸. مدل پیشنهادی: سه محور مستقل برای ارزیابی
برای جلوگیری از قضاوتهای شتابزده، میتوان ارزیابی را در سه محور انجام داد.
Security Effectiveness
آیا دفاع سازمان توانست در برابر رفتار و هدف مهاجم عملکرد مؤثری داشته باشد؟ معیارهایی مانند دستیابی مهاجم به هدف، زمان کشف، زمان مهار و میزان اثر حمله در این محور بررسی میشوند.
SOC Maturity
آیا قابلیتهای SOC ساختاریافته، قابل اندازهگیری، تکرارپذیر و در حال بهبود هستند؟ کیفیت فرایندها، نیروی انسانی، فناوری، Detection Engineering و مدیریت دانش در این محور قرار میگیرند.
Contractual Accountability
چه کسی مسئول طراحی، پیادهسازی، بهرهبرداری و اصلاح قابلیتهای شکستخورده بوده است؟ قرارداد، RACI، اختیارات، محدودیتها و ریسکهای پذیرفتهشده در این محور بررسی میشوند.
این مدل، یک چارچوب تحلیلی پیشنهادی است، نه یک استاندارد رسمی بلوغ SOC.
مزیت آن این است که مانع تبدیل یک نتیجه فنی به قضاوتی کلی و غیرقابل دفاع میشود.
۹. چگونه Red Teaming را به ابزار معتبر پذیرش SOC تبدیل کنیم؟
در پروژههای استقرار SOC، میتوان از Adversary Emulation & SOC Detection Validation بهعنوان بخشی از آزمون پذیرش استفاده کرد؛ مشروط بر اینکه قواعد ارزیابی پیش از اجرا مشخص شده باشند.
برای مثال، باید معلوم باشد کدام رفتارهای مهاجم در دامنه آزمون قرار دارند، چه Telemetry موردانتظار است، چه زمانی برای کشف و ارجاع قابل قبول است و در صورت نبود داده، مسئولیت شناسایی و رفع شکاف بر عهده چه کسی قرار دارد.
همچنین باید میان سه وضعیت تفاوت گذاشت: حملهای که کشف شده، حملهای که قابل کشف بوده اما کشف نشده و حملهای که اساساً مشاهدهپذیری لازم برای کشف آن وجود نداشته است.
برای حالت سوم نیز باید مشخص شود نبود مشاهدهپذیری، یک محدودیت پذیرفتهشده بوده یا نقصی در اجرای تعهدات معماری.
در چنین مدلی، نرخ کشف اهمیت دارد؛ اما نباید تنها معیار قبولی باشد. کیفیت تحلیل، زمان ارجاع، اقدامات پاسخ، پوشش داده و قابلیت بازآزمایی نیز باید بررسی شوند.
از همه مهمتر، موفقیت Red Team نباید بهصورت خودکار به شکست قراردادی پیمانکار تبدیل شود؛ همانطور که کشف چند تکنیک نیز نباید بهتنهایی مبنای تأیید نهایی SOC باشد.
ارزیابی معتبر، علاوه بر نتیجه، باید شواهد و علت نتیجه را نیز بررسی کند.
۱۰. نتیجهگیری: سؤال درست، مهمتر از پاسخ سریع است
اختلاف میان رویکرد Outcome-Based و Capability-Based در واقع تعارضی حلنشدنی نیست؛ بلکه حاصل نگاهکردن به مسئله از دو سطح متفاوت است.
دیدگاه نخست به ما یادآوری میکند که امنیت باید در برابر تهدید واقعی مؤثر باشد، نه صرفاً روی کاغذ.
دیدگاه دوم هشدار میدهد که بدون شناخت معماری، دادهها و مسئولیتها، نمیتوان علت شکست را بهدرستی تشخیص داد.
اگر صرفاً نتیجه حمله را ببینیم، ممکن است مسئولیت را اشتباه تعیین کنیم.
اگر صرفاً قابلیتهای فنی را ببینیم، ممکن است از شکست واقعی دفاع سازمان غافل شویم.
بنابراین سؤال اصلی نباید فقط این باشد که «آیا مهاجم موفق شد؟»
باید بپرسیم:
مهاجم چگونه موفق شد، کدام قابلیت دفاعی شکست خورد، چرا شکست خورد و چه کسی مسئول اصلاح آن است؟
این تغییر پرسش، نقطه عبور از ارزیابی سطحی امنیت به تفکر معماری و مدیریتی است.
از تفکر معمار امنیت تا تفکر مدیر امنیت
این بحث نمونهای از مسائلی است که در آموزش پیشرفته امنیت باید فراتر از تعاریف و ابزارها بررسی شوند.
در مسیر ISSAP، یاد میگیریم چگونه معماری امنیت را بر اساس تهدیدات، نیازمندیهای مشاهدهپذیری، کنترلهای دفاعی و اعتبارسنجی طراحی تحلیل کنیم.
در مسیر ISSMP، همان مسئله را از منظر مدیریت ریسک، بلوغ قابلیتها، اثربخشی سرمایهگذاری امنیتی، حاکمیت و مسئولیتپذیری بررسی میکنیم.
در دورههای تخصصی ISSAP و ISSMP آکادمی روزبه تلاش میکنیم چنین سناریوهایی را به فرصتی برای تقویت استدلال معماری، تفکر نقادانه و تصمیمگیری مدیریتی تبدیل کنیم؛ زیرا دانش حرفهای امنیت تنها دانستن پاسخها نیست، بلکه توانایی طرح پرسشهای درست و دفاع از تصمیمها بر پایه شواهد است.
آکادمی روزبه | آموزش امنیت از دانش فنی تا تفکر معماری و مدیریتی

