
در مدیریت ریسک و امنیت اطلاعات، تهدیدها بهتنهایی تعیینکننده میزان خسارت نیستند، بلکه شرایطی که پیشاپیش در سازمان و محیط آن وجود دارد، نقش اساسی در تبدیل یک تهدید به یک حادثه مخرب ایفا میکند. این شرایط که با عنوان Predisposing Conditions شناخته میشوند، عواملی هستند که در سازمان، مأموریت، فرآیندهای کسبوکار، معماری سازمانی، سیستمهای اطلاعاتی یا محیط عملیاتی وجود دارند و احتمال موفقیت تهدید و شدت پیامدهای آن را افزایش یا کاهش میدهند.
1. شرایط مستعدکننده در سطح سازمان
در سطح سازمان، ساختار مدیریتی، فرهنگ سازمانی، حاکمیت و منابع انسانی از مهمترین شرایط مستعدکننده محسوب میشوند. نبود فرهنگ امنیت اطلاعات، ضعف در آموزش کارکنان، یا عدم تفکیک مناسب وظایف میتواند زمینهساز بروز حوادث جدی شود. این شرایط معمولاً بهصورت تدریجی شکل میگیرند و اغلب نادیده گرفته میشوند.
مثال:
در سازمانی که آموزش آگاهیبخشی امنیتی برای کارکنان برگزار نمیشود، احتمال موفقیت حملات فیشینگ بسیار بالاست. اگر یک ایمیل مخرب دریافت شود، کارمند ناآگاه ممکن است روی لینک کلیک کند و همین موضوع به نفوذ گسترده به شبکه سازمان منجر شود.
2. شرایط مستعدکننده مرتبط با مأموریت
مأموریت سازمان مشخص میکند چه خدماتی حیاتی هستند و چه میزان اختلال قابلتحمل است. مأموریتهای حساس، مانند ارائه خدمات مالی، درمانی یا زیرساختی، ذاتاً شرایطی ایجاد میکنند که هر تهدیدی میتواند پیامدهای گستردهتری داشته باشد.
مثال:
مأموریت یک بانک، ارائه خدمات مالی پایدار و مداوم است. این مأموریت خود یک شرط مستعدکننده است؛ زیرا حتی یک اختلال کوتاهمدت در سامانههای بانکی میتواند منجر به نارضایتی عمومی، خسارت مالی و آسیب به اعتبار سازمان شود.
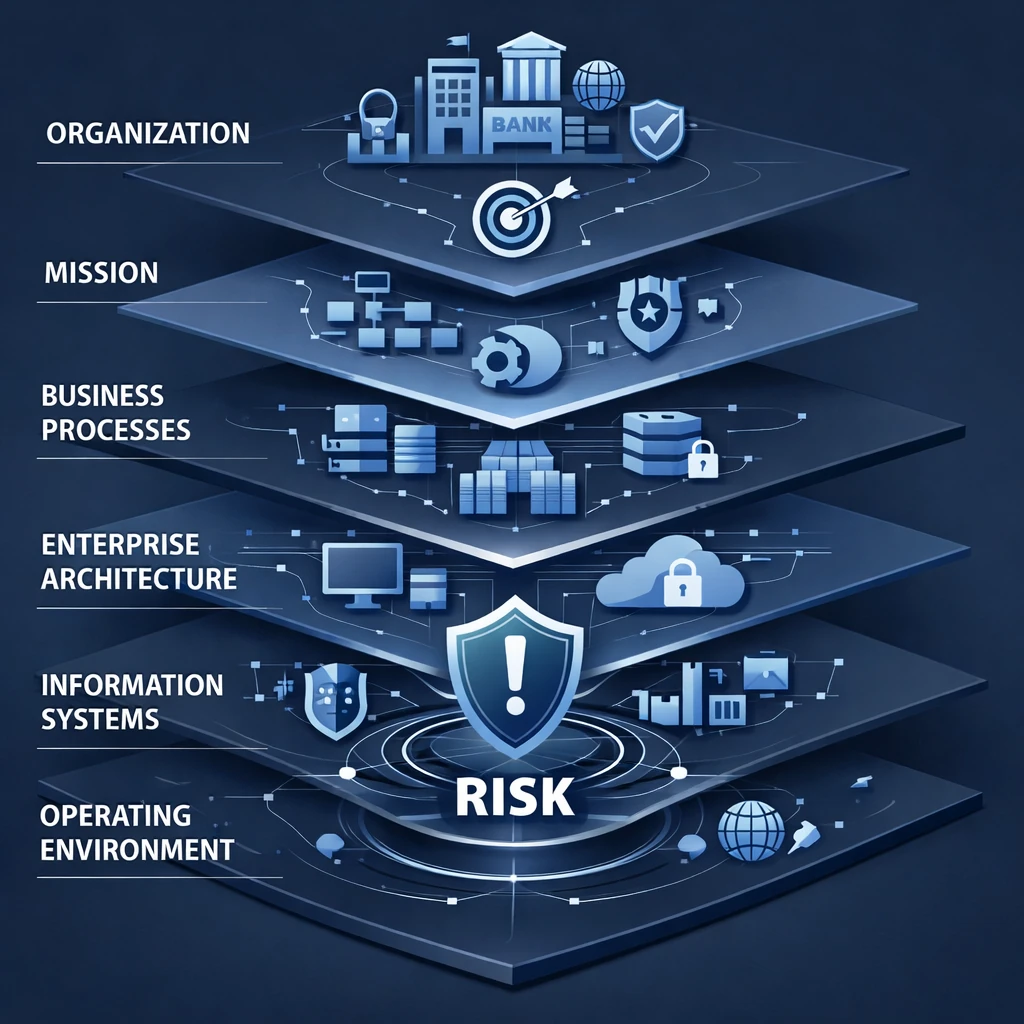
3. شرایط مستعدکننده در فرآیندهای کسبوکار
فرآیندهای پیچیده، دستی یا وابسته به افراد کلیدی، سازمان را در برابر تهدیدات آسیبپذیرتر میکنند. نبود مستندسازی و کنترل در فرآیندها، احتمال سوءاستفاده یا خطای انسانی را افزایش میدهد.
مثال:
اگر فرآیند تأیید تراکنشهای حساس بهصورت دستی و بدون کنترل دومرحلهای انجام شود، در صورت دسترسی غیرمجاز به حساب یک کارمند، امکان انجام تراکنشهای غیرقانونی بهراحتی فراهم میشود.
4. شرایط مستعدکننده در معماری سازمانی
معماری سازمانی، شامل نحوه اتصال سیستمها، شبکهها و دادههاست. معماریهای قدیمی، پیچیده یا بدون تفکیک مناسب، دید امنیتی را کاهش میدهند و دامنه تأثیر یک حمله را گسترش میدهند.
مثال:
در معماریای که شبکه کاربران عادی و سامانههای حیاتی در یک بستر مشترک قرار دارند، نفوذ به یک سیستم کاربری ساده میتواند بهسرعت به سامانههای حساس سازمان سرایت کند.
5. شرایط مستعدکننده در سیستمهای اطلاعاتی
سیستمهای اطلاعاتی با پیکربندی ضعیف، نبود ثبت و پایش رخدادها (Logging & Monitoring) یا استفاده از نرمافزارهای قدیمی، شرایطی ایجاد میکنند که تشخیص و پاسخ به حملات را دشوار میسازد.
مثال:
اگر یک سامانه حیاتی لاگهای امنیتی را ذخیره نکند یا بررسی نداشته باشد، مهاجم میتواند برای مدت طولانی بدون شناسایی در سیستم باقی بماند و خسارت گستردهای وارد کند.
6. شرایط مستعدکننده در محیط عملیاتی
محیط عملیاتی شامل عوامل فیزیکی، جغرافیایی، قانونی و فناوری است. تغییرات سریع محیطی، دورکاری گسترده یا محدودیتهای زیرساختی میتوانند ریسک را تشدید کنند.
مثال:
گسترش دورکاری بدون استفاده از VPN امن و تجهیزات مدیریتشده، یک شرط مستعدکننده جدی است که در صورت سرقت اطلاعات کاربری، منجر به نشت اطلاعات سازمانی میشود.
جمعبندی
شرایط مستعدکننده نشان میدهند که ریسک صرفاً نتیجه وجود تهدید نیست، بلکه حاصل ترکیب تهدید با زمینهای است که سازمان در آن فعالیت میکند. شناسایی و مدیریت این شرایط به سازمانها کمک میکند تا ریسک را در سطح ریشهای کاهش دهند و بهجای واکنش صرف به حوادث، آمادگی واقعی در برابر تهدیدات ایجاد کنند.

