
تفاوت CISSP و ISSAP را میتوان در یک تصمیم واقعی دید: وقتی یک کنترل امنیتی درست، ممکن است کسبوکار را متوقف کند.
فرض کنید سامانه سفارشگیری شرکتی در دو مرکز داده فعال است. برای یکسانسازی مجوزهای دسترسی، تمام درخواستها به یک سرویس مرکزی تصمیمگیری مجوز یا PDP ارسال میشوند. تیم امنیت پیشنهاد میکند اگر این سرویس در دسترس نبود، درخواستها رد شوند؛ همان رویکرد Fail-closed.
این پیشنهاد از منظر جلوگیری از دسترسی غیرمجاز منطقی است. اما کسبوکار الزام دارد هنگام قطع ارتباط بین مراکز، سفارشگیری ادامه پیدا کند. در مقابل، تغییر حساب بانکی مشتری باید فقط با مجوز معتبر و بهروز انجام شود؛ حتی اگر این عملیات به تأخیر بیفتد.
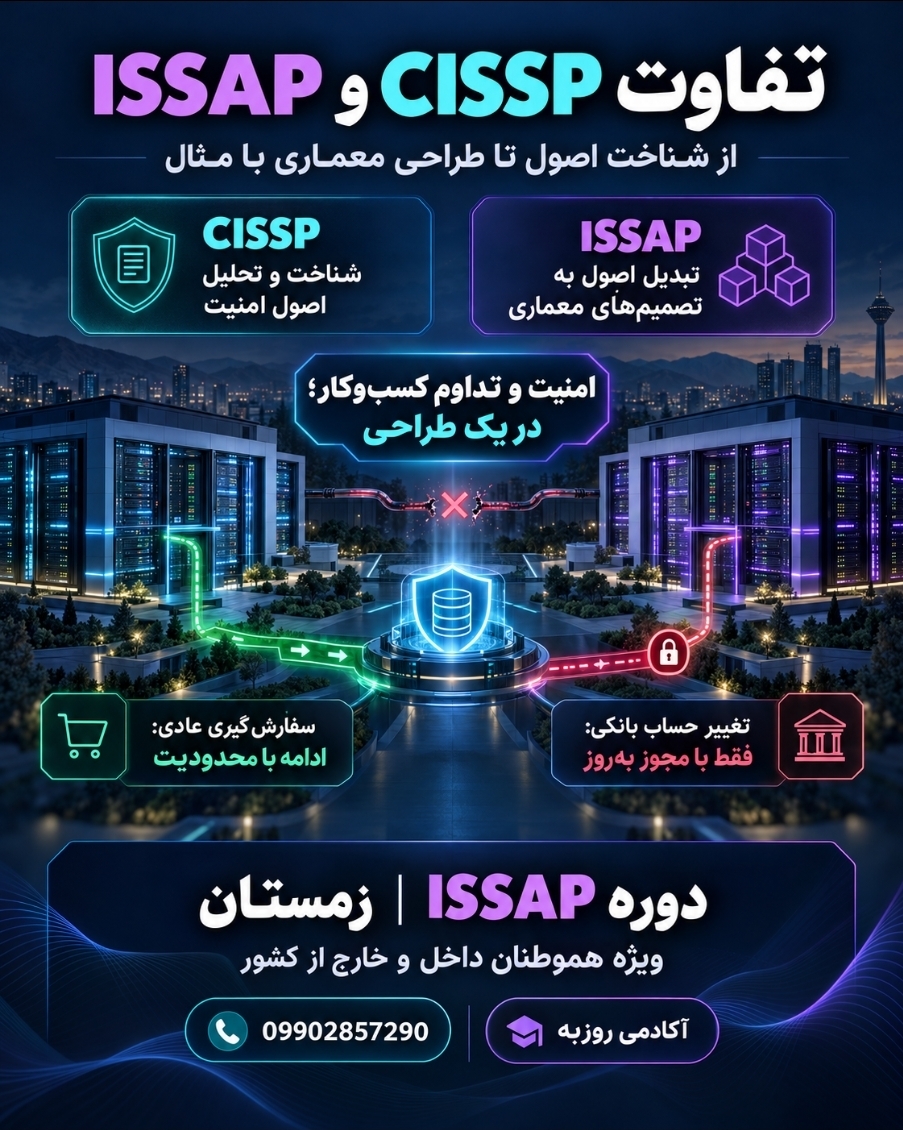
اینجا شناخت اصل امنیتی کافی نیست. معمار باید تصمیم بگیرد کدام عملیات، با چه محدودیتهایی و تحت چه شرایطی ادامه پیدا کند.
یک طراحی مناسب میتواند تصمیمگیری مجوز را در هر مرکز مستقر کند، سیاستها را بهصورت مرکزی مدیریت و نسخهبندی کند و برای سفارشهای عادی، استفاده محدود از سیاست معتبر محلی را مجاز بداند. عملیات حساس، مانند تغییر حساب بانکی، هنگام نبود امکان تأیید مجوز بهروز متوقف میشود.
در CISSP، مفاهیمی مانند کمترین دسترسی، دسترسپذیری، مدیریت ریسک و رفتار امن هنگام خرابی بررسی میشوند. ISSAP تمرکز عمیقتری بر تبدیل این اصول به معماری دارد:
وابستگیها کجا هستند؟ سیاستها چگونه توزیع میشوند؟ مجوزها چه زمانی منقضی میشوند؟ طراحی چگونه آزموده میشود؟
🟢دوره CISSP نیز تحلیلی و دارای مباحث معماری است و تفاوت با ISSAP صرفاً دشواری بیشتر سؤالها نیست.
🟣دوره ISSAP شما را به بررسی پیامدهای یک تصمیم در کل سامانه دعوت میکند؛ تصمیمی که باید هم امنیت را حفظ کند و هم نیاز کسبوکار را پاسخ دهد.
✨️بنا به درخواست هموطنان داخل و خارج از کشور ، دوره ISSAP را انشالله در زمستان برگزار میکنم 09902857290

