
تصور کنید برای ساخت خزانهداری یک بانک، پیمانکاری را انتخاب کنید که ارزانترین قیمت را پیشنهاد داده، دربهای شیشهای زیبایی نصب کرده، اما فراموش کرده روی گاوصندوق اصلی قفل بگذارد! خندهدار به نظر میرسد، نه؟ اما این دقیقاً همان اتفاقی است که هر سال در دهها دانشگاه و سازمان دولتی هنگام تهیه پلتفرم آموزش مجازی و آزمون آنلاین رخ میدهد.
چند ماه پیش، یکی از مدیران فناوری اطلاعات تعریف میکرد که چطور برای کاهش هزینهها، یک سامانه ارزانقیمت و فاقد مجوزهای امنیتی را برای برگزاری آزمونهایشان تهیه کرده بودند. پیمانکار هم با نصب یک گواهی SSL ساده (همان قفل سبز کنار آدرس مرورگر)، به مدیران اطمینان داده بود که همهچیز کاملاً امن است.
همهچیز آرام پیش میرفت تا اینکه در شب امتحانات پایانترم، بحران شروع شد: از یک سو با هجوم همزمان دانشجویان، سرور دچار خطای 502 شد؛ و از سوی دیگر، حراست فناوری اطلاعات متوجه یک الگوی عجیب گشت. یکی از کاربران با زدن دکمه F12 مرورگر و استفاده از یک حفره امنیتی (SQL Injection)، نه تنها به سوالات دسترسی پیدا کرده بود، بلکه نمرات ثبتشده در دیتابیس نیز بدون هیچ ردپایی تغییر یافته بود! بدتر از همه اینکه به دلیل نبود سیستم لاگگیری دقیق، مرکز فاوا حتی نتوانست در کمیته انضباطی و کمیسیون موارد خاص مستند کند که چه کسی و در چه ثانیهای این کار را انجام داده است. نتیجه؟ ابطال آزمونها، بیاعتباری علمی و از مدار خارج شدن کل سرور توسط حراست به دلیل فقدان تاییدیه امنیتی افتا.
چرا ادعای شفاهی «سیستم ما امن است» دیگر خریداری ندارد؟
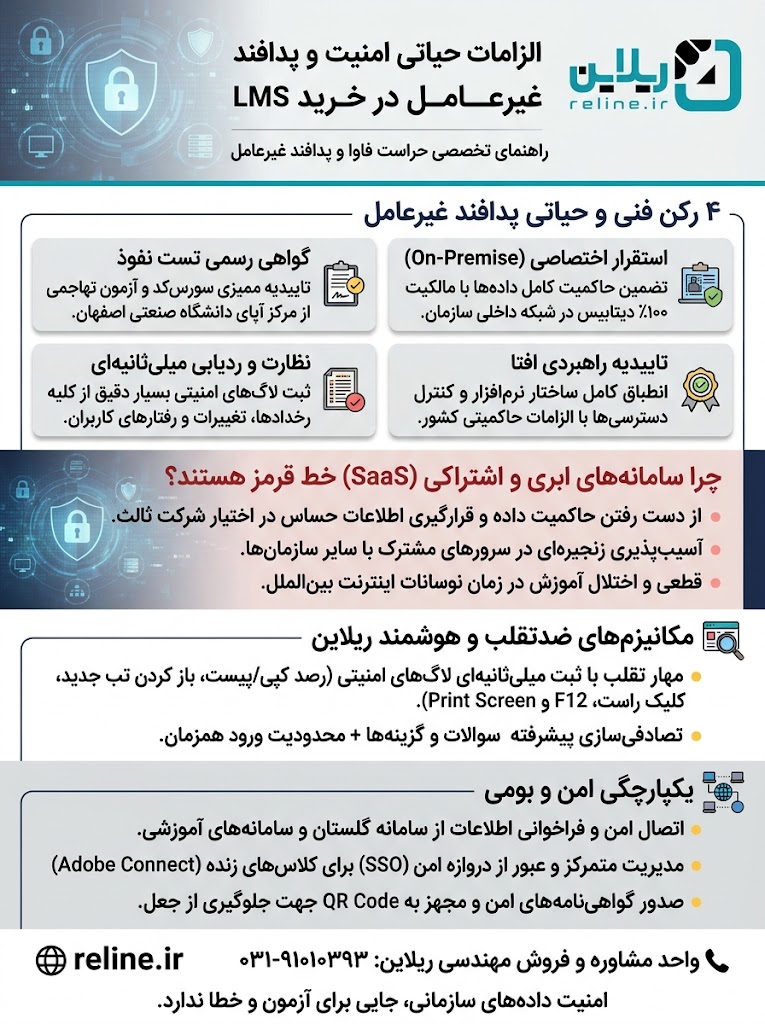
وقتی صحبت از دادههای هویتی هزاران دانشجو، بانک سوالات اساتید و اعتبار علمی یک نهاد دولتی یا دانشگاهی به میان میآید، تکیه بر وعدههای شفاهی فروشندگان یک ریسک بزرگ مدیریتی است. از نگاه ممیزان حراست فاوا و پدافند غیرعامل، یک زیرساخت آموزشی استاندارد باید پیش از امضای قرارداد، ۴ سد امنیتی و فنی را با موفقیت پشت سر گذاشته باشد:
عبور از فیلتر هکرهای اخلاقی (گواهی آپا و افتا): کدهای منبع (Source Code) نرمافزار نباید یک جعبه سیاه آزمایشنشده باشند؛ سامانه باید توسط مراکز رسمی نظیر مرکز آپای دانشگاه صنعتی اصفهان تحت حملات شبیهسازیشده و تست نفوذ قرار گرفته باشد و تاییدیه امنیتی افتا را دریافت کند.
حاکمیت مطلق بر دادهها (استقرار On-Premise): نگهداری اطلاعات حساس آموزشی روی سرورهای ابری و اشتراکی (SaaS) به معنای واگذاری مالکیت دادهها به شرکت ثالث است. سامانه باید بهصورت اختصاصی روی سرورهای داخلی خود دانشگاه مستقر شود تا ۱۰۰٪ مالکیت دیتابیس در اختیار مرکز فاوا باقی بماند و تیم فنی صرفاً از طریق دسترسیهای کنترلشده و مورد تایید حراست، بروزرسانیها را انجام دهد.
جعبه سیاه ثبت وقایع (لاگگیری میلیثانیهای سرور): ثبت وضعیت اینترنت در سمت کاربر (Client-side) بهراحتی با ابزارهای مرورگر قابل جعل است و ارزش حقوقی ندارد. یک معماری ضدتقلب واقعی، تمام تراکنشهای رسیده به سرور، آدرس IP، مشخصات سیستم و فشردن کلیدهای غیرمجاز در صفحه آزمون (مانند F12, Ctrl+U, Copy/Paste, Print Screen, باز کردن تب جدید و کلیک راست) را در کسری از ثانیه ثبت میکند تا هیچ بهانهای برای انکار باقی نماند.
پایداری در پیک ترافیک و سهولت عملیاتی: امنیت بدون دسترسپذیری معنایی ندارد. بهینهسازی مصرف پردازنده (CPU) تا ۴۰ درصد برای حذف کامل خطای 502 در ساعت شروع امتحان، اتصال امن (SSO) به کلاسهای آنلاین (Adobe Connect و BigBlueButton) و بارگذاری سریع اطلاعات دروس و دانشجویان از سامانههایی نظیر گلستان تنها با چند کلیک، زیرساخت آموزشی را در برابر هرگونه بحران بیمه میکند.
تفاوت «ظاهر امن» با «معماری امن»
امنیت سایبری یک قابلیت جانبی نیست که بعداً به نرمافزار اضافه شود؛ بلکه در تار و پود معماری آن تنیده شده است. اگر در حال بررسی گزینهها برای خرید سامانه LMS یا ارتقای زیرساخت آموزش الکترونیکی سازمان خود هستید، پیش از هرگونه تصمیمگیری، باید چکلیست ممیزی امنیتی حراست و فاوا را در اختیار داشته باشید.
ما در مقاله تحلیلی جدیدمان در وبلاگ ریلاین، تمامی زوایای فنی و حقوقی استانداردهای امنیتی افتا و تست نفوذ آپا در خرید LMS را به همراه راهکارهای عملی جلوگیری از دستکاری نمرات و نشت اطلاعات کالبدشکافی کردهایم.
👈 پیشنهاد میکنم پیش از برگزاری جلسه بعدی کمیسیون معاملات یا امضای قرارداد، نسخه کامل این راهنما را در وبسایت ریلاین مطالعه کنید

