در این مقاله به خلاصهای از گزارش حملات APT در سه ماهه دوم و سوم سال 2023، که توسط محققان شرکت ESET مورد بررسی قرار گرفته است، میپردازیم. به گفته این محققان در این بازه زمانی (آوریل تا سپتامبر 2023) استراتژی قابل توجهی از حملات APT مشاهده شده که برای سرقت اطلاعات و جاسوسی در نهادهای دولتی یا سازمانهای مرتبط، از طریق آسیبپذیریها و نقاط ضعف شبکه سازمانها، وارد عمل شده و حملات سایبری حرفهای در سازمانها و شرکت انجام دادهاند.
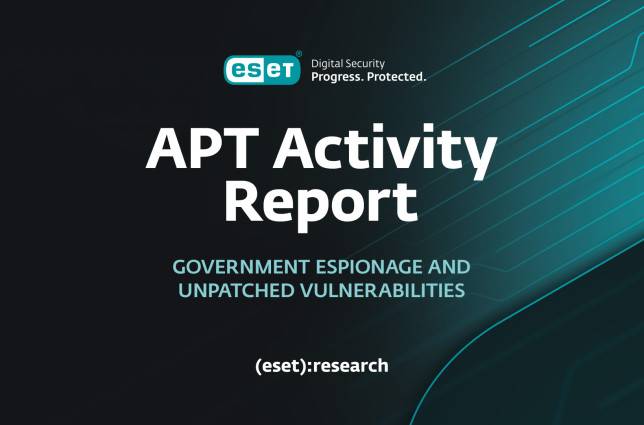
گروه های متعلق به روسیه مانند Sednit و Sandworm، گروه Konni متعلق به کره شمالی و گروههای Winter Vivern و Sturgeon Phisher که مکان جغرافیایی آنها مشخص نیست و نمیتوان بطور قطع گفت از کدام کشور یا منطقه خاصی عملیات خود را انجام میدهند، از نقاط ضعف موجود درنرم افزارهای WinRAR و Outlook استفاده و سازمانهای دولتی مختلف در اوکراین، اروپا و آسیای مرکزی را مورد هدف حمله سایبری قرار دادند.
گروهه GALLIUM متعلق به چین از نقاط ضعف سرورهای Microsoft Exchange یا سرورهای IIS استفاده کردهاند و محدوده هدفگیری خود را از اپراتورهای مخابراتی به سازمانهای دولتی در سراسر جهان گسترش دادهاند.
گروه جاسوسی سایبری MirrorFace از آسیبپذیریهای موجود در خدمات ذخیرهسازی آنلاین Proself و گروه TA410 از نقصهای موجود در سرور برنامه Adobe ColdFusion جهت حملات سایبری سو استفاده کردهاند.
گروههای متعلق به کره شمالی با تمرکز خود بر ژاپن، کره جنوبی و نهادهای مرتبط با کره جنوبی از ایمیلهای فیشینگ ساخته شده برای حملات سایبری استفاده کردند. عملیات DreamJob فعالترین طرح گروه Lazarus بود که با پیشنهادهای شغلی جعلی برای موقعیتهای پردرآمد، قربانیان خود را فریب میداد. این گروه همواره توانایی خود را در جهت ساخت بدافزار برای تمام پلتفرمهای دسکتاپ نشان داد. در نهایت، محققان ما عملیات سه گروه ناشناخته متعلق به چین را کشف کردند: DigitalRecyclers، که به طور مکرر یک سازمان دولتی در اتحادیه اروپا را مورد حمله قرار داد؛ TheWizards، که حملات (Adversary-In-The-Middle) را انجام میدهد و PerplexedGoblin، که یک سازمان دولتی دیگر در اتحادیه اروپا را هدف حمله جاسوسی قرار داده است.
فعالیتهای مخربی که در گزارش فعالیت APT شرکت ESET برای فصول دوم و سوم سال ۲۰۲۳ توضیح داده شده، توسط محصولات ESET شناسایی شدهاند؛ اطلاعات به اشتراک گذاشته شده عمدتاً بر اساس دادههای اختصاصی ESET است و توسط محققان ESET تأیید شده است.