
در شرایط بحرانی و جنگی، سرورهای لینوکسی بهعنوان زیرساختهای حیاتی سازمانها، هدف حملات ترکیبی پیچیدهای قرار میگیرند که شامل نفوذ انسانی، بدافزار، حملات شبکهای و سوءاستفاده از آسیبپذیریهای نرمافزاری است. برای مقابله با این تهدیدات، سختسازی (Hardening) سرورهای لینوکسی بهمنظور کاهش سطح حمله و افزایش مقاومت در برابر نفوذ، امری ضروری است.
سختسازی سرورهای لینوکسی مجموعهای از اقدامات فنی و پیکربندیهای امنیتی است که با هدف کاهش سطح حمله، افزایش کنترل دسترسی، و بهبود نظارت بر سیستم انجام میشود. این اقدامات شامل بهروزرسانی سیستم، مدیریت کاربران، پیکربندی فایروال، محدودسازی سرویسها، و استفاده از ابزارهای امنیتی مانند SELinux و AppArmor است.
اصول اولیه سختسازی
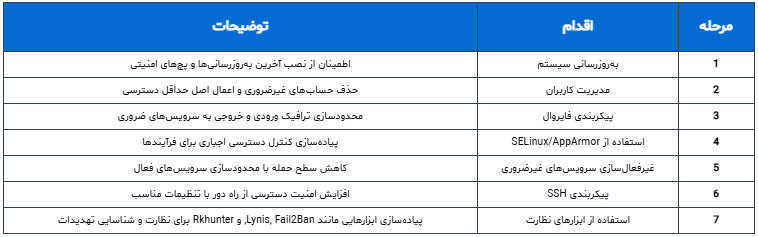
بهروزرسانی سیستم و بستهها
اطمینان حاصل کنید که سیستمعامل و تمامی بستههای نرمافزاری بهروز هستند. استفاده از ابزارهایی مانند apt, yum, یا dnf برای بهروزرسانی منظم توصیه میشود.
مدیریت کاربران و دسترسیها
حذف یا غیرفعالسازی حسابهای کاربری غیرضروری.
استفاده از اصل حداقل دسترسی (Least Privilege) برای کاربران و سرویسها.
استفاده از احراز هویت دو مرحلهای (2FA) برای دسترسیهای حساس.
پیکربندی فایروال
استفاده از ابزارهایی مانند iptables, ufw, یا firewalld برای کنترل ترافیک ورودی و خروجی. تنظیم قوانین فایروال برای محدودسازی دسترسی به پورتها و سرویسهای غیرضروری.
اقدامات پیشرفته سختسازی
استفاده از SELinux یا AppArmor
پیادهسازی کنترل دسترسی اجباری (MAC) با استفاده از SELinux یا AppArmor برای محدودسازی دسترسی فرآیندها به منابع سیستم. این ابزارها بهطور پیشفرض در توزیعهایی مانند RHEL, CentOS, و Ubuntu موجود هستند.
محدودسازی سرویسهای غیرضروری
شناسایی و غیرفعالسازی سرویسهایی که برای عملکرد سیستم ضروری نیستند. استفاده از ابزارهایی مانند systemctl برای مدیریت سرویسها.
پیکربندی SSH
غیرفعالسازی ورود مستقیم به حساب root از طریق SSH.
استفاده از احراز هویت کلید عمومی بهجای رمز عبور.
تغییر پورت پیشفرض SSH برای کاهش حملات خودکار.
ابزارهای سختسازی و نظارت
Lynis
ابزاری برای ارزیابی امنیتی سیستمهای لینوکسی و ارائه پیشنهادات برای بهبود امنیت. با اجرای lynis audit system میتوان گزارش جامعی از وضعیت امنیتی سیستم دریافت کرد.
Fail2Ban
ابزاری برای جلوگیری از حملات brute-force با مسدودسازی آدرسهای IP مشکوک پس از تعداد مشخصی تلاش ناموفق برای ورود.
Rkhunter
ابزاری برای شناسایی rootkitها و سایر بدافزارهای مخفی در سیستم. با اجرای rkhunter –check میتوان سیستم را برای وجود تهدیدات بررسی کرد.
چکلیست اجرایی سختسازی سرور لینوکسی
جمعبندی
سختسازی سرورهای لینوکسی در شرایط بحرانی و جنگی، نقش حیاتی در حفظ امنیت و پایداری زیرساختهای فناوری اطلاعات ایفا میکند. با اجرای اقدامات فوق و استفاده از ابزارهای مناسب، میتوان سطح حمله را کاهش داد و مقاومت سیستم را در برابر تهدیدات ترکیبی افزایش داد.

