
برا جلوگیری از اتک Cross-Site Request Forgery - CSRF/XSRF (خوندنش راحته: سی-سورف)، یه اتک کلاسیک رو اپلیکیشنای وب، که اتکر بدون اطلاع داشتن victim بجای اون سمت سرور درخواست ارسال میکنه.
خب حالا نوبت ماس که جلوشونو بگیریم، ولی قبلش باس سازو کار اتک رو درک کنیم تا بتونیم جلوشو بگیریم.
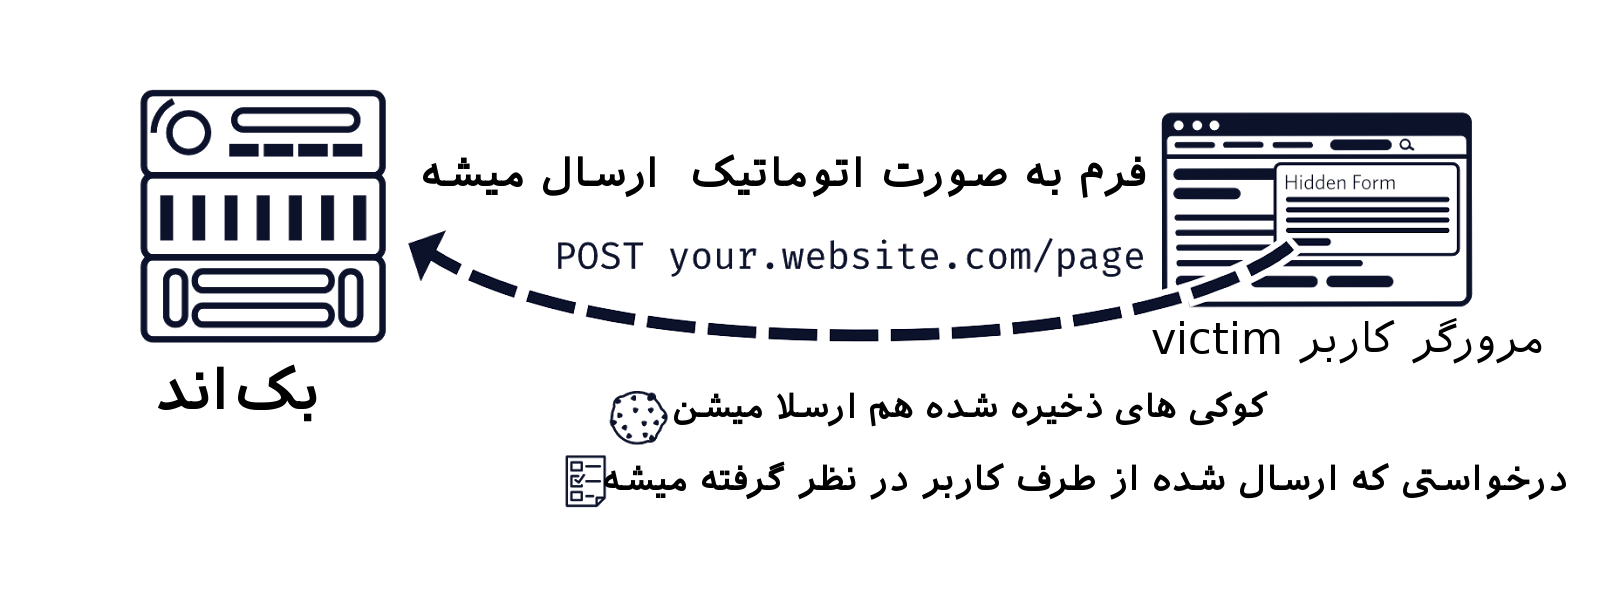
معمولاً این حمله ها روی درخواستای post و authentication هایی که base شون کوکی هس سوار میشن. یعنی داره از ساختار وب برا ارسال درخواست سمت بکاند سوء استفاده میکنه.
مراحلو برات لیست میکنم تا بهتر بفهمی:
فرض کن کاربر victim لاگین کرده، حالا اتکر به هر endpoint ای درخواست ارسال کنه، مثل این میمونه که کاربر تو سایت ما درخواست رو. ارسال کرده. دیگه اتکر اصلاً مجبور نیست بیاد به کوکی اتک بزنه.
خب ما سایتمون رو با واکسن CSRF قوی تر میکنیم (دقت کنید اتکر بالاخره راهشو پیدا میکنه، این کار ما فقط جنبه سخت تر کردن داره نه جلوگیری ۱۰۰٪)، از توکن CSRF استفاده میکنیم. اتفاقی که میفته اینه:
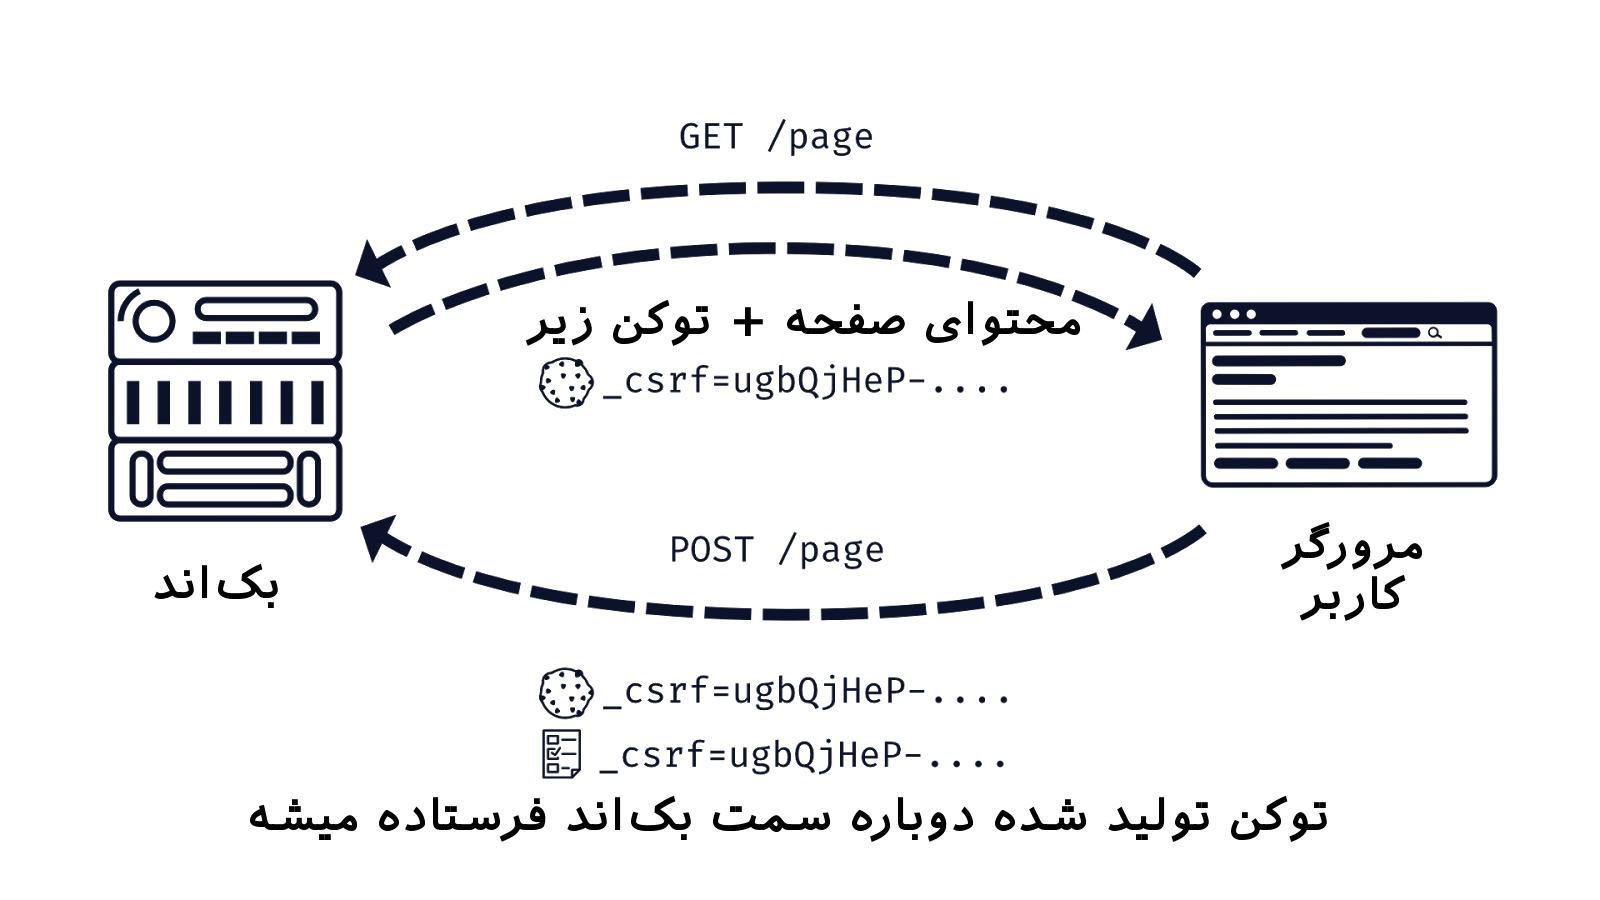
حالا اتکر نمیتونه یه همچین کدی رو تولید بکنه، تا زمانی که به کوکی کاربر دسترسی نداره. حالا میخوایم همین حرکتو تو express js بزنیم. قبل از همه چیز یه اپلیکیشن وب اکسپرسی باس داشته باشی تا همین اتک رو واقعاً پیاده کنیم. اگه همچین اپی داری که هیچ. وگرنه ترمینال/CMD تو باز کن:
mkdir csrf-demo
cd csrf-demo
npm init -y
npm i express
حالا فایل index.js رو تو روت پروژت بساز و این کدا رو توش بزن
const express = require('express');
const PORT = process.env.PORT || 3000;
const app = express();
app.use(express.urlencoded({extended: true}));
app.get('/', (req, res, next) => {
  res.send(`<form action="/entry" method="POST">
    <input id="message" name="message" type="text" />
    <input type="submit" value="Submit" />
  </form>`);
});
app.post('/entry', (req, res, next) => {
  console.log(`Message received: ${req.body.message}`);
  res.send(`Message received: ${req.body.message}`);
});
app.listen(PORT, () => { console.log(`Listening on http://localhost:${PORT}`) });
حالا npm start بزن (اگه اسکریپتشو اضاف نکردی بزن node index). باید همچین صفحهای رو ببینی
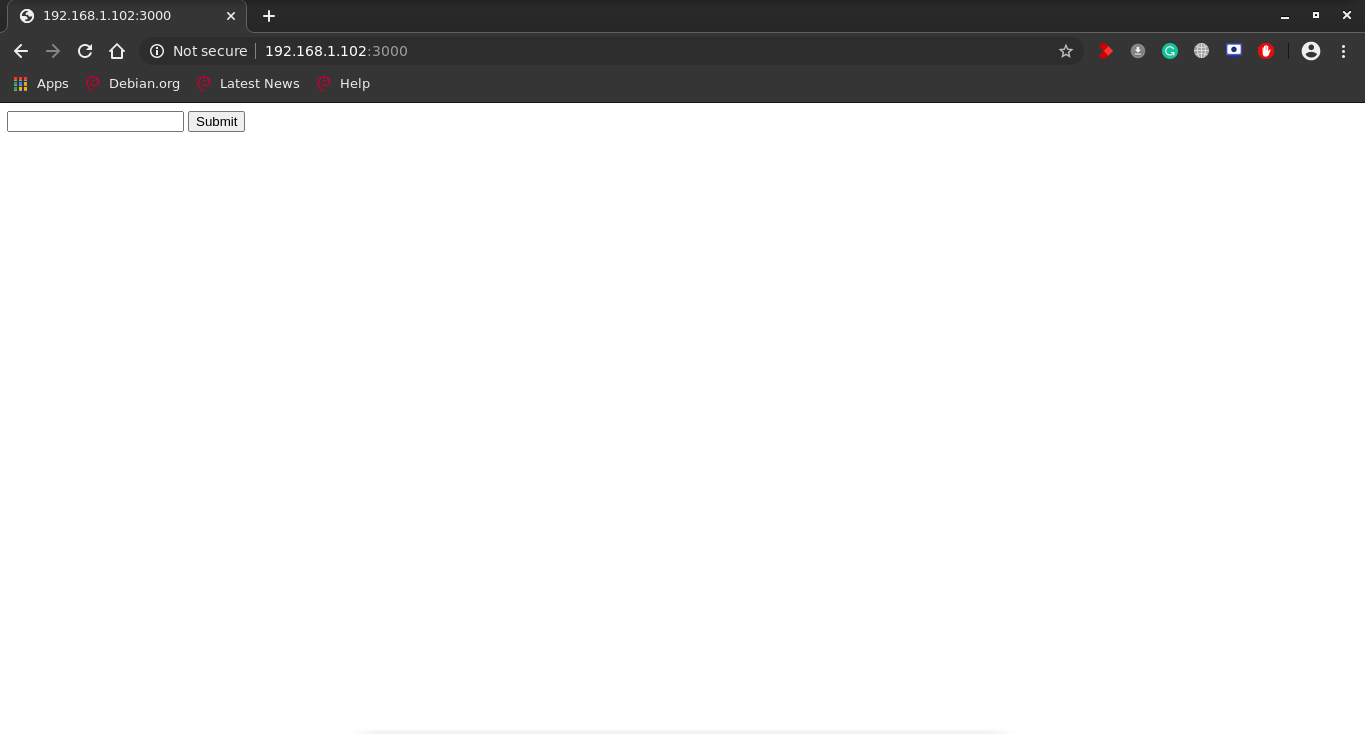
خب این سرور دوتا endpoint داره. یکش صفحهی اصلی رو رندر میکنه: http://localhost:3000
دومیش بعد submit شدن فرم یه درخواست post به این endpoint میزنه: http://localhost:3000/entry
بعد از submit فرم تو کنسول یه چیزی چاپ میشه
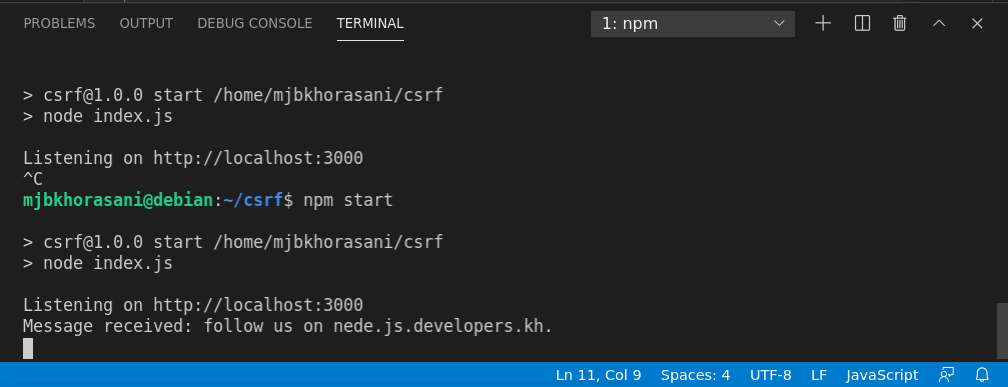
خب تابلو هس که اتکر براحتی میتونه همین درخواست رو از صفحه خودش به بکاند ما بزنه. برا شبیه سازی همچین کاری یه اپلیکیشن اکسپرسی دیگه (با همین کدا ولی رو یه پورت دیگه) میسازیم و بالا میاریم. تو اون اپ جدید به این endpoint درخواست ارسال میکنیم و به راحتی همون اتفاق میفته.
وقتی درخواست رو از اپ جدید میزنیم همه کوکی ها هم در کنار submit شدن فرم ارسال میشن. پس انگاری که کاربر درخواست post رو زده. حالا ما تو این مثال گفتیم خودتون submit بکنیدش ولی اتکر میاد این فرم رو به صورت مخفی سمت بکاند میفرسته.
حالا برا واکسیناسیون باس npm i cookie-parser csurf بزنید. این دوتا ماژول middleware هستن، دقیقا مثل body-parser (این ماژول با اکسپرس نصب میشه و لازم نیس جداگونه نصبش کنید؛ express.urlencoded) که برا parse کردن دیتا های درخواستا ازش استفاده میکنیم.
ماژول cookie-parser چک میکنه csrf وجود داشته باشه و ماژول csrf میاد چک میکنه که مقدارش با اون چیزی که تو بکاند تولید شده یکی باشن. البته نصب cookie-parser الزامی نیس و میتونید بجاش از خود body-parser استفاده بکنید.
حالا فایل index.js این شکلی میشه:
const express = require('express');
const csurf = require('csurf');
const cookieParser = require('cookie-parser'); // don't import cookie-parser if you don't wanna use it
const PORT = process.env.PORT || 3000;
const app = express();
const csrfMiddleware = csurf({ cookie: true }); // set cookie: false  if you don't use cookie-parser
app.use(express.urlencoded({ extended: true }));
app.use(cookieParser()); // remove this line if you don't use cookie-parser
app.use(csrfMiddleware);
app.get('/', (req, res, next) => {
  res.send(`<form action="/entry" method="POST">
    <input id="message" name="message" type="text" />
    <input type="submit" value="Submit" />
    <input type="hidden" name="_csrf" value="${req.csrfToken()}" />
  </form>`);
});
app.post('/entry', (req, res, next) => {
  console.log(`Message received: ${req.body.message}`);
  res.send(`CSRF token used: ${req.body._csrf}, Message received: ${req.body.message}`);
});
app.listen(PORT, () => { console.log(`Listening on http://localhost:${PORT}`) });
حالا اگه دوباره بری یه پیام جدید رو submit کنی درست مثل قبل کار میکنه ولی از اپ دومت که نقش اتکر رو داش نه. به همین راحتی یکمی حال اتکر رو گرفتی.
خب من بعد از چن روز که فید بکاتون رو گرفتم میخوام فیلمشم رو بگیرم و براتون تو آپارات بزارم تا اونایی که عاشق دیدن و شنیدن هستن هم فیض ببرن. منتظر کامنتا و نظراتون هستم.
Edited by node.js.developers.kh

