
در این نوشته در مورد سه واژه DA، Scatter و Auth در گوشیهای مدیاتکی بحث میکنیم. در زمان فلش گوشیهایی با پردازنده مدیاتک احتمالا با ابزار با نام SPFlash Tool سر و کار خواهید داشت. این ابزار برای فلش رام (یا همان firmware) نیازمند سه فایل است: فایل Scatter که معمولا در قالب xml یا txt پس از بیلد رام تولید میشود، فایل DA (Download Agent) و فایل Auth. اما نقش این فایلها چیست؟
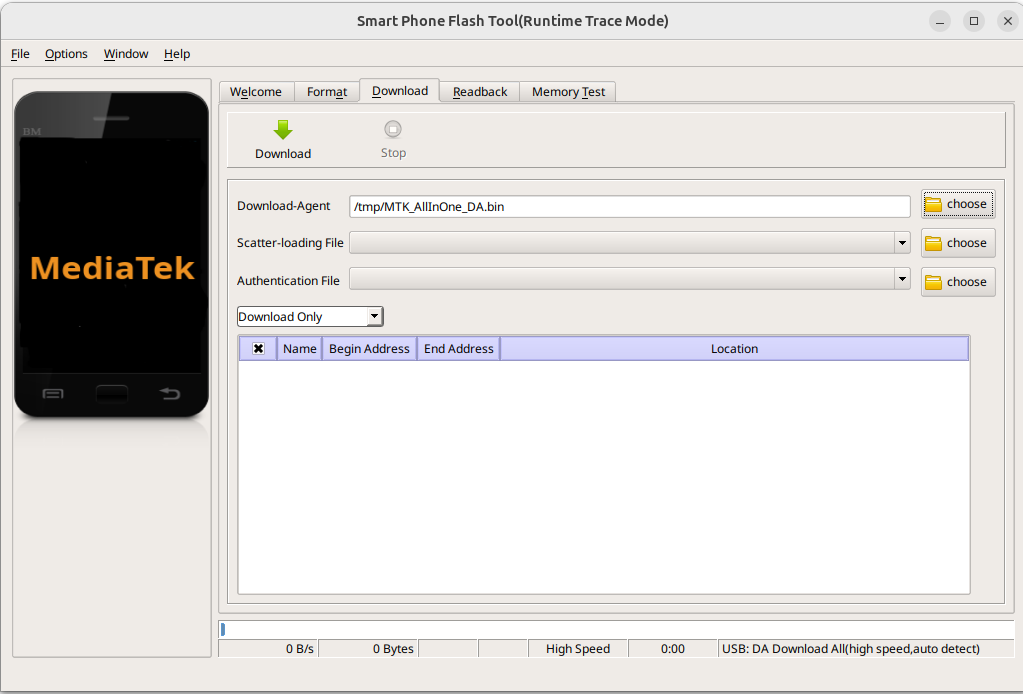
حافظه گوشی (EMMS) مثل یک شهر بزرگ است که محلههای مختلفی (سیستمعامل، دیتای کاربر، بوتلودر و...) دارد. فایلScatter در واقع نقشه جغرافیایی حافظه گوشی است. این فایل به برنامه SP Flash Tool میگوید که هر بخش از رام (Firmware) دقیقاً باید در کدام آدرس و بلوک از حافظه (eMMC) نوشته شود. بدون این فایل، نرمافزار هیچ درکی از ساختار داخلی هارد گوشی ندارد.
وقتی گوشی را در حالت خاموش به کامپیوتر وصل میکنید، پردازنده در ابتداییترین حالت خود یعنی اجرا نرمافزار بوترام (BootROM) قرار دارد. این نرمافزار، فایل DA (معمولاً با پسوند .bin) را بارگذاری میکند. وظیفه مدیریت پروتکل انتقال اطلاعات بین کامپیوتر و موبایل بر عهده این فایل است.
در پردازندههای مدیاتک برای جلوگیری از تغییرات غیرمجاز یا دور زدن قفلها، قابلیتی به نام Secure Boot را فعال کردهاند. فایل .auth در واقع گواهی دیجیتال و کلید رمزنگاریشده شرکت سازنده است. ابزار فلش پیش از هر کاری این فایل را به پردازنده میفرستد؛ اگر پردازنده اصالت این کلید را تایید کند، قفل امنیتی باز شده و اجازه فلش یا تغییرات صادر میشود.
توسعهدهندگان و تکنسینها همیشه باید این مثلث امنیتی (Scatter + DA + Auth) را متناسب با مدل دقیق پردازنده و نشان تجازی گوشی تامین کنند تا فرآیند فلش گوشی با موفقیت انجام شود.

