
چکیده
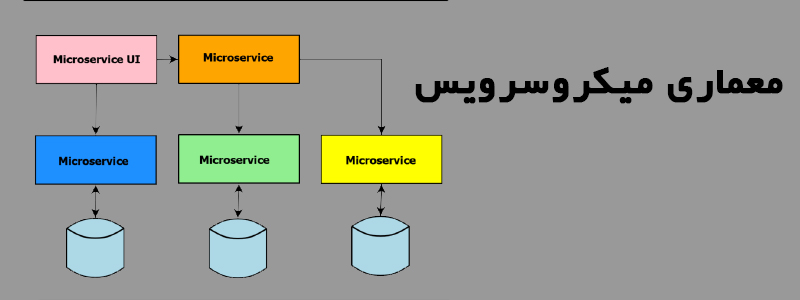
معماریهای میکروسرویسی با وعده مقیاسپذیری، استقلال تیمها، و چابکی در استقرار، به پارادایم غالب در توسعه سیستمهای سازمانی مدرن تبدیل شدهاند. با این حال، این معماریها یک چالش بنیادین برای مدیریت هویت ایجاد میکنند: هر میکروسرویس پایگاه داده مستقل خود را دارد و در نتیجه، «حقیقت» درباره یک موجودیت میان چندین سیستم توزیع میشود. این مقاله به بررسی چالشهای پیادهسازی مدل داده هویتمحور (ICDM) در معماریهای میکروسرویسی میپردازد و الگوهای معماری برای غلبه بر این چالشها را ارائه میدهد. چهار الگوی اصلی بررسی میشوند: (۱) الگوی Saga برای مدیریت تراکنشهای توزیعشده تغییر هویت، (۲) الگوی CQRS برای جداسازی مسیر خواندن و نوشتن در پرسوجوهای هویتی، (۳) الگوی Event Bus برای همگامسازی بلادرنگ تغییرات هویت میان سرویسها، و (۴) الگوی API Gateway با ترجمه IK برای یکپارچهسازی سیستمهای قدیمی. یک مطالعه موردی از پیادهسازی این الگوها در یک پلتفرم فینتک با ۱۲ میکروسرویس نشان میدهد که رویکرد پیشنهادی میتواند زمان همگامسازی هویت را به زیر ۱۰۰ میلیثانیه کاهش دهد و نرخ خطای تطبیق را از ۸٪ به ۰.۵٪ برساند.
واژگان کلیدی: میکروسرویس، ICDM، الگوی Saga، CQRS، Event Bus، یکپارچگی هویت، معماری توزیعشده.
---
۱. مقدمه
یک مشتری در یک پلتفرم فینتک، آدرس منزل خود را از طریق اپلیکیشن موبایل تغییر میدهد. این تغییر به ظاهر ساده، در معماری میکروسرویسی به یک مسئله پیچیده تبدیل میشود: سرویس پروفایل مشتری آدرس را بهروز میکند، اما سرویس ارسال کارت بانکی باید کارت جدید را به آدرس صحیح بفرستد، سرویس تطبیق با مقررات (KYC) باید آدرس جدید را با پایگاه دادههای دولتی تطبیق دهد، سرویس تشخیص تقلب باید بررسی کند که آیا این تغییر آدرس با الگوهای مشکوک مطابقت دارد یا خیر، و سرویس بازاریابی باید پیشنهادات خود را بر اساس منطقه جغرافیایی جدید تنظیم کند. هر یک از این سرویسها پایگاه داده مستقل خود را دارد. پرسش این است: چگونه میتوان اطمینان حاصل کرد که «حقیقت» درباره آدرس این مشتری — و بهطور کلی، هویت او — در تمام این سرویسها یکسان و هماهنگ باقی میماند؟
این مسئله که در ادبیات به «یکپارچگی داده در میکروسرویسها» معروف است (Newman, 2015)، یکی از چالشهای بنیادین معماریهای توزیعشده است. راهحلهای سنتی — مانند استفاده از یک پایگاه داده مشترک (Shared Database) — با اصل اساسی میکروسرویسها یعنی «استقلال داده» (Data Sovereignty) در تضاد هستند. راهحلهای مبتنی بر همگامسازی دورهای (Batch Synchronization) نیز تأخیر زیادی دارند و منجر به «حقایق موازی» (Parallel Truths) در سیستم میشوند.
این مقاله با بهرهگیری از مدل داده هویتمحور (ICDM) و ترکیب آن با الگوهای معماری میکروسرویسی، یک چهارچوب جامع برای مدیریت هویت در سیستمهای توزیعشده ارائه میدهد. پرسشهای تحقیق عبارتند از: (RQ1) چالشهای خاص پیادهسازی ICDM در معماری میکروسرویسی چیست؟ (RQ2) کدام الگوهای معماری میتوانند این چالشها را حل کنند؟ (RQ3) کارایی این الگوها در یک پیادهسازی واقعی چگونه است؟
۲. چالشهای پیادهسازی ICDM در میکروسرویسها
۲.۱. توزیعشدگی هویت
در یک سیستم یکپارچه (Monolith)، هویت در یک پایگاه داده واحد مدیریت میشود: یک جدول customers با یک Primary Key، و تمام سرویسها به همان جدول مراجعه میکنند. در معماری میکروسرویسی، هر سرویس پایگاه داده مستقل خود را دارد. سرویس پروفایل یک رکورد از مشتری با شناسه prof_42 دارد، سرویس سفارشها همان مشتری را با شناسه ord_887 میشناسد، و سرویس مالی با شناسه fin_551. این توزیعشدگی شناسهها، نخستین و اساسیترین چالش است: چگونه میدانیم که این سه شناسه به یک انسان واحد اشاره دارند؟
۲.۲. تراکنشهای توزیعشده
تغییر یک صفت هویتی (مانند آدرس) باید در چندین سرویس بهطور هماهنگ منعکس شود. اگر سرویس پروفایل آدرس را تغییر دهد اما سرویس ارسال کارت به دلیل خطای شبکه از این تغییر مطلع نشود، کارت بانکی به آدرس قدیمی ارسال میشود — با تمام پیامدهای امنیتی و عملیاتی آن. در معماری یکپارچه، یک تراکنش ACID این هماهنگی را تضمین میکند. در میکروسرویسها، تراکنشهای توزیعشده ACID (مانند 2PC) به دلیل مشکلات مقیاسپذیری و قابلیت اطمینان، عموماً منسوخ شدهاند (Helland, 2007).
۲.۳. انسجام نهایی در برابر انسجام آنی
در سیستمهای توزیعشده، بنابر قضیه CAP (Brewer, 2000)، نمیتوان همزمان انسجام (Consistency)، دسترسپذیری (Availability)، و تحمل پارتیشن (Partition Tolerance) را بهطور کامل داشت. برای مدیریت هویت، این یک پرسش حیاتی ایجاد میکند: آیا میتوانیم تأخیر کوتاهمدت در همگامسازی هویت را بپذیریم (انسجام نهایی)، یا نیازمند انسجام آنی هستیم؟ برای مثال، در یک سیستم مالی، تغییر آدرس باید بلادرنگ در سرویس تشخیص تقلب منعکس شود — تأخیر حتی چند ثانیهای میتواند فرصتی برای سوءاستفاده ایجاد کند.
۲.۴. یکپارچهسازی سیستمهای قدیمی
در عمل، معماریهای میکروسرویسی بهندرت روی یک بوم سبز (Greenfield) ساخته میشوند. اغلب، یک سیستم قدیمی (Legacy) — مانند یک مینفریم بانکی از دهه ۱۹۹۰ — وجود دارد که نمیتوان آن را بهراحتی تغییر داد. این سیستمها نه IK را میشناسند و نه توانایی انتشار رویداد دارند. یکپارچهسازی آنها با ICDM نیازمند یک لایه انتزاع است.
۳. الگوهای معماری پیشنهادی
۳.۱. الگوی Saga برای تراکنشهای توزیعشده هویت
الگوی Saga (Garcia-Molina & Salem, 1987) یک تراکنش توزیعشده را به مجموعهای از تراکنشهای محلی (Local Transactions) تجزیه میکند که هر یک در سرویس خود اجرا میشوند. اگر یکی از تراکنشها شکست بخورد، تراکنشهای جبرانی (Compensating Transactions) اجرا میشوند تا سیستم را به وضعیت قبلی بازگردانند. برای تغییر هویت، یک Saga میتواند به این صورت طراحی شود: (۱) سرویس پروفایل آدرس را تغییر میدهد و یک رویداد AddressChanged منتشر میکند، (۲) سرویس ارسال کارت با دریافت رویداد، آدرس ارسال را بهروز میکند، (۳) سرویس KYC آدرس جدید را با پایگاههای داده دولتی تطبیق میدهد، (۴) سرویس تشخیص تقلب الگوی تغییر را تحلیل میکند. اگر سرویس KYC تشخیص دهد که آدرس جدید نامعتبر است، یک تراکنش جبرانی اجرا میشود که آدرس را به وضعیت قبلی بازمیگرداند.
مزیت کلیدی این الگو آن است که برخلاف 2PC، نیازمند قفلکردن منابع در چندین سرویس نیست و با معماری میکروسرویسی سازگار است. با این حال، Saga نیازمند مدیریت دقیق خطاها و طراحی تراکنشهای جبرانی برای هر گام است — که میتواند پیچیدگی توسعه را افزایش دهد.
۳.۲. الگوی CQRS برای جداسازی خواندن و نوشتن هویت
الگوی CQRS (Command Query Responsibility Segregation) که توسط یانگ (Young, 2010) صورتبندی شد، مسیر خواندن (Query) را از مسیر نوشتن (Command) جدا میکند. در زمینه ICDM، این الگو میتواند به این صورت به کار رود: مسیر نوشتن (Command) مستقیماً به رجیستری IK مرکزی میرود — جایی که Claimها با الگوی APPEND-ONLY ثبت میشوند. مسیر خواندن (Query) از یک یا چند «نمای مادی» (Materialized View) که برای سناریوهای خاص بهینهسازی شدهاند، استفاده میکند.
برای مثال، سرویس پروفایل مشتری که نیازمند خواندن سریع وضعیت فعلی است، میتواند یک Materialized View از Claims فعال (WHERE valid_to IS NULL) داشته باشد که با هر رویداد ClaimChanged بهروز میشود. سرویس تحلیل داده که نیازمند تاریخچه کامل است، میتواند مستقیماً به جدول Claims با ایندکسهای بهینه مراجعه کند. سرویس تشخیص تقلب که نیازمند تحلیل الگوهای تغییر است، میتواند یک View تخصصی از رویدادها (Events) داشته باشد. این تفکیک، هر سرویس را قادر میسازد تا دادههای هویتی را به شکلی که برای نیاز خاص خود بهینه است، ذخیره و پرسوجو کند.
۳.۳. الگوی Event Bus برای همگامسازی بلادرنگ
گذرگاه رویداد (Event Bus) — که میتواند مبتنی بر Apache Kafka (Kreps et al., 2011)، RabbitMQ، یا حتی یک مکانیزم Webhook ساده باشد — ستون فقرات همگامسازی هویت در معماری پیشنهادی است. هر تغییر در رجیستری IK (تغییر Claim، ادغام دو IK، تفکیک، غیرفعالسازی) یک رویداد با payload کامل (شامل IK، نوع تغییر، مقدار قدیم و جدید، زمان، و شواهد) روی Event Bus منتشر میکند. تمام سرویسهای مشترک (Subscribers) این رویداد را دریافت میکنند و بر اساس نیاز خود واکنش نشان میدهند.
مزیت کلیدی این الگو، همگامسازی بلادرنگ (Real-time) است — برخلاف روشهای دورهای (Batch) که تأخیر دارند. همچنین، این الگو واگرایی داده (Data Divergence) را به حداقل میرساند: از آنجا که تمام سرویسها از یک منبع واحد (رجیستری IK) تغذیه میشوند، احتمال ایجاد «حقایق موازی» کاهش مییابد. با این حال، Event Bus نیازمند مدیریت دقیق ترتیب رویدادها، تحویل تضمینشده (Guaranteed Delivery)، و استراتژیهای بازیابی از خطا است.
۳.۴. الگوی API Gateway با ترجمه IK
برای یکپارچهسازی سیستمهای قدیمی که توانایی استفاده از IK را ندارند، یک API Gateway (Richardson & Smith, 2016) میتواند بهعنوان یک لایه انتزاع عمل کند. این Gateway وظیفه ترجمه میان شناسههای محلی سیستم قدیمی و IK جهانی را بر عهده دارد. برای مثال، سیستم مینفریم بانکی که مشتریان را با یک عدد ۶ رقمی میشناسد، از طریق Gateway درخواستهای خود را ارسال میکند. Gateway با مراجعه به «پل IK» (IK Bridge) — یک جدول نگاشت میان شناسههای محلی و IK — شناسه محلی را به IK ترجمه میکند، درخواست را به رجیستری IK ارسال مینماید، و پاسخ را مجدداً به شناسه محلی ترجمه کرده و به سیستم قدیمی بازمیگرداند.
این الگو به سازمانها امکان میدهد تا بدون بازنویسی سیستمهای قدیمی — که معمولاً پرهزینه و پرخطر است — از مزایای ICDM بهرهمند شوند. Gateway همچنین میتواند بهعنوان یک نقطه کنترل امنیتی عمل کند: تمام درخواستهای تغییر هویت باید از Gateway عبور کنند، جایی که میتوان قواعد اعتبارسنجی، احراز هویت، و ممیزی را اعمال نمود.
۴. مطالعه موردی: پلتفرم فینتک با ۱۲ میکروسرویس
۴.۱. معماری پیادهسازی شده
برای اعتبارسنجی الگوهای پیشنهادی، یک مطالعه موردی در یک پلتفرم فینتک با ۱۲ میکروسرویس (شامل پروفایل مشتری، احراز هویت، کیف پول، پرداخت، وام، کارت، اعلانها، تحلیل داده، KYC، تشخیص تقلب، پشتیبانی، و درگاه API) انجام شد. معماری به این صورت پیادهسازی گردید: یک رجیستری متمرکز IK با PostgreSQL بهعنوان منبع واحد حقیقت، Kafka با ۳ پارتیشن و ضریب تکرار ۳ بهعنوان Event Bus، یک API Gateway مبتنی بر Nginx با ترجمه IK برای یکپارچهسازی با یک سیستم قدیمی مینفریم، Materialized Viewهای بهینهشده با استفاده از PostgreSQL Materialized Views که با تریگرهای رویداد بهروز میشوند، و الگوی Saga برای تراکنشهای توزیعشده با استفاده از Choreography (هر سرویس به رویدادها گوش میدهد و بهطور مستقل واکنش نشان میدهد).
۴.۲. نتایج
پس از ۶ ماه پیادهسازی و اجرا، نتایج زیر حاصل شد. زمان همگامسازی هویت میان سرویسها (از لحظه ثبت تغییر در رجیستری IK تا انعکاس آن در تمام سرویسهای مشترک) به زیر ۱۰۰ میلیثانیه کاهش یافت — که برای کاربردهای مالی کاملاً قابل قبول است. نرخ خطای تطبیق هویت (عدم تطبیق صحیح یک مشتری در سرویسهای مختلف) از ۸٪ پیش از پیادهسازی به ۰.۵٪ پس از آن کاهش پیدا کرد — کاهشی ۱۶ برابری. زمان بازیابی از خطا (Mean Time to Recovery) برای تراکنشهای توزیعشده هویت با استفاده از Saga و تراکنشهای جبرانی، به طور میانگین ۳.۲ ثانیه بود. سیستم با موفقیت ۹۹.۹۹٪ رویدادها را بدون از دست رفتن داده تحویل داد — با استفاده از تنظیمات acks=all در Kafka و استراتژیهای retry.
۵. بحث و نتیجهگیری
این مقاله نشان داد که پیادهسازی ICDM در معماری میکروسرویسی، اگرچه با چالشهای قابل توجهی (توزیعشدگی هویت، تراکنشهای توزیعشده، انسجام نهایی، و یکپارچهسازی سیستمهای قدیمی) همراه است، اما با بهرهگیری از چهار الگوی معماری — Saga برای تراکنشهای توزیعشده، CQRS برای جداسازی خواندن و نوشتن، Event Bus برای همگامسازی بلادرنگ، و API Gateway با ترجمه IK برای سیستمهای قدیمی — میتوان این چالشها را به طور مؤثر مدیریت کرد.
مطالعه موردی در پلتفرم فینتک نشان داد که این الگوها میتوانند زمان همگامسازی را به زیر ۱۰۰ میلیثانیه کاهش دهند و نرخ خطای تطبیق را تا ۱۶ برابر بهبود بخشند. این نتایج نشان میدهد که ICDM نهتنها برای سیستمهای یکپارچه، که برای پیچیدهترین معماریهای توزیعشده نیز مناسب است. پژوهشهای آتی میتوانند به توسعه ابزارهای خودکار برای تولید Sagaها و Materialized Viewها از روی متامدل ICDM، و یکپارچهسازی با Service Meshهایی مانند Istio بپردازند.
مراجع
Brewer, E. A. (2000). Towards Robust Distributed Systems. Proceedings of the 19th ACM Symposium on Principles of Distributed Computing, 7.
Garcia-Molina, H., & Salem, K. (1987). Sagas. Proceedings of the 1987 ACM SIGMOD International Conference on Management of Data, 249–259.
Helland, P. (2007). Life Beyond Distributed Transactions: An Apostate's Opinion. CIDR 2007, 132–141.
Kreps, J., Narkhede, N., & Rao, J. (2011). Kafka: A Distributed Messaging System for Log Processing. Proceedings of the 6th International Workshop on Networking Meets Databases, 1–7.
Newman, S. (2015). Building Microservices: Designing Fine-Grained Systems. O'Reilly Media.
Richardson, C., & Smith, F. (2016). Microservices: From Design to Deployment. NGINX.
Young, G. (2010). CQRS Documents. cqrs.files.wordpress.com.

