
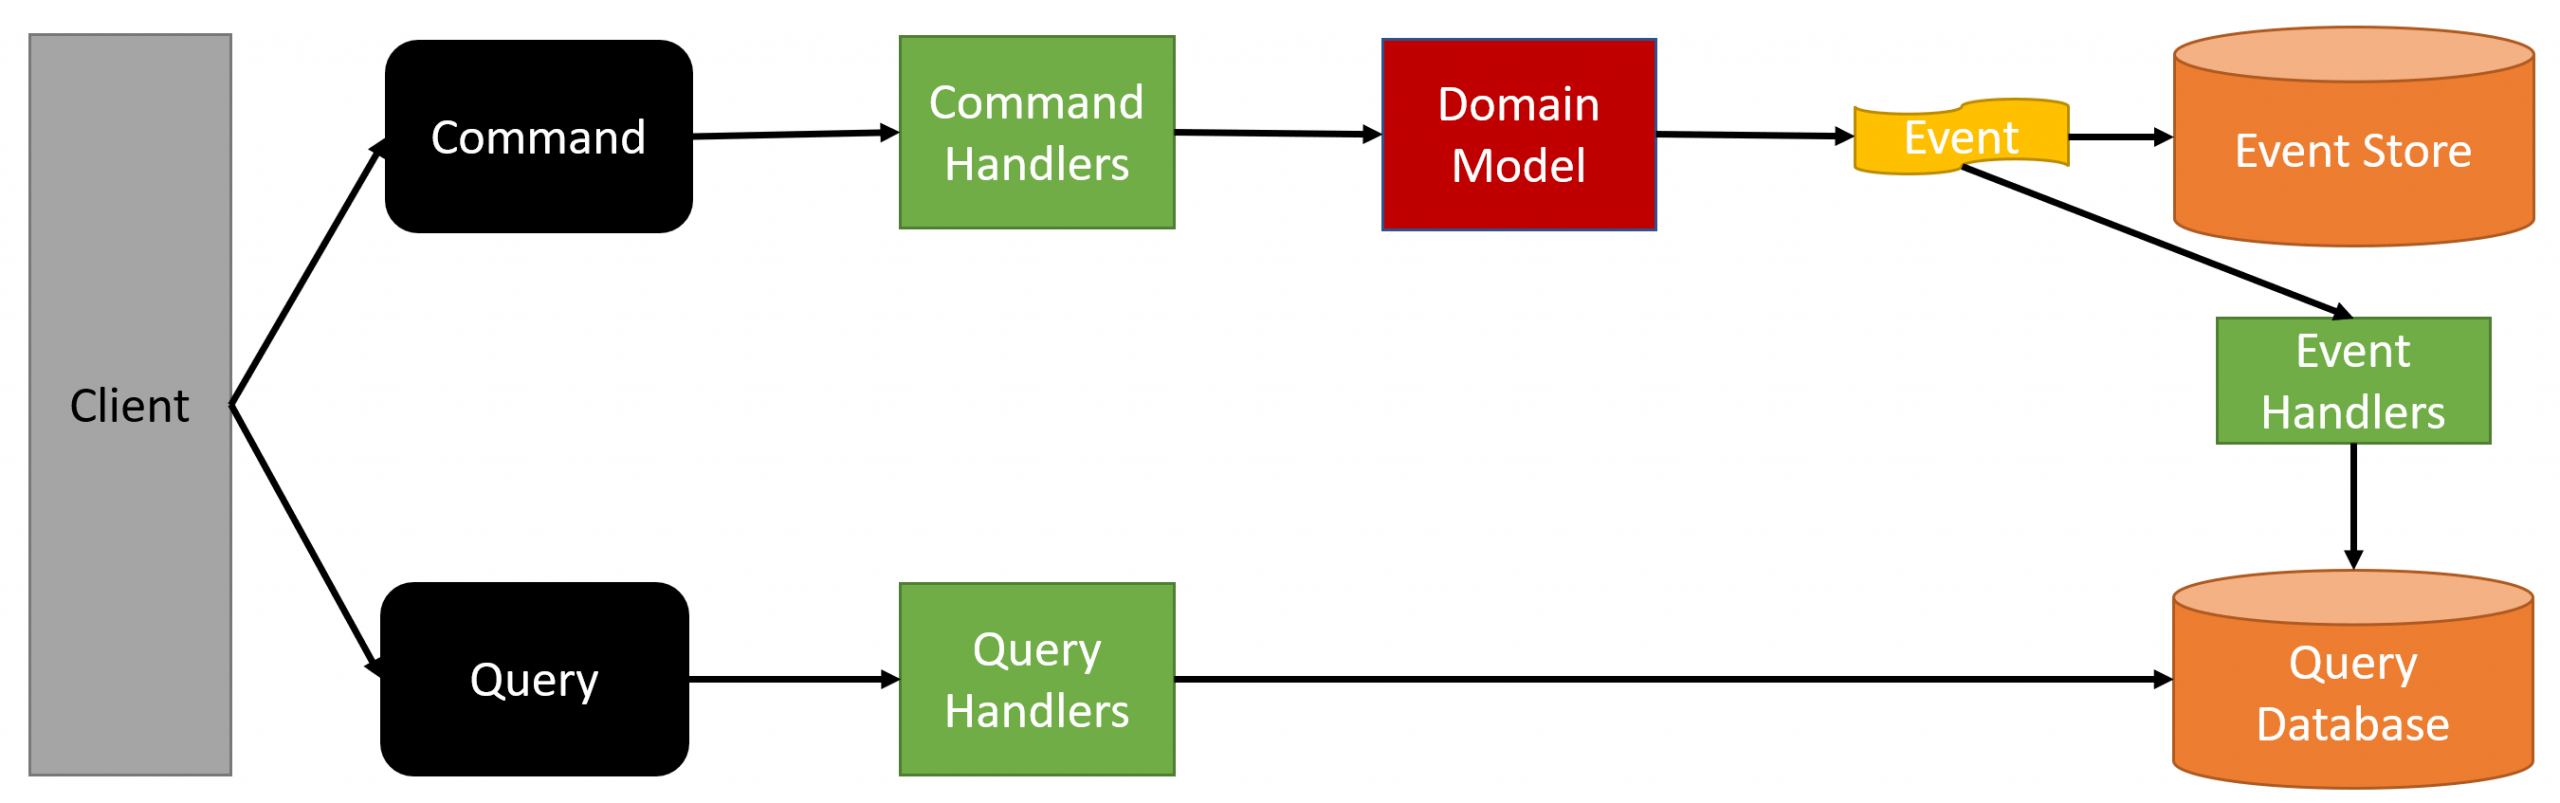
چکیده
در معماریهای سازمانی مدرن، ردیابی تغییرات هویت موجودیتها در سراسر میکروسرویسهای توزیعشده به یکی از چالشهای بنیادین تبدیل شده است. الگوی سنتی UPDATE در پایگاههای داده، با نابود کردن وضعیت پیشین، امکان ممیزی، بازگشتپذیری و انطباق با مقرراتی نظیر GDPR را از بین میبرد. این مقاله با بهرهگیری از الگوی Event Sourcing (Fowler, 2005) و ترکیب آن با مدل داده هویتمحور (ICDM)، یک معماری APPEND-ONLY برای ردیابی تغییرات هویت در سیستمهای توزیعشده ارائه میدهد. در این معماری، هر تغییر در هویت (تغییر صفت، ادغام، تفکیک) بهصورت یک رویداد تغییرناپذیر (Immutable Event) ثبت میشود و وضعیت فعلی از طریق بازپخش زنجیره رویدادها (Event Replay) بازسازی میگردد. این مقاله با تحلیل یک مطالعه موردی از پیادهسازی این الگو در یک سیستم بانکی با ۵ میلیون مشتری، نشان میدهد که رویکرد APPEND-ONLY نهتنها قابلیت ممیزی کامل و انطباق با GDPR را فراهم میکند، بلکه با حذف عملیات UPDATE، امکان بازگشت به هر نقطه از تاریخ، کشف تقلب، و یکپارچهسازی بلادرنگ میان میکروسرویسها را نیز ممکن میسازد.
واژگان کلیدی: Event Sourcing، تغییرناپذیری مسیر، APPEND-ONLY، معماری توزیعشده، ردیابی هویت، GDPR، ممیزی.
۱. مقدمه
در یک سیستم بانکی مدرن، یک مشتری ممکن است در طول ده سال تعامل خود با بانک، دهها بار اطلاعات خود را تغییر دهد: تغییر نام به دلیل ازدواج، تغییر آدرس به دلیل نقل مکان، تغییر شماره تلفن، تغییر ایمیل، و حتی تغییر کد ملی در موارد نادر. هر یک از این تغییرات، یک «رویداد» در زندگی هویتی این مشتری است. با این حال، در معماری سنتی پایگاههای داده، این رویدادها به محض وقوع نابود میشوند — فرمان UPDATE customers SET email = '[email protected]' WHERE id = 42 برای همیشه ایمیل قبلی را از بین میبرد.
این رویکرد سه پیامد بحرانی دارد. نخست، ناتوانی در ممیزی: اگر از شما بپرسند «این مشتری در تاریخ ۲۰۲۱ چه ایمیلی داشت؟»، نمیتوانید پاسخ دهید. دوم، ناتوانی در بازگشت: اگر ایمیل جدید اشتباهاً وارد شده باشد، ایمیل قبلی برای همیشه از دست رفته است. سوم، عدم انطباق با مقررات: مقرراتی نظیر GDPR (General Data Protection Regulation) حق دسترسی کاربر به تاریخچه دادههای خود و حق اصلاح آنها را تضمین میکنند (European Parliament, 2016). سیستمی که تاریخچه را نابود میکند، نمیتواند این حقوق را تأمین کند.
این مقاله با بهرهگیری از الگوی Event Sourcing (Fowler, 2005) و ترکیب آن با مدل داده هویتمحور (ICDM)، یک معماری APPEND-ONLY برای ردیابی تغییرات هویت در سیستمهای توزیعشده ارائه میدهد. پرسشهای تحقیق عبارتند از:
· RQ1: چگونه میتوان الگوی Event Sourcing را برای ردیابی تغییرات هویت (نه صرفاً تراکنشهای مالی) به کار گرفت؟
· RQ2: معماری APPEND-ONLY چه مزایایی برای ممیزی، بازگشتپذیری، و انطباق با GDPR فراهم میکند؟
· RQ3: چالشهای پیادهسازی این الگو در یک سیستم توزیعشده با میکروسرویسهای متعدد چیست؟
۲. پیشینه تحقیق
۲.۱. الگوی Event Sourcing
Event Sourcing یک الگوی معماری است که نخست توسط Fowler (2005) بهطور نظاممند صورتبندی شد. ایده اصلی آن ساده اما انقلابی است: بهجای ذخیره وضعیت فعلی یک موجودیت، توالی رویدادهایی که به آن وضعیت منجر شدهاند را ذخیره کنید. برای مثال، بهجای ذخیره «موجودی حساب: ۵۰۰ یورو»، رویدادهای «سپرده: ۱۰۰۰ یورو» و «برداشت: ۵۰۰ یورو» ذخیره میشوند. وضعیت فعلی از طریق بازپخش این رویدادها (Event Replay) بازسازی میشود.
این الگو مزایای متعددی دارد: ممیزی کامل (هر رویداد ثبت شده و قابل ردیابی است)، بازگشتپذیری (میتوان به هر نقطه از تاریخ بازگشت)، و امکان بازسازی وضعیت در هر لحظه از زمان. با این حال، کاربرد آن عمدتاً در حوزههای مالی و تراکنشی متمرکز بوده و کاربرد آن برای ردیابی تغییرات هویت — که ماهیتاً با تغییرات تراکنشی متفاوت است — کمتر کاویده شده است.
۲.۲. تغییرناپذیری دادهها و GDPR
پارادوکس جالبی میان تغییرناپذیری دادهها و «حق فراموش شدن» در GDPR وجود دارد. از یک سو، GDPR حق دسترسی کاربر به تاریخچه دادههای خود را تضمین میکند — این حق مستلزم حفظ تاریخچه است. از سوی دیگر، «حق فراموش شدن» (Right to Erasure) به کاربر اجازه میدهد درخواست حذف دادههای خود را بدهد. این دو الزام به ظاهر متناقض، یک چالش معماری ایجاد میکنند: چگونه میتوان تاریخچه را حفظ کرد و در عین حال امکان «فراموشی» را فراهم نمود؟
راهحل پیشنهادی در ادبیات (Mayer-Schönberger, 2009) تمایز میان «بخشایش» و «فراموشی» است: دادهها را میتوان از دسترس خارج کرد (بخشایش)، اما نباید برای همیشه نابود شوند (فراموشی). این تمایز، مبنای فلسفی رویکرد APPEND-ONLY در این مقاله است.
۲.۳. معماریهای توزیعشده و مسئله یکپارچگی هویت
در معماریهای میکروسرویسی، هر سرویس پایگاه داده مستقل خود را دارد (Newman, 2015). این استقلال اگرچه مزایای قابل توجهی در مقیاسپذیری و چابکی دارد، اما برای یکپارچگی هویت چالشبرانگیز است: هنگامی که یک مشتری ایمیل خود را در سرویس پروفایل تغییر میدهد، سرویس سفارشها چگونه از این تغییر مطلع میشود؟ الگوی Event Sourcing با استفاده از یک گذرگاه رویداد (Event Bus) میتواند این شکاف را پر کند.
۳. معماری پیشنهادی: APPEND-ONLY برای ردیابی هویت
۳.۱. از UPDATE به APPEND
در معماری سنتی، تغییر ایمیل یک مشتری با دو فرمان انجام میشود: یک UPDATE برای جایگزینی ایمیل قدیمی با جدید، و یک COMMIT برای تثبیت تغییر. در این لحظه، ایمیل قدیمی برای همیشه نابود میشود. در معماری پیشنهادی، همین تغییر با سه فرمان انجام میشود: نخست، یک فرمان UPDATE که صرفاً valid_to ایمیل قبلی را از NULL به زمان حال تغییر میدهد (بدون حذف یا تغییر مقدار آن). دوم، یک INSERT که ایمیل جدید را بهعنوان یک رکورد جدید با valid_from = زمان حال ثبت میکند. سوم، یک INSERT دیگر که یک رویداد از نوع claim_changed را در جدول رویدادها ثبت میکند و شامل مقدار قدیم، مقدار جدید، نوع صفت تغییر یافته، و زمان تغییر است.
این رویکرد که آن را APPEND-ONLY مینامیم، هرگز دادهای را نابود نمیکند. ایمیل قدیمی همچنان در پایگاه داده حضور دارد — فقط با یک valid_to مشخص. ایمیل جدید به آن افزوده شده است. و رویداد تغییر، یک ردپای ممیزی کامل فراهم میکند.
۳.۲. بازسازی وضعیت از طریق Event Replay
در معماری APPEND-ONLY، وضعیت فعلی یک موجودیت از طریق بازپخش زنجیره رویدادهای آن بازسازی میشود. برای یافتن «ایمیل فعلی علی»، بهجای خواندن یک ردیف ثابت، تمام رویدادهای claim_changed با claim_type = 'email' مربوط به IK علی به ترتیب زمانی بازپخش میشوند و آخرین مقدار، ایمیل فعلی را نشان میدهد. این فرایند اگرچه در نگاه نخست پیچیده به نظر میرسد، اما با یک ایندکس مناسب روی (ik, claim_type, valid_to) در عمل در کسری از میلیثانیه انجام میشود. علاوه بر این، برای کاربردهایی که سرعت خواندن وضعیت فعلی حیاتی است، میتوان از یک View مادی (Materialized View) استفاده کرد که وضعیت فعلی را بهصورت از پیش محاسبهشده نگه میدارد و با هر رویداد جدید بهروز میشود.
۳.۳. گذرگاه رویداد و یکپارچگی در سیستمهای توزیعشده
در یک معماری میکروسرویسی، هر سرویس پایگاه داده مستقل خود را دارد. سرویس پروفایل مشتری، ایمیل را تغییر میدهد. سرویس سفارشها باید از این تغییر مطلع شود تا ایمیلهای تأیید سفارش را به آدرس صحیح ارسال کند. سرویس بازاریابی نیز باید مطلع شود تا خبرنامهها را به ایمیل جدید بفرستد. در معماری پیشنهادی، یک گذرگاه رویداد (Event Bus) — که میتواند مبتنی بر Apache Kafka، RabbitMQ، یا حتی یک مکانیزم Webhook ساده باشد — این وظیفه را بر عهده میگیرد.
هنگامی که یک رویداد claim_changed در سرویس پروفایل ثبت میشود، این رویداد بلافاصله روی گذرگاه رویداد منتشر میگردد. تمام سرویسهای مشترک (Subscribers) — از جمله سرویس سفارشها و سرویس بازاریابی — این رویداد را دریافت میکنند. هر سرویس میتواند تصمیم بگیرد که آیا نیاز به بهروزرسانی داده محلی خود دارد یا خیر. برای مثال، سرویس سفارشها ممکن است ایمیل جدید را در کش محلی خود بهروز کند، در حالی که سرویس بازاریابی صرفاً یک رکورد از تغییر را برای تحلیلهای آینده ذخیره نماید.
۳.۴. مدیریت حذف: بخشایش بهجای فراموشی
برای انطباق با «حق فراموش شدن» در GDPR، معماری پیشنهادی از مفهوم «بخشایش» (Forgiveness) بهجای «فراموشی» (Forgetting) استفاده میکند. هنگامی که یک کاربر درخواست حذف دادههای خود را میدهد، بهجای DELETE فیزیکی رکوردها، یک رویداد deactivated ثبت میشود و وضعیت IK به inactive تغییر میکند. دادهها همچنان در پایگاه داده حضور دارند — برای ممیزی، تحلیلهای تاریخی، و الزامات قانونی — اما در کوئریهای عادی قابل دسترسی نیستند. این رویکرد، تعادل میان حق حذف کاربر و نیاز سازمان به حفظ تاریخچه را برقرار میکند.
۴. مطالعه موردی: سیستم بانکی با ۵ میلیون مشتری
برای اعتبارسنجی معماری پیشنهادی، یک مطالعه موردی از پیادهسازی این الگو در یک بانک با ۵ میلیون مشتری و ۷ سیستم (بانکداری متمرکز، CRM، اینترنت بانک، اپلیکیشن موبایل، سیستم وام، کارت اعتباری، و مرکز تماس) تحلیل میشود.
وضعیت اولیه بانک چنین بود: نرخ تطبیق نادرست هویت ۱۲٪ (۶۲۴,۰۰۰ مشتری در حداقل دو سیستم هویت متفاوت داشتند)، زمان تطبیق هویت ۴۸ ساعت (بهصورت دستهای)، و تماسهای ماهانه پشتیبانی برای اصلاح خطاهای هویتی ۱۲,۰۰۰ مورد. فرایند مهاجرت به معماری APPEND-ONLY در چهار فاز ۱۲ ماهه انجام شد: پاکسازی دادهها، ایجاد رجیستری IK، ساخت پل IK میان ۷ سیستم، و استقرار گذرگاه رویداد مبتنی بر Kafka.
پس از ۱۲ ماه، نتایج قابل توجهی حاصل شد: نرخ تطبیق نادرست از ۱۲٪ به ۲٪ کاهش یافت، زمان تطبیق از ۴۸ ساعت به بلادرنگ (Real-time) رسید، و تماسهای پشتیبانی از ۱۲,۰۰۰ به ۴,۰۰۰ مورد در ماه کاهش پیدا کرد. علاوه بر این، کشف ۸,۰۰۰ هویت جعلی که عمداً برای دریافت وامهای متعدد ساخته شده بودند، به تنهایی کل هزینه پروژه را در ۶ ماه نخست بازگرداند.
۵. بحث
۵.۱. مزایای معماری APPEND-ONLY
معماری پیشنهادی سه مزیت کلیدی دارد. نخست، ممیزی کامل: هر تغییر در هویت بهصورت یک رویداد تغییرناپذیر ثبت میشود و میتوان در هر لحظه به گذشته بازگشت و پرسید «چه کسی، چه چیزی را، چه زمانی، و با چه شواهدی تغییر داد؟» دوم، بازگشتپذیری: اشتباهات فاجعه نیستند — اگر ایمیلی اشتباهاً وارد شود، کافی است یک رویداد جدید ثبت شود که آن را تصحیح میکند. سوم، یکپارچگی بلادرنگ: گذرگاه رویداد، تمام میکروسرویسها را از تغییرات هویت مطلع میکند و از ایجاد «حقایق موازی» در سیستمهای مختلف جلوگیری مینماید.
۵.۲. چالشها و محدودیتها
معماری APPEND-ONLY با چالشهایی نیز همراه است. نخست، حجم ذخیرهسازی: دادهها هرگز حذف نمیشوند و پایگاه داده بهطور مداوم رشد میکند — این نیازمند استراتژیهای آرشیو و پارتیشنبندی است. دوم، پیچیدگی کوئری: برای یافتن وضعیت فعلی، همواره باید WHERE valid_to IS NULL را به کوئری افزود — این امر نیازمند آموزش تیم توسعه است. سوم، تأخیر در بازسازی: در سناریوهایی با حجم بسیار بالای رویداد، بازپخش کل زنجیره رویدادها برای بازسازی وضعیت فعلی میتواند زمانبر باشد — استفاده از Snapshotهای دورهای این مشکل را کاهش میدهد.
۵.۳. انطباق با GDPR
معماری پیشنهادی با تمایز میان «بخشایش» و «فراموشی»، انطباق با الزامات به ظاهر متناقض GDPR را ممکن میسازد. دادهها هرگز نابود نمیشوند (برای ممیزی و تحلیل تاریخی)، اما میتوانند از دسترس خارج شوند (برای احترام به حق فراموش شدن). این رویکرد با تفسیر حقوقی GDPR که حذف فیزیکی دادهها را در همه موارد الزامی نمیداند (Mayer-Schönberger, 2009) همخوانی دارد.
۶. نتیجهگیری
این مقاله با ترکیب الگوی Event Sourcing و مدل داده هویتمحور، یک معماری APPEND-ONLY برای ردیابی تغییرات هویت در سیستمهای توزیعشده ارائه داد. در این معماری، هر تغییر بهصورت یک رویداد تغییرناپذیر ثبت میشود، وضعیت فعلی از طریق بازپخش رویدادها بازسازی میگردد، و یک گذرگاه رویداد یکپارچگی هویت را در سراسر میکروسرویسها حفظ میکند. مطالعه موردی در یک بانک با ۵ میلیون مشتری نشان داد که این رویکرد میتواند نرخ خطای تطبیق هویت را از ۱۲٪ به ۲٪ کاهش دهد و امکان کشف تقلب را فراهم کند. معماری APPEND-ONLY نهتنها یک انتخاب فنی، که یک تعهد اخلاقی به حفظ «روایت پیوسته» هویت موجودیتهاست — روایتی که در معماریهای مبتنی بر UPDATE برای همیشه نابود میشود.
مراجع
European Parliament. (2016). Regulation (EU) 2016/679 (General Data Protection Regulation). Official Journal of the European Union, L119, 1–88.
Fowler, M. (2005). Event Sourcing. martinfowler.com.
Mayer-Schönberger, V. (2009). Delete: The Virtue of Forgetting in the Digital Age. Princeton University Press.
Newman, S. (2015). Building Microservices: Designing Fine-Grained Systems. O'Reilly Media.

