
همه چیز درباره آنتی ویروس ها:
چگونگی عملکرد آنتی ویروس ها:
آنتیویروسها هنگام اسکن کامپیوتر شما، قسمتهای خاصی از کدهای فایلها را با اطلاعات موجود در بانک اطلاعاتی خود مقایسه کرده و اگر آنها با یکی از کدهای بانک اطلاعاتی آنتیویروس یکسان باشد، به عنوان یک ویروس قلمداد خواهد شد. در این صورت است که آنتیویروس، آن فایل را قرنطینه کرده و یا به طور کامل پاک میکند.
چگونگی شناسایی ویروس ها توسط انتی ویروس ها:
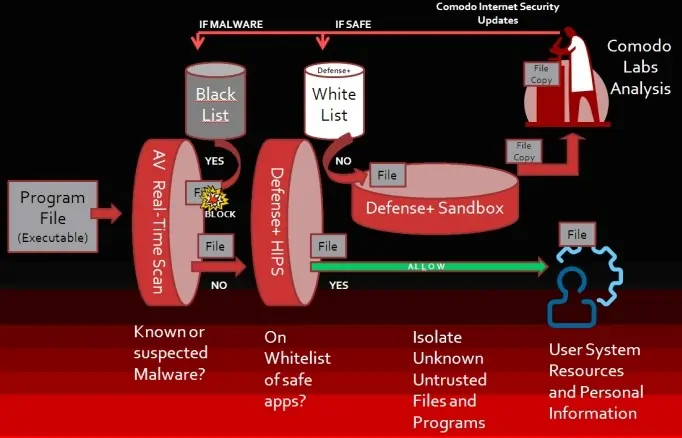
هر فایل اجرایی هنگام ورود به سیستم توسط آنتیویروس اسکن میشود. آنهایی که ویژگیهایشان با بانک اطلاعاتی نرمافزار همخوانی داشته باشد به عنوان ویروس طبقهبندیشده و مسدود میشوند. در مرحله بعد بقیه فایلهای اجرایی از سیستم دفاعی و «سیستم جلوگیری از حمله به میزبان» آنتیویروس عبور داده میشوند. در اینجا فایلهای شناختهشده اجازه پیدا میکنند که در سیستم اجرا شوند، ولی فایلهای ناشناخته، فارغ از سالم بودن یا نبودن آنها، به سیستم دفاعی فرستاده شده و به محیط شبیهسازیشده آنتیویروس (Sandbox که به «جعبه شنی» نیز معروف است) منتقل میشوند. فایلهایی که از طرف کاربر بیخطر اعلام میشوند به لیست سفید آنتیویروس اضافه خواهند شد، در حالی که بقیه به جعبه شنی منتقل شده و برای بررسی به سرورهای شرکت سازنده آنتیویروس منتقل خواهند شد.
آنتی ویروس ها به طور معمول امکاناتی دارند از جمله:
اسکن در پس زمینه سیستم عامل
اسکن کامل سیستم
بانک اطلاعاتی مشخصات ویروسها
>>منظور از بانک اطلاعات مشخصات ویروس چیست؟
توانایی آنتیویروسها برای شناسایی بدافزارها و ویروسها کاملاً به بانک اطلاعاتی مشخصات ویروسها (Virus Definitions) وابسته است و به همین دلیل این بانک اطلاعاتی مرتب در حال آپدیت کردن خود است. این بانک حاوی مشخصات همه بدافزارها و ویروسهای شناخته شدهای است که خطرناک، طبقهبندی شدهاند. اگر آنتیویروس هنگام اسکن فایلها و برنامهها با کدهایی برخورد کند که با مشخصات ویروسها در بانک اطلاعاتیاش همخوانی داشته باشد، آن فایل را از فاز اجرایی خارج کرده و قرنطینه میکند. البته نحوه برخورد با بدافزارها و ویروسها ممکن است بسته به نوع آنتیویروس شما، متفاوت باشد. به همین دلیل است که شرکتهای سازنده آنتیویروس باید همیشه بانک اطلاعاتی نرمافزار را به روز نگه دارند تا بتوانند در برابر آخرین ویروسها از خود دفاع کنند.
بنابراین انتی ویروس ها باید با بدافزارها مقابله کنند که این کار از راه های زیر انجام میشود:
شناسایی از طریق بانک اطلاعاتی آنتیویروس
شناسایی از طریق یادگیری ماشینی
شناسایی از طریق پیشبینی رفتار بدافزارها
شناسایی بر پایه تکنولوژی جعبه شنی
تکنیکهای استخراج اطلاعات
>>تکنیکهای استخراج اطلاعات:
این تکنیک جدیدترین روش شناسایی بدافزار است. در این تکنیک برای شناسایی بدافزارها، رفتارهای مشکوک و خلاف قاعده فایلها یا برنامهها زیر ذرهبین قرار میگیرند.
نکته مهم دیکر درباره انتی ویروس ها به روز بودن انهاست.اما چرا به روز بودن مهم است؟
آپدیت کردن نرمافزار آنتیویروس برای حفظ امنیت سیستم بسیار حیاتی است. دلیل اهمیت این کار این است که کامپیوترها بهطور مدام در معرض تهدید ویروسهای جدید قرار میگیرند و شما با آپدیت آنتیویروس میتوانید آنها را به بانک اطلاعاتی اضافه کرده و از آلودگی سیستم به آنها جلوگیری کنید.
>>شناسایی بدافزار ها از طریق بانک اطلاعات:
این روش رایجترین روش آنتیویروس، برای شناسایی بدافزارها است که در آن تمام فایلهای اجرایی اسکن شده و با لیست موجود در بانک اطلاعاتی نرمافزار مطابقت داده میشوند و اگر رفتاری را مشاهده کرد که برایش ناشناخته است آن را بهعنوان یک ویروس جدید، ثبت میکند. آنتیویروس معمولاً وقتی فایلها و برنامهها را اسکن میکند که فعال باشند. البته آنتیویروس، فایلهای دانلود شده را به صورت بیدرنگ اسکن میکند. امکان استفاده از آنتیویروسی که به سیستم محافظت بیدرنگ مجهز نباشد هم وجود دارد، اما بهتر است که همیشه از آنتیویروسی استفاده کنیم که به این سیستم مجهز باشد؛ زیرا مبارزه با بدافزار بعد از آلوده شدن کامپیوتر شما به آن، بسیار پیچیده خواهد بود.
شناسایی بدافزارها از طریق یادگیری ماشینی:
این روش که بهطور معمول در ترکیب با روش شناسایی از طریق بانک اطلاعاتی به کار میرود در اکثر آنتیویروسها وجود دارد. این تکنولوژی به آنتیویروس این امکان را میدهد که بتواند بدافزارهای جدید و یا نسخههای تغییریافته یا متفاوت بدافزارها را حتی اگر در بانک اطلاعاتی آنتیویروس ثبت نشده باشند، شناسایی کند. این تکنولوژی برای شناسایی بدافزارها، برنامههای خطرناک و مشکوک را در یک محیط شبیهسازی شده اجرا میکند که این کار باعث میشود تا کدهای مشکوک نتوانند کامپیوتر میزبان را آلوده کنند.
شناسایی بدافزار ها از طریق پیشبینی رفتار بدافزارها:
این روش از مکانیزم «تشخیص نفوذ» برای شناسایی استفاده کرده و بیشتر بر شناسایی ویژگیهای بدافزارها هنگام اجرا، تاکید دارد. این مکانیزم تنها وقتی میتواند بدافزارها شناسایی کند که بدافزار فعال باشد.
شناسایی بدافزارها بر پایه تکنولوژی جعبه شنی:
این تکنولوژی معمولاً در ترکیب با بقیه روشهای شناسایی به کار برده میشود و در آن فایلهای اجرایی ابتدا در یک محیط شبیهسازی شده اجرا میشوند تا بتوان رفتار آنها را هنگام اجرا، مشاهده کرد. بعد از این است که آنتیویروس با مشاهده این رفتار، میتواند خطرناک بودن یا نبودن نرمافزار را مشخص کند.
منابع:
https://faradars.org
استاد:دکتر مریم حاجی اسمعیلی.
Dr.Maryam Hajiesmaeili
آناهیتا پیرزاده

