
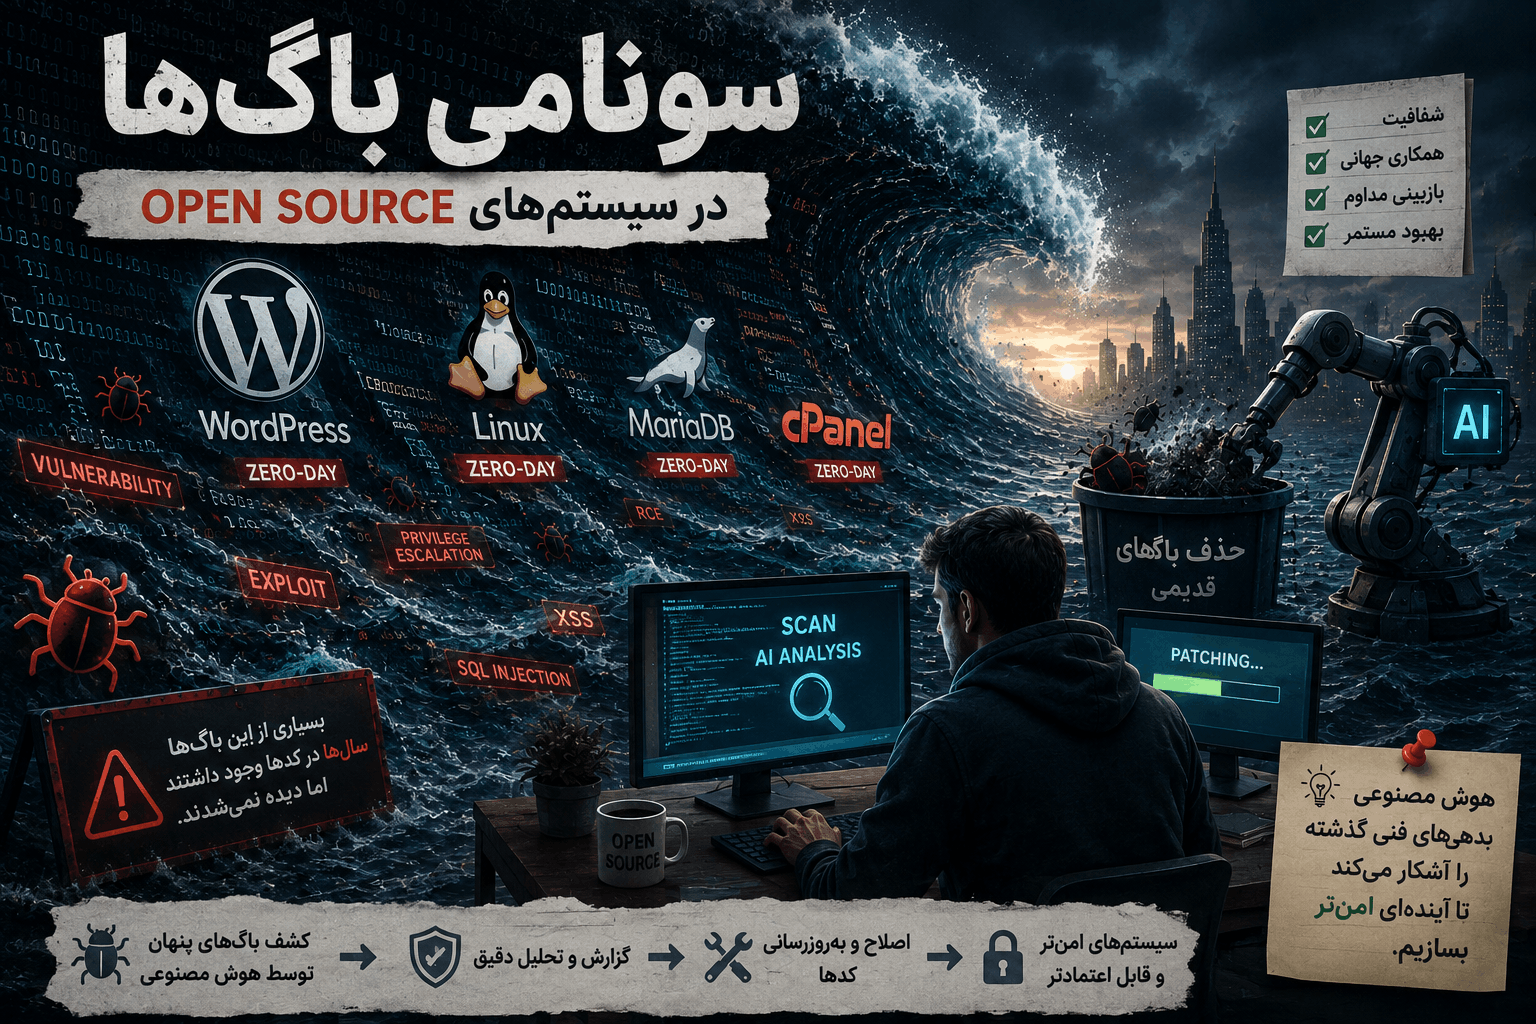
اگه این روزا اخبار دنیای امنیت و برنامه نویسی رو دنبال کرده باشین، احتمالاً متوجه یه موضوع عجیب شدین:
هر روز داره کلی باگ خطرناک (Zero-Day) تو هسته سیستمهای معروفی مثل وردپرس، دیتابیسها (مثل MariaDB)، سیپنل و مجازیسازها پیدا میشه.
شاید با خودتون بگین "چرا همزمان این همه مشکلات امنیتی واسه همه این نرم افزارها به وجود اومده"
دلیلش اینه که داریم تاثیر مستقیم ورود هوش مصنوعی (مخصوصاً مدلهای زبانی بزرگ) به دنیای امنیت سایبری رو به چشم میبینیم. میخوام تو این مقاله بررسی کنم که چرا هوش مصنوعی افتاده به جون کدهای قدیمی و این قضیه چه آیندهای رو برای برنامهنویسها و سیستمهای اوپنسورس رقم میزنه.
نرم افزارهایی مثل هسته وردپرس یا لینوکس پر از «کدهای قدیمی» (Legacy Code) هستن که سالها پیش و با استاندارد های اون موقع نوشته شدن. قبلاً واسه پیدا کردن یه باگ تو این همه کد، باید کلی متخصص امنیتی ماهها وقت میگذاشتن و خط به خط کدها رو میخوندن.
ولی الان با اومدن مدلهایی مثل cluad و gemini که حافظه (Context Window) خیلی بالایی دارن، اوضاع تغییر کرده. هوش مصنوعی میتونه کل سورسکد یه افزونه یا نرمافزار رو تو چند ثانیه بخونه، ارتباط بین فایلها رو بفهمه و باگهایی که چشم انسان نمیتونه ببینه رو کاملا متوجه بشه.
خیلی از این باگهایی که الان براشون آپدیت میاد، اصلاً باگهای جدیدی نیستن! اینا ضعفهایی هستن که شاید ۱۰ ساله تو اون سیستما بودن، ولی تا حالا کسی روحش هم ازشون خبر نداشت.
با این حجم از باگ که داره کشف میشه، خیلیا نگران شدن و میگن "نکنه پروژههای اوپنسورس مثل PHP یا وردپرس به مشکل امنیتی بخورن و جاشون رو به نرمافزارهای پولی و close source بدن؟"
جواب منطقیش اینه: نه اصلاً! ما داریم یه «خونهتکونی دردناک ولی ضروری» رو مشاهده میکنیم:
پنهانکاری دیگه جواب نمیده: تو دنیای امروز، مخفی بودن کد دیگه مزیت نیست. هوش مصنوعی خیلی راحت میتونه فایلهای اجرایی close source رو مهندسی معکوس میکنه و باگهاشون رو بکشه بیرون.
میلیونها چشم هوش مصنوعی: یه قانون معروف تو دنیای اوپنسورس هست که میگه "اگه چشمای زیادی کدها رو ببینن، هیچ باگی مخفی نمیمونه". حالا سیستمهای اوپنسورس رو میلیونها «چشم هوش مصنوعی» دارند نگاه می کنند.
پاکسازی بزرگ: پروژههای خیلی بزرگ و ریشهدار (مثل لینوکس) بعد از این طوفان، به یه سطح از امنیت میرسن که تو تاریخ بیسابقه است. ولی خب، افزونهها و کدهای کوچیکی که به امان خدا رها شدن، خیلی زود هک میشن و کلاً از اکوسیستم وب حذف میشن.
البته این تغییر بزرگ بیدردسر هم نبوده. این روزا توسعه دهندههای پروژههای اوپنسورس حسابی از دست پدیدهای به اسم (AI False Positives) کلافه شدن.
قضیه از اینه که یه سری آدم مبتدی، به امید دریافت پاداش (Bug Bounty)کدها رو به ابزارهای هوش مصنوعی میدن تا اسکن بشن.
روزانه صد تا گزارش باگ اشتباه و بیاساس رو واسه مدیرای پروژه میفرستند . کار به جایی رسیده که پروژههای بزرگ تو گیتهاب (GitHub) رسماً قانون گذاشتن: "هر گزارش باگی که فقط با هوش مصنوعی ساخته شده باشه، نخونده پاک میشه!"
این قضیه اونقدر مهمه که سازمان های بزرگ دنیا هم وارد بازی شدن. سازمان پروژه های پیشرفته دفاعی آمریکا (DARPA) یه مسابقه چند میلیون دلاری به اسم AIxCC راه انداخته تا هوش مصنوعی هایی بسازن که بتونن کدهای اوپنسورس حیاتی رو خودشون اسکن کنن و باگهاشون رو اتوماتیک برطرف کنن. از اون طرف، تیم امنیتی گوگل (Project Zero) هم چارچوبی به اسم Naptime معرفی کرده که به هوش مصنوعی اجازه میده مثل یه هکر انسانی و با برنامه بره دنبال باگ بگرده.
با این مسابقه تسلیحاتی که بین «هوش مصنوعی هکر» و «هوش مصنوعی مدافع» راه افتاده، نقش ما آدما قراره حسابی ارتقا پیدا کنه. ما هیچوقت به یه سیستم صددرصد ضد هک نمیرسیم، چون هکرها وقتی ببینن سیستم باگی نداره، مسیرشون رو کج میکنن سمت آدما (و با دیپفیک و فیشینگهای فوقهوشمند فریبشون میدن).
در آینده:
برنامهنویسها از «کدنویس» صرف به «معمار سیستم» و «رهبر ارکستر هوش مصنوعی» تبدیل میشن و بیشتر روی منطق و هدف اصلی نرمافزار تمرکز میکنن.
متخصصهای امنیت هم دیگه وقتشون رو برای پیدا کردن باگهای ساده تلف نمیکنن. اونا باید با «طراحی استراتژی دفاعی» جلوی حملات پیچیده و چندلایهی هکرهای مجهز به هوش مصنوعی رو بگیرند.
حرف آخر
حجم زیادی از باگ های امنیتی که این روزا میبینیم، نشونه ضعیف شدن زیرساختهای اینترنت نیست. این صدای روشن شدن موتورهای هوش مصنوعیه که دارن بدهیهای فنی و کدهای کثیف گذشته رو اصلاح میکنن. این یه انقلاب سایبریه و ما تازه تو خط شروعش ایستادیم!

