
فرض کنید همین امروز تصمیم میگیرید یک فروشگاه اینترنتی واقعی بسازید؛ نه یک پروژه تمرینی ساده، بلکه چیزی که بشه روش حساب کرد. سوال اول همیشه همین است: از کجا شروع کنم و چه قطعاتی کنار هم قرار میگیرند؟ اگر پایتون بلدید، Django دقیقاً همان ابزاری است که این مسیر را کوتاهتر و مطمئنتر میکند. در این راهنما قدم به قدم میبینید یک پروژه فروشگاهی با Django از چه بخشهایی تشکیل شده، چه تصمیمهای معماری در انتظارتان است و کجا معمولاً مبتدیها اشتباه میکنند.
فهرست مطالب
چرا Django برای فروشگاه اینترنتی؟
معماری کلی پروژه
مدلهای اصلی دیتابیس
سبد خرید و سفارش
پرداخت آنلاین
احراز هویت و پنل مدیریت
جستجو، فیلتر و سئو
سرعت، کش و امنیت
استقرار روی سرور
مقایسه Django با Laravel، Node.js و ASP.NET Core
بهترین پکیج ها
اشتباهات رایج
جمعبندی و سوالات متداول
Django با فلسفه «باتریهای از پیش نصبشده» میآید؛ یعنی بخش زیادی از چیزهایی که یک فروشگاه به آنها نیاز دارد، از روز اول آماده در اختیارتان است:
سیستم احراز هویت
پنل مدیریت
ORM قدرتمند برای کار با دیتابیس بدون نوشتن SQL خام
امنیت پیشفرض بالا: محافظت در برابر CSRF و SQL Injection از همان ابتدا فعال است و شما مجبور نیستید آن را از صفر پیادهسازی کنید.
ORM قدرتمند: کار با PostgreSQL از طریق کلاسهای پایتونی، بدون درگیری با سینتکس پیچیده SQL.
اکوسیستم بالغ: از Django REST Framework برای ساخت API تا Celery برای اجرای کارهای پسزمینه، همهچیز آماده و تستشده است.
مقیاسپذیری اثباتشده: پلتفرمهایی مثل Instagram با حجم عظیمی از ترافیک روی Django اجرا میشوند.
نکتهای که خیلی از مبتدیها متوجهاش نمیشوند این است که Django تنها یک فریمورک برای «نوشتن کد» نیست، بلکه یک الگوی فکری برای سازماندهی پروژه است. اگر این الگو را درست یاد نگیرید، حتی با داشتن کد درست هم پروژهتان به مرور شلوغ و غیرقابلنگهداری میشود. دقیقاً همینجاست که تفاوت بین «کدنویسی از روی آموزشهای پراکنده» و «یادگیری اصولی در قالب یک دوره جامع مثل دوره Django آکادمی Byte Masters» خودش را نشان میدهد.
قبل از شروع فروشگاهسازی، مطمئن شوید مفاهیم پایه ORM، Class-Based Views و سیستم URL Routing جنگو را کامل مسلط هستید؛ اینها زیربنای تمام تصمیمهای بعدی شما خواهند بود.
دو مدل رایج برای معماری یک فروشگاه Django وجود دارد و انتخاب بین آنها روی کل مسیر توسعه تاثیر میگذارد:
Monolith: Django هم بکاند و هم قالبهای HTML را مدیریت میکند. این مدل برای پروژههای کوچکتر و تیمهای محدود، سریعتر به نتیجه میرسد.
Headless / API-first: Django با کمک Django REST Framework فقط API میدهد و فرانتاند بهطور مستقل با React یا Next.js ساخته میشود. این مدل برای فروشگاههای بزرگتر که قرار است هم اپلیکیشن موبایل و هم وب داشته باشند، انعطاف بیشتری میدهد.
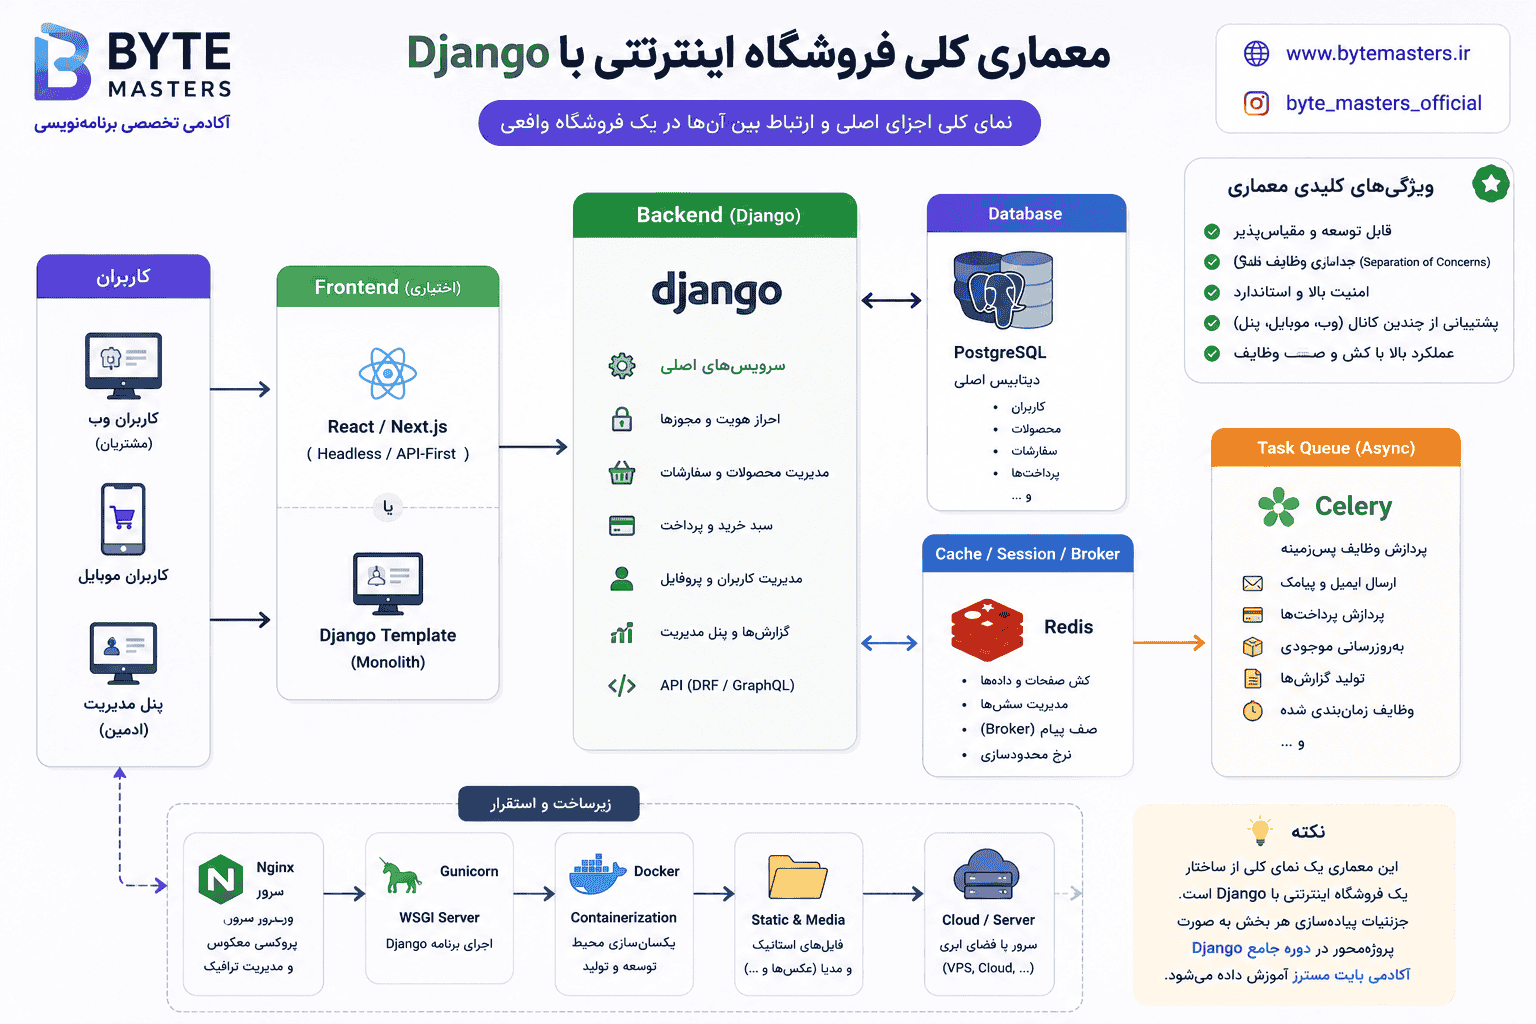
انتخاب بین این دو معماری، یکی از تصمیمهایی است که در دورههای آموزشی معمولاً بهصورت سطحی رد میشود، اما در عمل روی هزینه توسعه، سرعت تحویل و حتی سئوی نهایی سایت اثر مستقیم دارد.
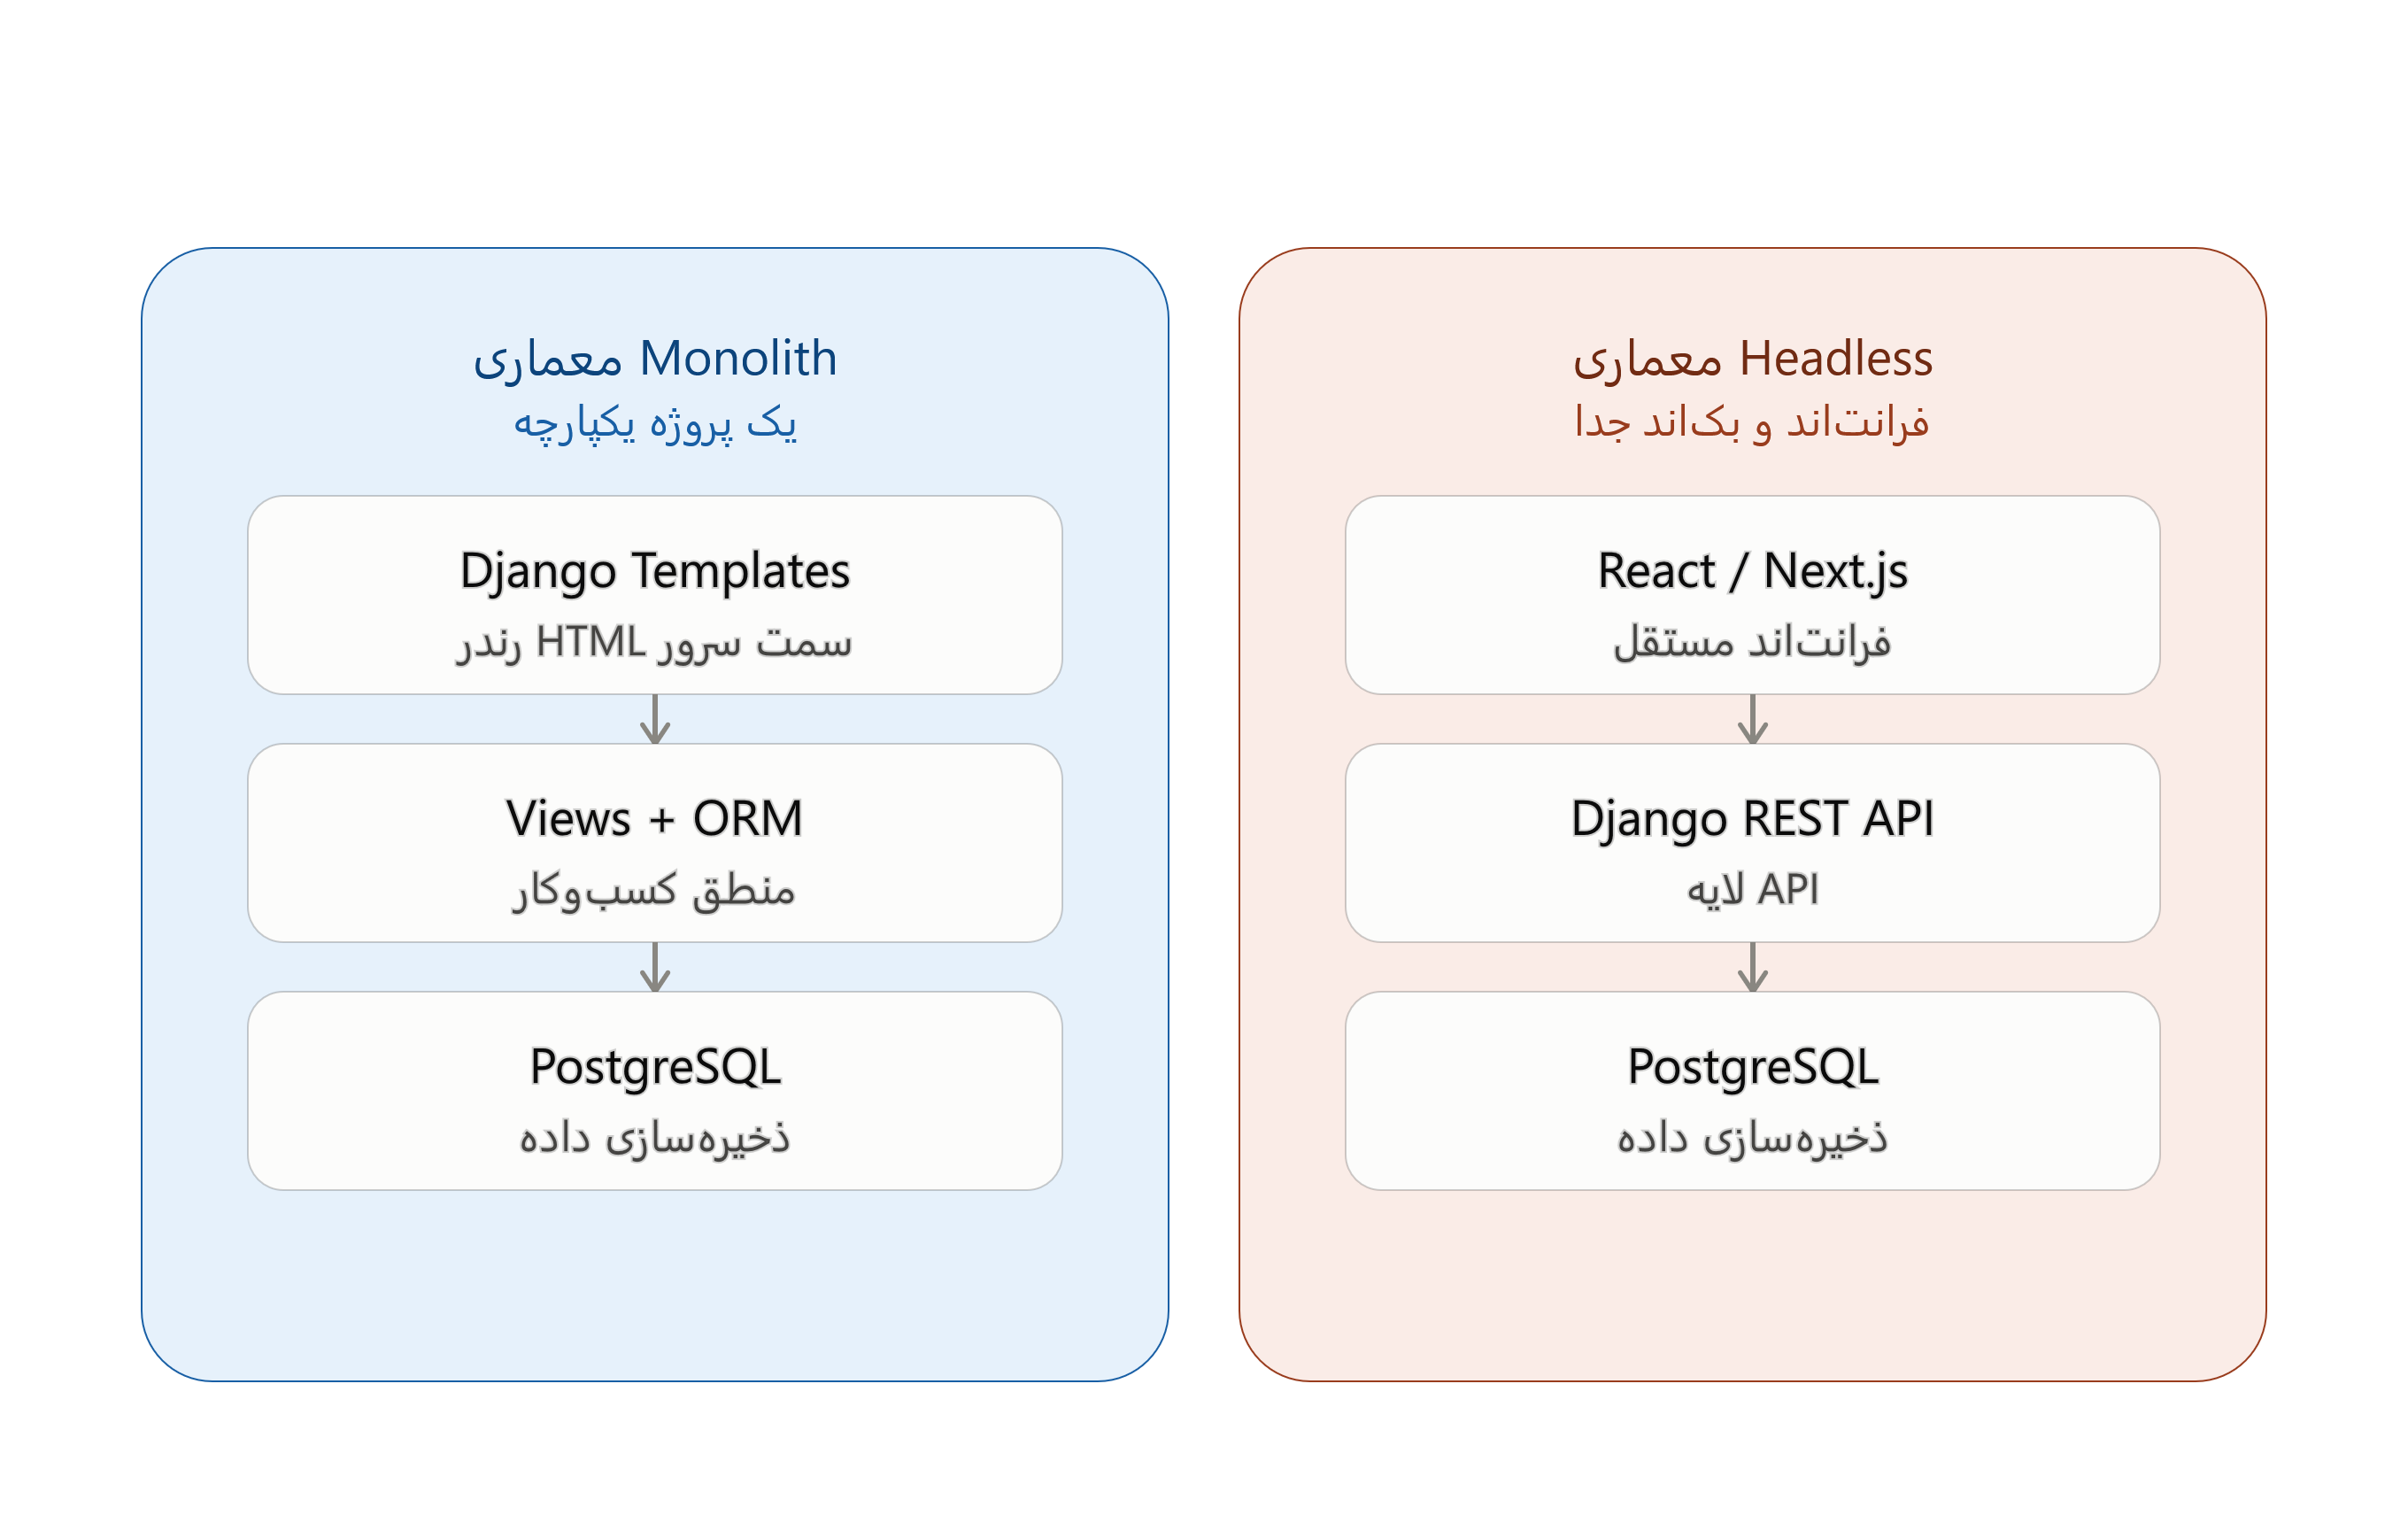
بسیاری از پروژههای آموزشی مستقیم سراغ Nginx و Docker میروند بدون اینکه نقش Gunicorn بهعنوان واسط بین Django و سرور وب توضیح داده شود؛ نتیجهاش پروژهای است که روی سیستم شخصی کار میکند اما روی سرور واقعی به مشکل میخورد.
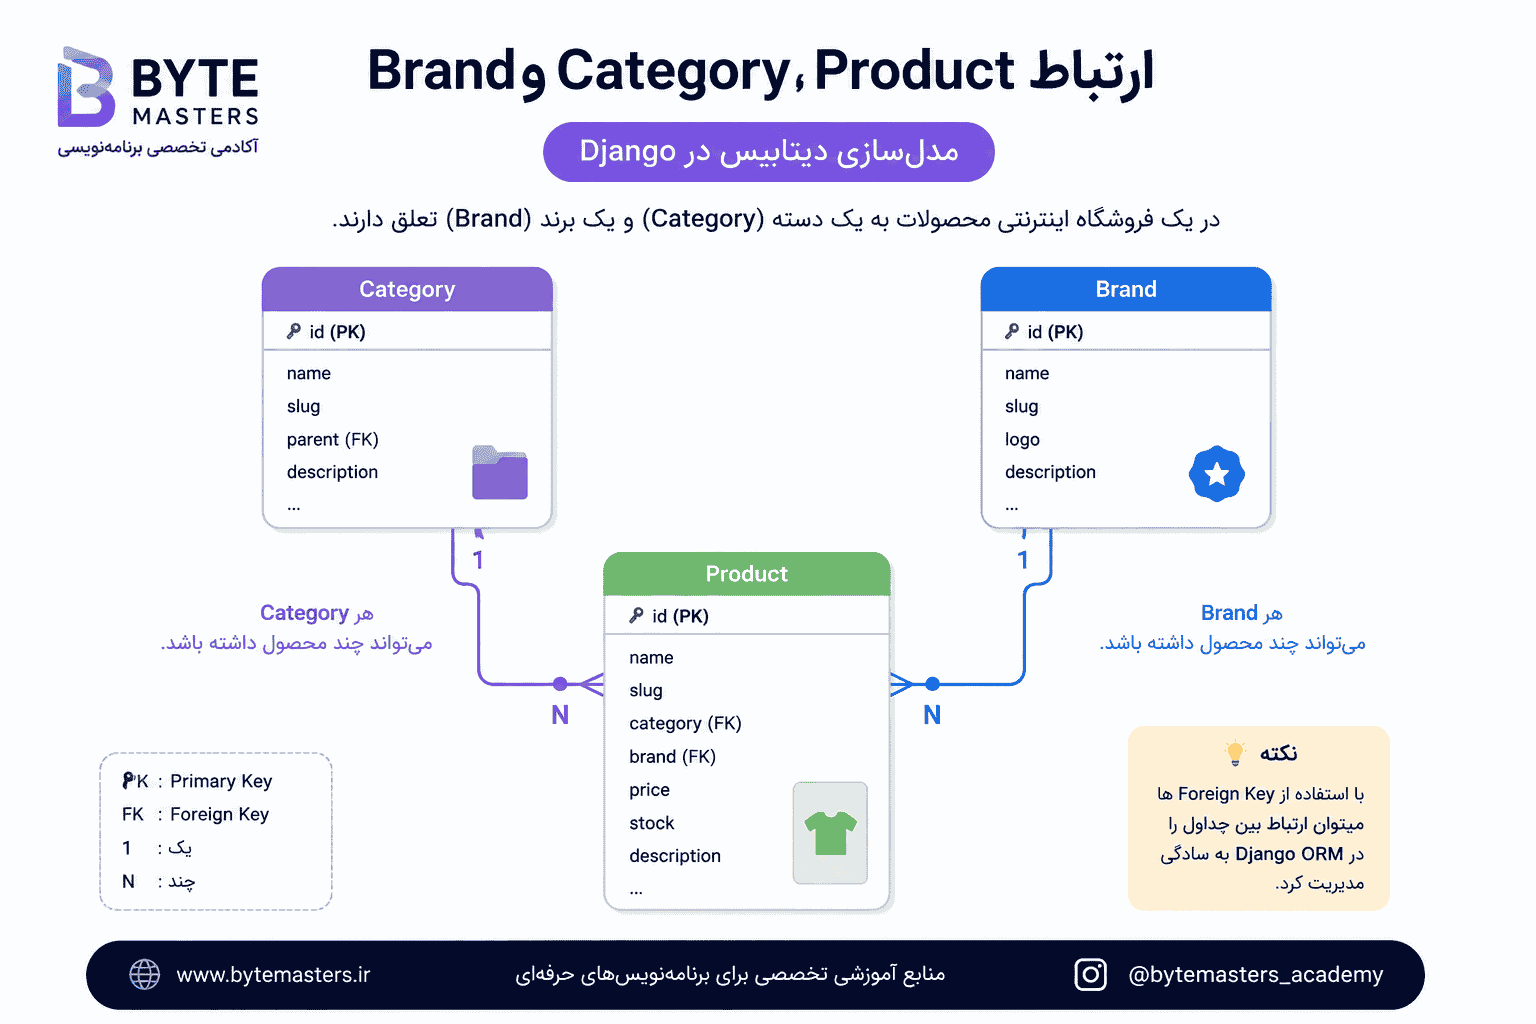
هسته هر فروشگاه، چند مدل بهظاهر ساده است که طراحی درست آنها تفاوت زیادی در آینده پروژه ایجاد میکند: Category، Product، Brand و مدیریت موجودی انبار.
نکتهای که در آموزشهای سطحی معمولاً نادیده گرفته میشود، رابطهی درست بین این مدلهاست. مثلاً دستهبندیها در فروشگاههای واقعی معمولاً سلسلهمراتبی هستند (دسته اصلی و زیردسته)، و اگر از ابتدا این ساختار درختی را در نظر نگیرید، بعداً migration های پرهزینهای در انتظارتان خواهد بود.
از همان ابتدا فیلد slug را برای محصولات و دستهبندیها در نظر بگیرید؛ این فیلد بعداً پایهی اصلی سئوی فروشگاه شما خواهد بود و مسیر URL محصولات را انسانخوان و قابلفهم برای گوگل میکند.
from django.db import models class Product(models.Model): # نام محصول name = models.CharField(max_length=200) # آدرس سئو (URL Friendly) slug = models.SlugField(unique=True) # توضیحات محصول description = models.TextField(blank=True) # قیمت محصول price = models.DecimalField( max_digits=10, decimal_places=2 ) # تعداد موجودی stock = models.PositiveIntegerField(default=0) # دستهبندی محصول category = models.ForeignKey( "Category", on_delete=models.CASCADE, related_name="products" ) # برند محصول brand = models.ForeignKey( "Brand", on_delete=models.SET_NULL, null=True, blank=True, related_name="products" ) # وضعیت فعال بودن محصول is_active = models.BooleanField(default=True) # تاریخ ایجاد created_at = models.DateTimeField(auto_now_add=True) # تاریخ آخرین ویرایش updated_at = models.DateTimeField(auto_now=True) class Meta: ordering = ["-created_at"] indexes = [ models.Index(fields=["slug"]), models.Index(fields=["price"]), models.Index(fields=["is_active"]), ] def __str__(self): return self.name
from django.db import models class Category(models.Model): # نام دستهبندی name = models.CharField(max_length=150) # آدرس سئو slug = models.SlugField(unique=True) # دسته والد (برای ایجاد زیر دسته) parent = models.ForeignKey( "self", on_delete=models.CASCADE, null=True, blank=True, related_name="children" ) # توضیحات دستهبندی description = models.TextField(blank=True) # وضعیت فعال بودن دسته is_active = models.BooleanField(default=True) class Meta: verbose_name_plural = "Categories" ordering = ["name"] def __str__(self): return self.name
قیمت محصول را همیشه با DecimalField ذخیره کنید، نه FloatField؛ این یک تصمیم کوچک است اما از خطاهای گرد کردن اعداد در محاسبات مالی جلوگیری میکند.
طراحی کامل مدلهای انبار، مدیریت موجودی چندانباره و ارتباط آنها با سیستم تخفیف، بخشی است که در دوره جامع Django آکادمی بایت مسترز بهصورت پروژهمحور و با مثال واقعی آموزش داده میشود.
سبد خرید را میتوان به دو روش پیادهسازی کرد:
Session-based: برای کاربران مهمان که هنوز ثبتنام نکردهاند، سبد خرید در نشست مرورگر ذخیره میشود.
Database-based: برای کاربران لاگینکرده، سبد خرید در دیتابیس نگه داشته میشود تا بین دستگاههای مختلف همگام بماند.
بسیاری از فروشگاههای واقعی از ترکیب هر دو روش استفاده میکنند: کاربر مهمان با Session شروع میکند و بعد از لاگین، سبدش به دیتابیس منتقل میشود. پیادهسازی درست این انتقال، یکی از نقاطی است که در پروژههای آموزشی ساده معمولاً حذف میشود.
from django.conf import settings
from django.db import models


class Cart(models.Model):
    # کاربر مالک سبد خرید
    user = models.ForeignKey(
        settings.AUTH_USER_MODEL,
        on_delete=models.CASCADE,
        related_name="carts",
        null=True,
        blank=True
    )

    # شناسه سشن برای کاربران مهمان
    session_key = models.CharField(
        max_length=100,
        blank=True,
        null=True
    )

    # وضعیت فعال بودن سبد خرید
    is_active = models.BooleanField(default=True)

    # تاریخ ایجاد
    created_at = models.DateTimeField(auto_now_add=True)

    # آخرین بروزرسانی
    updated_at = models.DateTimeField(auto_now=True)

    class Meta:
        ordering = ["-created_at"]

    def __str__(self):
        if self.user:
            return f"Cart - {self.user}"
        return f"Guest Cart ({self.session_key})"
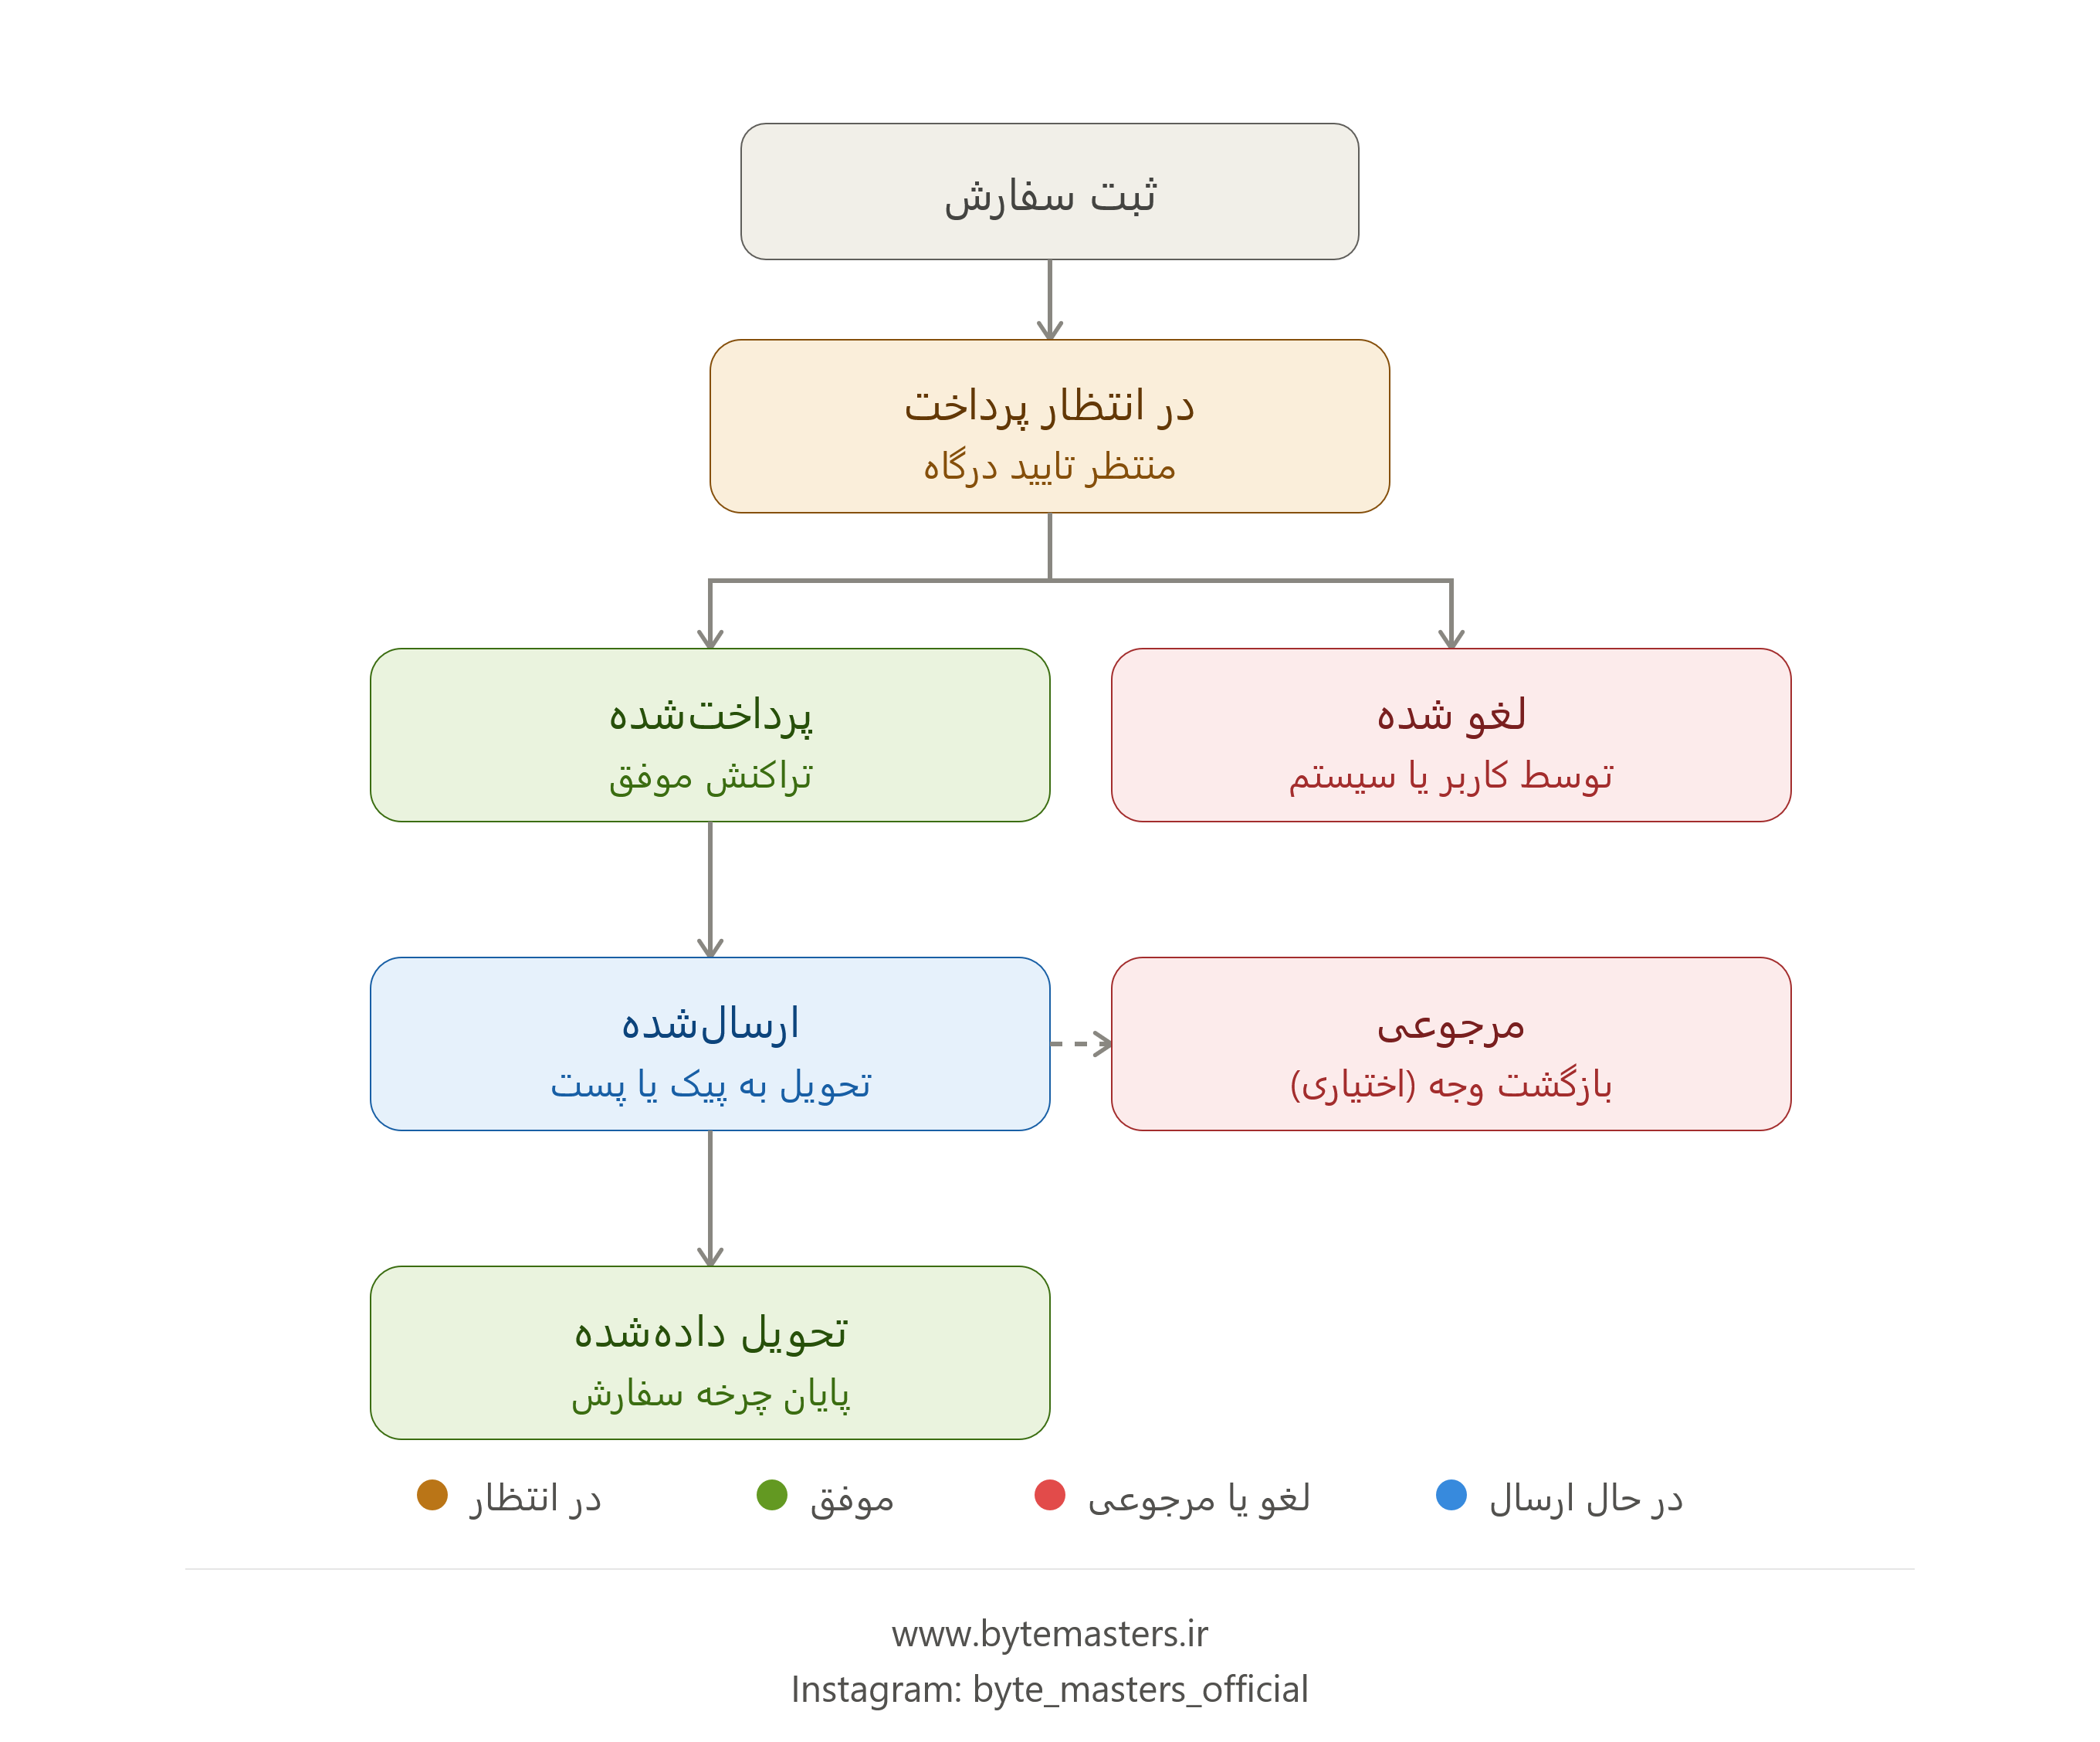
وضعیت سفارش (مثل «در انتظار پرداخت»، «پرداختشده»، «ارسالشده») را همیشه با یک فیلد ثابت و از پیش تعریفشده (Choices) مدیریت کنید، نه رشته آزاد. این کار از باگهای عجیب در گزارشگیری و پیگیری سفارشها جلوگیری میکند.
from django.conf import settings
from django.db import models


class Order(models.Model):
    class Status(models.TextChoices):
        PENDING = "pending", "در انتظار پرداخت"
        PAID = "paid", "پرداخت شده"
        PROCESSING = "processing", "در حال پردازش"
        SHIPPED = "shipped", "ارسال شده"
        DELIVERED = "delivered", "تحویل شده"
        CANCELED = "canceled", "لغو شده"

    # خریدار
    user = models.ForeignKey(
        settings.AUTH_USER_MODEL,
        on_delete=models.CASCADE,
        related_name="orders"
    )

    # وضعیت سفارش
    status = models.CharField(
        max_length=20,
        choices=Status.choices,
        default=Status.PENDING
    )

    # مبلغ کل سفارش
    total_price = models.DecimalField(
        max_digits=12,
        decimal_places=2
    )

    # کد پیگیری سفارش
    tracking_code = models.CharField(
        max_length=100,
        unique=True,
        blank=True,
        null=True
    )

    # تاریخ ثبت سفارش
    created_at = models.DateTimeField(auto_now_add=True)

    # آخرین بروزرسانی
    updated_at = models.DateTimeField(auto_now=True)

    class Meta:
        ordering = ["-created_at"]

    def __str__(self):
        return f"Order #{self.id}"
هنگام ثبت نهایی سفارش، کاهش موجودی و ثبت تراکنش باید همگی درون یک Database Transaction انجام شوند تا در صورت بروز خطا، دادهها ناقص باقی نمانند.
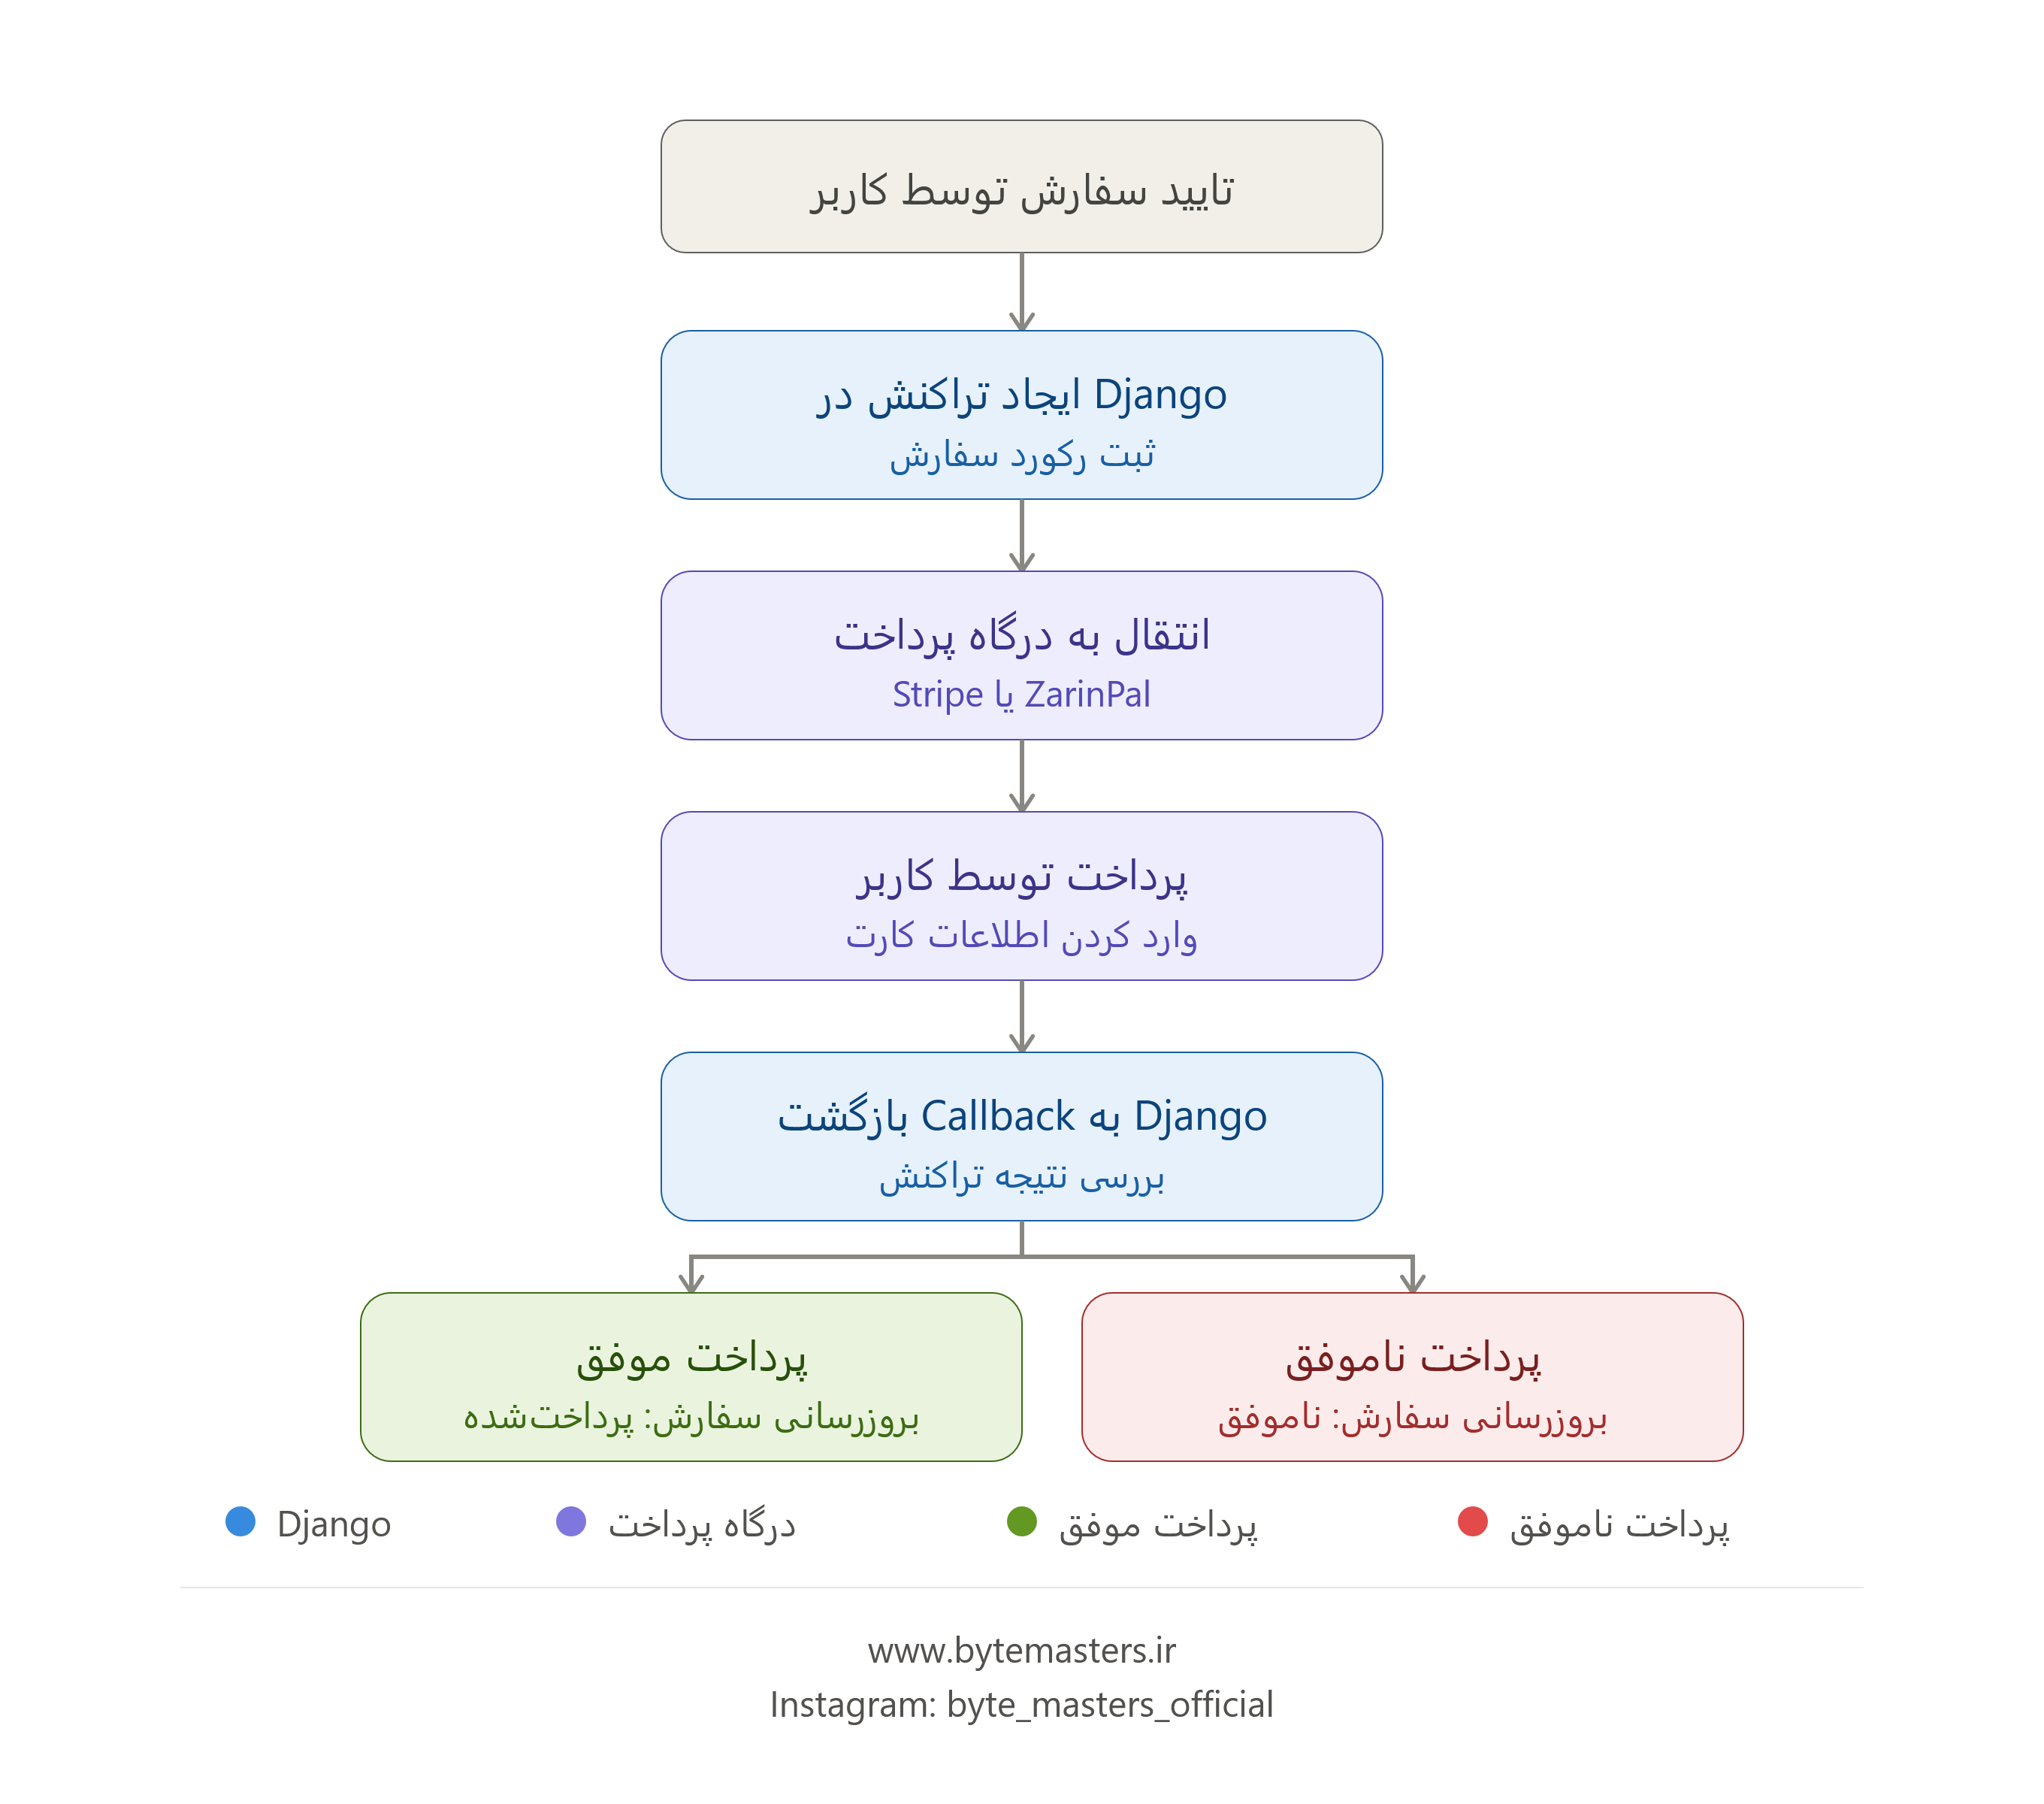
برای بازار بینالمللی، Stripe رایجترین انتخاب است و برای بازار ایران، ZarinPal. منطق کلی هر دو درگاه مشابه است:
کاربر درخواست پرداخت میدهد.
سرور Django یک تراکنش نزد درگاه ثبت میکند.
کاربر به صفحه درگاه هدایت میشود.
بعد از پرداخت، درگاه به یک آدرس Callback در Django برمیگردد و وضعیت سفارش بهروزرسانی میشود.
آنچه معمولاً در آموزشهای رایگان نادیده گرفته میشود، مدیریت حالتهای خطاست: چه اتفاقی میافتد اگر کاربر وسط پرداخت مرورگر را ببندد؟ اگر Callback دو بار فراخوانی شود چه؟ اگر ارتباط با درگاه قطع شود، سفارش باید در چه وضعیتی بماند؟ این سناریوها دقیقاً همان چیزی هستند که یک فروشگاه آموزشی را از یک فروشگاه تولیدی (Production-Ready) جدا میکنند.
from django.db import transaction from django.http import HttpResponse from django.shortcuts import get_object_or_404 from .models import Order @transaction.atomic def payment_callback(request): """ Callback درگاه پرداخت این View پس از بازگشت کاربر از درگاه پرداخت توسط درگاه فراخوانی میشود. """ # شناسه سفارش order_id = request.GET.get("order_id") # وضعیت پرداخت status = request.GET.get("status") # دریافت سفارش order = get_object_or_404( Order, id=order_id ) # اگر پرداخت موفق باشد if status == "OK": # =============================== # در این قسمت کد Verify پرداخت # با درگاه (ZarinPal / Stripe) # قرار میگیرد. # =============================== order.status = Order.Status.PAID order.save(update_fields=["status"]) return HttpResponse("Payment Successful") # پرداخت ناموفق order.status = Order.Status.CANCELED order.save(update_fields=["status"]) return HttpResponse("Payment Failed")
هرگز به دادهای که از سمت کاربر یا مرورگر برمیگردد (مثل مبلغ پرداخت) اعتماد نکنید؛ همیشه مبلغ نهایی را از روی رکورد سفارش در دیتابیس خودتان بخوانید، نه از پارامترهای ارسالی درگاه.
پیادهسازی کامل و امن این چرخه، از جمله مدیریت بازگشت وجه (Refund) و لاگگیری تراکنشها، در بخش پرداخت آنلاین دوره Django آکادمی Byte Masters بهصورت پروژه واقعی پوشش داده میشود.
برای فروشگاههای API-محور، احراز هویت معمولاً با JWT انجام میشود؛ کاربر لاگین میکند، یک توکن دریافت میکند و آن را در هدر هر درخواست بعدی ارسال میکند.
برای پنل مدیریت، دو مسیر پیشرو دارید:
استفاده و سفارشیسازی Django Admin که سریعترین راه برای شروع است.
ساخت پنل اختصاصی با React یا Next.js که از همان API فروشگاه استفاده میکند و کنترل بیشتری روی طراحی میدهد.
برای پروژههای آموزشی و کوچک، شروع با Django Admin کاملاً منطقی است، اما وقتی نیاز به گزارشهای اختصاصی یا فرآیندهای چندمرحلهای (مثل تایید سفارشهای عمده) پیدا کنید، Django Admin بهتنهایی کافی نخواهد بود.
from rest_framework_simplejwt.views import TokenObtainPairView from rest_framework_simplejwt.views import TokenRefreshView class LoginAPIView(TokenObtainPairView): """ ورود کاربر پس از اعتبارسنجی اطلاعات کاربر، Access Token و Refresh Token تولید و به کلاینت بازگردانده میشود. """ pass class RefreshTokenAPIView(TokenRefreshView): """ دریافت Access Token جدید با استفاده از Refresh Token """ pass
در این پیادهسازی از پکیج Simple JWT استفاده شده است که یکی از رایجترین روشهای احراز هویت در پروژههای مبتنی بر Django REST Framework محسوب میشود. پس از ورود موفق کاربر، دو توکن در اختیار کلاینت قرار میگیرد:
Access Token: برای احراز هویت درخواستهای روزمره به API استفاده میشود و معمولاً عمر کوتاهی دارد.
Refresh Token: زمانی که Access Token منقضی شود، بدون نیاز به ورود مجدد کاربر میتوان با استفاده از این توکن، یک Access Token جدید دریافت کرد.
این روش باعث میشود امنیت سیستم افزایش پیدا کند و تجربه کاربری نیز حفظ شود.
💡دیدگاه بایت مسترز: در پروژههای واقعی معمولاً تنها پیادهسازی Login کافی نیست. قابلیتهایی مانند Logout با Blacklist کردن Refresh Token، Token Rotation، تنظیم زمان انقضای توکنها، Rate Limiting برای جلوگیری از حملات Brute Force و ارسال توکن در Cookieهای امن (HttpOnly) نیز پیادهسازی میشوند. این موارد نقش مهمی در امنیت یک فروشگاه اینترنتی دارند و در دوره حضوری آموزش Django بایت مسترز بصورت پروژهمحور و کامل آموزش داده میشوند.
استفاده از HTTPS برای تمام درخواستهای حاوی توکن
تنظیم زمان انقضای مناسب برای Access Token و Refresh Token
محدود کردن تعداد تلاشهای ورود ناموفق (Rate Limiting)
ذخیرهنشدن توکن در Local Storage بدون رمزنگاری در فرانتاند
جستجوی ساده با ORM خود Django قابل انجام است، اما وقتی تعداد محصولات از چند صد مورد بیشتر شود، Elasticsearch سرعت و دقت بهمراتب بهتری ارائه میدهد، بهخصوص برای جستجوی فازی و پیشنهاد خودکار.
نکات سئوی ضروری برای فروشگاههای Django که مستقیم روی رتبه گوگل اثر دارند:
استفاده از slug تمیز بهجای شناسه عددی در URL محصولات.
افزودن Schema Markup محصول (قیمت، موجودی، امتیاز) برای نمایش ریچاسنیپت در نتایج گوگل.
تولید خودکار Sitemap و تنظیم Canonical برای صفحات فیلترشده، تا از تولید محتوای تکراری در چشم گوگل جلوگیری شود.
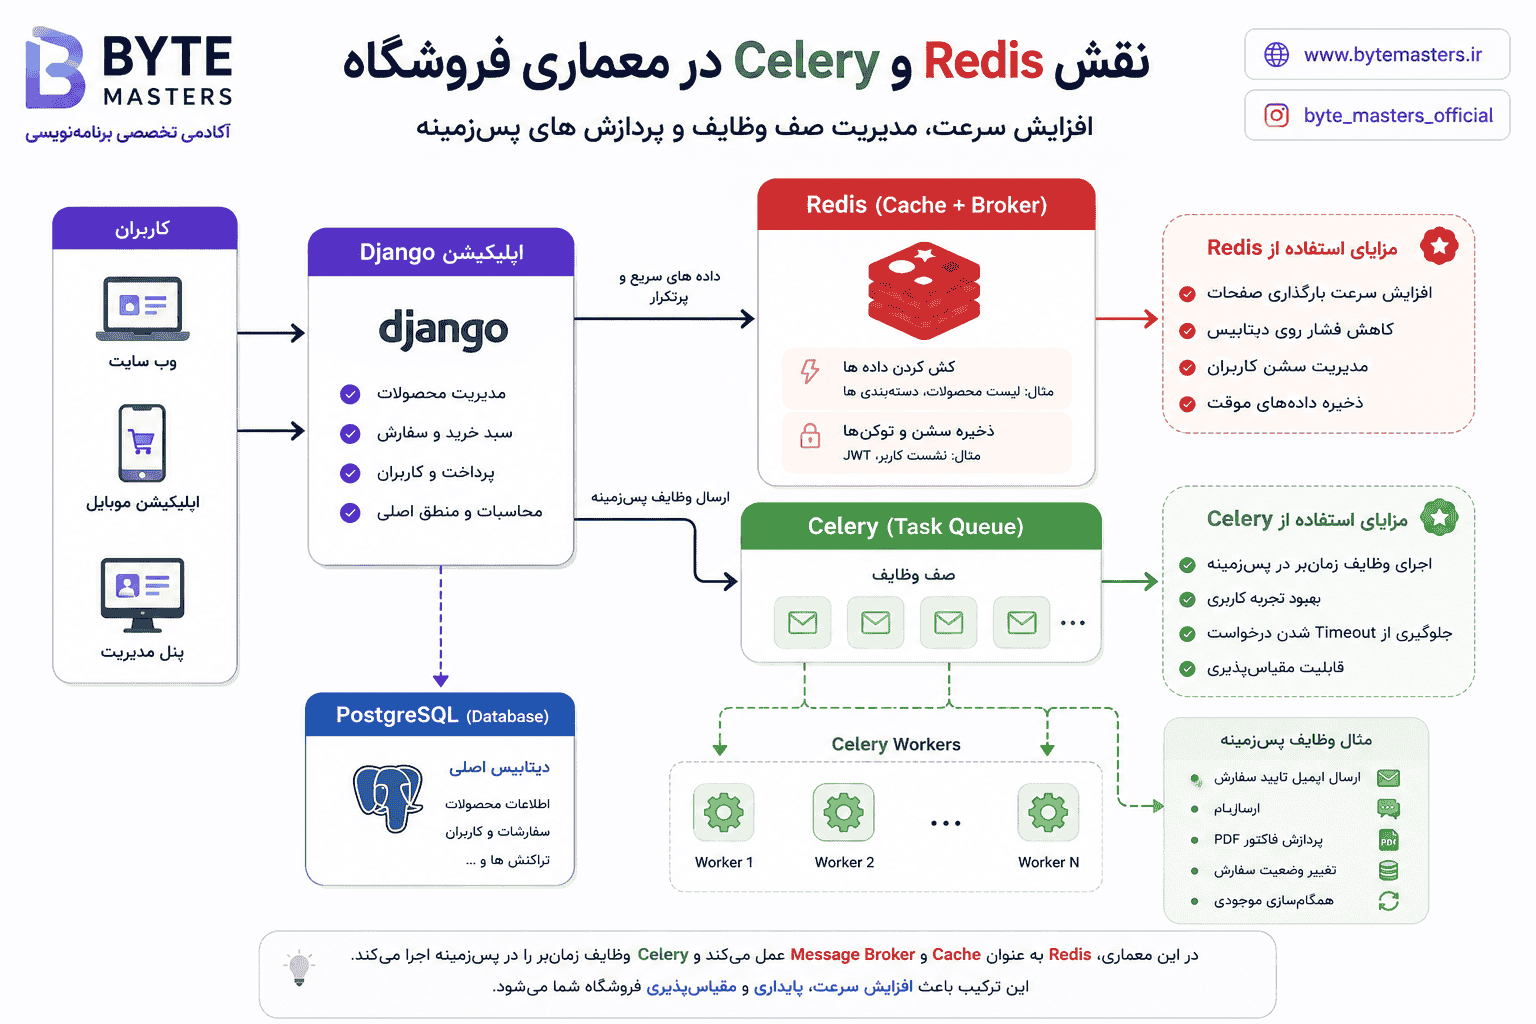
Redis برای کش کردن نتایج پرتکرار (مثل لیست محصولات پرفروش یا صفحه اصلی) سرعت پاسخدهی را چند برابر میکند.
Celery کارهایی مثل ارسال ایمیل تایید سفارش یا پیامک را از مسیر اصلی درخواست جدا میکند تا کاربر منتظر نماند و تجربه کاربری روانتر شود.
برای امنیت، فعال بودن محافظت CSRF، اعتبارسنجی دقیق تمام ورودیها، و محدود کردن نرخ درخواست (Rate Limiting) در برابر حملات Brute Force ضروری است.
غیرفعال کردن CSRF برای «راحتی توسعه» و فراموش کردن فعالسازی مجدد آن قبل از انتشار، یکی از شایعترین حفرههای امنیتی در پروژههای دانشجویی است.
۹. استقرار روی سرور
بعد از تکمیل پروژه، نوبت به انتشار آن روی سرور میرسد. در یک معماری استاندارد، هر بخش وظیفه مشخصی دارد:
Docker برای بستهبندی و اجرای یکسان پروژه در همه محیطها
Gunicorn برای اجرای برنامه Django
Nginx برای مدیریت درخواستها، فایلهای استاتیک و افزایش امنیت
PostgreSQL برای ذخیره اطلاعات فروشگاه
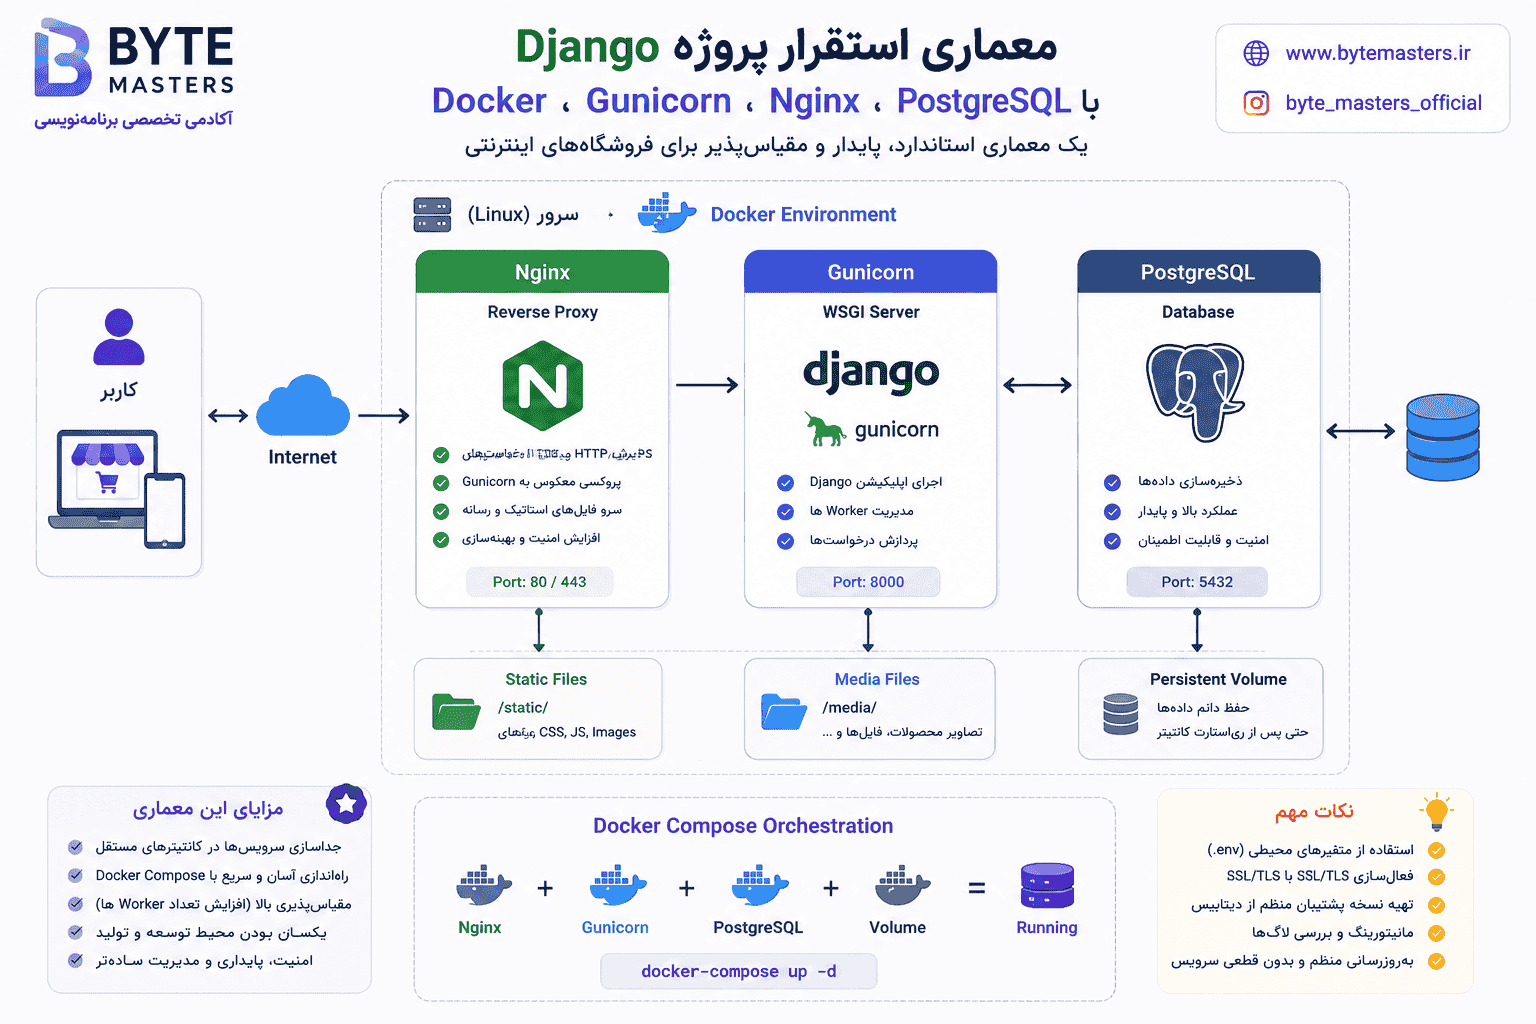
یکی از مهمترین مزیتهای استفاده از Docker این است که پروژه در محیط توسعه و سرور دقیقاً با یک تنظیمات اجرا میشود. به همین دلیل احتمال بروز مشکلاتی مانند «روی سیستم من درست کار میکرد» تا حد زیادی از بین میرود.
با این حال، آمادهسازی یک پروژه برای محیط Production فقط به اجرای Docker محدود نمیشود. مواردی مانند تنظیم Dockerfile، پیکربندی Nginx، مدیریت فایلهای استاتیک و رسانه، استفاده از متغیرهای محیطی (Environment Variables) و فعالسازی HTTPS از مهمترین مراحلی هستند که باید بهدرستی انجام شوند.
این فریمورک با داشتن سرعت توسعه بسیار بالا و امنیت پیشفرض «بسیار بالا»، گزینهای ایدهآل برای پروژههایی است که بر سئو و فروشگاههای اینترنتی تمرکز دارند. مقیاسپذیری آن در سطح «خوب تا عالی» ارزیابی میشود و با وجود جامعه کاربری بزرگ، هزینه نگهداری آن در حد متوسط قرار دارد.
لاراول تعادلی عالی میان سرعت توسعه بالا و امنیت «بالا» برقرار کرده است. این فریمورک برای فروشگاههای اینترنتی و سئو انتخاب مناسبی است و مقیاسپذیری و جامعه کاربری خوبی را ارائه میدهد، در حالی که هزینههای نگهداری آن نیز در سطح متوسط باقی میماند.
نود.جیاس به دلیل مقیاسپذیری «عالی» و داشتن یکی از بزرگترین جامعههای کاربری در جهان، برای پروژههای بزرگ بسیار محبوب است. با این حال، امنیت آن تا حد زیادی به پکیجهای استفاده شده بستگی دارد (متوسط) و هزینه نگهداری آن میتواند بسته به پیچیدگی پروژه از «متوسط تا بالا» متغیر باشد. سرعت توسعه آن نیز در سطح متوسط قرار میگیرد.
۴. ASP.NET Core (سیشارپ):
این پلتفرم که بیشتر در محیطهای سازمانی کاربرد دارد، مقیاسپذیری و امنیت بسیار قدرتمندی ارائه میدهد. در حالی که سرعت توسعه و راحتی کار با آن نسبت به گزینههایی مثل Django در سطح متوسط ارزیابی میشود، به دلیل ماهیت سازمانی و پایداری بالا، معمولاً هزینه نگهداری بالاتری را به همراه دارد.
Django REST Framework: ساخت API فروشگاه.
django-allauth: احراز هویت و ورود با شبکههای اجتماعی.
django-filter: پیادهسازی سریع فیلترهای محصول.
celery + django-celery-beat: زمانبندی و کارهای پسزمینه.
django-redis: اتصال ساده به Redis برای کش.
ذخیره قیمت بهصورت FloatField بهجای DecimalField.
عدم استفاده از تراکنش دیتابیس هنگام ثبت سفارش.
فراموش کردن ایندکسگذاری روی فیلدهای پرجستوجو مثل slug.
پیادهسازی پرداخت بدون مدیریت کامل حالتهای خطا و بازگشت وجه.
بیتوجهی به معماری از همان ابتدا و اضافه کردن Redis یا Celery در آخرین لحظه، وقتی که پروژه دیگر آماده مقیاسپذیری نیست.
تا اینجا مسیر کلی ساخت یک فروشگاه اینترنتی با Django را دیدید: از انتخاب معماری و طراحی مدلهای دیتابیس، تا سبد خرید، پرداخت آنلاین، سئو و استقرار نهایی. هر کدام از این مفاهیم بهتنهایی ساده بهنظر میرسند، اما چالش واقعی جایی است که باید همه را درست کنار هم بچینید و مطمئن شوید هیچکدام باگ پنهانی برای آینده پروژه نمیسازند.
اگر تصمیم دارید یک نسخه واقعی و آماده انتشار از این فروشگاه بسازید، بدون گیر کردن در جزئیات پیادهسازی و مدیریت خطاها، دوره حضوری آموزش Django؛ از ساخت API تا توسعه وباپلیکیشنهای حرفهای آکادمی بایت مسترز همین مسیر را بهصورت پروژهمحور، با کد کامل و پشتیبانی آموزشی، قدمبهقدم پیش میبرد.
سوالات متداول
۱. آیا Django برای فروشگاههای بزرگ هم مناسب است؟ بله، با معماری درست (کش، Celery، دیتابیس بهینه) Django مقیاسپذیری خوبی دارد.
۲. آیا حتماً باید از React استفاده کنم؟ خیر؛ برای پروژههای کوچکتر، قالبهای خود Django کافی است.
۳. بهترین درگاه پرداخت برای بازار ایران چیست؟ ZarinPal رایجترین انتخاب برای پروژههای داخلی است.
۴. آیا Django Admin برای پنل مدیریت فروشگاه کافی است؟ برای شروع و پروژههای متوسط کافی است، اما برای فرآیندهای پیچیدهتر معمولاً پنل اختصاصی لازم میشود.
۵. چقدر زمان میبرد یک فروشگاه ساده با Django بسازم؟ با آشنایی قبلی به Django، یک نسخه اولیه در چند هفته قابل ساخت است؛ اما رساندن آن به نسخه امن و تولیدی زمان بیشتری میطلبد.
۶. آیا نیاز به Elasticsearch از همان ابتدا هست؟ خیر؛ برای تعداد محصولات کم، ORM خود Django یا Full-Text Search خود PostgreSQL کافی است.
۷. آیا Docker برای یادگیری هم لازم است؟ برای یادگیری اجباری نیست، اما برای استقرار واقعی و جلوگیری از مشکلات محیطی بسیار توصیه میشود.
۸. تفاوت اصلی Django با Laravel چیست؟ هر دو قوی هستند؛ انتخاب معمولاً به زبان مورد علاقه (Python یا PHP) و اکوسیستم تیم بستگی دارد.
۹. آیا JWT برای احراز هویت فروشگاه ضروری است؟ برای معماری API-first بله؛ برای پروژههای Monolith، Session معمولی هم کافی است.
۱۰. آیا برای یادگیری کامل این مسیر، دوره جداگانه لازم است؟ اگر هدفتان ساخت یک پروژه آموزشی کوچک است، منابع رایگان و مستندات کافی است؛ اما برای رسیدن به یک فروشگاه واقعی و امن با پیادهسازی کامل هر بخش، دورهای ساختاریافته مثل دوره Django آکادمی Byte Masters مسیر را کوتاهتر میکند.
۱۱. آیا این مقاله کل کدهای لازم برای ساخت فروشگاه را دارد؟ خیر؛ این مقاله مسیر، معماری و مفاهیم کلیدی را پوشش میدهد. پیادهسازی کامل و کدهای production-ready در دوره حضوری آموزش Django؛ از ساخت API تا توسعه وباپلیکیشنهای حرفهای آکادمی بایت مسترز ارائه میشود.

