
بنام خدا
رمز یکبار مصرف یا OTP چیست ؟
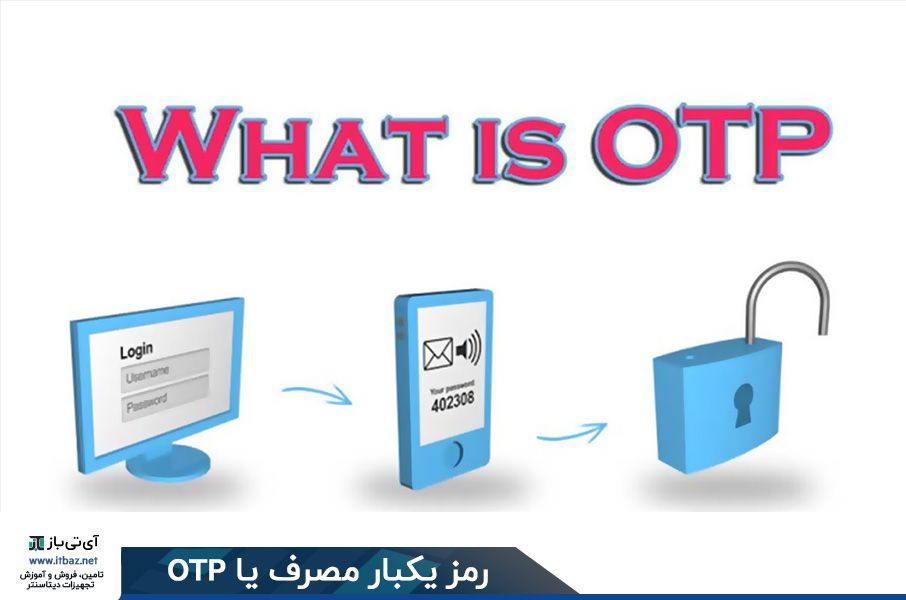
رمز یکبارمصرف One Time Password یا OTP به معنای کلمه رمزی است که فقط یک بار میتواند مورد استفاده قرارگیرد. این رمز علاوه بر جلوگیری از فیشینگ جلوی برداشت از طریق کیلاگرها (نرمافزارهایی که کلیدهای فشردهشده روی صفحهکلید را ذخیره میکند) را هم میگیرد.رمز يكبارمصرف يا OTP، كلمه عبور متغيري است كه در هر مرتبه ورود كاربر به سامانه بانكداري اينترنتي، به صورت آني و بيقاعده (Random) توليد شده و پس از خروج كاربر از اينترنتبانك، منقضي ميشود. به همين دليل، اين رمز را نميتوان حدس زد و حتي اگر رمز يكبارمصرف شما به دست افراد خطاكار بيفتد، نميتوانند از آن استفاده كنند چرا كه اين رمز ثابت نيست و پس از يكبار استفاده توسط شما، ديگر اعتبار ندارد.
با اين شيوه، امنيت ورود به سامانه اينترنتبانك تقويت ميشود. همچنين از رمزهاي يكبار مصرف براي انجام تراكنشهاي مالي در اينترنتبانك نيز استفاده ميشود به اين شكل كه براي انجام هر تراكنش، به يك رمز جديد نياز خواهيد داشت. اينكه چه تراكنشهايي را ميتوان با OTP انجام داد به سياستگذاري بانك شما مربوط است و ممكن است از بانكي به بانك ديگر متفاوت باشد.
محافظت از رمز عبور توسط كاربر، يكي از دغدغههايي است كه همواره درباره امنيت اينترنتبانك وجود دارد. ممكن است به دليل سهلانگاري ما، افراد بزهكار به رمز عبورمان دسترسي پيدا كرده و از حساب ما سوء استفاده كنند. به همين دليل توصيه میکنیم كه هيچگاه رمز خود را در اختيار ديگران قرار ندهيد، آن را در جايي ننويسيد و در موبايل خود نيز ذخيره نكنيد؛ چرا كه بهترين و امنترين مكان براي ذخيره كردن رمز، حافظه شماست.
اما شرايطي را در نظر بگيريد كه رمز خود را حفظ كردهايد اما مجبور هستيد در مكانهاي عمومي و از طريق رايانههاي يك كافينت به اينترنتبانك خود وارد شويد. در اين حالت چه تضميني وجود دارد كه از اطلاعات شما سوء استفاده نشود؟
البته لازم نيست نگران باشيد چون انديشمندان و متخصصان حوزه امنيت اطلاعات، به اين موضوع هم فكر كردهاند و راهحل مناسبي براي افرادي كه نميتوانند رمز عبور خود را حفظ كنند يا مواقع اضطراري مانند مثال قبل، يافتهاند. منظور ما رمز يكبارمصرف (یکبار رمز) است كه آن را به اختصار، OTP ميناميم.
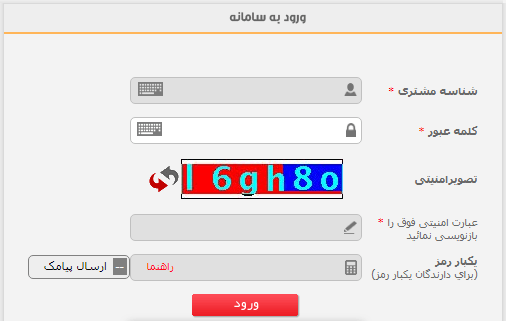
1:تلفن همراه: در ابتدا شماره تلفن همراه کاربر دریافت میشود و پس از اعتبارسنجی در سیستم ثبت میگردد. در مواردی که نیاز به وارد کردن رمز باشد، از طریق ارسال پیامک به تلفن همراه کاربر ارسال میشود. در حال حاضر، این روش با توجه به گسترش تلفنهای هوشمند و استفاده از اپلیکیشنهای موبایلی، متداولترین راه برای ارسال رمز یک بار مصرف به کاربر است.
2:چاپ روی کاغذ: در این روش با توجه به نیاز کاربر و برای یک دوره زمانی معین (مثلا یک ماه) رمز یک بار مصرف تولید و بر روی کاغذ چاپ میکنند و در اختیار کاربر قرار میدهند. این روش به دلیل خطر دسترسی و افشا توسط افراد غیرمجاز از امنیت لازم برخوردار نیست و استفاده چندانی از آن نمیشود.
3:سخت افزار اضافی: در این روش، رمز یکبار مصرف با استفاده از یک سخت افزار مستقل از سیستم و بدون نیاز به اینترنت یا شبکه دسترسی تولید میشود. برخی از بانکها یا شرکتهای تجاری این دستگاه را در اختیار مشتریان خود قرار میدهند تا هر جا که نیاز به وارد کردن رمز است، از آن استفاده نمایند. به این سخت افزار، دستگاه رمز یاب نیز گفته میشود.
تکنولوژی رمز یکبار مصرف OTP یکی از روشهای مهم رمزنگاری است که امنیت در تراکنشهای بر پایه کارت را افزایش و درعینحال جرائم بانکی و برداشتهای غیرمجاز را به شکل چشمگیری کاهش میدهد. استفاده از رمز دوم یک بار مصرف OTP برای انجام تراکنشهای بانکی و استفاده از خدمات بانکداری الکترونیک ضریب امنیتی بالایی برای مشتریان و کاربران در انجام تراکنشهای بانکی ایجاد میکند. مثلا مهمترین مزیت استفاده از رمز دوم یکبار مصرف OTP این است که برداشت غیرمجاز از حسابهای بانکی را از طریق سرقت اطلاعات کارتهای بانکی به خصوص رمز دوم اینترنتی غیرممکن میکند. به این معنا که اگر مجرم سایبری به رمز دوم یکبار مصرف و اطلاعات کارتبانکی افراد از هر طریقی دسترسی پیدا کند با توجه به اینکه رمز پس از یکبار مصرف و یا پس از زمان کوتاهی باطل شده است، دیگر نمیتواند با این اطلاعات بهحساب بانکی افراد دسترسی و از آن برداشت کند.
طبق آنچه بانک مرکزی اعلام کرده است این رمز حداقل از ۷ رقم تشکیل شده و نهایتا برای ۶۰ ثانیه معتبر خواهد بود. استفاده از این رمزها از دیماه امسال برای تمامی بانکها در سراسر کشور اجباری و از ۱۵ دیماه رمزهای ثابت دوم غیر قابل استفاده خواهند شد و امکان انجام تراکنش اینترنتی بدون رمزهای پویا میسر نخواهد بود هرچند برای تراکنشهایی که با استفاده از پایانههای فروشگاهی یا خودپردازها انجام میشود، نیازی به رمز پویا نیست.
چگونه رمز ثابت میتواند برای ما خطرآفرین شود ؟
استفاده از اینترنت و خدمات آنلاین بخش جداییناپذیری از زندگی روزمره بسیاری از ما را تشکیل داده و در بسیاری از ابعاد، زندگی را برای ما آسانتر کرده است. اما در کنار مزایای متعددی که برای ما ایجاد شده، شاهد رشد روزافزون کلاهبرداریهای اینترنتی با روشهای مختلف برداشت غیرمجاز از حسابهای بانکی هستیم که آرامش خاطر بسیاری از کاربران را سلب کرده است .
در شرایط فعلی برای انجام یک تراکنش آنلاین ( خرید اینترنتی ، انتقال وجه یا ... ) ، علاوه بر وارد کردن اطلاعاتی هم چون شماره کارت ، شماره CVV2، و تاریخ انقضای کارت، وارد کردن رمز دوم کارت که یک عدد مشخص و تعیین شده از سوی کاربر است، الزامیست. همیشگی بودن این شماره باعث شده تا روش های متنوعی از کلاهبرداریهای سایبری شکل بگیرد که هر کدام به نحوی در تلاشند تا به اطلاعات کارت، حساب و مشخصات کاربر دست پیدا کنند. برای مثال در کلاهبرداری به روش فیشینگ کاربران به صفحات جعلی پرداخت بانکی هدایت شده که کاملا مشابه صفحات واقعی بانکهاست و حتی آدرسی بسیار مشابه آدرس صفحات پرداخت حقیقی در سیستم بانکی دارد که به محض ورود مشخصات کاربر از جمله رمز ثابت، این اطلاعات در اختیار سارقین قرار میگیرد و با استفاده از رمز دوم ثابت میتوانند حساب فرد را به سرعت خالی کنند.
با افزایش تهدیدها و حملات فیشینگ، فارمینگ، کیلاگرها، همچنین گستردگی بد افزارها، استفاده از رمزهای ایستا (رمز ثابت) باعث کاهش امنیت در سیستمهای بانکداری الکترونیک شده و به همین منظور بهترین راهکار برای افزایش هر چه بیشتر امنیت در انجام تراکنش های بانکی، استفاده از رمزهای یکبار مصرف یا OTP است.

