
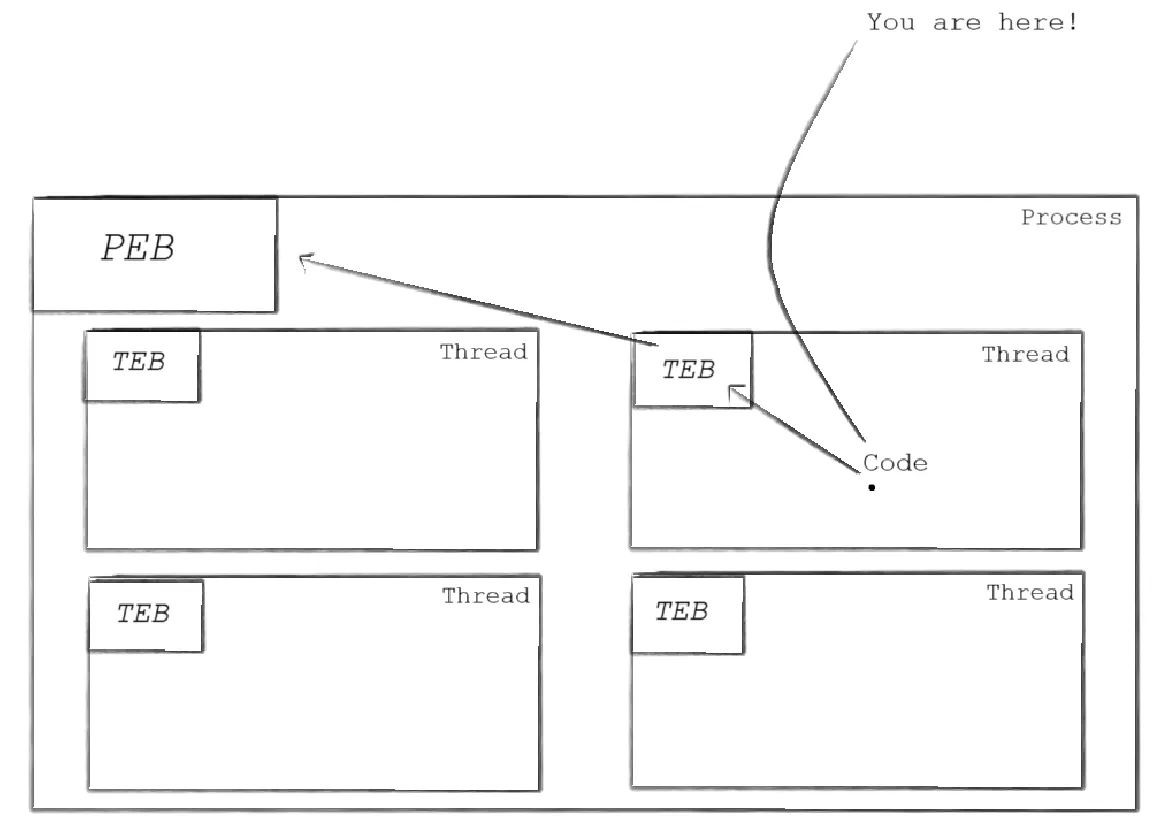
بلوک محیط پردازه یا Process Environment Block (PEB) یکی از ساختارهای دادهی داخلی سیستمعامل ویندوز است که برای نگهداری اطلاعات کلی و حیاتی هر پردازه در فضای حافظهی کاربر (User‑Mode Memory) مورد استفاده قرار میگیرد. این ساختار امکان دسترسی سریع به وضعیت و ویژگیهای پردازه را برای کتابخانههای سیستمی فراهم میکند.
PEB شامل اطلاعات مهمی از جمله موارد زیر است:
نام پردازه و شناسهی آن (Process ID)
وضعیت دیباگ شدن پردازه
آدرس پایهی تصویر اجرایی (Image Base Address)
فهرست ماژولهای بارگذاریشده در حافظه
خط فرمانی که پردازه با آن اجرا شده است (Command Line)
و سایر دادههای مرتبط با محیط اجرای پردازه
ساختار PEB توسط هستهی سیستمعامل (Kernel) ایجاد میشود، اما صرفاً دادههای سطح کاربر (User‑land Data) پردازه را مدیریت میکند. این ساختار در طول عمر پردازه در یک آدرس ثابت از فضای حافظه قرار دارد.
تعریف ساختار PEB در فایل هدر winternl.h بهصورت زیر ارائه شده است:
typedef struct _PEB { BYTE Reserved1[2]; BYTE BeingDebugged; BYTE Reserved2[1]; PVOID Reserved3[2]; PPEB_LDR_DATA Ldr; PRTL_USER_PROCESS_PARAMETERS ProcessParameters; PVOID Reserved4[3]; PVOID AtlThunkSListPtr; PVOID Reserved5; ULONG Reserved6; PVOID Reserved7; ULONG Reserved8; ULONG AtlThunkSListPtr32; PVOID Reserved9[45]; BYTE Reserved10[96]; PPS_POST_PROCESS_INIT_ROUTINE PostProcessInitRoutine; BYTE Reserved11[128]; PVOID Reserved12[1]; ULONG SessionId; } PEB, *PPEB;
برای بررسی دقیقتر جزئیات این ساختار، مراجعه به مستندات رسمی ویندوز توصیه میشود.
در میان اعضای متعدد PEB، سه فیلد از اهمیت ویژهای برخوردارند:
BeingDebuggedاین فیلد مشخص میکند که آیا پردازهی موردنظر در حال حاضر تحت دیباگ قرار دارد یا خیر. بسیاری از نرمافزارها و بدافزارها از این فیلد برای تشخیص محیط تحلیل و اعمال تکنیکهای ضد دیباگ استفاده میکنند.
ProcessParametersاین فیلد اشارهگری به ساختار RTL_USER_PROCESS_PARAMETERS است که اطلاعات مربوط به پارامترهای اجرای پردازه را نگهداری میکند؛ از جمله مسیر فایل اجرایی و خط فرمان.
typedef struct _RTL_USER_PROCESS_PARAMETERS {
  BYTE           Reserved1[16];
  PVOID          Reserved2[10];
  UNICODE_STRING ImagePathName;
  UNICODE_STRING CommandLine;
} RTL_USER_PROCESS_PARAMETERS, *PRTL_USER_PROCESS_PARAMETERS;
در این ساختار، فیلد ImagePathName مسیر کامل فایل اجرایی پردازه را ذخیره میکند و فیلد CommandLine شامل خط فرمانی است که پردازه با آن اجرا شده است.
Ldrفیلد Ldr اشارهگری به ساختار PEB_LDR_DATA دارد که اطلاعات مربوط به ماژولهای بارگذاریشده در فضای آدرس پردازه را مدیریت میکند. این بخش یکی از مهمترین اجزای PEB محسوب میشود و کاربردهای گستردهای در مهندسی معکوس، توسعهی بدافزار و همچنین تکنیکهای فرار از تحلیل (Evasion Techniques) دارد.
ساختار PEB_LDR_DATA بهصورت زیر تعریف میشود:
typedef struct _PEB_LDR_DATA {
  BYTE       Reserved1[8];
  PVOID      Reserved2[3];
  LIST_ENTRY InMemoryOrderModuleList;
} PEB_LDR_DATA, *PPEB_LDR_DATA;
فیلد InMemoryOrderModuleList سرآغاز یک لیست پیوندی دوطرفه (Doubly‑Linked List) است که تمامی ماژولهای بارگذاریشده در پردازه را نگهداری میکند. هر عنصر این لیست به ساختار LDR_DATA_TABLE_ENTRY اشاره دارد.
بهصورت معمول، ترتیب ماژولها در این لیست به شکل زیر است:
اطلاعات مربوط به پردازهی والد
ماژول ntdll.dll
ماژول kernel32.dll
ماژول kernelbase.dll
ساختار لیست پیوندی مورد استفاده بهصورت زیر تعریف شده است:
typedef struct _LIST_ENTRY {
   struct _LIST_ENTRY *Flink;
   struct _LIST_ENTRY *Blink;
} LIST_ENTRY, *PLIST_ENTRY;
از آنجا که این لیست بهصورت حلقهای (Circular) پیادهسازی شده است، هر گره به گرههای قبلی و بعدی خود اشاره میکند. آدرس هر گره شامل اشارهگری به ساختار LDR_DATA_TABLE_ENTRY است که اطلاعات کامل هر ماژول را در خود نگه میدارد:
typedef struct _LDR_DATA_TABLE_ENTRY {
    PVOID Reserved1[2];
    LIST_ENTRY InMemoryOrderLinks;
    PVOID Reserved2[2];
    PVOID DllBase;
    PVOID EntryPoint;
    PVOID Reserved3;
    UNICODE_STRING FullDllName;
    BYTE Reserved4[8];
    PVOID Reserved5[3];
    union {
        ULONG CheckSum;
        PVOID Reserved6;
    };
    ULONG TimeDateStamp;
} LDR_DATA_TABLE_ENTRY, *PLDR_DATA_TABLE_ENTRY;
فیلد DllBase آدرس پایهای را مشخص میکند که ماژول PE در آن در حافظهی پردازه بارگذاری شده است. در توسعهی شلکدهای پویا (Dynamic Shellcode)، معمولاً از این اطلاعات برای بهدست آوردن آدرس پایهی kernel32.dll و استخراج آدرس توابع از جدول Export آن استفاده میشود.
یک پردازه در سیستمعامل ویندوز میتواند شامل یک یا چند نخ (Thread) باشد. اجرای پردازه معمولاً با یک نخ اصلی (Primary Thread) آغاز میشود و در ادامه، در صورت نیاز، نخهای دیگری ایجاد میگردند. تمامی این نخها فضای آدرس مجازی یکسانی را به اشتراک میگذارند، اما هر نخ دارای منابع اختصاصی خود است.
برخی از این منابع اختصاصی عبارتاند از:
مدیریتکنندههای استثناء (Exception Handlers)
ذخیرهسازی محلی نخ (Thread Local Storage – TLS)
سایر دادههای وابسته به نخ
به همین دلیل، مشابه PEB، هر نخ دارای ساختار مستقلی به نام Thread Environment Block (TEB) است که اطلاعات مربوط به آن نخ را در فضای آدرس پردازه نگهداری میکند.
تعریف ساختار TEB در فایل winternl.h بهصورت زیر است:
typedef struct _TEB {
  PVOID Reserved1[12];
  PPEB  ProcessEnvironmentBlock;
  PVOID Reserved2[399];
  BYTE  Reserved3[1952];
  PVOID TlsSlots[64];
  BYTE  Reserved4[8];
  PVOID Reserved5[26];
  PVOID ReservedForOle;
  PVOID Reserved6[4];
  PVOID TlsExpansionSlots;
} TEB, *PTEB;
ساختار TEB از طریق فیلد ProcessEnvironmentBlock به PEB پردازهی والد دسترسی دارد و بدین ترتیب اطلاعات کلی پردازه را به ارث میبرد.
فیلد TlsSlots شامل اسلاتهای اولیهی Thread Local Storage (TLS) است که به نخها اجازه میدهد دادههای اختصاصی خود را ذخیره کنند. در صورتی که این اسلاتها کافی نباشند، فیلد TlsExpansionSlots امکان گسترش پویای فضای TLS را فراهم میکند. این مکانیزم موجب میشود برنامههایی با تعداد نخ بالا یا نیاز گسترده به دادههای محلی نخ، با انعطافپذیری بیشتری اجرا شوند.
نمونه کدی براید درک بهتر:(64 بیتی)
#include <Windows.h> #include <iostream> #include <conio.h> /* ================================ تعریف UNICODE_STRING ================================ این ساختار برای ذخیره رشتههای یونیکد (UTF-16) در ویندوز استفاده میشود. Length: طول واقعی رشته به بایت (بدون null-terminator) MaximumLength: ظرفیت بافر به بایت Buffer: اشارهگر به رشته یونیکد */ typedef struct _UNICODE_STRING { USHORT Length; // طول واقعی رشته به بایت USHORT MaximumLength; // ظرفیت بافر به بایت PWSTR Buffer; // اشارهگر به رشته یونیکد } UNICODE_STRING, * PUNICODE_STRING; /* ================================ تعریف PEB_LDR_DATA ================================ این ساختار اطلاعات مربوط به ماژولهای لود شده در پروسس را نگهداری میکند. Length: طول ساختار Initialized: آیا مقداردهی اولیه شده است یا خیر SsHandle: handle داخلی سیستم InLoadOrderModuleList: لیست ماژولها به ترتیب Load InMemoryOrderModuleList: لیست ماژولها به ترتیب حافظه InInitializationOrderModuleList: لیست ماژولها به ترتیب Initialization */ typedef struct _PEB_LDR_DATA { ULONG Length; // طول ساختار BOOLEAN Initialized; // مقداردهی اولیه شده؟ PVOID SsHandle; // handle داخلی سیستم LIST_ENTRY InLoadOrderModuleList; // لیست ماژولها به ترتیب Load LIST_ENTRY InMemoryOrderModuleList; // لیست ماژولها به ترتیب حافظه LIST_ENTRY InInitializationOrderModuleList; // لیست ماژولها به ترتیب Init } PEB_LDR_DATA, * PPEB_LDR_DATA; /* ================================ تعریف RTL_USER_PROCESS_PARAMETERS ================================ این ساختار شامل پارامترهای پروسس از جمله مسیر فایل اجرایی و CommandLine است. Reserved1 و Reserved2: حافظه رزرو شده داخلی ویندوز ImagePathName: مسیر فایل اجرایی CommandLine: خط فرمانی که پروسس با آن اجرا شده */ typedef struct _RTL_USER_PROCESS_PARAMETERS { BYTE Reserved1[16]; // حافظه رزرو شده PVOID Reserved2[10]; // حافظه رزرو شده UNICODE_STRING ImagePathName; // مسیر فایل اجرایی UNICODE_STRING CommandLine; // خط فرمان } RTL_USER_PROCESS_PARAMETERS, * PRTL_USER_PROCESS_PARAMETERS; /* ================================ تعریف PEB (x64) ================================ PEB یا Process Environment Block اطلاعات محیط پروسس را نگهداری میکند. InheritedAddressSpace: آیا آدرس فضای والد به ارث رسیده؟ ReadImageFileExecOptions: آیا گزینههای اجرایی فایل خوانده شدهاند؟ BeingDebugged: آیا پروسس تحت دیباگر است؟ Mutant: استفاده داخلی ویندوز برای synchronization ImageBaseAddress: آدرس پایه فایل اجرایی Ldr: اشارهگر به ساختار PEB_LDR_DATA ProcessParameters: اشارهگر به پارامترهای پروسس SubSystemData: اطلاعات داخلی Subsystem ProcessHeap: اشارهگر به heap پروسس FastPebLock: lock سریع برای دسترسی به PEB AtlThunkSListPtr و IFEOKey: مقادیر داخلی ویندوز CrossProcessFlags: پرچمهای بین پروسسها KernelCallbackTable: جدول callback کرنل ApiSetMap: نگاشت API */ typedef struct _PEB { BOOLEAN InheritedAddressSpace; // فضای والد به ارث رسیده؟ BOOLEAN ReadImageFileExecOptions; // گزینههای اجرایی فایل خوانده شد؟ BOOLEAN BeingDebugged; // تحت دیباگر است؟ BOOLEAN Spare; // رزرو شده PVOID Mutant; // synchronization داخلی PVOID ImageBaseAddress; // آدرس پایه فایل اجرایی PPEB_LDR_DATA Ldr; // اشارهگر به PEB_LDR_DATA PRTL_USER_PROCESS_PARAMETERS ProcessParameters; // پارامترهای پروسس PVOID SubSystemData; // اطلاعات Subsystem PVOID ProcessHeap; // heap پروسس PVOID FastPebLock; // lock سریع PVOID AtlThunkSListPtr; // داخلی ویندوز PVOID IFEOKey; // داخلی ویندوز ULONG CrossProcessFlags; // پرچمهای بین پروسسها PVOID KernelCallbackTable; // جدول callback کرنل ULONG SystemReserved; // رزرو شده PVOID ApiSetMap; // نگاشت API } PEB, * PPEB; /* ================================ تابع گرفتن PEB در x64 ================================ در معماری x64، TEB در رجیستر GS قرار دارد و offset 0x60 آدرس PEB را نگهداری میکند. */ PPEB GetPEB() { return (PPEB)__readgsqword(0x60); // خواندن آدرس PEB از GS:[0x60] } int main() { // گرفتن اشارهگر به PEB PPEB peb = GetPEB(); std::cout << "========== PEB x64 DUMP ==========\n"; // نمایش InheritedAddressSpace std::cout << "InheritedAddressSpace: " << (peb->InheritedAddressSpace ? "YES" : "NO") << std::endl; // نمایش ReadImageFileExecOptions std::cout << "ReadImageFileExecOptions: " << (peb->ReadImageFileExecOptions ? "YES" : "NO") << std::endl; // نمایش BeingDebugged بصورت متن std::cout << "BeingDebugged: " << (peb->BeingDebugged ? "YES (Debugger Attached)" : "NO (No Debugger)") << std::endl; // نمایش مقادیر داخلی std::cout << "Mutant: " << peb->Mutant << std::endl; std::cout << "ImageBaseAddress: " << peb->ImageBaseAddress << std::endl; std::cout << "Ldr: " << peb->Ldr << std::endl; // نمایش مسیر فایل اجرایی (UNICODE_STRING) std::wcout << L"ImagePathName: " << peb->ProcessParameters->ImagePathName.Buffer << std::endl; // نمایش خط فرمان اجرا (UNICODE_STRING) std::wcout << L"CommandLine: " << peb->ProcessParameters->CommandLine.Buffer << std::endl; // نمایش بقیه فیلدها std::cout << "SubSystemData: " << peb->SubSystemData << std::endl; std::cout << "ProcessHeap: " << peb->ProcessHeap << std::endl; std::cout << "FastPebLock: " << peb->FastPebLock << std::endl; std::cout << "AtlThunkSListPtr: " << peb->AtlThunkSListPtr << std::endl; std::cout << "IFEOKey: " << peb->IFEOKey << std::endl; std::cout << "CrossProcessFlags: " << peb->CrossProcessFlags << std::endl; std::cout << "KernelCallbackTable: " << peb->KernelCallbackTable << std::endl; std::cout << "ApiSetMap: " << peb->ApiSetMap << std::endl; std::cout << "=================================\n"; _getch(); // انتظار برای کلید قبل از بستن برنامه return 0; }
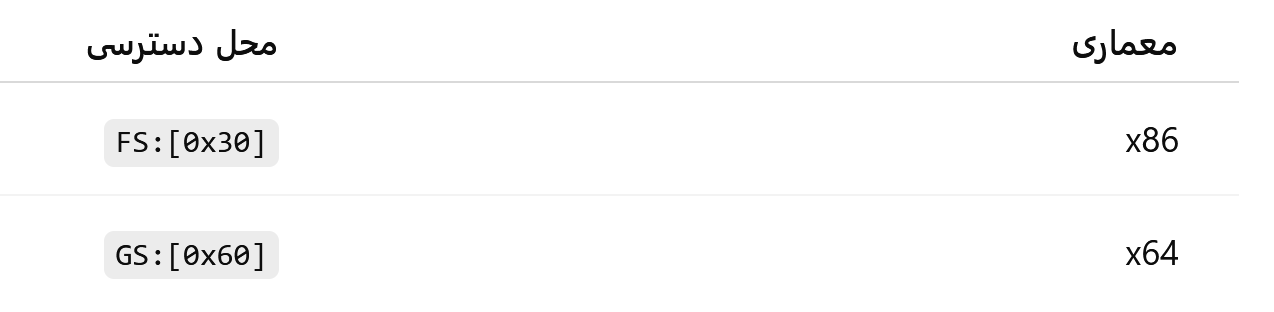
هر پروسس میتواند بسته به منطق اجرایی خود، شامل یک یا چند رشته (Thread) باشد. هنگام تلاش برای دسترسی به PEB، نمیتوان مستقیماً به آن دسترسی پیدا کرد، زیرا بهطور مستقیم در رجیسترها ارجاع داده نشده است. به دلیل ماهیت ارثبری PEB، باید از طریق TEB به آن دسترسی پیدا کنیم. در محیط Windows x64، TEB از طریق رجیستر gs هر رشته قابل دسترسی است، در حالی که در محیط x86، این دسترسی از طریق رجیستر fs امکانپذیر است.
حال، بیایید با استفاده از دستور !teb در WinDbg، TEB خود را فهرست کنیم تا آدرس آن را به دست آوریم،
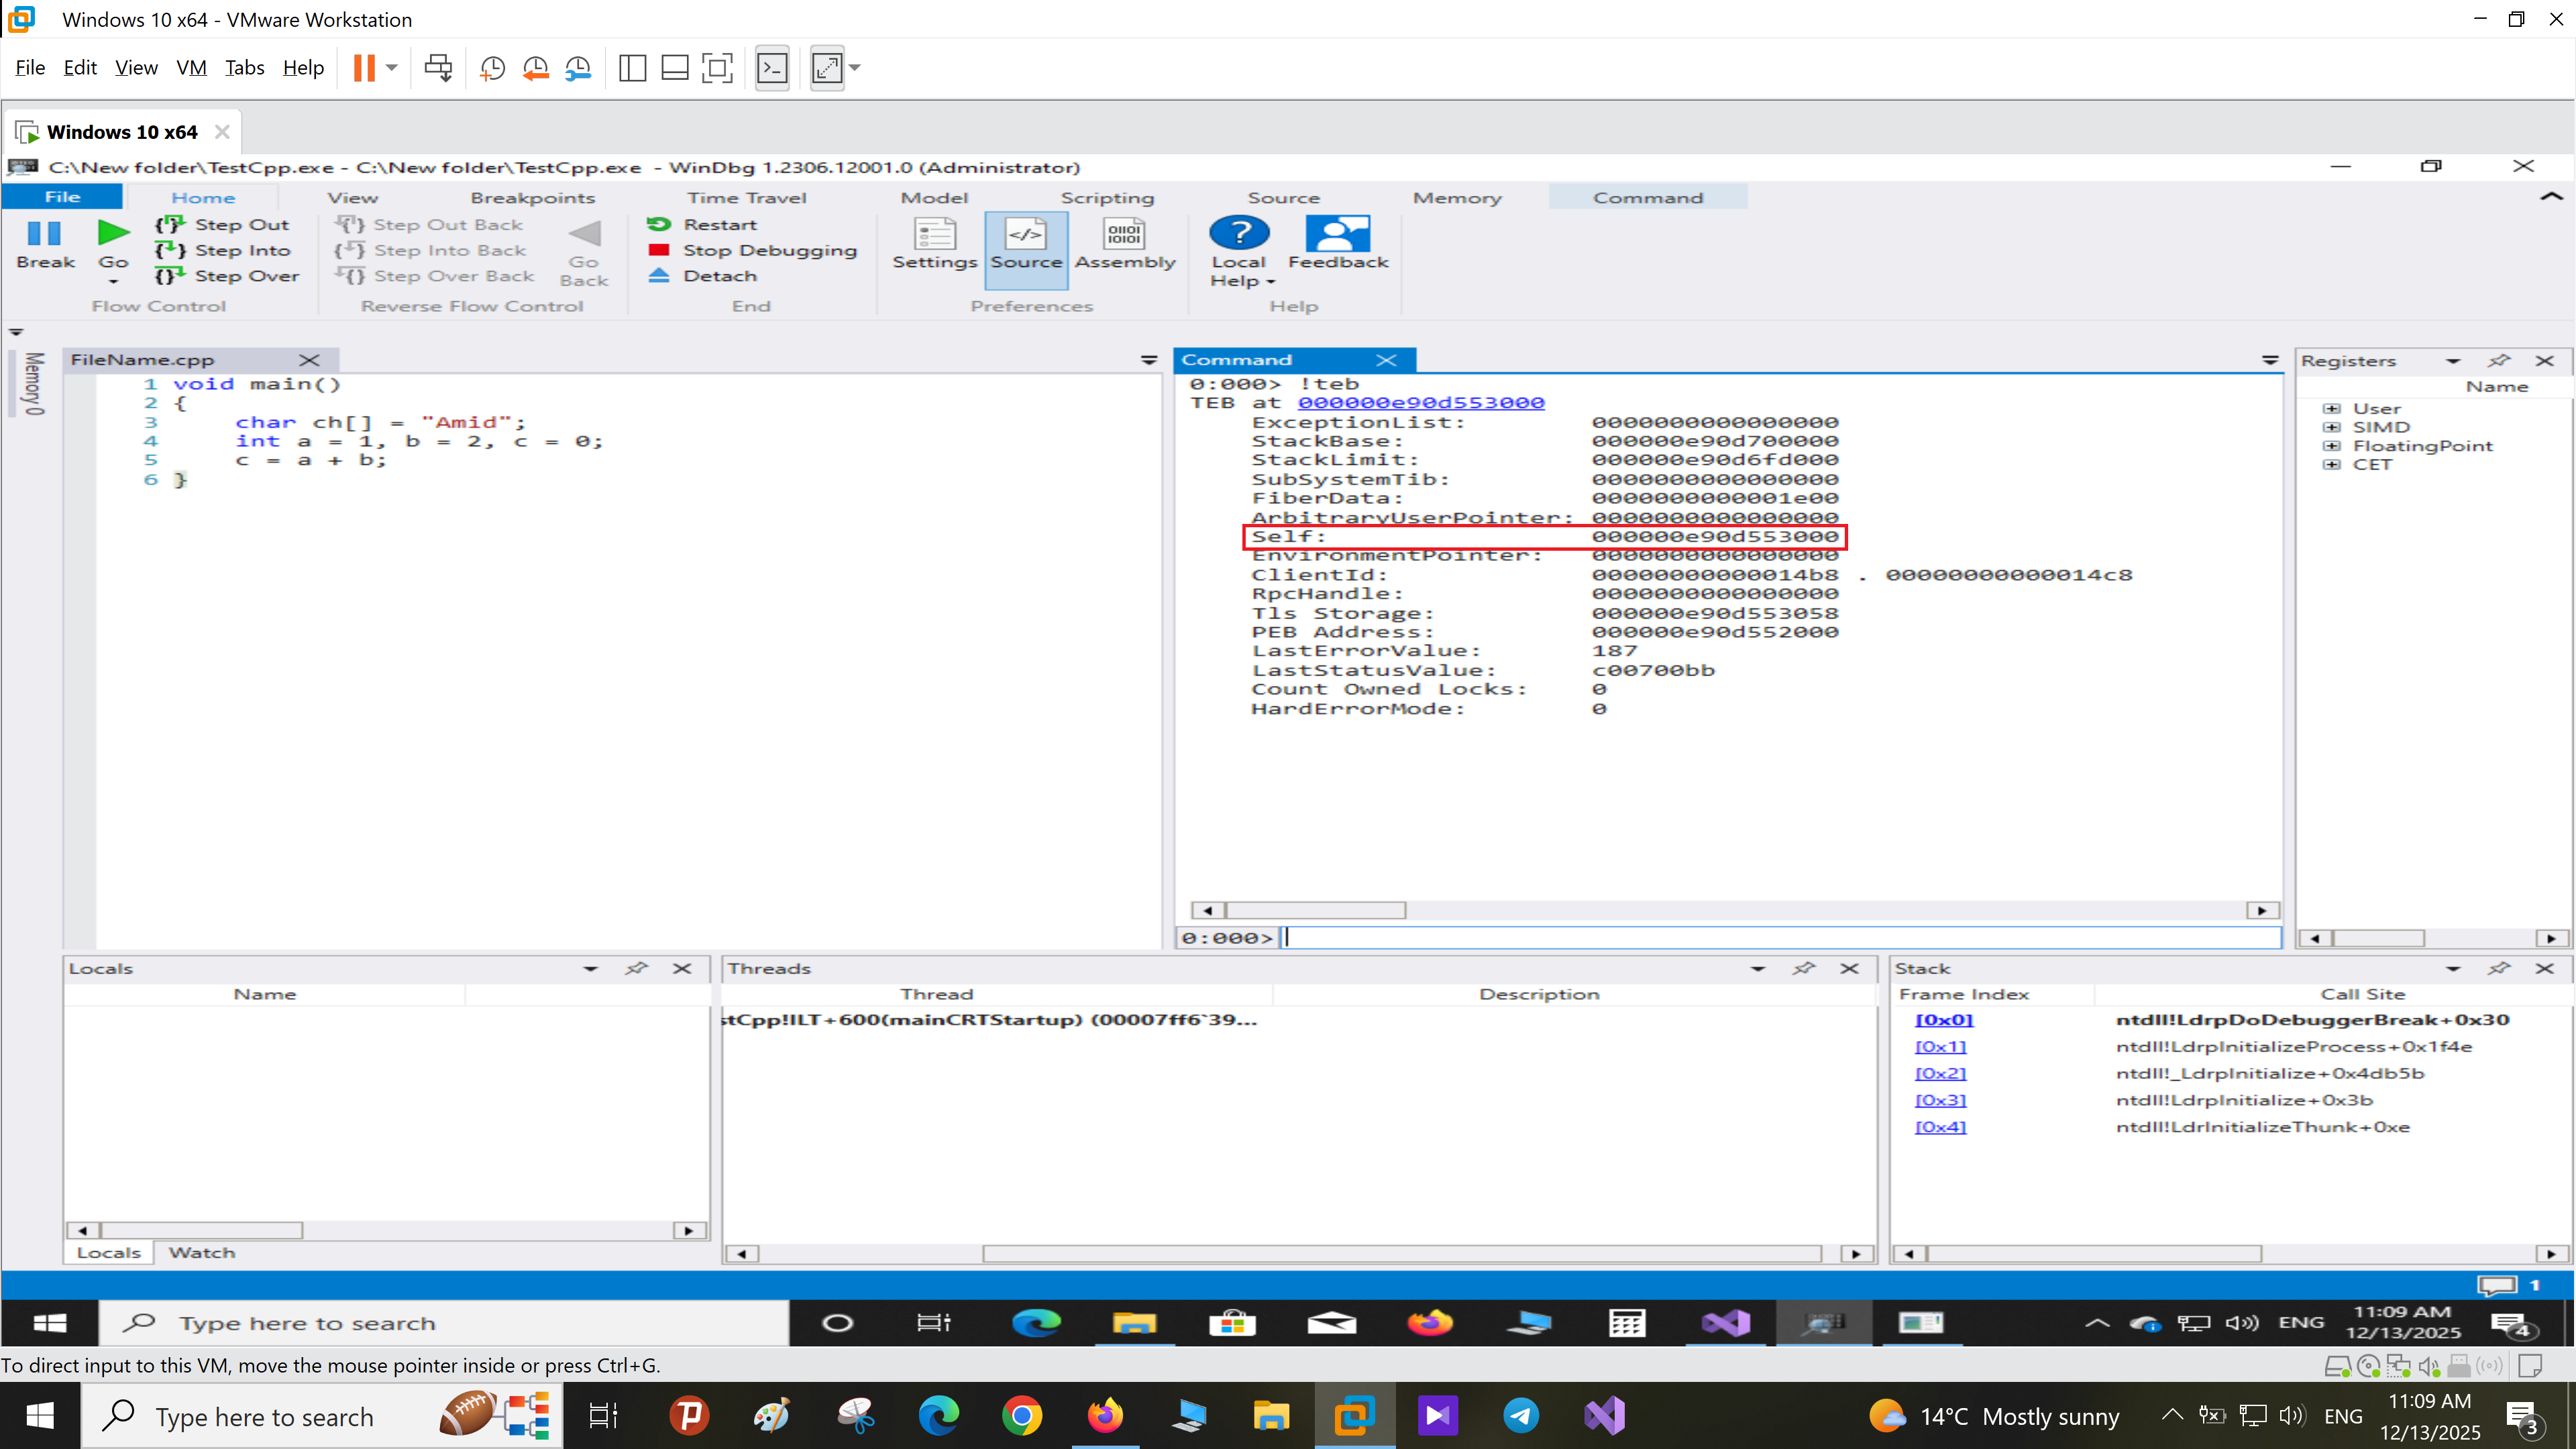
حال آدرس TEB را به صورت 0x000000e90d553000 به دست آوردهایم.
اکنون میتوانیم TEB را در قالب ساختار دادهای آن مشاهده کنیم، با استفاده از دستور:
0:000> dt 0x000000e90d553000 ntdll!_TEB
   +0x000 NtTib            : _NT_TIB
   +0x038 EnvironmentPointer : (null)
   +0x040 ClientId         : _CLIENT_ID
   +0x050 ActiveRpcHandle  : (null)
   +0x058 ThreadLocalStoragePointer : 0x000000e9`0d553058 Void
   +0x060 ProcessEnvironmentBlock : 0x000000e9`0d552000 _PEB
   +0x068 LastErrorValue   : 0xbb
   +0x06c CountOfOwnedCriticalSections : 0
   +0x070 CsrClientThread  : (null)
   +0x078 Win32ThreadInfo  : (null)
   +0x080 User32Reserved   : [26] 0
   +0x0e8 UserReserved     : [5] 0
   +0x100 WOW32Reserved    : (null)
   +0x108 CurrentLocale    : 0x409
   +0x10c FpSoftwareStatusRegister : 0
   +0x110 ReservedForDebuggerInstrumentation : [16] (null)
   +0x190 SystemReserved1  : [30] (null)
   +0x280 PlaceholderCompatibilityMode : 0 ''
   +0x281 PlaceholderHydrationAlwaysExplicit : 0 ''
   +0x282 PlaceholderReserved : [10]  ""
   +0x28c ProxiedProcessId : 0
   +0x290 _ActivationStack : _ACTIVATION_CONTEXT_STACK
   +0x2b8 WorkingOnBehalfTicket : [8]  ""
   +0x2c0 ExceptionCode    : 0n0
   +0x2c4 Padding0         : [4]  ""
   +0x2c8 ActivationContextStackPointer : 0x000000e9`0d553290 _ACTIVATION_CONTEXT_STACK
   +0x2d0 InstrumentationCallbackSp : 0
   +0x2d8 InstrumentationCallbackPreviousPc : 0
   +0x2e0 InstrumentationCallbackPreviousSp : 0
   +0x2e8 TxFsContext      : 0xfffe
   +0x2ec InstrumentationCallbackDisabled : 0 ''
   +0x2ed UnalignedLoadStoreExceptions : 0 ''
   +0x2ee Padding1         : [2]  ""
   +0x2f0 GdiTebBatch      : _GDI_TEB_BATCH
   +0x7d8 RealClientId     : _CLIENT_ID
   +0x7e8 GdiCachedProcessHandle : (null)
   +0x7f0 GdiClientPID     : 0
   +0x7f4 GdiClientTID     : 0
   +0x7f8 GdiThreadLocalInfo : (null)
   +0x800 Win32ClientInfo  : [62] 0
   +0x9f0 glDispatchTable  : [233] (null)
   +0x1138 glReserved1      : [29] 0
   +0x1220 glReserved2      : (null)
   +0x1228 glSectionInfo    : (null)
   +0x1230 glSection        : (null)
   +0x1238 glTable          : (null)
   +0x1240 glCurrentRC      : (null)
   +0x1248 glContext        : (null)
   +0x1250 LastStatusValue  : 0xc00700bb
   +0x1254 Padding2         : [4]  ""
   +0x1258 StaticUnicodeString : _UNICODE_STRING ""
   +0x1268 StaticUnicodeBuffer : [261]  ""
   +0x1472 Padding3         : [6]  ""
   +0x1478 DeallocationStack : 0x000000e9`0d600000 Void
   +0x1480 TlsSlots         : [64] (null)
   +0x1680 TlsLinks         : _LIST_ENTRY [ 0x00000000`00000000 - 0x00000000`00000000 ]
   +0x1690 Vdm              : (null)
   +0x1698 ReservedForNtRpc : (null)
   +0x16a0 DbgSsReserved    : [2] (null)
   +0x16b0 HardErrorMode    : 0
   +0x16b4 Padding4         : [4]  ""
   +0x16b8 Instrumentation  : [11] (null)
   +0x1710 ActivityId       : _GUID {00000000-0000-0000-0000-000000000000}
   +0x1720 SubProcessTag    : (null)
   +0x1728 PerflibData      : (null)
   +0x1730 EtwTraceData     : (null)
   +0x1738 WinSockData      : (null)
   +0x1740 GdiBatchCount    : 0
   +0x1744 CurrentIdealProcessor : _PROCESSOR_NUMBER
   +0x1744 IdealProcessorValue : 0x1010000
   +0x1744 ReservedPad0     : 0 ''
   +0x1745 ReservedPad1     : 0 ''
   +0x1746 ReservedPad2     : 0x1 ''
   +0x1747 IdealProcessor   : 0x1 ''
   +0x1748 GuaranteedStackBytes : 0
   +0x174c Padding5         : [4]  ""
   +0x1750 ReservedForPerf  : (null)
   +0x1758 ReservedForOle   : (null)
   +0x1760 WaitingOnLoaderLock : 0
   +0x1764 Padding6         : [4]  ""
   +0x1768 SavedPriorityState : (null)
   +0x1770 ReservedForCodeCoverage : 0
   +0x1778 ThreadPoolData   : (null)
   +0x1780 TlsExpansionSlots : (null)
   +0x1788 DeallocationBStore : (null)
   +0x1790 BStoreLimit      : (null)
   +0x1798 MuiGeneration    : 0
   +0x179c IsImpersonating  : 0
   +0x17a0 NlsCache         : (null)
   +0x17a8 pShimData        : (null)
   +0x17b0 HeapData         : 0
   +0x17b4 Padding7         : [4]  ""
   +0x17b8 CurrentTransactionHandle : (null)
   +0x17c0 ActiveFrame      : (null)
   +0x17c8 FlsData          : (null)
   +0x17d0 PreferredLanguages : (null)
   +0x17d8 UserPrefLanguages : (null)
   +0x17e0 MergedPrefLanguages : (null)
   +0x17e8 MuiImpersonation : 0
   +0x17ec CrossTebFlags    : 0
   +0x17ec SpareCrossTebBits : 0y0000000000000000 (0)
   +0x17ee SameTebFlags     : 0x1420
   +0x17ee SafeThunkCall    : 0y0
   +0x17ee InDebugPrint     : 0y0
   +0x17ee HasFiberData     : 0y0
   +0x17ee SkipThreadAttach : 0y0
   +0x17ee WerInShipAssertCode : 0y0
   +0x17ee RanProcessInit   : 0y1
   +0x17ee ClonedThread     : 0y0
   +0x17ee SuppressDebugMsg : 0y0
   +0x17ee DisableUserStackWalk : 0y0
   +0x17ee RtlExceptionAttached : 0y0
   +0x17ee InitialThread    : 0y1
   +0x17ee SessionAware     : 0y0
   +0x17ee LoadOwner        : 0y1
   +0x17ee LoaderWorker     : 0y0
   +0x17ee SkipLoaderInit   : 0y0
   +0x17ee SpareSameTebBits : 0y0
   +0x17f0 TxnScopeEnterCallback : (null)
   +0x17f8 TxnScopeExitCallback : (null)
   +0x1800 TxnScopeContext  : (null)
   +0x1808 LockCount        : 0
   +0x180c WowTebOffset     : 0n0
   +0x1810 ResourceRetValue : (null)
   +0x1818 ReservedForWdf   : (null)
   +0x1820 ReservedForCrt   : 0
   +0x1828 EffectiveContainerId : _GUID {00000000-0000-0000-0000-000000000000}
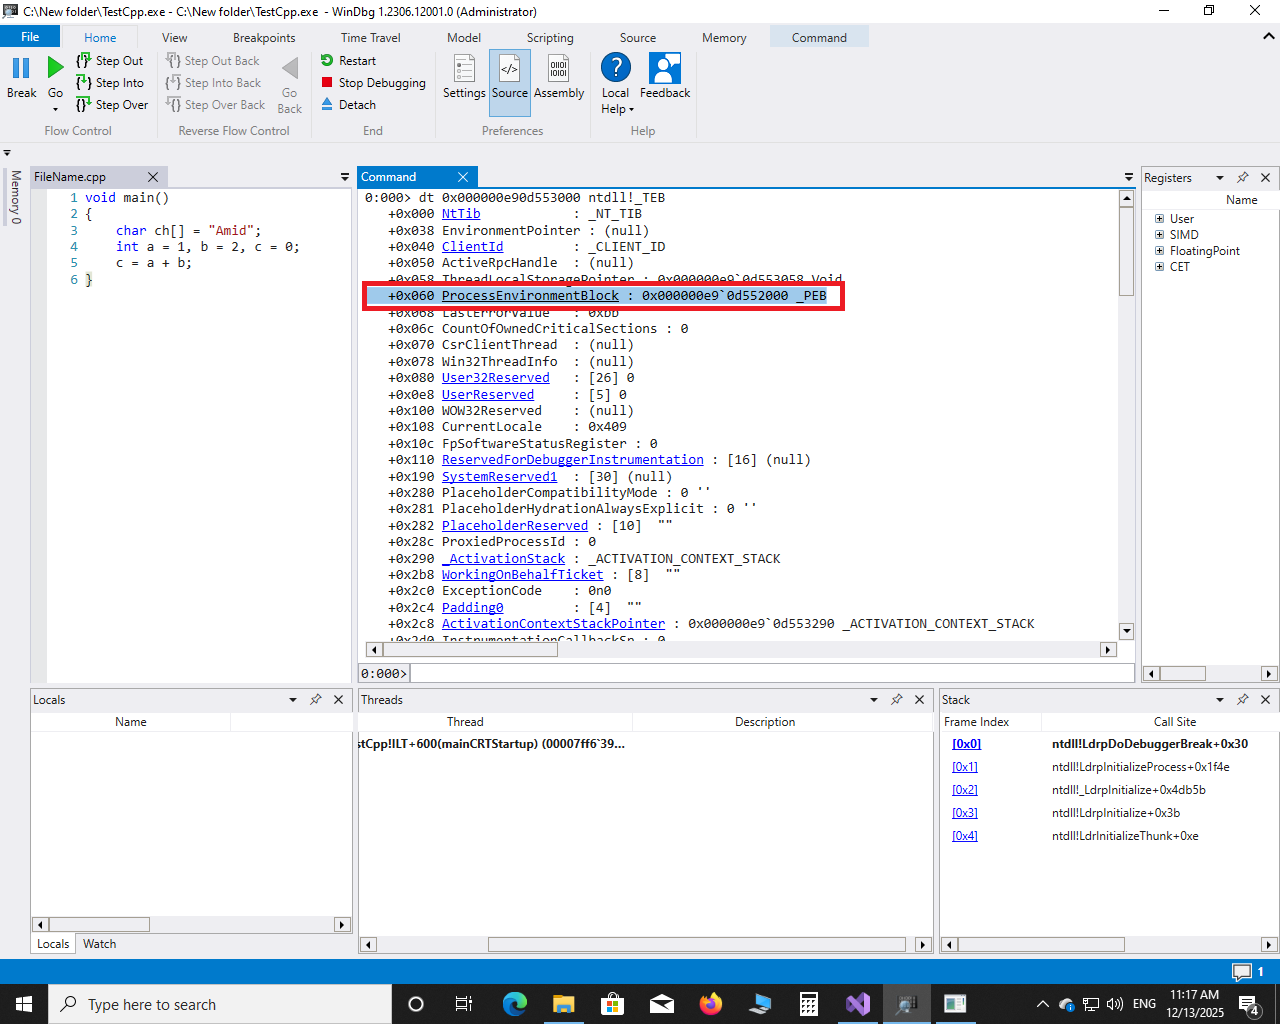
از آنجا که TEB از PEB ارثبری میکند، میتوانیم با پرسوجو از TEB، آدرس بلوک PEB را با آفست 0x60 به دست آوریم. اکنون میدانیم که PEB این پروسه در آدرس 0x000000e9`0d552000 قرار دارد.
این روش، رویکرد صحیح برای یافتن PEB از TEB یک رشته است. اما در WinDbg میتوانیم بهسادگی جزئیات PEB را با استفاده از دستور !peb مشاهده کنیم.
0:000> !peb
PEB at 000000e90d552000
    InheritedAddressSpace:    No
    ReadImageFileExecOptions: No
    BeingDebugged:            Yes
    ImageBaseAddress:         00007ff639790000
    NtGlobalFlag:             70
    NtGlobalFlag2:            0
    Ldr                       00007ffa9cffa4c0
    Ldr.Initialized:          Yes
    Ldr.InInitializationOrderModuleList: 00000208605e28b0 . 00000208605e2fd0
    Ldr.InLoadOrderModuleList:           00000208605e2a60 . 00000208605e4c90
    Ldr.InMemoryOrderModuleList:         00000208605e2a70 . 00000208605e4ca0
                    Base TimeStamp                     Module
            7ff639790000 693a4e64 Dec 11 08:23:56 2025 C:\New folder\TestCpp.exe
            7ffa9ce90000 70e69bad Jan 09 07:25:25 2030 C:\Windows\SYSTEM32\ntdll.dll
            7ffa9c720000 73317569 Mar 30 11:42:41 2031 C:\Windows\System32\KERNEL32.DLL
            7ffa9a940000 5b4a3325 Jul 14 22:00:13 2018 C:\Windows\System32\KERNELBASE.dll
            7ffa88cd0000 74167b1f Sep 20 04:56:07 2031 C:\Windows\SYSTEM32\VCRUNTIME140D.dll
            7ffa79d00000 85692857 Dec 04 22:45:35 2040 C:\Windows\SYSTEM32\ucrtbased.dll
    SubSystemData:     0000000000000000
    ProcessHeap:       00000208605e0000
    ProcessParameters: 00000208605e1fe0
    CurrentDirectory:  'C:\Windows\system32\'
    WindowTitle:  'C:\New folder\TestCpp.exe'
    ImageFile:    'C:\New folder\TestCpp.exe'
    CommandLine:  '"C:\New folder\TestCpp.exe"'
    DllPath:      '< Name not readable >'
    Environment:  00000208605e1130
        =::=::\
        ALLUSERSPROFILE=C:\ProgramData
        APPDATA=C:\Users\amidg\AppData\Roaming
        CommonProgramFiles=C:\Program Files\Common Files
        CommonProgramFiles(x86)=C:\Program Files (x86)\Common Files
        CommonProgramW6432=C:\Program Files\Common Files
        COMPUTERNAME=DESKTOP-MQJV74K
        ComSpec=C:\Windows\system32\cmd.exe
        DBGENG_OVERRIDE_DBGSRV_PATH=C:\Users\amidg\AppData\Local\Microsoft\WindowsApps\Microsoft.WinDbg_8wekyb3d8bbwe\dbgsrvX64.exe
        DBGHELP_HOMEDIR=C:\ProgramData\Dbg
        DriverData=C:\Windows\System32\Drivers\DriverData
        HOMEDRIVE=C:
        HOMEPATH=\Users\amidg
        LOCALAPPDATA=C:\Users\amidg\AppData\Local
        LOGONSERVER=\\DESKTOP-MQJV74K
        NUMBER_OF_PROCESSORS=2
        OneDrive=C:\Users\amidg\OneDrive
        OneDriveConsumer=C:\Users\amidg\OneDrive
        OS=Windows_NT
        Path=C:\Program Files\WindowsApps\Microsoft.WinDbg_1.2306.12001.0_x64__8wekyb3d8bbwe\amd64;C:\Windows\system32;C:\Windows;C:\Windows\System32\Wbem;C:\Windows\System32\WindowsPowerShell\v1.0\;C:\Windows\System32\OpenSSH\;C:\Program Files\Microsoft SQL Server\150\Tools\Binn\;C:\Program Files (x86)\Windows Kits\10\Windows Performance Toolkit\;C:\Users\amidg\AppData\Local\Microsoft\WindowsApps
        PATHEXT=.COM;.EXE;.BAT;.CMD;.VBS;.VBE;.JS;.JSE;.WSF;.WSH;.MSC
        PROCESSOR_ARCHITECTURE=AMD64
        PROCESSOR_IDENTIFIER=Intel64 Family 6 Model 94 Stepping 3, GenuineIntel
        PROCESSOR_LEVEL=6
        PROCESSOR_REVISION=5e03
        ProgramData=C:\ProgramData
        ProgramFiles=C:\Program Files
        ProgramFiles(x86)=C:\Program Files (x86)
        ProgramW6432=C:\Program Files
        PSModulePath=C:\Program Files\WindowsPowerShell\Modules;C:\Windows\system32\WindowsPowerShell\v1.0\Modules
        PUBLIC=C:\Users\Public
        SRCSRV_SHOW_TF_PROMPT=1
        SystemDrive=C:
        SystemRoot=C:\Windows
        TEMP=C:\Users\amidg\AppData\Local\Temp
        TMP=C:\Users\amidg\AppData\Local\Temp
        USERDOMAIN=DESKTOP-MQJV74K
        USERDOMAIN_ROAMINGPROFILE=DESKTOP-MQJV74K
        USERNAME=amidg
        USERPROFILE=C:\Users\amidg
        windir=C:\Windows
Telegram: @CaKeegan
Gmail : [email protected]

