
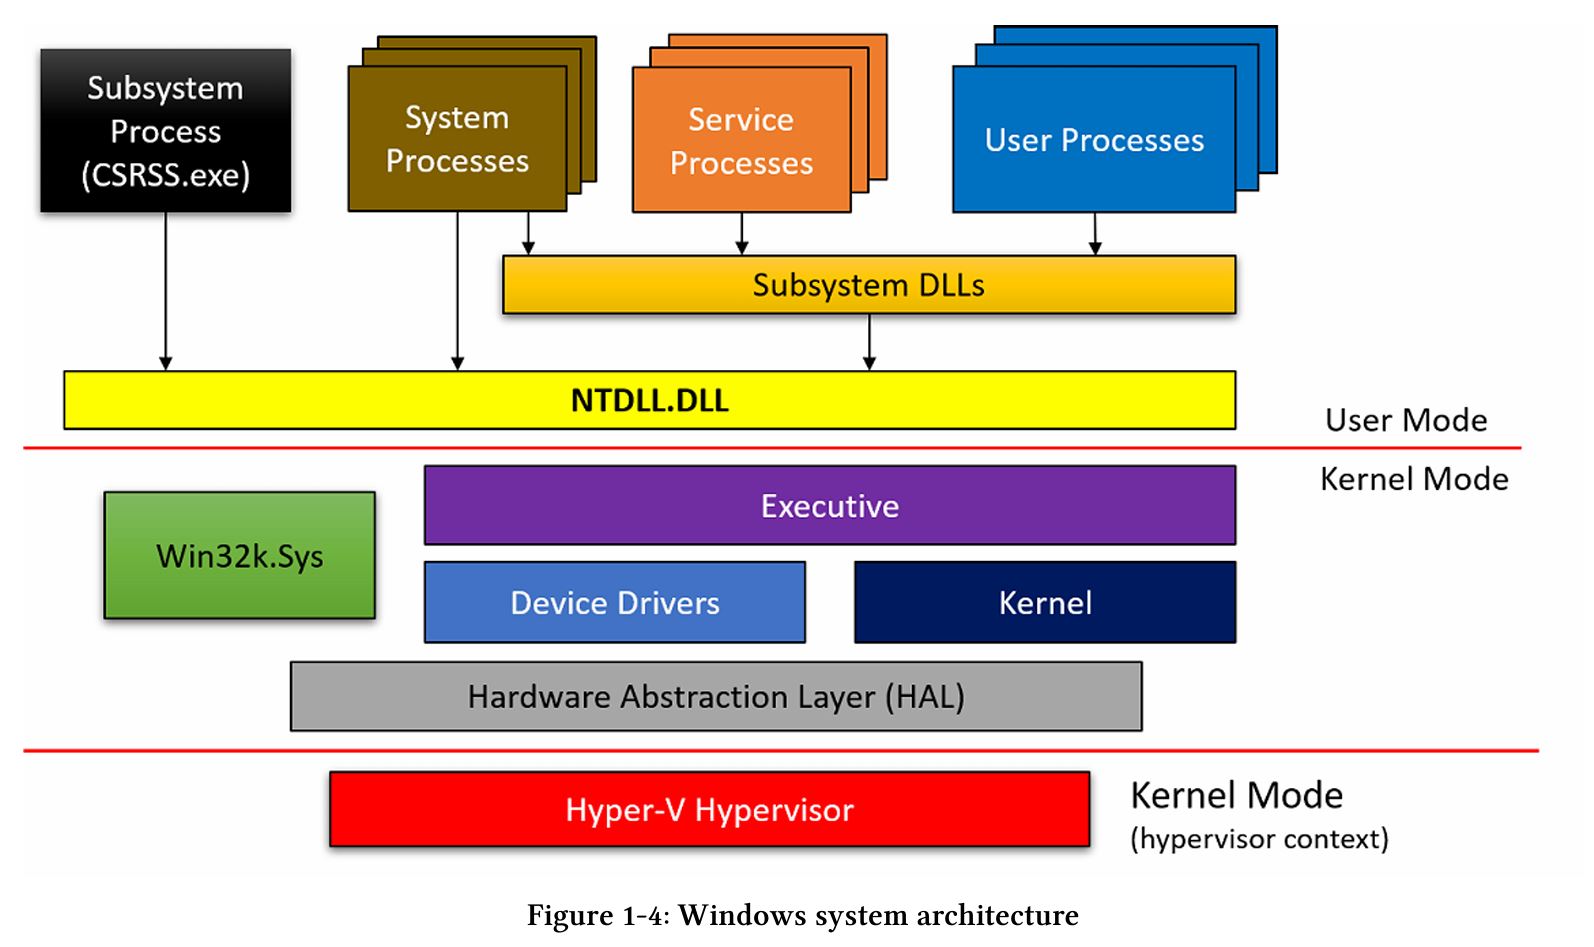
اینها پردازههای عادی هستند که بر اساس فایلهای اجرایی روی سیستم اجرا میشوند؛ مثل نمونههایی از Notepad.exe ،cmd.exe ،explorer.exe و غیره.
Subsystem DLLها کتابخانههای پیوند پویا (DLL)ای هستند که API یک زیرسیستم را پیادهسازی میکنند.
زیرسیستم دیدی خاص از قابلیتهایی است که توسط کرنل ارائه میشود. از نظر فنی، از ویندوز 8.1 به بعد فقط یک زیرسیستم وجود دارد: Windows Subsystem.
Subsystem DLLها شامل فایلهای شناختهشدهای مثل kernel32.dll، user32.dll، gdi32.dll، advapi32.dll، combase.dll و بسیاری دیگر هستند. اینها عمدتاً شامل API رسمی و مستندشدهٔ ویندوز هستند.
یک DLL سراسری در سیستم که API بومی ویندوز (Windows Native API) را پیادهسازی میکند. این پایینترین لایهٔ کدی است که هنوز در user mode اجرا میشود.
مهمترین نقش آن انتقال به kernel mode هنگام فراخوانی system call است.
NTDLL همچنین مدیر Heap، بارگذار تصویر (Image Loader) و بخشی از Thread Pool در user mode را پیادهسازی میکند.
اگرچه Native API عمدتاً مستندسازی نشده.
Service processها پردازههای معمولی ویندوز هستند که با Service Control Manager یا SCM (پیادهسازیشده در services.exe) ارتباط دارند و امکان کنترل چرخهٔ عمرشان وجود دارد.
SCM میتواند سرویسها را شروع، متوقف، مکث، ادامه و پیامهای دیگری به آنها ارسال کند.
Executive لایهٔ بالایی NtOskrnl.exe (کرنل) است.
بخش بزرگی از کدی که در kernel mode اجرا میشود در اینجا قرار دارد. این شامل «مدیرها» است: Object Manager، Memory Manager، I/O Manager، Plug & Play Manager، Power Manager، Configuration Manager و غیره.
حجم Executive بسیار بیشتر از لایهٔ پایینتر یعنی Kernel است.
لایهٔ Kernel بنیادیترین و زمانحساسترین بخشهای کد در kernel mode را پیادهسازی میکند.
این شامل زمانبندی رشتهها (thread scheduling)، مدیریت وقفه و استثناء (interrupt/exception dispatching) و پیادهسازی سازههای اولیهٔ کرنل مثل mutex و semaphore است.
بخشی از کد کرنل به زبان ماشین مخصوص CPU نوشته شده تا کارایی بهتر و دسترسی مستقیم به جزئیات سختافزار فراهم شود.
درایورهای دستگاه ماژولهای قابلبارگذاری در کرنل هستند. کد آنها در kernel mode اجرا میشود و تمام قدرت کرنل را در اختیار دارند.
درایورهای کلاسیک واسط بین سختافزار و باقی سیستمعامل هستند. نوعهای دیگری از درایورها کارهای فیلتری انجام میدهند.
برای اطلاعات بیشتر در مورد درایورها، به کتاب «Windows Kernel Programming» مراجعه کنید.
مولفهٔ kernel mode زیرسیستم ویندوز است. در اصل یک ماژول کرنل (درایور) است که بخش رابط کاربری ویندوز و APIهای کلاسیک GDI را مدیریت میکند.
به این معنی که تمام عملیات مرتبط با پنجرهها توسط این مؤلفه انجام میشود.
باقی سیستم تقریباً هیچ دانشی از رابط کاربری ندارد.
HAL لایهای انتزاعی روی سختافزار نزدیک به CPU است. این لایه اجازه میدهد درایورهای دستگاه از APIهایی استفاده کنند که نیاز به دانشی دربارهٔ جزئیاتی مانند کنترلر وقفه یا کنترلر DMA ندارند.
بهطور طبیعی، این لایه عمدتاً برای درایورهایی که برای پشتیبانی سختافزار نوشته شدهاند مفید است.
System processes اصطلاحی کلی برای پردازههایی است که معمولاً «فقط وجود دارند» و کار خود را انجام میدهند، بدون اینکه معمولاً ارتباط مستقیمی با آنها برقرار شود.
بااینوجود بسیار مهم—and در برخی موارد حیاتی—هستند. خاتمه دادن برخی از آنها کشنده است و باعث کرش سیستم میشود.
برخی از این پردازهها native process هستند، یعنی فقط از Native API (پیادهشده در NTDLL) استفاده میکنند.
نمونهها: Smss.exe، Lsass.exe، Winlogon.exe، Services.exe و دیگران.
پردازهٔ زیرسیستم ویندوز که فایل اجرایی آن Csrss.exe است، میتواند بهعنوان کمکی برای کرنل جهت مدیریت پردازههای در حال اجرا تحت سیستم ویندوز در نظر گرفته شود.
این پردازه حیاتی است و توقف آن باعث کرش سیستم میشود.
معمولاً برای هر جلسه (session) یک Csrss.exe وجود دارد، بنابراین در یک سیستم استاندارد دو نمونه وجود دارد: یکی برای session 0 و یکی برای جلسهٔ کاربر واردشده (معمولاً session 1).
اگرچه Csrss.exe «مدیر» زیرسیستم ویندوز است (و تنها مورد باقیمانده در سیستمهای جدید)، اهمیت آن فراتر از این نقش است.
Hyper-V Hypervisor در ویندوز 10 و ویندوز سرور 2016 (و نسخههای بعد) وجود دارد اگر سختافزار از Virtualization Based Security (VBS) پشتیبانی کند.
VBS یک لایهٔ امنیتی اضافه ایجاد میکند، جایی که ماشین واقعی در حقیقت یک ماشین مجازی کنترلشده توسط Hyper-V است.
Telegram: @CaKeegan
Gmail : [email protected]

