
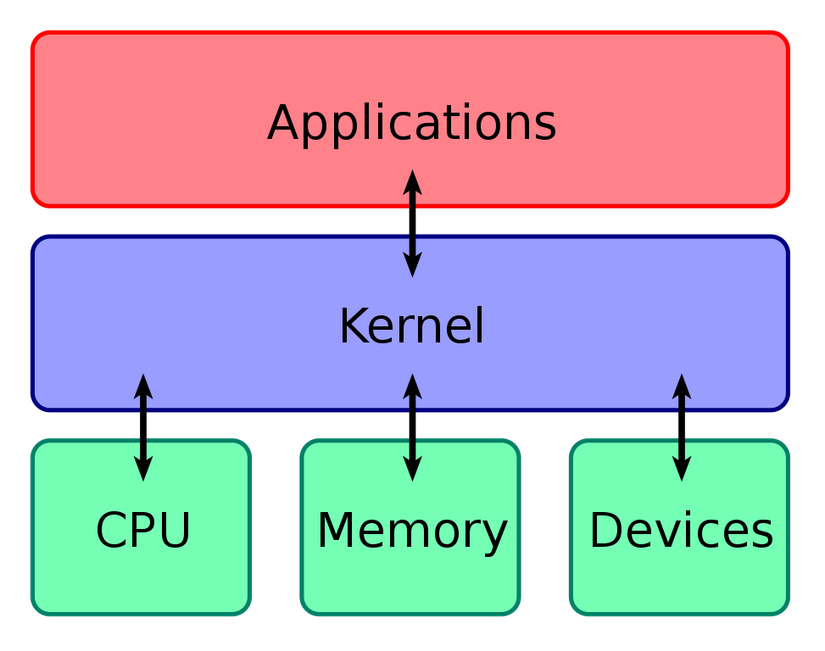
ویندوز یک سیستمعامل مبتنی بر شیء است که انواع مختلفی از اشیا (که معمولاً به آنها اشیای هسته گفته میشود) را در معرض استفاده قرار میدهد؛ این اشیا بخش عمدهای از قابلیتهای ویندوز را فراهم میکنند. نمونههایی از انواع این اشیا شامل پردازهها (Processes)، رشتهها (Threads) و فایلها هستند.
اشیای هسته (Kernel Objects)
هستهٔ ویندوز انواع مختلفی از اشیاء را برای استفادهٔ پردازههای بخش کاربر (user mode)، خود هسته و همچنین درایورهای حالت هسته (kernel mode) در اختیار قرار میدهد. نمونههای این انواع، ساختارهای دادهای هستند که در فضای سیستم (فضای هسته) قرار دارند و توسط Object Manager (بخشی از لایهٔ Executive) و زمانی که کدهای حالت کاربر یا حالت هسته آنها را درخواست کنند، ایجاد و مدیریت میشوند.
اشیای هسته دارای شمارندهٔ ارجاع (reference counted) هستند؛ یعنی تنها زمانی که آخرین ارجاع به شیء آزاد شود، آن شیء نابود شده و حافظهٔ آن آزاد میشود.
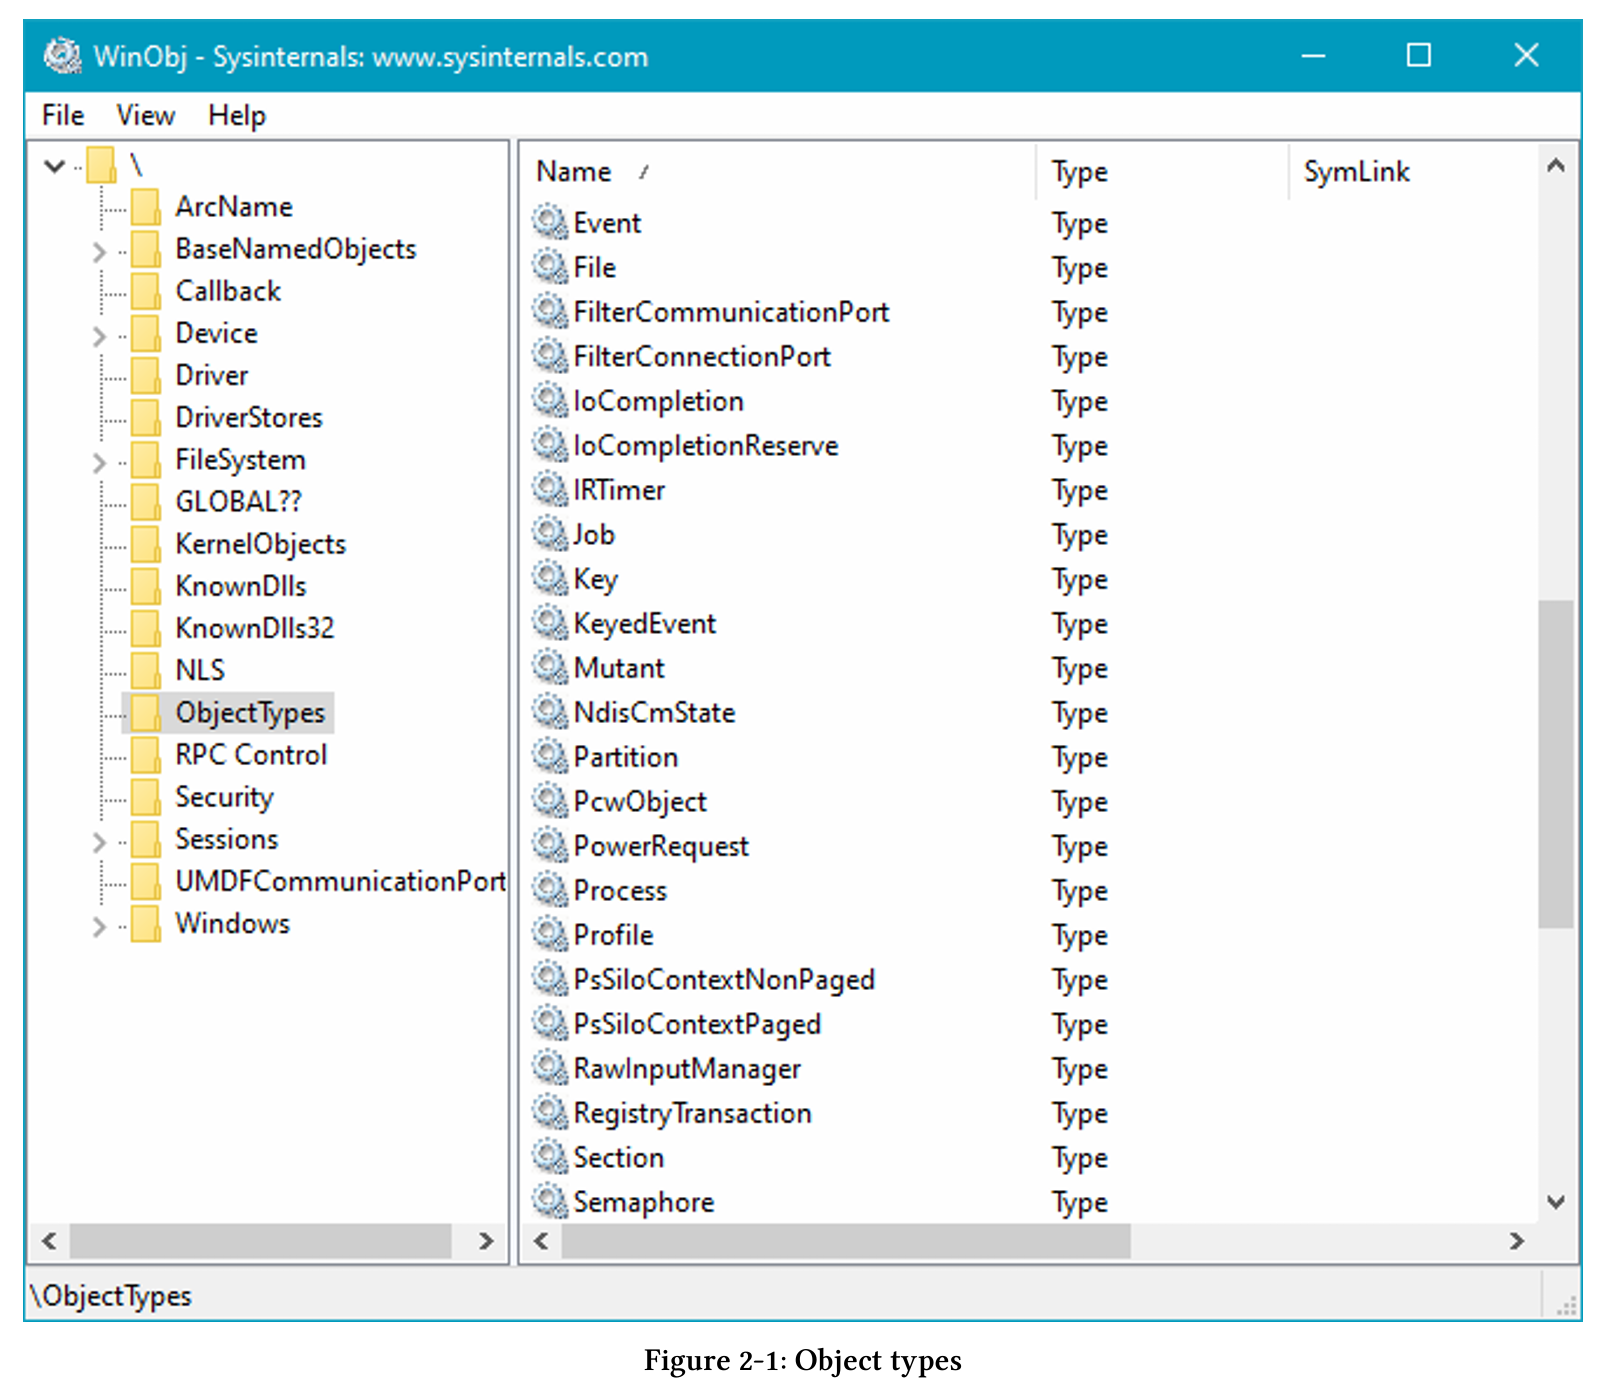
هستهٔ ویندوز از انواع متعددی از اشیاء پشتیبانی میکند. برای مشاهدهٔ آنها، میتوانید ابزار WinObj از مجموعهٔ Sysinternals را با دسترسی ادمین اجرا کرده و پوشهٔ ObjectTypes را پیدا کنید. شکل 2-1 نمونهای از این ساختار را نشان میدهد. این انواع را میتوان بر اساس میزان قابلمشاهدهبودن و نحوهٔ استفاده دستهبندی کرد:
• انواعی که از طریق Windows API به حالت کاربر صادر میشوند.
مثالها: mutex، semaphore، file، process، thread، timer.
• انواعی که به حالت کاربر صادر نمیشوند، اما در Windows Driver Kit (WDK) برای استفادهٔ نویسندگان درایورها مستند شدهاند.
مثالها: device، driver، callback.
• انواعی که حتی در WDK نیز مستند نشدهاند (حداقل در زمان نگارش).
این اشیاء فقط توسط خود هسته مورد استفاده قرار میگیرند.
مثالها: partition، keyed event، core messaging.
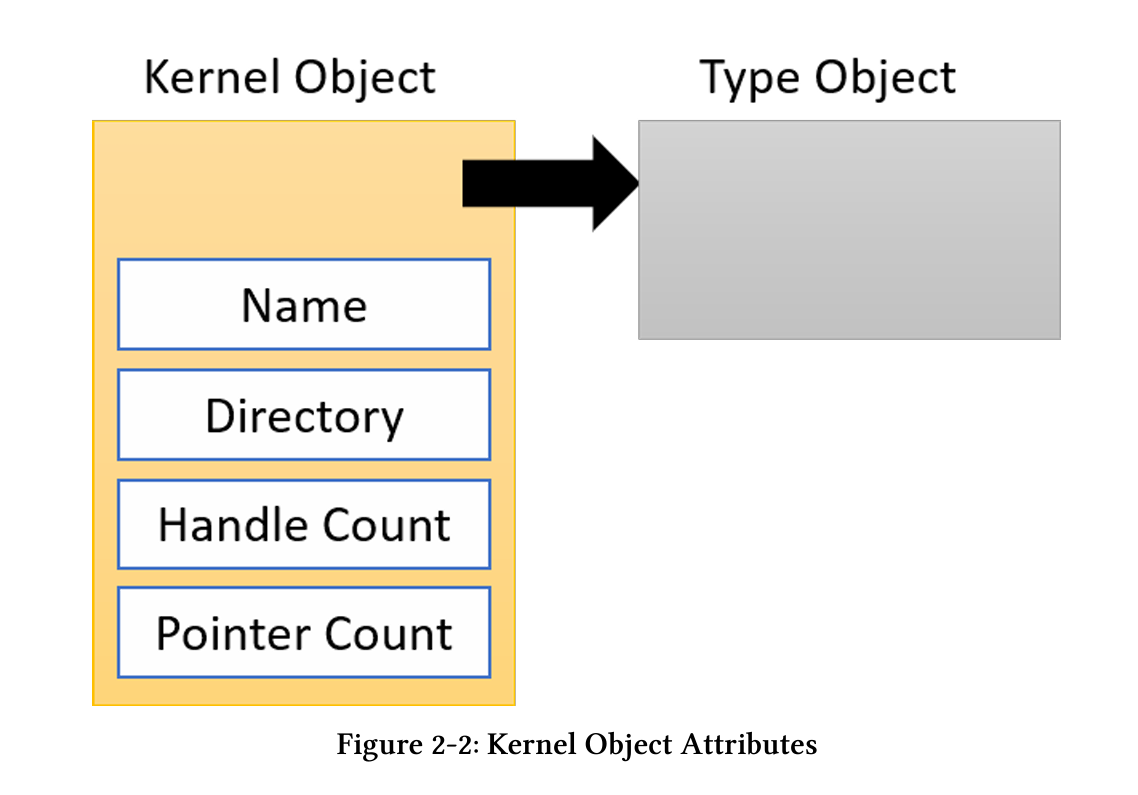
ویژگیهای اصلی یک شیء هسته در شکل ۲-۲ نشان داده شدهاند.
از آنجا که اشیای هسته در فضای سیستم قرار دارند، کدهای حالت کاربر (user mode) نمیتوانند مستقیماً به آنها دسترسی داشته باشند. برنامهها باید از یک سازوکار غیرمستقیم برای دسترسی به اشیای هسته استفاده کنند که هَندل (Handle) نام دارد. هندلها حداقل مزایای زیر را فراهم میکنند:
• هرگونه تغییر در ساختار دادهٔ نوع شیء در نسخههای آیندهٔ ویندوز، روی برنامههای موجود تأثیری نخواهد داشت.
• دسترسی به شیء میتواند از طریق بررسیهای امنیتی کنترل شود.
• هندلها برای هر پردازه خصوصی هستند؛ بنابراین داشتن یک هندل به یک شیء در یک پردازه، در پردازهٔ دیگر هیچ معنایی ندارد.
اشیای هسته دارای شمارندهٔ ارجاع (reference counted) هستند. Object Manager یک handle count و یک pointer count نگه میدارد که مجموع آنها تعداد کل ارجاعات به شیء را تشکیل میدهد (ارجاعهای مستقیم را حالت هسته میتواند بهدست آورد).
وقتی یک شیء که توسط کد user mode استفاده میشود دیگر لازم نباشد، کد باید هندل مربوط به آن را با فراخوانی CloseHandle ببندد. از آن لحظه به بعد، کد باید هندل را نامعتبر در نظر بگیرد. تلاش برای دسترسی به شیء از طریق هندل بستهشده شکست میخورد و GetLastError مقدار ERROR_INVALID_HANDLE (6) را بازمیگرداند. برنامهٔ کاربر معمولاً نمیداند که شیء واقعاً نابود شده است یا نه. Object Manager تنها زمانی شیء را حذف میکند که تعداد ارجاعات آن به صفر برسد.
مقادیر هندل همیشه مضربی از ۴ هستند و اولین هندل معتبر ۴ است؛ مقدار صفر هرگز یک هندل معتبر نیست. این طرح در سیستمهای ۶۴ بیتی نیز تغییر نمیکند.
از نظر منطقی، یک هندل شاخصی (index) برای آرایهای از ورودیها در یک جدول هندل است که بهصورت پردازهبهپردازه نگهداری میشود و به یک شیء هسته در فضای سیستم اشاره میکند. توابع مختلفی با پیشوندهای Create* و Open* برای ایجاد/بازکردن اشیا وجود دارند که هندل آنها را برمیگردانند. اگر ایجاد یا باز کردن شیء ممکن نباشد، معمولاً مقدار بازگشتی NULL (0) است.
یک استثنای قابلتوجه، تابع CreateFile است که در صورت شکست مقدار INVALID_HANDLE_VALUE (-1) را بازمیگرداند.
برای نمونه، تابع CreateMutex امکان ایجاد یک mutex جدید یا باز کردن mutex موجود را بر اساس نام فراهم میکند (بسته به اینکه mutex با آن نام وجود داشته باشد یا نه). اگر موفق باشد، تابع یک هندل به mutex برمیگرداند. مقدار بازگشتی صفر بهمعنای یک هندل نامعتبر (و شکست تابع) است.
تابع OpenMutex در مقابل، فقط تلاش میکند هندلی به یک mutex نامگذاریشده باز کند. اگر mutex با آن نام وجود نداشته باشد، تابع شکست میخورد.
اگر تابع موفق شود و نامی هم ارائه شده باشد، هندل بازگشتی میتواند متعلق به یک mutex جدید یا mutex قبلاً موجود باشد. کد میتواند این موضوع را با فراخوانی GetLastError و مقایسه با ERROR_ALREADY_EXISTS بررسی کند. اگر مقدار برابر باشد، یعنی شیء جدیدی ساخته نشده و هندل، اشارهای دیگر به یک شیء موجود است.
این یکی از موارد نادری است که GetLastError حتی وقتی API موفق بوده هم قابل فراخوانی است.
هندلها (Handles)
همانطور که در بخش قبلی اشاره شد، یک هندل بهصورت غیرمستقیم به یک ساختار دادهٔ کوچک در فضای هسته اشاره میکند که چند جزء اطلاعاتی مرتبط با آن هندل را در خود نگه میدارد. شکل ۲-۴ این ساختار داده را برای سیستمهای ۳۲ بیتی و ۶۴ بیتی نشان میدهد.
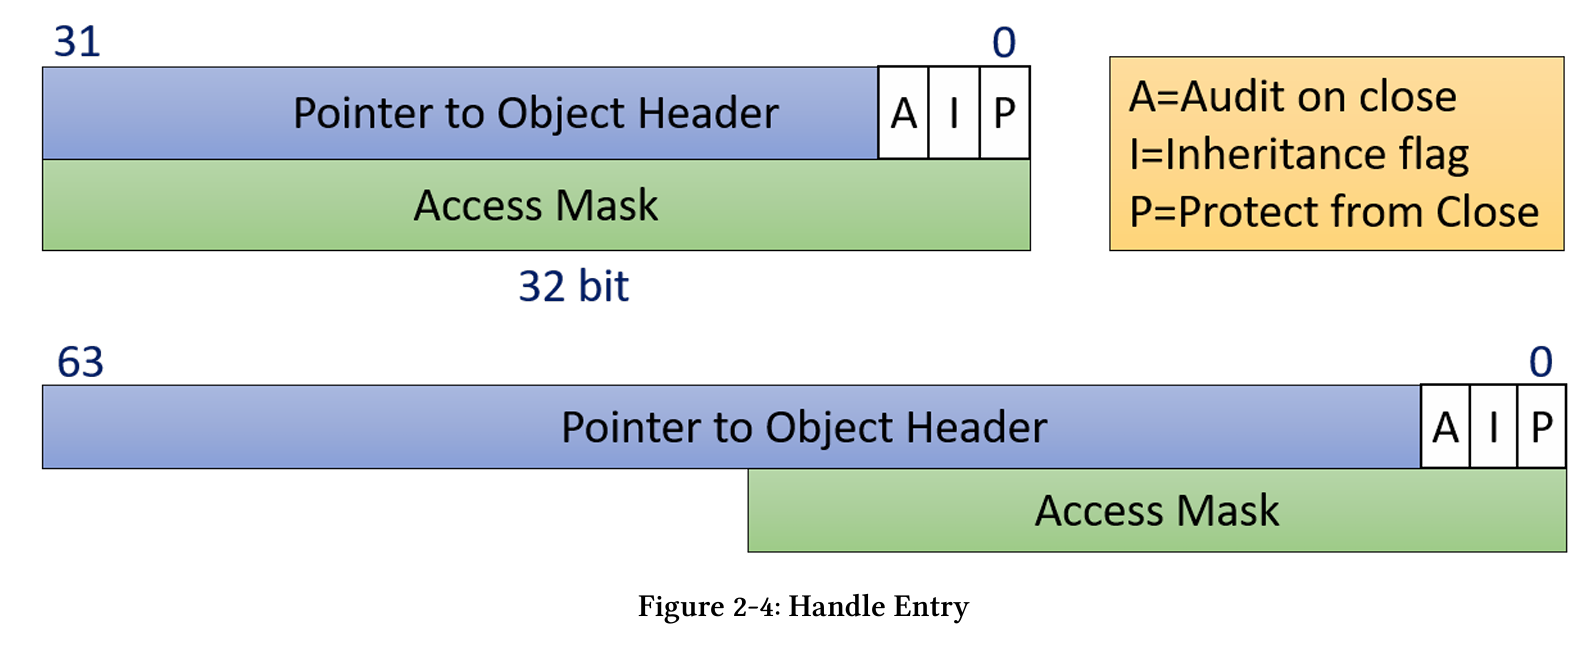
در سیستمهای ۳۲ بیتی، ورودی هر هندل (handle entry) دارای اندازهٔ ۸ بایت است، و در سیستمهای ۶۴ بیتی، اندازهٔ آن ۱۶ بایت است (از نظر فنی ۱۲ بایت کافی است، اما برای همترازسازی حافظه به ۱۶ بایت افزایش یافته است).
هر ورودی شامل اجزای زیر است:
• اشارهگر به شیء واقعی. از آنجا که بیتهای پایین برای پرچمها و همچنین بهبود زمان دسترسی پردازنده از طریق همترازسازی آدرس استفاده میشوند، آدرس یک شیء در سیستمهای ۳۲ بیتی مضربی از ۸ و در سیستمهای ۶۴ بیتی مضربی از ۱۶ است.
• ماسک دسترسی (Access Mask) که تعیین میکند با این هندل چه کارهایی میتوان انجام داد؛ به عبارت دیگر، ماسک دسترسی «قدرت» هندل را مشخص میکند.
• سه پرچم (Flag):
قابلیت ارثبری (Inheritance)،
حفاظت در برابر بستهشدن (Protect from close)،
بررسی امنیتی هنگام بستن (Audit on close).
ماسک دسترسی یک بیتماسک است، که در آن هر بیت با مقدار «۱» نشاندهندهٔ عملیات مشخصی است که با آن هندل میتوان انجام داد.
ماسک دسترسی در زمان ایجاد هندل تنظیم میشود؛ چه با ایجاد یک شیء جدید و چه با باز کردن یک شیء موجود.
اگر شیء ایجاد شود، فراخوان معمولاً دسترسی کامل به آن دارد؛ اما اگر شیء باز شود، فراخوان باید ماسک دسترسی مورد نیاز را مشخص کند، که ممکن است سیستم آن را بپذیرد یا نپذیرد.
برای مثال، اگر یک برنامه بخواهد یک پردازهٔ خاص را خاتمه دهد، باید ابتدا تابع OpenProcess را فراخوانی کند تا هندلی به آن پردازه با ماسک دسترسی حداقل PROCESS_TERMINATE بهدست آورد؛ در غیر این صورت، امکان پایاندادن پردازه با آن هندل وجود نخواهد داشت.
اگر فراخوانی موفق باشد، سپس فراخوانی TerminateProcess نیز تقریباً تضمینشده است که موفق شود.
ایجاد اشیاء (Creating Objects)
تمام توابعی که اشیای جدید ایجاد میکنند، چند پارامتر مشترک دارند. در ادامه، توابع CreateMutex و CreateEvent برای نمایش این موضوع آمدهاند:
HANDLE WINAPI CreateMutex( _In_opt_ LPSECURITY_ATTRIBUTES lpMutexAttributes, _In_ BOOL bInitialOwner, _In_opt_ LPCTSTR lpName ); HANDLE WINAPI CreateEvent( _In_opt_ LPSECURITY_ATTRIBUTES lpEventAttributes, _In_ BOOL bManualReset, _In_ BOOL bInitialState, _In_opt_ LPCTSTR lpName );
توجه کنید که هر دو تابع یک پارامتر از نوع SECURITY_ATTRIBUTES میپذیرند. این ساختار تقریباً در تمام توابعی که از پیشوند Create استفاده میکنند مشترک است و به صورت زیر تعریف میشود:
typedef struct _SECURITY_ATTRIBUTES {
    DWORD nLength;
    LPVOID lpSecurityDescriptor;
    BOOL  bInheritHandle;
} SECURITY_ATTRIBUTES, *PSECURITY_ATTRIBUTES;
عضو nLength باید برابر اندازهٔ این ساختار تنظیم شود. این یک تکنیک رایج در ویندوز برای نسخهبندی ساختارهاست. اگر در نسخههای بعدی ویندوز اعضای جدیدی به این ساختار اضافه شود، کدهای قدیمی همچنان بهدرستی کار میکنند، زیرا مقدار nLength را برابر اندازهٔ نسخهٔ قدیمی تعیین کردهاند؛ بنابراین API جدید ویندوز متوجه میشود که نباید به اعضای جدید نگاه کند.
با این حال، ساختار SECURITY_ATTRIBUTES از اولین نسخهٔ Windows NT تاکنون تغییر نکرده است.
همانطور که از نام ساختار مشخص است، این ساختار به تنظیمات امنیتی شیء تازه ایجادشده مربوط میشود. مهمترین عضو آن lpSecurityDescriptor است که میتواند به یک شیء security descriptor اشاره کند و مشخص میکند چه کسی چه دسترسیای به شیء دارد.
آخرین عضو، bInheritHandle، نیز مرتبط با امنیت است و به همین دلیل در این ساختار قرار دارد. با استفاده از این ساختار میتوان بیت ارثبری را هنگام ایجاد یک شیء جدید تنظیم کرد، بدون اینکه نیاز باشد بعداً تابع SetHandleInformation فراخوانی شود.
نمونهٔ ایجاد یک event با هندلی که بیت ارثبری آن فعال شده است:
SECURITY_ATTRIBUTES sa = { sizeof(sa) }; // مقداردهی nLength و صفر کردن بقیه
sa.bInheritHandle = TRUE;

HANDLE hEvent = ::CreateEvent(&sa, TRUE, FALSE, nullptr);

DWORD flags;
::GetHandleInformation(hEvent, &flags);
// flags = 1
اگر مقدار NULL برای SECURITY_ATTRIBUTES ارسال شود، بیت ارثبری غیرفعال باقی میماند.
از نظر امنیتی، این به معنای «امنیت پیشفرض» است که مبتنی بر security descriptor ذخیرهشده در access token پردازه است.
در هر صورت، استفاده از مقدار NULL برای security descriptor (چه بهصورت مستقیم، و چه با ارسال NULL برای اشارهگر SECURITY_ATTRIBUTES) در بیشتر مواقع انتخاب مناسبی است.
نامگذاری اشیاء (Object Names)
برخی از انواع اشیاء میتوانند نامهایی مبتنی بر رشته داشته باشند. این نامها میتوانند برای باز کردن اشیاء از طریق یک تابع Open مناسب استفاده شوند. توجه کنید که همهٔ اشیاء نام ندارند؛ برای مثال پردازهها (processes) و نخ ها(threads) نام ندارند—بلکه شناسه (ID) دارند. به همین دلیل، توابع OpenProcess و OpenThread نیازمند یک شناسهٔ پردازه/رشته (یک عدد) هستند، نه یک نام رشتهای.
اشیای نامدار را میتوان با ابزار WinObj از Sysinternals مشاهده کرد.
در کدهای user mode، فراخوانی یک تابع Create همراه با یک نام، یک شیء با آن نام ایجاد میکند اگر چنین شیئی وجود نداشته باشد؛ اما اگر شیء از قبل وجود داشته باشد، همان شیء موجود باز میشود. در حالت دوم، فراخوانی GetLastError مقدار ERROR_ALREADY_EXISTS را برمیگرداند، که نشان میدهد شیء جدیدی ایجاد نشده و هندل بازگشتی فقط یک هندل دیگر به شیء موجود است.
در این حالت، پارامترهایی که بر ایجاد شیء تأثیر میگذارند — مانند ساختار SECURITY_ATTRIBUTES — نادیده گرفته میشوند، چون تنظیمات موردنیاز قبلاً توسط اولین ایجادکننده اعمال شده است.
نامی که به تابع Create داده میشود، در حقیقت نام نهایی شیء نیست.
در پردازههای کلاسیک دسکتاپ، این نام با پیشوند زیر همراه میشود:
\Sessions\x\BaseNamedObjects\
که در آن x شناسهٔ نشست (session ID) فراخوان است.
اگر session برابر صفر باشد، پیشوند تنها به صورت زیر است:
\BaseNamedObjects\
اگر فراخوان در AppContainer اجرا شود (معمولاً یک پردازهٔ UWP)، رشتهٔ پیشوند بسیار پیچیدهتر است و شامل SID یکتای AppContainer میشود:
\Sessions\x\AppContainerNamedObjects\
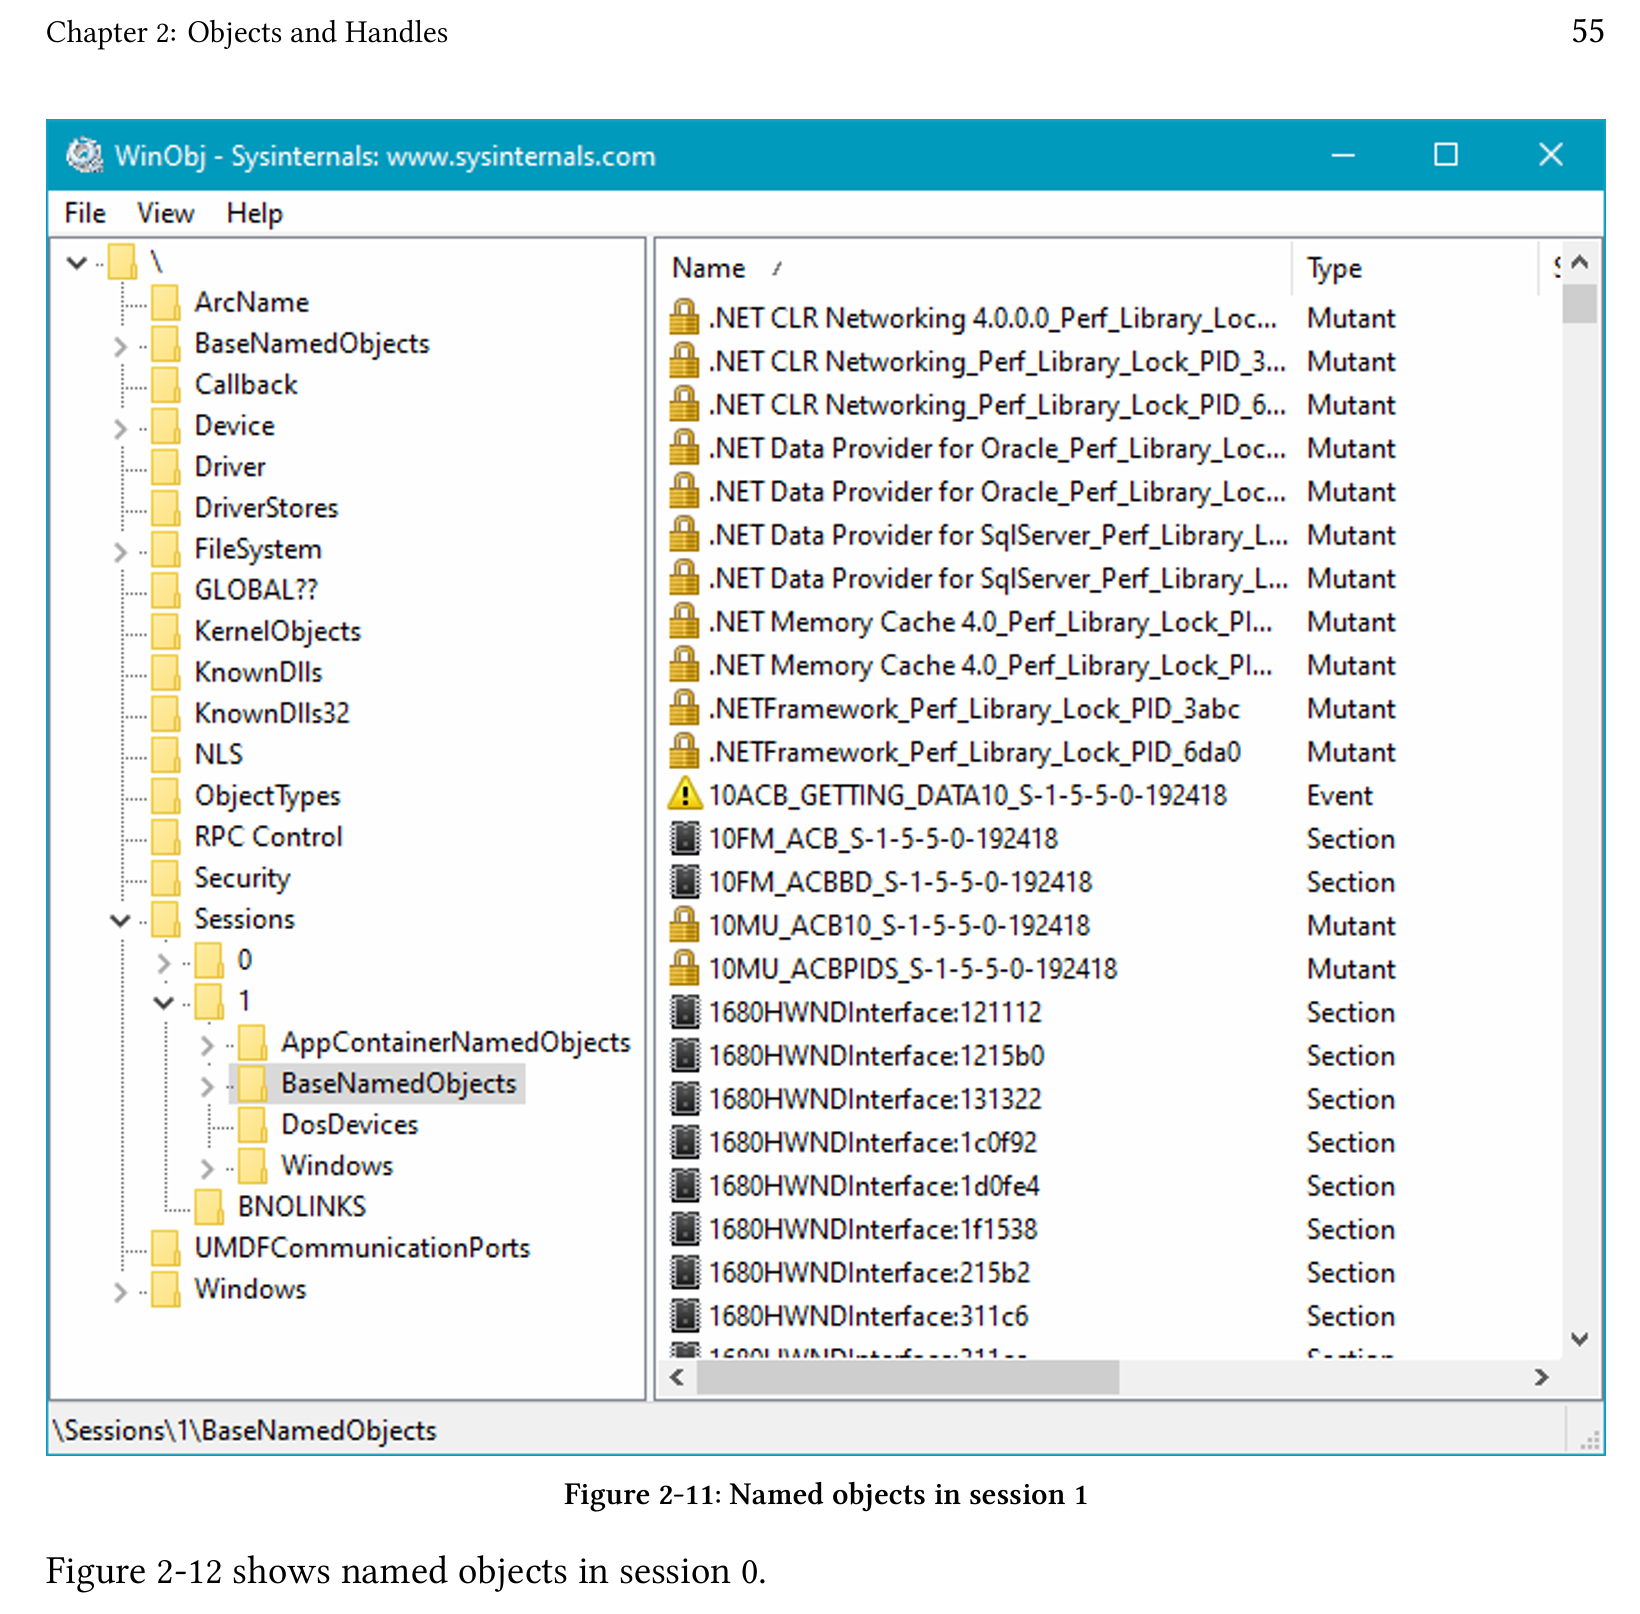
شکل 2-11 اشیای نامدار را در جلسهٔ شمارهٔ ۱ در WinObj نشان میدهد.
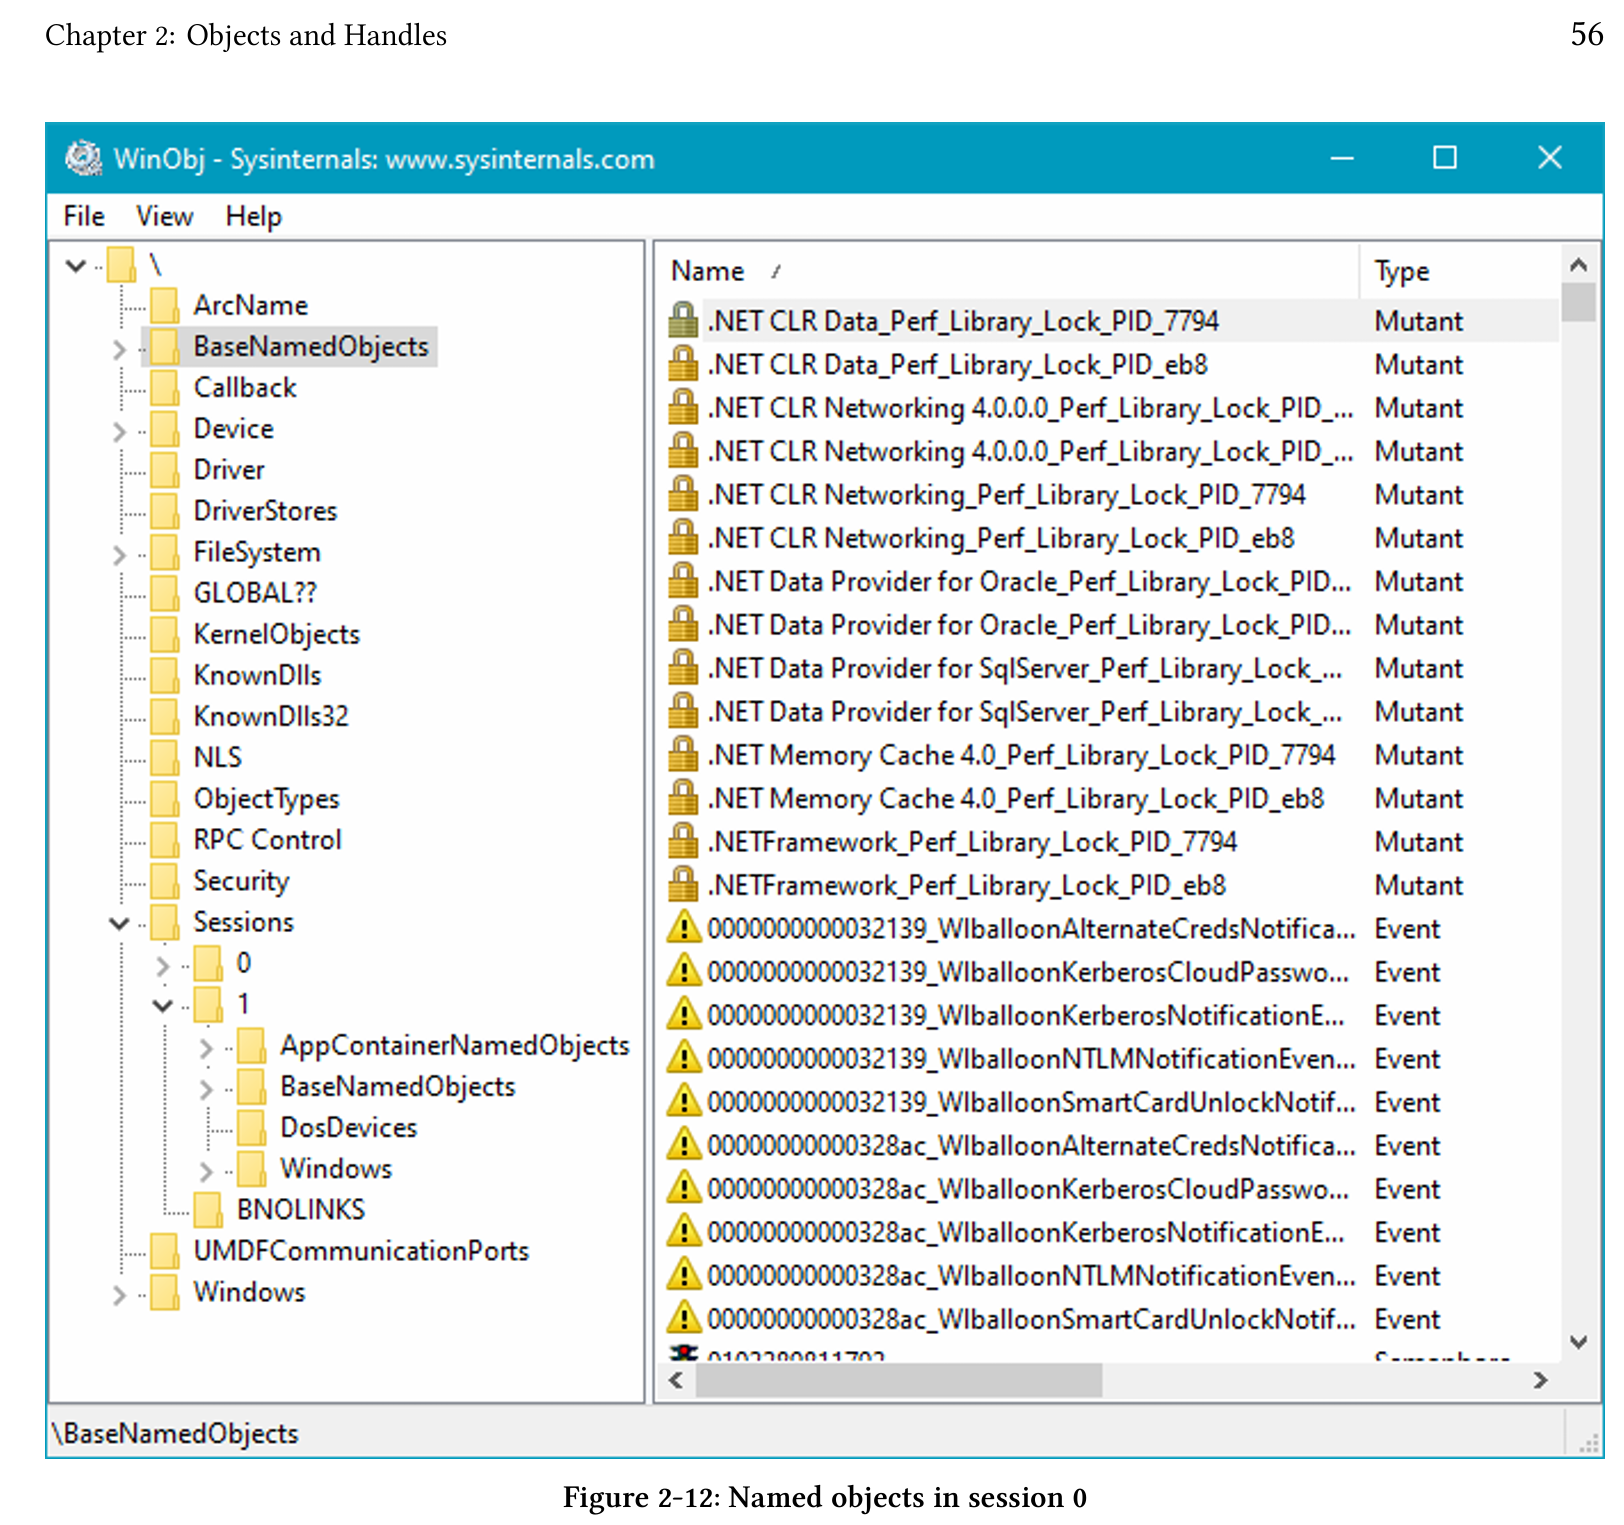
تمام آنچه گفته شد به این معنی است که نامهای اشیاء وابسته به نشست (session-relative) هستند و در مورد AppContainer، وابسته به بسته (package-relative) میباشند. اگر لازم باشد یک شیء در سراسر نشستها به اشتراک گذاشته شود، میتوان آن را در نشست ۰ ایجاد کرد و نام شیء را با Global\ پیشوند داد. به عنوان مثال، ایجاد یک mutex با تابع CreateMutex و نام Global\MyMutex، آن را تحت مسیر \BaseNamedObjects ایجاد میکند. توجه داشته باشید که AppContainerها توانایی استفاده از فضای نام اشیاء نشست ۰ را ندارند.
کل سلسلهمراتب فضای نام Object Manager را میتوان با ابزار WinObj مشاهده کرد. این ساختار کامل در حافظه نگهداری میشود و توسط Object Manager در صورت نیاز مدیریت میشود.
توجه داشته باشید که اشیاء بدون نام بخشی از این ساختار نیستند؛ به این معنا که اشیاء مشاهدهشده در WinObj، شامل تمام اشیاء موجود نیستند، بلکه فقط شامل تمام اشیائی هستند که با نام ایجاد شدهاند.
Telegram: @CaKeegan
Gmail : [email protected]

