
اگرچه امروزه واژهی کانتینر را بیشتر همراه با داکر شنیدهایم اما در این نوشته، تمرکز بیشتری بر روی خود کانتینرها، خارج از فضای داکر خواهیم داشت. آگاه خواهیم شد که اول کانتینر بوده یا داکر، این که کانتینر از چه قسمتهای کرنل سیستم عامل استفاده میکند. بعد از خواندن این نوشته درکی از خود کانتینر و ارتباطش با سیستم عامل پیدا خواهیم کرد- در انتها رابطهي ارکستراسیون و کانتینرها را مطرح می کنیم و سپس ابزارهای مربوط به این فناوری را بیان میکنیم.
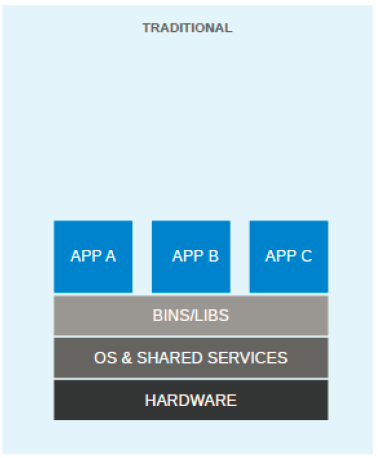
در ابتدای انقلاب فناوری اطلاعات، بیشتر برنامهها مستقیماً روی سختافزار فیزیکی و بر روی سیستمعامل میزبان مستقر میشدند. به دلیل این که فضای کاری برنامهها یکی بود، زمان اجرا(run/cpu time) بین برنامهها به اشتراک گذاشته میشد. در آن زمانها ایجاد استقرار پایدار، وابسته به سخت افزار بود و دارای چرخه تعمیر و نگهداری طولانی بود. بیشتر توسط یک بخش فناوری اطلاعات مدیریت می شد و انعطاف پذیری بسیار کمتری به توسعه دهندگان می داد. در چنین مواردی، منابع سخت افزاری در بیشتر مواقع کمتر استفاده می شدند اکثرا CPU و RAM خالی بودند و یا یک دفعه پر میشدند. شکل زیر چنین فضایی را نشان می دهد:
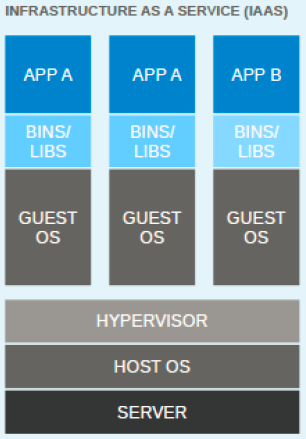
برای استقرارهای انعطاف پذیر و به منظور استفاده بهتر از منابع سیستم میزبان، مجازی سازی ابداع شد. با هایپروایزرها مانند KVM، XEN، ESX، Hyper-V و غیره، سخت افزار ماشین های مجازی (VMs) را شبیه سازی میشدند و یک سیستم عامل مهمان را روی هر ماشین مجازی مستقر میکردند. VM ها می توانند سیستم عامل متفاوتی نسبت به میزبان خود داشته باشند. این بدان معنی است که ما مسئول مدیریت وصله ها، امنیت و عملکرد آن VMها را داریم. با مجازی سازی، برنامه ها در سطح VMایزوله می شوند و توسط چرخه عمر ماشینهای مجازی تعریف می شوند. این به ما بازدهی بهتری در سرمایه گذاری و انعطاف پذیری بالاتر نسبت به هزینهی افزایش پیچیدگی و افزونگی می دهد. نمودار زیر یک محیط مجازی شده معمولی را نشان می دهد:
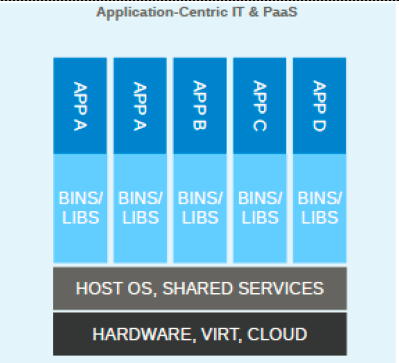
از زمانی که مجازی سازی توسعه یافته است، IT محوریت خود را بیشتر برو روی برنامهها گذاشته است یعنی به دنبال فراهم آوردن محیطی که بتوان در آن برنامهها را اجرا کرد.در این زمان لایه Hypervisor را حذف شد تا شبیه سازی و پیچیدگی سخت افزار را کاهش یابد. برنامه ها در زمان اجرا در یک سری از محیطهای pakage شده سرو کار دارند و با استفاده از کانتینرها مستقر می شوند. OpenVZ، Solaris Zones و LXC چند نمونه از فناوریهای کانتینرها هستند. کانتینرها در مقایسه با VM ها انعطاف کمتری دارند. به عنوان مثال، ما نمی توانیم ویندوز مایکروسافت را روی سیستم عامل لینوکس اجرا کنیم. کانتینرها نیز از امنیت کمتری نسبت به VM ها در نظر گرفته می شوند، زیرا با کانتینرها، همه چیز روی سیستم عامل میزبان اجرا می شود. اگر یک کانتینر در معرض خطر قرار گیرد، ممکن است دسترسی کامل به سیستم عامل میزبان امکان پذیر باشد. تنظیم، مدیریت و خودکار کردن آن ممکن است کمی پیچیده باشد. اینها چند مورد از دلایلی است که میگویند چرا در چند سال گذشته شاهد استقبال گسترده کانتینرها نبوده ایم، حتی با وجود داشتن فناوری. شکل زیر نحوه استقرار یک برنامه کاربردی با استفاده از کانتینرها را نشان می دهد:
با داکر، کانتینرها ناگهان به یک گزینهي درجه یک تبدیل شدند. همه شرکتهای بزرگ، مانند گوگل، مایکروسافت، RedHat، IBM و دیگران، اکنون در تلاش هستند تا کانتینرها را به جریان اصلی تبدیل کنند.
داکر به عنوان یک پروژه داخلی توسط Solomon Hykes بنیانگذار dotCloud آغاز شد. به عنوان منبع باز در مارس 2013 تحت مجوز آپاچی 2.0 منتشر شد. با استفاده از پلتفرم dotCloud به عنوان یک تجربه خدماتی، بنیانگذاران و مهندسان Docker از چالشهای اجرای کانتینرها آگاه بودند. بنابراین با Docker، آنها یک روش استاندارد برای مدیریت کانتینرها ایجاد کردند.
داکر از ویژگیهای کرنل اصلی سیستم عامل استفاده میکند که امکان کانتینریسازی را فراهم میکند. نمودار زیر پلتفرم داکر و ویژگی های کرنل مورد استفاده توسط داکر را نشان می دهد. بیایید به برخی از ویژگی های اصلی کرنل که داکر استفاده می کند نگاه کنیم:
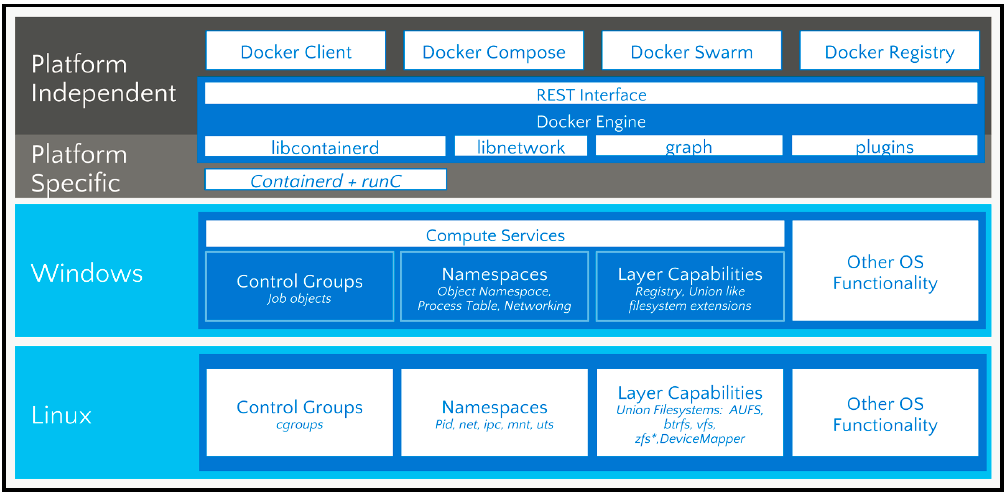
در کانتینرهای Namespaceها بلوک های سازنده هستند. انواع مختلفی از Namespace وجود دارد و هر یک از آنها برنامه ها را از بقیه جدا می کند. آنها با استفاده از فراخوانی سیستم Clone ایجاد می شوند. همچنین میتوانید به Namespace موجود پیوست کنید. برخی از Namespaceهای مورد استفاده توسط داکر در بخش های بعدی توضیح داده خواهد شد.
این Namespace PID به هر کانتینر اجازه می دهد تا شماره گذاری فرآیند خود را داشته باشد. هر PID سلسله مراتب فرآیند خود را تشکیل می دهد. فضای نام والدین می تواند فضای نام فرزندان را ببیند و بر آنها تأثیر بگذارد، اما فرزند نه می تواند فضای نام والدین را ببیند و نه بر آن تأثیر بگذارد.
اگر دو سطح از سلسله مراتب وجود داشته باشد، در سطح بالا، شاهد اجرای پردازه در Namespace فرزند با PID متفاوت خواهیم بود. بنابراین پردازهای که در Namespace فرزند اجرا می شود دو PIDدارد: یکی در Namespace فرزند و دیگری در Namespace پدر. به عنوان مثال، اگر برنامه ای را در کانتینر container.sh اجرا کنیم، می توانیم برنامه مربوطه را در هاست نیز ببینیم.
در کانتینر، پردازه sh container.sh دارای PID 8 است:

در هاست، همان پردازه دارای PID 29778 است:

با Namespace PID، می توانیم یک برنامه را چندین بار در محیط های مجزای مختلف اجرا کنیم. برای مثال، میتوانیم نمونههای مختلفی از آپاچی را روی کانتینرهای مختلف اجرا کنیم. اما بدون Namespace net، ما نمیتوانیم روی پورت 80 در هر یک از آنها گوش دهیم. Namespace شبکه به ما این امکان را می دهد که در هر کانتینر رابط های شبکه متفاوتی داشته باشیم که مشکلی را که قبلا ذکر کردم حل می شود. رابط های Loopback نیز در هر کانتینر متفاوت خواهد بود.
برای فعال کردن شبکه در کانتینرها، جفت اینترفیسهای ویژه را در دو Namespace شبکه مختلف ایجاد میکنیم و به آنها اجازه می دهیم با یکدیگر صحبت کنند. یک سر اینترفیس ویژه در داخل کانتینر و سر دیگر در سیستم میزبان قرار دارد. به طور کلی اینترفیس داخل کانتینر eth0 نامیده می شود و در سیستم میزبان نام تصادفی مانند veth516cc56به آن داده می شود. سپس این اینترفیسهای ویژه از طریق یک پل (docker0) روی میزبان به هم متصل می شوند تا ارتباط بین کانتینرها و بسته های مسیر را امکان پذیر کنند.
در داخل کانتینر، چیزی شبیه به زیر مشاهده خواهید کرد:
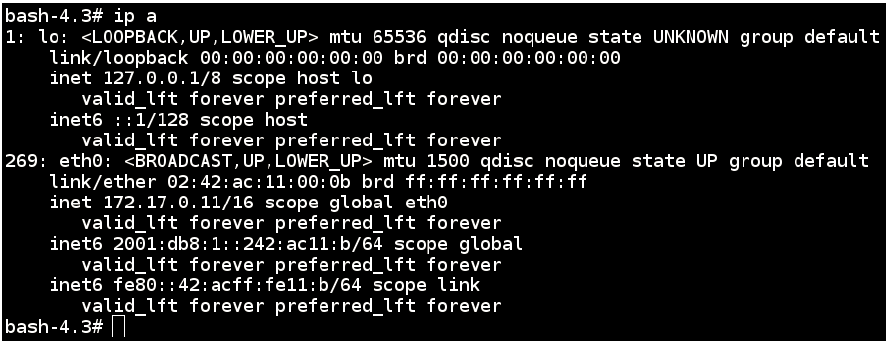
همچنین، هر فضای نام شبکه دارای جدول مسیریابی و قوانین فایروال خود است.
فضا یا NameSpace ارتباطات بین پردازهای (IPC); سمافورها، صف های پیام و بخش های حافظه مشترک را فراهم می کند. این روزها زیاد مورد استفاده قرار نمی گیرد، اما برخی از برنامه ها هنوز به آن وابسته هستند.
اگر منبع IPCایجاد شده توسط یک کانتینر توسط کانتینر دیگر مصرف شود، برنامه در حال اجرا در اولین کانتینر ممکن است با شکست مواجه شود. با فضای نام IPC، پردازههای در حال اجرا در یک NameSpace نمی توانند به منابع فضای نام دیگر دسترسی داشته باشند.
فقط با استفاده از یک chroot، می توانید مسیرهای دایرکتوریهای ار از root مسیر یابی و بررسی کنید. NameSpace mnt ایده chroots را به سطح بعدی می برد. با NameSpace mnt، یک کانتینر می تواند مجموعه ای از filesystemهای نصب شده و دایرکتوری های ریشه خود را داشته باشد. فرآیندهای موجود در یک NameSpace mntنمی توانند فایل سیستم های نصب شده NameSpace mntدیگر را ببینند.
با NameSpace UTS، می توانیم نام میزبان های مختلفی برای هر کانتینر داشته باشیم.
با پشتیبانی از NameSpace کاربری، میتوانیم کاربرانی داشته باشیم که یک شناسه غیرصفر در میزبان دارند، اما میتوانند یک شناسه صفر در داخل کانتینر داشته باشند. این به این دلیل است که NameSpace کاربری امکان نگاشت شناسه های کاربران و گروه ها را در هر NameSpace فراهم می کند.
گروههای کنترل (cgroups) محدودیتهای منابع و حسابداری کانتینرها را فراهم میکنند. نقل قول زیر از اسناد هسته لینوکس است:
«گروههای کنترل مکانیزمی را برای جمعآوری/تقسیمبندی مجموعههای وظایف و همه فرزندان آیندهشان در گروههای سلسله مراتبی با رفتارهای تخصصی ارائه میکنند».
به زبان ساده می توان آنها را با دستور ulimit shell یا فراخوانی سیستم setrlimit مقایسه کرد. به جای تعیین محدودیت منابع روی یک فرآیند، cgroupsبه شما امکان می دهد منابع را به گروهی از پردازهها محدود کنید.
گروه های کنترل به زیرسیستم های مختلفی مانند CPU، مجموعه های CPU، بلوک حافظه ورودی/خروجی و غیره تقسیم می شوند. هر زیر سیستم را می توان به طور مستقل مورد استفاده قرار داد، یا می توان آن را با سایرین گروه بندی کرد. ویژگی هایی که cgroupها ارائه می دهند به شرح زیر است:
محدود کردن منابع: به عنوان مثال، یک cgroup را می توان به CPUهای خاصی متصل کرد، به طوری که تمام پردازههای آن گروه فقط بر روی CPUهای معین اجرا شوند.
اولویت بندی: برخی از گروه ها ممکن است سهم بیشتری از CPU داشته باشند
حسابداری: می توانید میزان استفاده از منابع زیرسیستم های مختلف را برای صورتحساب اندازه گیری کنید
کنترل: میتوانید گروهها را ثابت و راهاندازی مجدد کنید
برخی از زیرسیستم های قابل مدیریت توسط cgroup ها به شرح زیر است:
زیر سیستم blkio: دسترسی ورودی/خروجی به و از دستگاههای بلوک مانند دیسکها، SSD و غیره را تنظیم میکند: دسترسی به CPUرا محدود میکند.
زیر سیستم Cpuacct: استفاده از منابع CPUرا ایجاد می کند
زیر سیستم Cpuset: CPU ها را در یک سیستم چند هسته ای به وظایف یک cgroup اختصاص می دهد
زیر سیستم Devices: به دستگاه ها اجازه دسترسی به مجموعه ای از وظایف در یک گروه را می دهد
زیر سیستم Freezer: وظایف را در یک cgroup به حالت تعلیق در می آورد یا از سر می گیرد
زیر سیستم Memory: محدودیت هایی را برای استفاده از حافظه توسط وظایف در یک cgroup تعیین می کند
راه های مختلفی برای کنترل کار با cgroup ها وجود دارد. دو مورد از محبوب ترین آنها دسترسی دستی به سیستم فایل مجازی cgroup و دسترسی به آن با کتابخانه libcgroup است. برای استفاده از libcgroupدر لینوکس، دستور زیر را اجرا کنید تا بسته های مورد نیاز را روی اوبونتو یا دبیان نصب کنید:
$ sudo apt-get install cgroup-tools
فایل سیستم union اجازه می دهد تا فایل ها و دایرکتوری های سیستم های فایل جداگانه، که به عنوان لایه ها شناخته می شوند، به طور شفاف روی هم قرار گیرند تا یک سیستم فایل مجازی جدید ایجاد شود. در حین شروع یک کانتینر، داکر تمام لایه های متصل به یک image را پوشش می دهد و یک سیستم فایل فقط خواندنی ایجاد می کند. علاوه بر این، Docker یک لایه خواندن/نوشتن ایجاد می کند که توسط محیط زمان اجرا کانتینر استفاده می شود. برای جزئیات بیشتر میتوانید دستور «Pulling an image and running a container » را جستوجو کنید . Dockerمیتواند از چندین نوع فایل سیستم union، از جمله AUFS، Btrfs، zfs، overlay، overlay2 و DeviceMapper استفاده کند.
داکر همچنین دارای یک درایور ذخیره سازی سیستم فایل مجازی (VFS) است. VFS از کپی در نوشتن (COW) پشتیبانی نمی کند و یک فایل سیستم union نیست. این بدان معناست که هر لایه یک دایرکتوری روی دیسک است و هر بار که یک لایه جدید ایجاد می شود، نیاز به یک کپی عمیق از لایه والد خود دارد. به این دلایل، عملکرد پایین تری دارد و به فضای دیسک بیشتری نیاز دارد، اما گزینه ای قوی و پایدار است که در هر محیطی کار می کند.
موتور Docker به ترکیب NameSpace، گروههای کنترل و UnionFS در یک پوشش به نام فرمت کانتینر میپردازد. در سال 2015، داکر فرمت کانتینر و زمان اجرا خود را به سازمانی به نام Open Container Initiative (OCI) اهدا کرد. OCI یک ساختار سبک وزن و با open-governance است که تحت بنیاد لینوکس توسط داکر و دیگر رهبران صنعت شکل گرفته است. هدف OCI ایجاد استانداردهای صنعت باز، پیرامون فرمتهای کانتینر و run time است. در حال حاضر دو مشخصات وجود دارد: مشخصات زمان اجرا و مشخصات image.
خود Runtime Specification نحوه اجرای یک pakage سیستم فایل زمان اجرا OCI را تشریح می کند. داکر runC (https://github.com/opencontainers/runc) را به OCI اهدا کرد تا به عنوان پیادهسازی مرجع عمل کند.
فرمت تصویر OCI حاوی اطلاعات مورد نیاز برای راه اندازی برنامه در پلت فرم مورد نظر است. مشخصات نحوه ایجاد تصویر OCI و اینکه خروجی مورد نظر چگونه خواهد بود را مشخص می کند. خروجی شامل مانیفست ایمیج است، سریالسازی سیستم فایل (لایه) و پیکربندی ایمیج است. داکر فرمت ایمیج Docker V2خود را به OCI اهدا کرد تا مبنای مشخصات ایمیج OCIباشد.
در حال حاضر دو موتور کانتینر وجود دارد که از OCI Runtime و مشخصات ایمیج پشتیبانی می کنند: Docker و rkt.
ارکستراسیون کانتینر به معنی اتوماسیون یا خودکار سازی بسیاری از تلاش های عملیاتی مورد نیاز برای اجرای بارهای کاری و خدمات کانتینری است. این شامل طیف گستردهای از چیزهایی است که تیمهای نرمافزار برای مدیریت چرخه عمر کانتینر به آنها نیاز دارند، از جمله تهیه، استقرار، مقیاسبندی (بالا و پایین)، شبکهسازی، تعادل بار و موارد دیگر.
امروزه، Kubernetes محبوبترین پلتفرم همنواسازی کانتینر است و اکثر ارائهدهندگان پیشرو ابر عمومی - از جمله خدمات وب آمازون (AWS)، پلتفرم Google Cloud، IBM Cloud و Microsoft Azure - خدمات مدیریتشده Kubernetes را ارائه میکنند. از دیگر ابزارهای ارکستراسیون کانتینر می توان به Docker Swarm و Apache Mesos اشاره کرد.
کانتینرها اجزای نرم افزاری سبک وزن و قابل اجرا هستند که کد منبع برنامه را با تمام کتابخانههای سیستم عامل (OS) و وابستگی های مورد نیاز برای اجرای کد در هر محیطی ترکیب می کنند.
توانایی ایجاد کانتینر برای چندین دهه وجود داشته است، اما در سال 2008 زمانی که لینوکس قابلیت کانتینر را در هسته خود قرار داد، به طور گسترده در دسترس قرار گرفت و با ورود پلت فرم کانتینریسازی منبع باز Docker در سال 2013 به طور گسترده مورد استفاده قرار گرفت. (Docker آنقدر محبوب است که " کانتینرهای داکر" و "کانتینرها" اغلب به جای یکدیگر استفاده می شوند.)
از آنجایی که کانتینرها کوچکتر، منابع کارآمدتر و قابل حمل تر از ماشین های مجازی (VM) هستند، کانتینرها - و به طور خاص، میکروسرویس های کانتینری یا توابع بدون سرور - به واحدهای محاسباتی واقعی برنامه های کاربردی مدرن ابری تبدیل شده اند.
در تعداد کم، کانتینرها به اندازه کافی آسان برای استقرار و مدیریت دستی هستند. اما در بیشتر سازمانها تعداد برنامههای کانتینری به سرعت در حال رشد است و مدیریت آنها در مقیاس بهویژه به عنوان بخشی از یکپارچهسازی/تحویل پیوسته (CI/CD) یا خط لوله DevOpsبدون اتوماسیون غیرممکن است.
در صورتی قصد دارید سرویهای مربوط به داکر و کوبرنتیز را در ایران دریافت کنید شرکت ایران پاتخت میتواند سرویسهایی را براش ما فراهم کند
این مطلب، بخشی از تمرینهای درس معماری نرمافزار در دانشگاه شهیدبهشتی است

