
ایجاد zone در شبکه با میکروتیک
آیا تا به حال به این فکر کردهاید که چگونه میتوانید شبکه را با استفاده از میکروتیک zone بندی کنید.به همین منظور با من همراه باشید.
هدف از این داکیومنت پیاده سازی zones توسط میکروتیک میباشد.
منظور از zone در این داکیومنت ٬ ناحیه بندی کردن شبکه است که با ایجاد ناحیه در شبکه توان مدیریت شبکه افزایش یافته در نتیجه باعث ایجاد نظم در شبکه میشود شکل 1‑1 zone defination
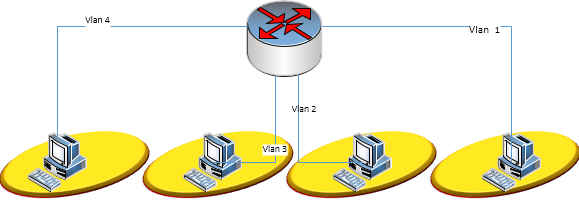
شبکهای دارای تعدادی vlan میباشد٬ که به یک میکروتیک متصل شده است.
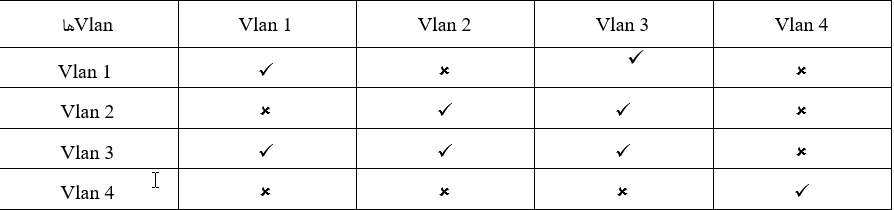
قصد داریم ارتباط بین vlanها را مطابق جدول 2‑1 ارتباط vlanها برقرار کنیم.
حال میخواهیم با قرار دادن vlanها در zoneهای مختلف ارتباط بین vlanها را که در جدول 2‑1 ارتباط vlanها مشخص کردیم پیاده سازی کنیم.
برای پیاده سازی ارتباط بین vlanها مطالب جدول 2‑1 امیتوانیم vlanها را مانند شکل 2‑2 create zone در zoneها قرار میدهیم.
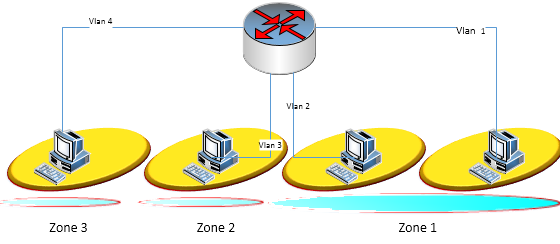
بعد از ایجاد zoneها و قرار دادن vlanها در zoneها ارتباط vlanها را که در جدول 2‑1 ارتباط vlanها مشخص شده را در zoneها مانند جدول 2‑2 ارتباط بین zoneپیاده سازی میکنیم.
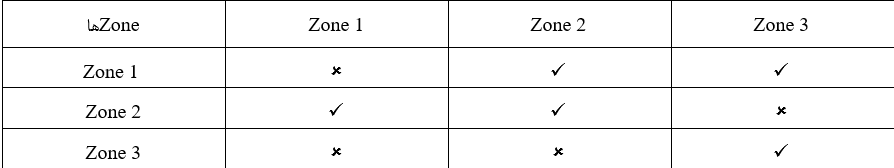
حال برای پیاده سازی مثال گفته شده با mikrotik ادامه را دنبال کنید.
برای پیاده سازی آنچه که گفته شده در ابتدا باید برای قرار دادن vlanها در zoneها راه حلی را پیدا کنیم.
راه حل برای قرار دادن vlanها در zoneاین گونه است که شما میتوانید در قسمت address list در firewall مانند شکل 2‑3zone nameمحدودههای ipرا مشخص کرده و هر vlanرا بر اساس آدرسشان در address listاضافه کرده و نام address listها را برابر zoneهای مورد نظر قرار دهید.
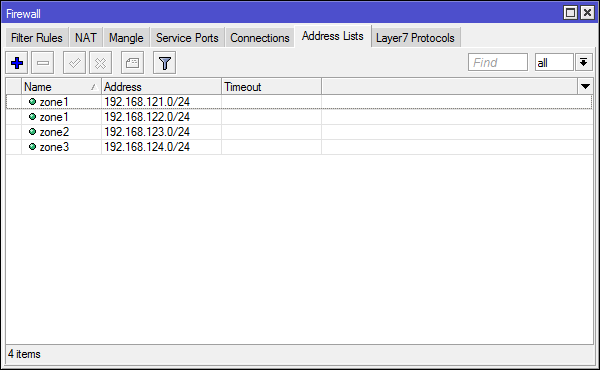
بنابراین ما نحوهی zone بندی در میکروتیک را با استفاده از آدرس لیست را پیاده سازی میکنیم.
برای این که در address list آدرسها را اضافه کنید باید وارد firewall میکروتیک شده و در تب address list یک آدرس لیست ایجاد کرده و نام آدرس لیست را برابر با zone و شمارهی zone گداشته و محدوده ip مورد نظر را وارد کنید.شکل 2‑4 address list
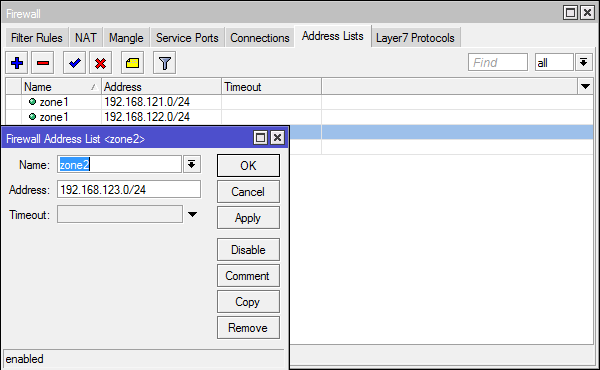
همان گونه که در داکیومنت میکروتیک گفته شد٬ میکروتیک به صورت عادی بین vlanها ارتباط برقرار میکند یعنی در صورتی که برای مکروتیک هیچ قانونی را ثبت نکرده باشید vlanها میتوانند با یکدیگر ارتباط داشته باشند.
برای این که ارتباط بین vlanها قطع شود باید در فایروال میکروتیک برای connection میان vlanها action drop را قرار دهید.
همان گونه که در شکل 2‑4 مشاهده میکنید در مسیر ip>>firewall >>filter Rules ارتباط میان تمامی vlanها قطع است.
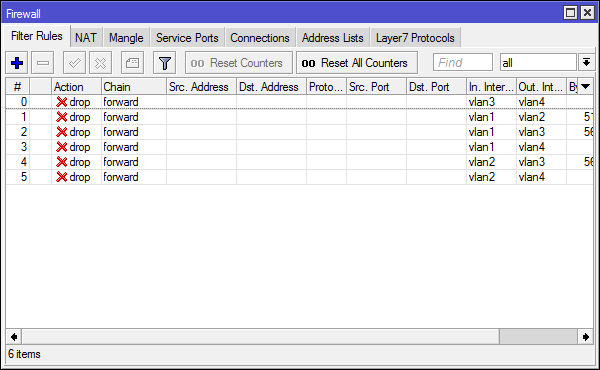
بعد از قطع ارتباط میان تمام vlanها و قرار دادن vlanها در zoneهای مورد نظر توسط address list حال با استفاده از قابلیتی که action jump در فایر وال به ما میدهد میتوانیم بین zoneها ارتباط برقرار کنیم.
با استفاده از Action jump در فایروال میتوان بین zoneها ارتباط برقرار کرد.
در ادامه نحوهی برقراری ارتباط میان zoneهای مختلف را مشاهده خواهیم کرد.
شما میتوانید که یک chain انتخاب کرده و نامی را به او بدهید و در ان قانونی تعریف کنید بعد در مرحلهی بعد شما میتوانید از آن قانونهای تعریف شده در جاهای دیگر استفاده کنید یعنی که میخواهید بر روی یک chain یک ی از قانونهایی را که قبلا تعریف کردهاید اجرا کنید برای این کار میتوانید در قسمت action گزینهی jump را انتخاب کنید بعد در قسمت targetنام chain را که قبل ایجاد کردهاید انتخاب کنید.
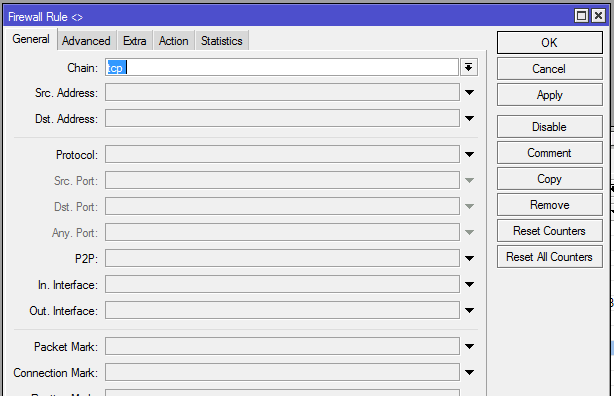
برای مثال شما در مسیر ip>>firewall در تب filter rules بر روی علامت ؛+؛ کلیک کرده و یک chain به نام tcp ایجاد میکنید و action آن را برابر drop میگذارید شکل 2‑6 cahin tcp
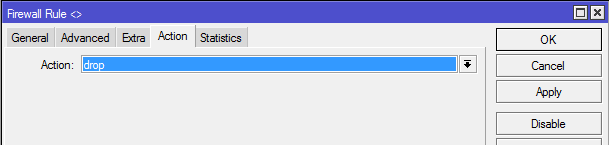
حال action آن را برابر drop مگذاریمشکل 2‑7 action drop
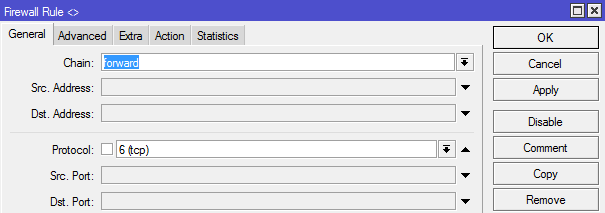
در مرحلهی بعد یک roule جدید ایجاد میکنیم و chain آن را forward قرار میدهیم و در قسمت protocol ٬ tcpرا انتخاب میکنیم.شکل 2‑8 chain forward
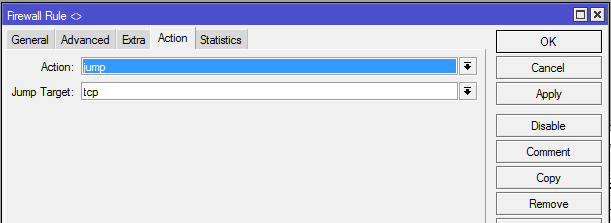
حال وارد action شده و گزینهی jump را انتخاب میکنیم و در قسمت jump-target آن chainمورد نظر را انتخاب میکنیم که ما در این جا chain tcp را انتخاب میکنیم.شکل 2‑9 action jump
بنابراین ما با این کار دستورات را قسمت بندی کردیم.
در ادامه نحوهی برقراری ارتباط میان zoneها را به کمک action jump بررسی میکنیم.
بعد از این که در قست address list شما zoneها را اضافه کردید باید در فایروال در تب filter rule یک قانون تعریف کرده نامی را برای chain آن نوشته و action accept را برای آن بنویسید.شکل 2‑10 chain for zone
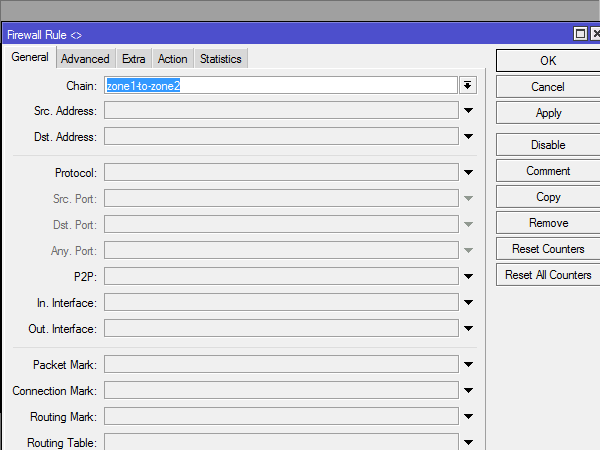
بعد از ایجاد chain zone1-to-zone2 شما میباید در تب advance میتوانید آدرس لیستهایی را که ایجاد کردید اضافه کنید.شکل 2‑11 choose address list
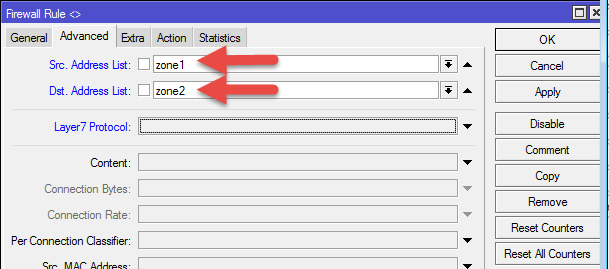
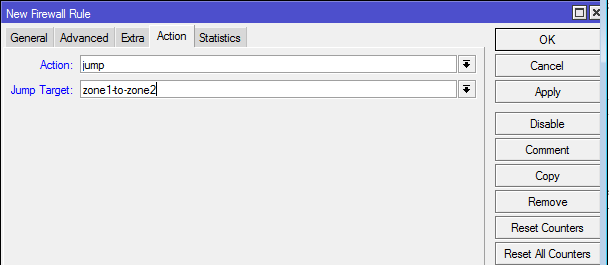
بعد از این که یک chain به نام zone1-to-zone2 با action accept ایجاد کردید باید یک rule جدید اضافه کنید که chian آن برابر forward باشد و action آن برابر jump باشد و در قسمت و jump target آن برابر zone1-to-zone2 باشد شکل 2‑12 jump action
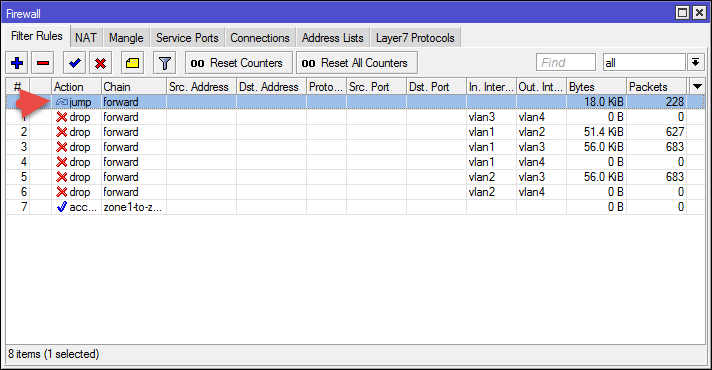
بعد از اجرای مراحل بالا شما در قسمت filter rule صفحهای مانند شکل 2‑13 filter rule میبینید.
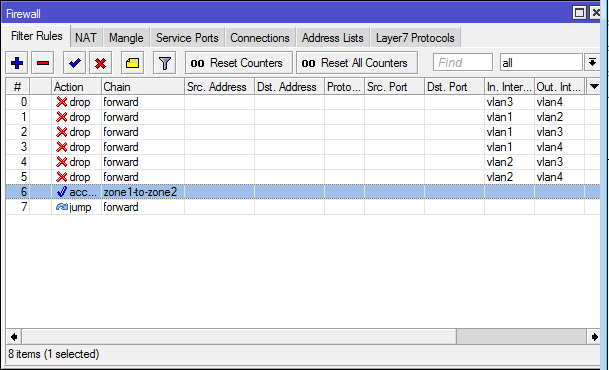
شما باید به این نکته توجه کنید که میکروتیک بر اساس شمارهی قرار گیری ruleها به اجرای فیلترها میپردازد.
بنابر این در شکل 2‑13 filter rule باید اولویتها را رعایت کنیم به این معنی که قانون jump را قبل از dropها قرار دهیم.شکل 2‑14priority
امیدوارم این مستند توانسته باشد به شما کمکی کرده باشد

