
چکیده
اینترنت اشیا (IoT) یکی از مهم ترین عوامل در بسیاری از زمینه های جامعه ما می باشد. IoT باعث می شود که ابعاد بسیار مهمی از زندگی ما مانند حمل و نقل، پرداخت، صنعت، حوزه های درمانی و حوزه های دیگر، هوشمند شوند. تعامل بین دستگاه ها و سیستم های ابری یکی از سناریو های رایج در استفاده از سیستم های IoT می باشد. از نقطه نظر امنیتی، هم کاربر و هم سیستم های هوشمند باید باعث شکل گیری یک کانال ارتباطات امن شود و توانایی شناسایی هویت دیجیتال را داشته باشد. در بیشتر موارد، استفاده از دستگاه های IoT نیازمند یک زیر ساختار موجود می باشد که مالک دستگاه نمی تواند آن را کنترل کند، مثلا در خانه های هوشمند. این سناریو نیازمند یک برنامه امنیتی مناسب برای می باشد که دستگاه های مختلف بتوانند از آن استفاده کنند و به صورتی باشد که بتوان آن را در سیستم های عامل و یا چارچوب های IoT موجود، یکپارچه سازی کرد. این مقاله یک برنامه تایید اعتبار سبک را برای کاربرد های IoT در خانه های هوشمند ارائه می کند که در آن دستگاه های مرتبط با سیستم ابری دستورهای ورودی را به تلفن هوشمند کاربر ارسال می کنند تا کاربر بتواند آن ها را تایید اعتبار کند. این معماری مبتنی بر دستگاه های کاربری می باشد و مشکلات امنیتی را در زمینه بستر های ابری غیر معتمد، رفع می کند.
مقدمه
اینترنت اشیا و دستگاه های جاسازی شده حالا به المان های رایانشی همه گیر در زندگی ما تبدیل شده اند. این دستگاه ها در حوزه های بسیار زیادی مورد استفاده قرار می گیرد، از حوزه های صنعتی، سلامتی و حمل و نقل گرفته تا سیستم های شهر ها و خانه های هوشمند. نرخ استفاده از این المان های رایانشی، به خصوص در حوزه خانه های هوشمند مبتنی بر سطح امنیتی ارائه شده توسط برنامه های کاربردی می باشد. حریم شخصی یکی از موضوعات مهم برای کاربران معمولی و کاربرد های مجهز به IoT ( اینترنت اشیا) می باشد که در خانه های هوشمند مورد استفاده قرار می گیرند و باید با یک مکانیزم امنیتی قوی طراحی شود [1]. اجرای طرح های امنیتی و حریم شخصی باعث می شود که مشکلات عملکردی ایجاد شود زیرا یک راهکار IoT متشکل از المان های مختلفی می باشد: دستگاه های جاسازی شده، المان رابط کاربری کاربر، سیستم های رایانش ابری برای پردازش داده ها، کنترل دستگاه و عوامل مختلف دیگر [2 و 3].
جمع بندی
راهکار های IoT برای خانه های هوشمند هنوز در مراحل اولیه خودشان قرار دارند و موضوع امنیت یکی از مهم ترین موضوعات در این زمینه می باشد و می تواند بر روی میزان استفاده از این تکنولوژیها تاثیر داشته باشد. یکی از چالش های اصلی در طراحی کردن راهکار های امنیتی برای این نرم افزار ها در سناریوهای خانه های هوشمند، این حقیقت است که بسیاری از المان ها تحت کنترل کاربر نیستند. یکی دیگر از چالش های موجود در هماهنگ کردن این راهکار های امنیتی با زیر ساختهای نرم افزاری های موجود می باشد که باید المان های مرتبط با تجربه کاربری را هم در این زمینه در نظر داشت.
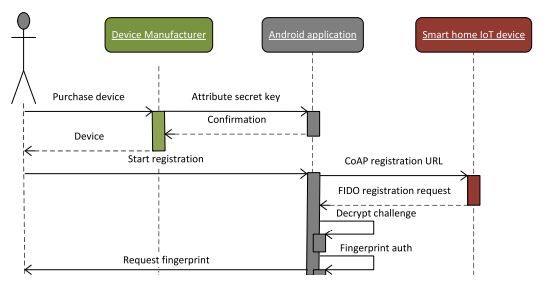
در این مقاله ، ما یک طرح هویت سنجی دستگاه را برای دستگاه های IoT خانه های هوشمند ارائه کرده ایم که به یک سیستم ابری غیر معتمد متصل می شوند. به علاوه ما یک راهکار اثبات مفهوم به صورت نرم افزاری را ارائه کرده ایم که از پروتکل های FIDO برای تایید هویت کاربر برای دستگاه استفاده می کند. علاوه بر این، ما یک سری از تعمیم ها و کاربرد های جدید از پروتکل FIDO را ارائه کرده ایم که برای کاربرد های IoT مناسب می باشد. پروتکل ارائه شده در این مقاله ،هویت کاربر را ناشناس نگاه می دارد: تولید کننده ها نمی توانند ارتباطی بین حساب های مختلف کاربری ایجاد کنند زیرا تنها اطلاعات مرتبط با کاربر که در این سیستم استفاده می شود، کلید عمومی FIDO و یک اسم مستعار است.
این مقاله ISI در سال 2018 در نشریه الزویر و در مجله نسل آینده سیستم های کامپیوتری، توسط آکادمی فنی نظامی منتشر شده و در سایت ای ترجمه جهت دانلود ارائه شده است. در صورت نیاز به دانلود رایگان اصل مقاله انگلیسی و ترجمه آن می توانید به پست دانلود ترجمه مقاله یک طرح مجوز امنیتی برای اینترنت اشیا دستگاه های خانه هوشمند در سایت ای ترجمه مراجعه نمایید.

