
چکیده
تقریباً تمامی سیستم های رمز کلید-عمومی کنونی (PKCها) بر اساس تئوری اعداد، مانند مسئله فاکتوربندی عدد صحیح و مسئله لگاریتم گسسته هستند (که در چندجمله ای-زمانی بعد از ظهور کامپیوترهای کوانتوم حل خواهد شد). در حالیکه McEliece PKC بر اساس تئوری دیگری است، یعنی تئوری کدگذاری، در مقابل چندین حمله عملی مستعد است. در این مقاله، ما به دقت حملات کنونی شناخته شده برای McEliece PKC را بازنگری می کنیم و سپس نشان می دهیم که بدون هر پیشگویی آشکارسازی یا هر دانش جزئی در مورد پیام عادی مهنادار پیام رمزی چالش، هیچ الگوریتم زمانی چندجمله ای برای تبدیل McEliece PKC وجود ندارد که پارامترهای آن به دقت انتخاب شده باشند. تحت این فرض که این مسئله تبدیل سخت است، ما به طور مختصر نسخه های اصلاح شده McEliece PKC را پیشنهاد می دهیم که می تواند در مدل پیشگویی تصادفی که باید به طور معنادار در مقابل حملات پیام متنی-انتخاب شده تطبیقی امن شود، اثبات شود. تبدیلات ما می تواند کاهش داده های افزونه را به 3/1 ~ 4/1 در مقایسه با تبدیلات ذاتی برای پارامترهای عملی حاصل نماید.
1 مقدمه
از زمانی که مفهوم سیستم رمز کلید عمومی (PKC) توسط Diffie and Hellman [5], مطرح شد، بسیاری از محققان PKCهای متعددی را بر اساس مسائل مختلف، مانند فاکتوربندی عدد صحیح، لگاریتم گسسته، کدگشایی کد خطی بزرگ، کوله پشتی، تبدیل معادلات چندجمله ای و غیره پیشنهاد نمودند. در حالیکه برخی از آنها هنوز حاضر هستند، بیشتر آنها توسط رمزنویس به علت تحلیل رمز شدید شکسته شدند. به عنوان نتیجه، تقریباً تمامی سیستم های امن کنونی، فقط یک کلاس کوچک از PKCها، مانند RSA و سیستم های رمز منحنی بیضوی را به کار می گیرند که همه بر اساس مسئله فاکتوربندی عدد صحیح (IFP) یا مسئله لگاریتم گسسته (DLP) هستند. این وضعیت سبب مسئله ای جدی می شود بعد از اینکه کسی یک الگوریتم عملی را کشف کند که IFP و DLP را به چند جمله ای-زمانی بشکند. هیچ کس نمی تواند بگوید که چنین الگوریتمی هرگز یافت نشود. واقعاً، Shor قبلاً یک الگوریتم (احتمالی) چندجمله ای-زمانی را در [25] کشف نموده است، حتی اگر نیاز به کامپیوتر کوانتوم داشته باشد که تا به حال غیرعملی بوده است. به منظور آماده سازی برای آن وضعیت تاسف بار، ما نیاز به یافتن نقشه امن دیگری داریم که روی IFP و DLP تکیه می کند.
McEliece PKC که توسط R.J McElice در [18] پیشنهاد شده است، یکی از جایگزین های معدود برای PKCهای مبتنی بر IFP یا DLP است. این مورد مبتنی بر مسئله کدگشایی کد خطی بزرگ بدون هیچ ساختار مرئی است که به عنوان یک مسئله کامل-NP حدس زده می شود. در حالیکه هیچ الگوریتم زمانی-چندجمله ای تا کنون برای کدگشایی یک کد خطی دلخواه با طول بزرگ بدون ساختار مرئی کشف نشده است، بسیاری از حملات (برخی از آنها در چندجمله ای-زمانی کار می کنند) برای McEliece PKC شناخته شده اند [1,3,4,12,15,28,17,13].
2 سیستم های رمز کلید عمومی McEliece
در این بخش، ما به طور مختصر McEliece PKC را توصیف می کنیم.
تولید کلید: سه ماتریس کلید G,S,P زیر را ایجاد کنید:
G= k*n ماتریس تولیدکننده یک کد Goppa دودویی که می تواند t خطا را تصحیح نماید و برای آن یک الگوریتم کدگشایی کارامد شناخته شده است. پارامتر t ارائه می شود که در ان dmin مینیمم فاصله Hamming برای کد است.
3 حملات به McEliece PKC
در این بخش، ما حملات کنونی شناخته شده به McEliece PKC را بازنگری می کنیم.
در حالیکه هیچ الگوریتم کارامدی تاکنون برای تجزیه G’ به (S,G,P) [19] کشف نشده است، حمله ساختاری در [17] کشف شده است. این حمله بخشی از ساختار G’ ضعیف را نشان می دهد که از چندجمله ای Goppa دودویی ایجاد می شود. هرچند، از این حمله می توان به سادگی با اجتناب از استفاده از کلیدهای عمومی ضعیف اجتناب نمود. (این نشان می دهد که G نباید یک کد BCH باشد از اینرو معادل کد Goppa است که چندجمله ای Goppa آن یعنی دودویی است). مورد بعدی که باید در نظر بگیریم اینست که یک کد Goppa معادل برای G’ (که لزوماً G نیست) و الگوریتم کدگشایی آن شناخته شده است اتفاق می افتد. این احتمال در [1.10] تخمین زده می شود و آنگاه کوچک و قابل چشمپوشی نشان داده می شود.
4 تبدیلات برای McEliece PKC
همانطور که در بخش 3 ذکر شد، بدون هر پیشگویی رمزگشایی و هر دانش جزئی در مورد متن مهنادار متناظر برای متن رمزی چالش، هیچ الگوریتم چندجمله ای-زمانی برای تبدیل McEliece PKC شناخته شده نیست (که پارامترهای آن به دقت انتخاب می شوند). تحت این فرض که این مسئله تبدیل سخت است، این مسئله می تواند به مسئله ای سخت برای شکستن قابلیت تشخیص رمزگذاری در مقابل حملات بحرانی تبدیل شود (یا به طور کلی تر در مقابل حملات متن رمزی انتخاب شده تطبیقی) با معرفی تبدیلات مناسب در کد پیشگویی تصادفی. در این بخش، ما بررسی می کنیم که تبدیلات برای McEliece PKC مناسب هستند و اینکه نیستند.
2 تبدیلات نامناسب برای McEliece PKC
تبدیل OAEP. در [2] Bellar و Rogaway یک تبدیل عام به نام OAEP را پیشنهاد نمودند (پد رمزگشایی نامتقارن بهینه) که OWTP (جایگشت Trapdoor تک راهه) مانند اولیه RSA را به PKC تبدیل می کند که در مقابل حملات متن رمزی انتخاب شده تطبیق غیرقابل تشخیص است (CCA2). McEliece PKC با این تبدیل OAEP در شکل 1 نشان داده شده است. متاسفانه، این تبدیل به طور صحیح کار نمی کند زیرا حمله واکنش هنوز قابل کاربرد است. این بدین معنی نیست که تبدیل OAEP دارای خطا است، اما McELiece اولیه یک جایگشت نیست.
3 تبدیلات عام قابل کاربرد برای McEliece PKC
تبدیل عام Pointcheval. در [24]، Pointcheval یک تبدیل عام را از PTOWF (تابع تک راه دریچه جزئی) برای یک PKC پیشنهاد نمود که در مقابل CCA2 قابل تشخیص است.
4 تبدیلات خاص ما
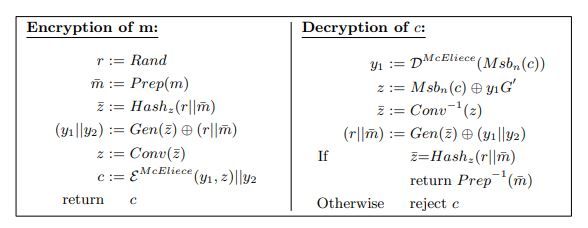
در حالیکه می تواند McEliece PKC های امن معنادار را با به کارگیری ساده تبدیلات عام بالا طراحی نمود، آنها لزوماً برای McEliece PKC مناسب نیستند. چون اندازه بلوک McEliece PKC بزرگتر از PKCهای شناخته شده است، مانند RSA، سیستم های رمز منحنی بیضوی و غیره، افزونگی داده ها (که با تفاوت بین طول بیت متن مهنادار و متن رمزی متناظر آن تعریف می شود) بزرگ می شود. برای مثال، برای (n,k)=(4096,2560)، تبدیلات عام نیاز به 4096 بیت یا بیشتر برای داده های سرریز دارد. از طرف دیگر، تبدیلات توصیف شده ما در شکل 5~7 نیاز به داده های سرریز کمتر از داده های عام دارد. برای مثال، برای همان تنظیمات و Len(r)=160 و Len(Const)=160، تبدیل ما نیاز به تنها 1024 بیت دارد. (این می تواند هنوز بزرگ باشد اما از آن جالب تر این مقدار کمتر از McEliece PKC اولیه است). نتایج مقایسه در جدول 1 خلاصه شده است.
5 نتیجه گیری
ما به دقت حملات شناخته شده جاری را برای McEliece PKC بازنگری نمودیم و سپس تایید نمودیم که بدون هر پیشگویی رمزگشایی و هر دانش جزئی رد مورد متن مهنادار متناظر متن رمزی چالش، بدون الگوریتم زمانی-چندجمله ای برای تبدیل McEliece PKC شناخته شده است که پارامترهای آن به دقت انتخاب می شوند. تحت این فرض که این مسئله تبدیل سخت است، ما در مد پیشگویی تصادفی بررسی نمودیم که چگونه تبدیل این مسئله سخت به مسئله سخت شکستن غیرقابل تشخیص بودن رمزگذاری با CCA2 صورت می گیرد. در حالیکه برخی از تبدیلات عام برای McEliece PKC قابل کاربرد است، آنها دارای عیبی در افزونگی داده ها هستند. میزان زیادی از داده های افزونه برای تبدیلات عام نیاز می شود زیرا اندازه بلوک McEliece PKC نسبتاً بزرگ است. تبدیلات خاص ما می تواند کاهش داده های افزونه را به 1/3~1/4 در مقایسه با تبدیلات عام برای پارامترهای عملی حاصل نماید. این بدین معنی است که حدود 3K بیت می تواند برای n=4096 با ارائه نمودن امنیت معنایی در مقابل CCA2 ذخیره شود.
این مقاله ISI در سال 2001 در نشریه اسپرینگر و در مجله نکات سخنرانی در علوم کامپیوتر، توسط موسسه علوم صنعتی منتشر شده و در سایت ای ترجمه جهت دانلود ارائه شده است. در صورت نیاز به دانلود رایگان اصل مقاله انگلیسی و ترجمه آن می توانید به پست دانلود ترجمه مقاله سیستم رمز کلید عمومی McEliece در سایت ای ترجمه مراجعه نمایید.

