
با Dumplyzer بدون درگیر شدن با ابزارهای مختلف، میتونید خیلی راحت و سریع فایلهای Memory Dump رو به صورت GUI تحلیل کنید.
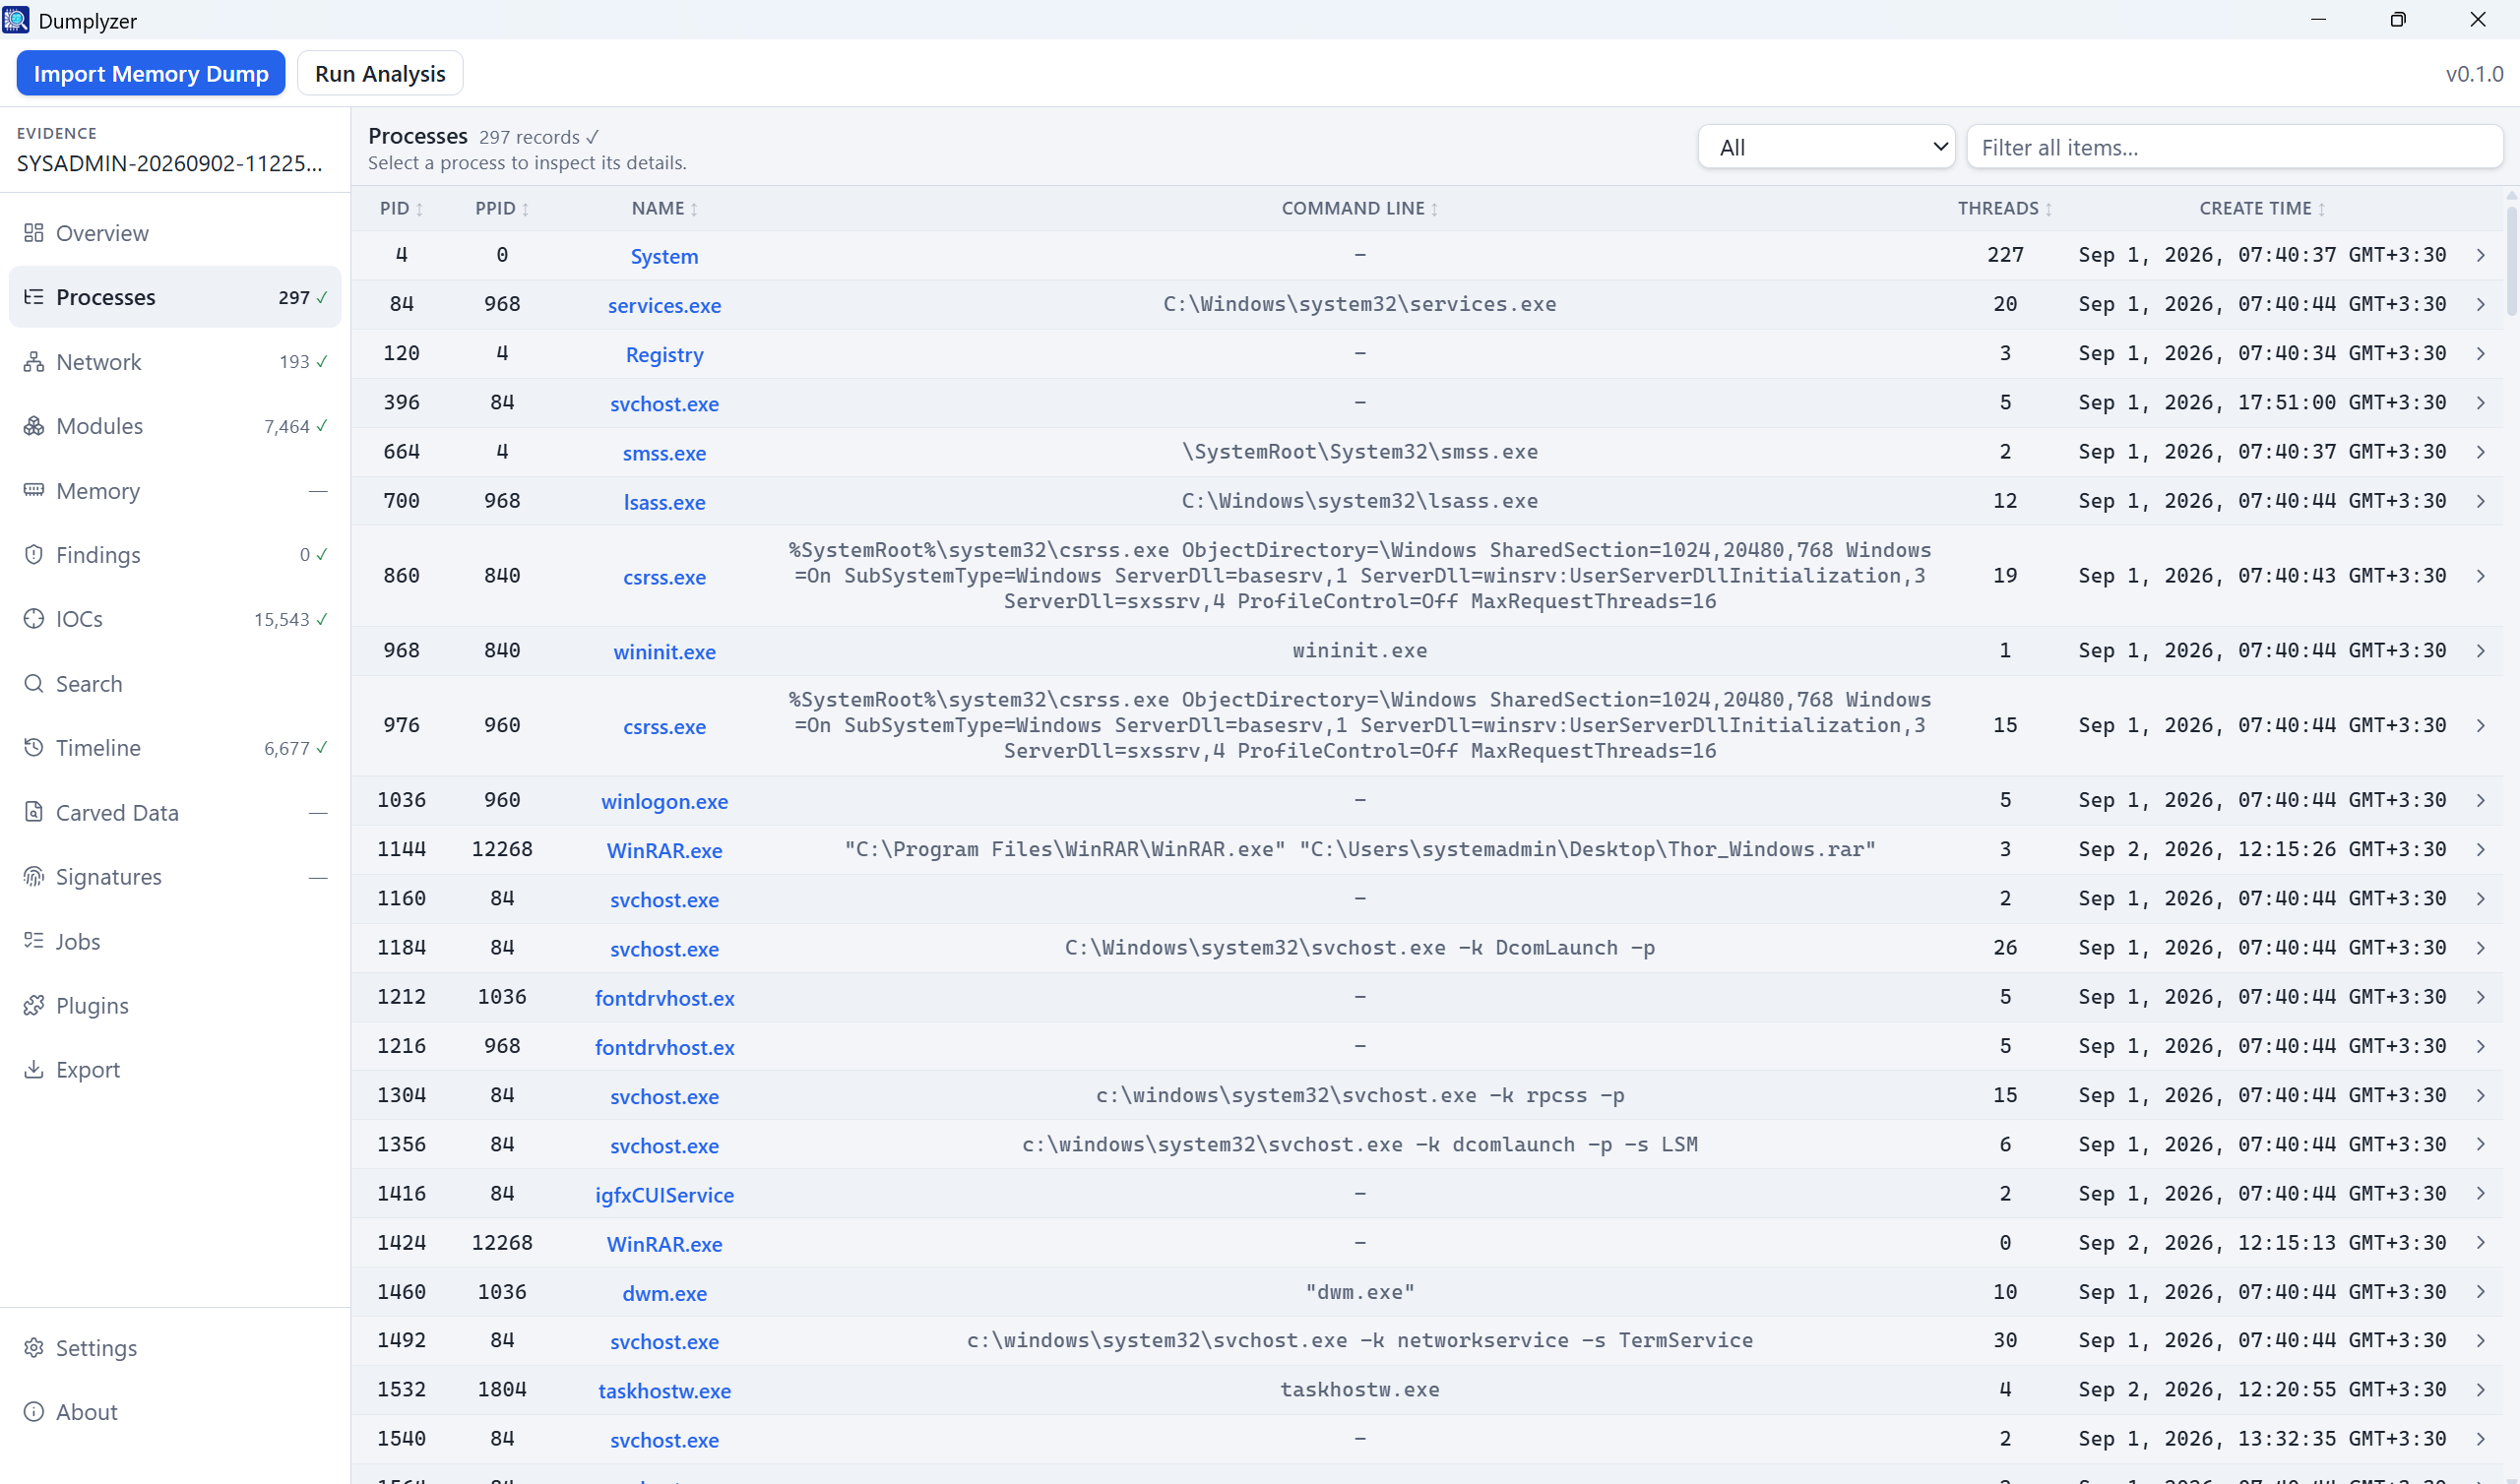
استخراج دیتای Processها، Command Line، Module/DLL، Handle و Process Tree
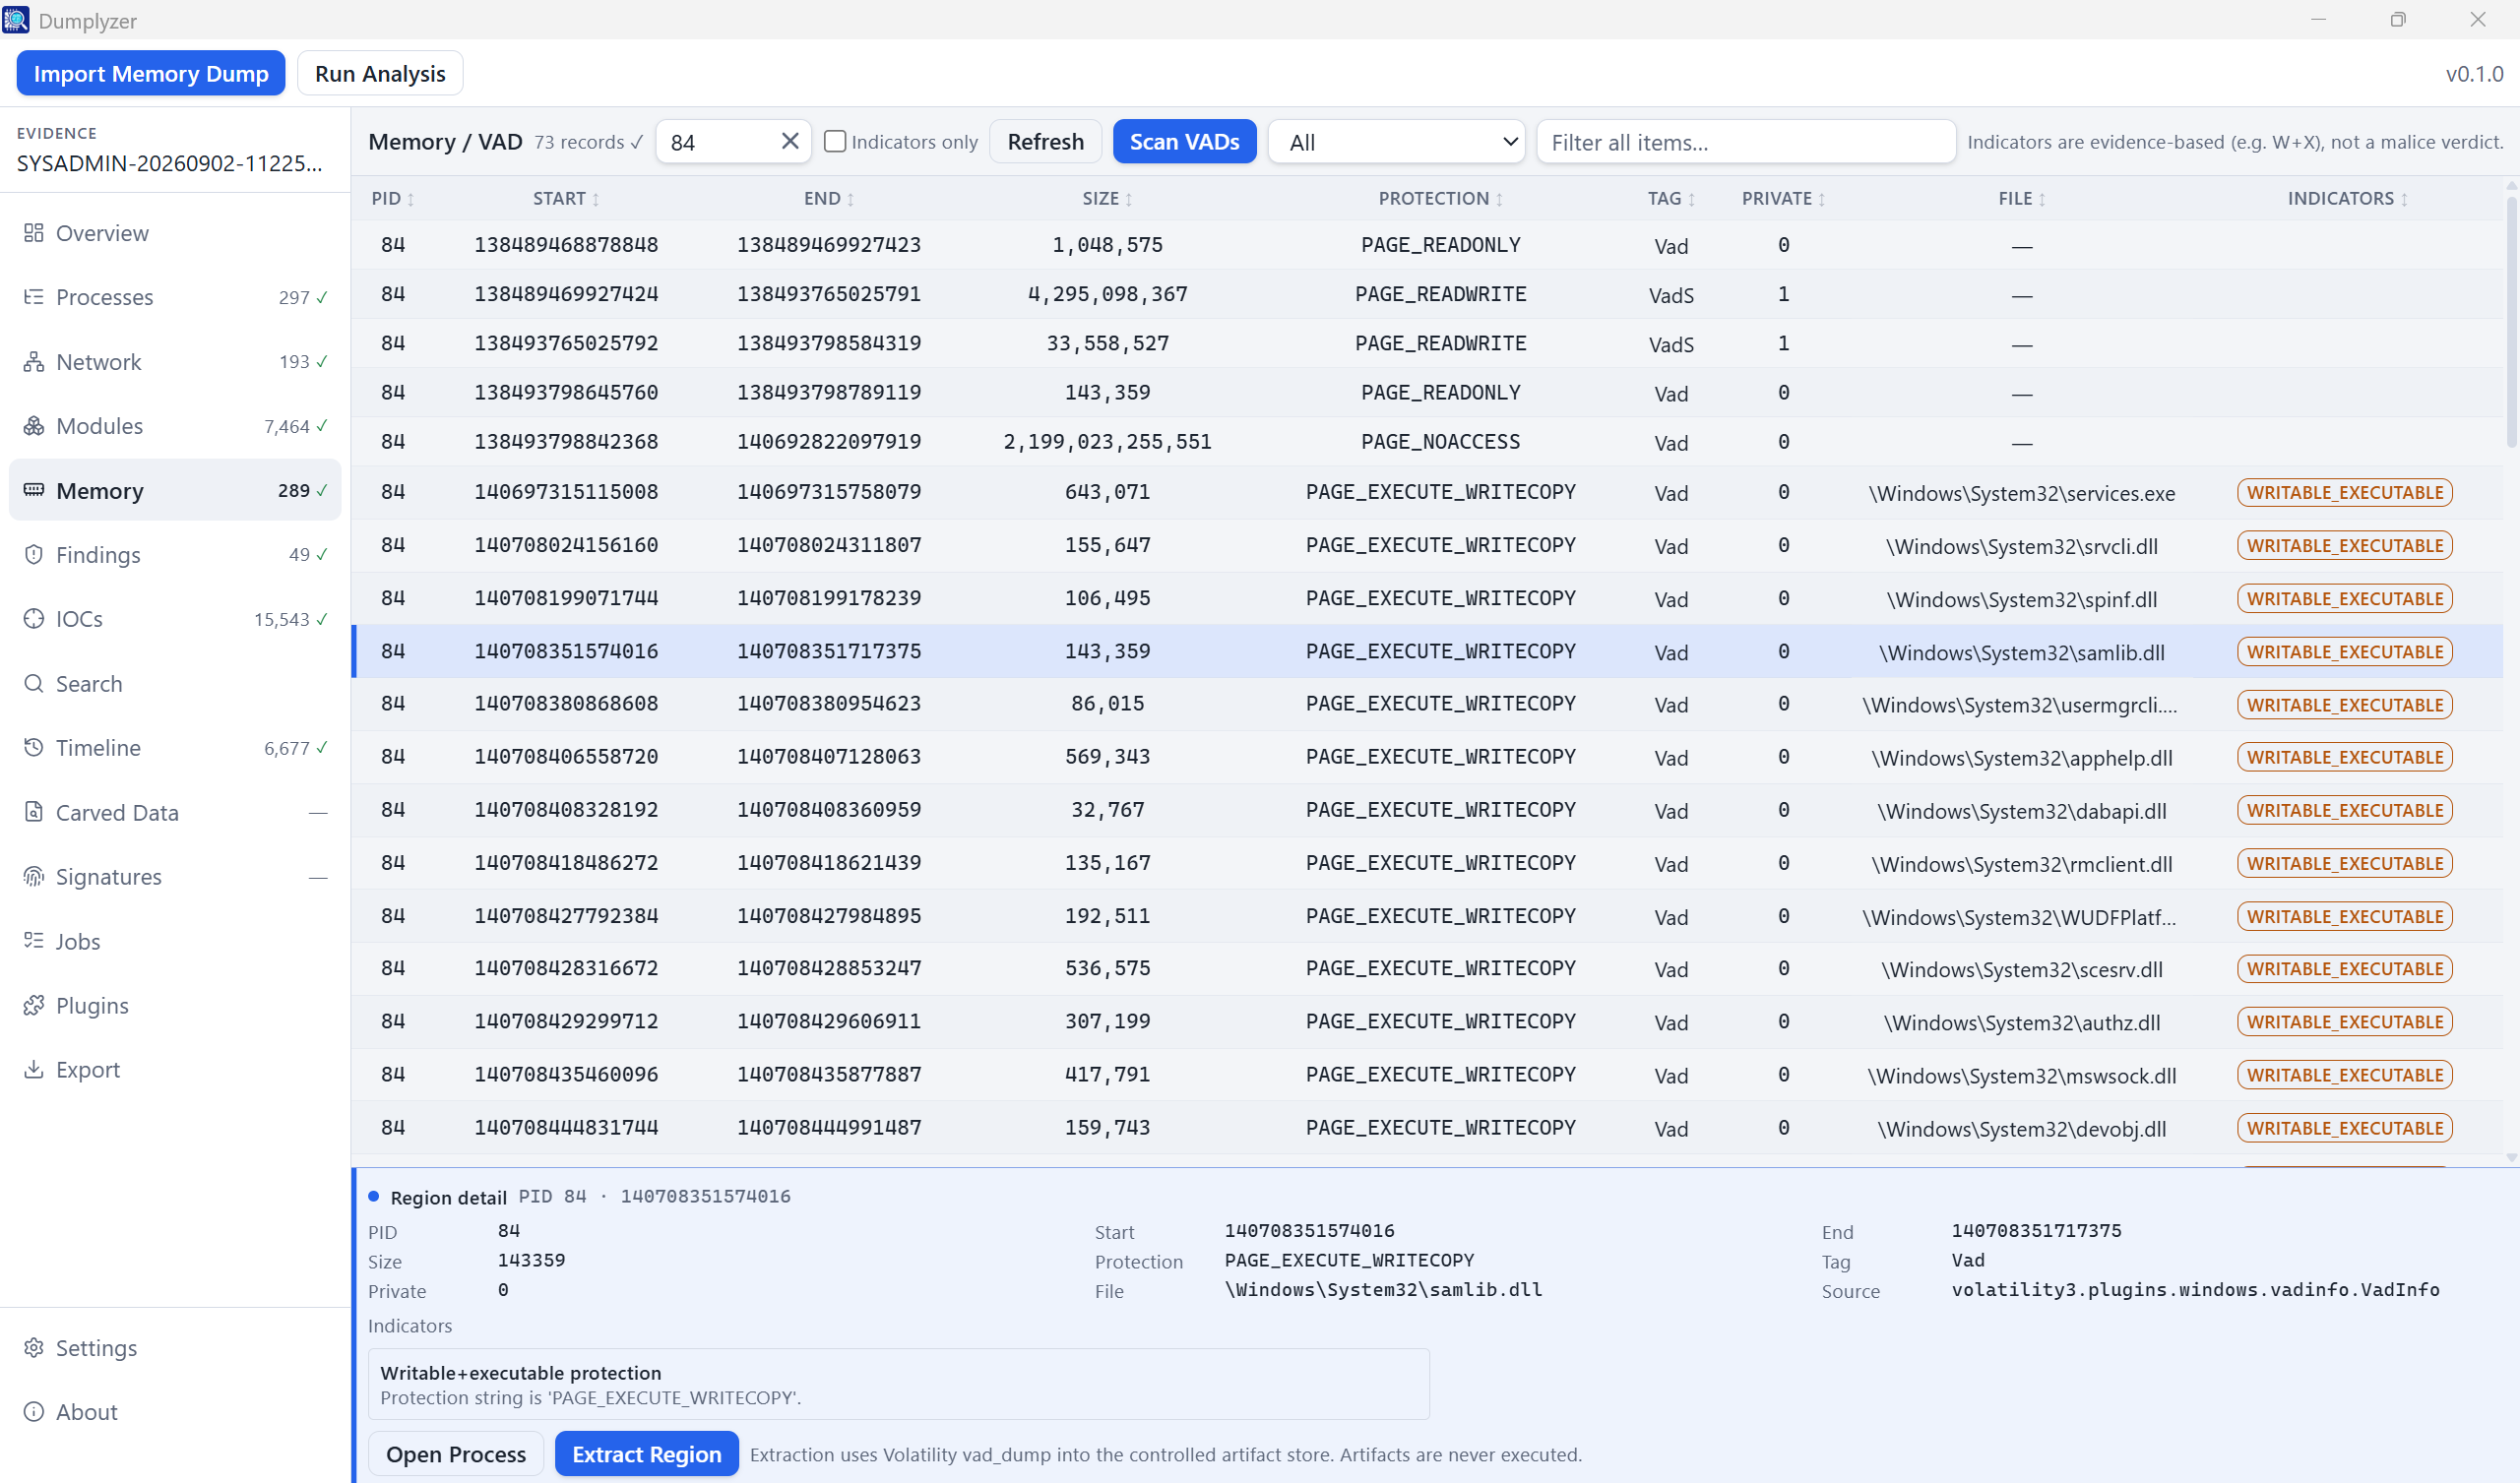
بررسی جزئیات یک Process بر اساس PID، شامل Parent/Child، Module، Network، Handle و Memory Region
استخراج IOC شامل IP، Domain، URL، Mutex، Registry، Path و Hash
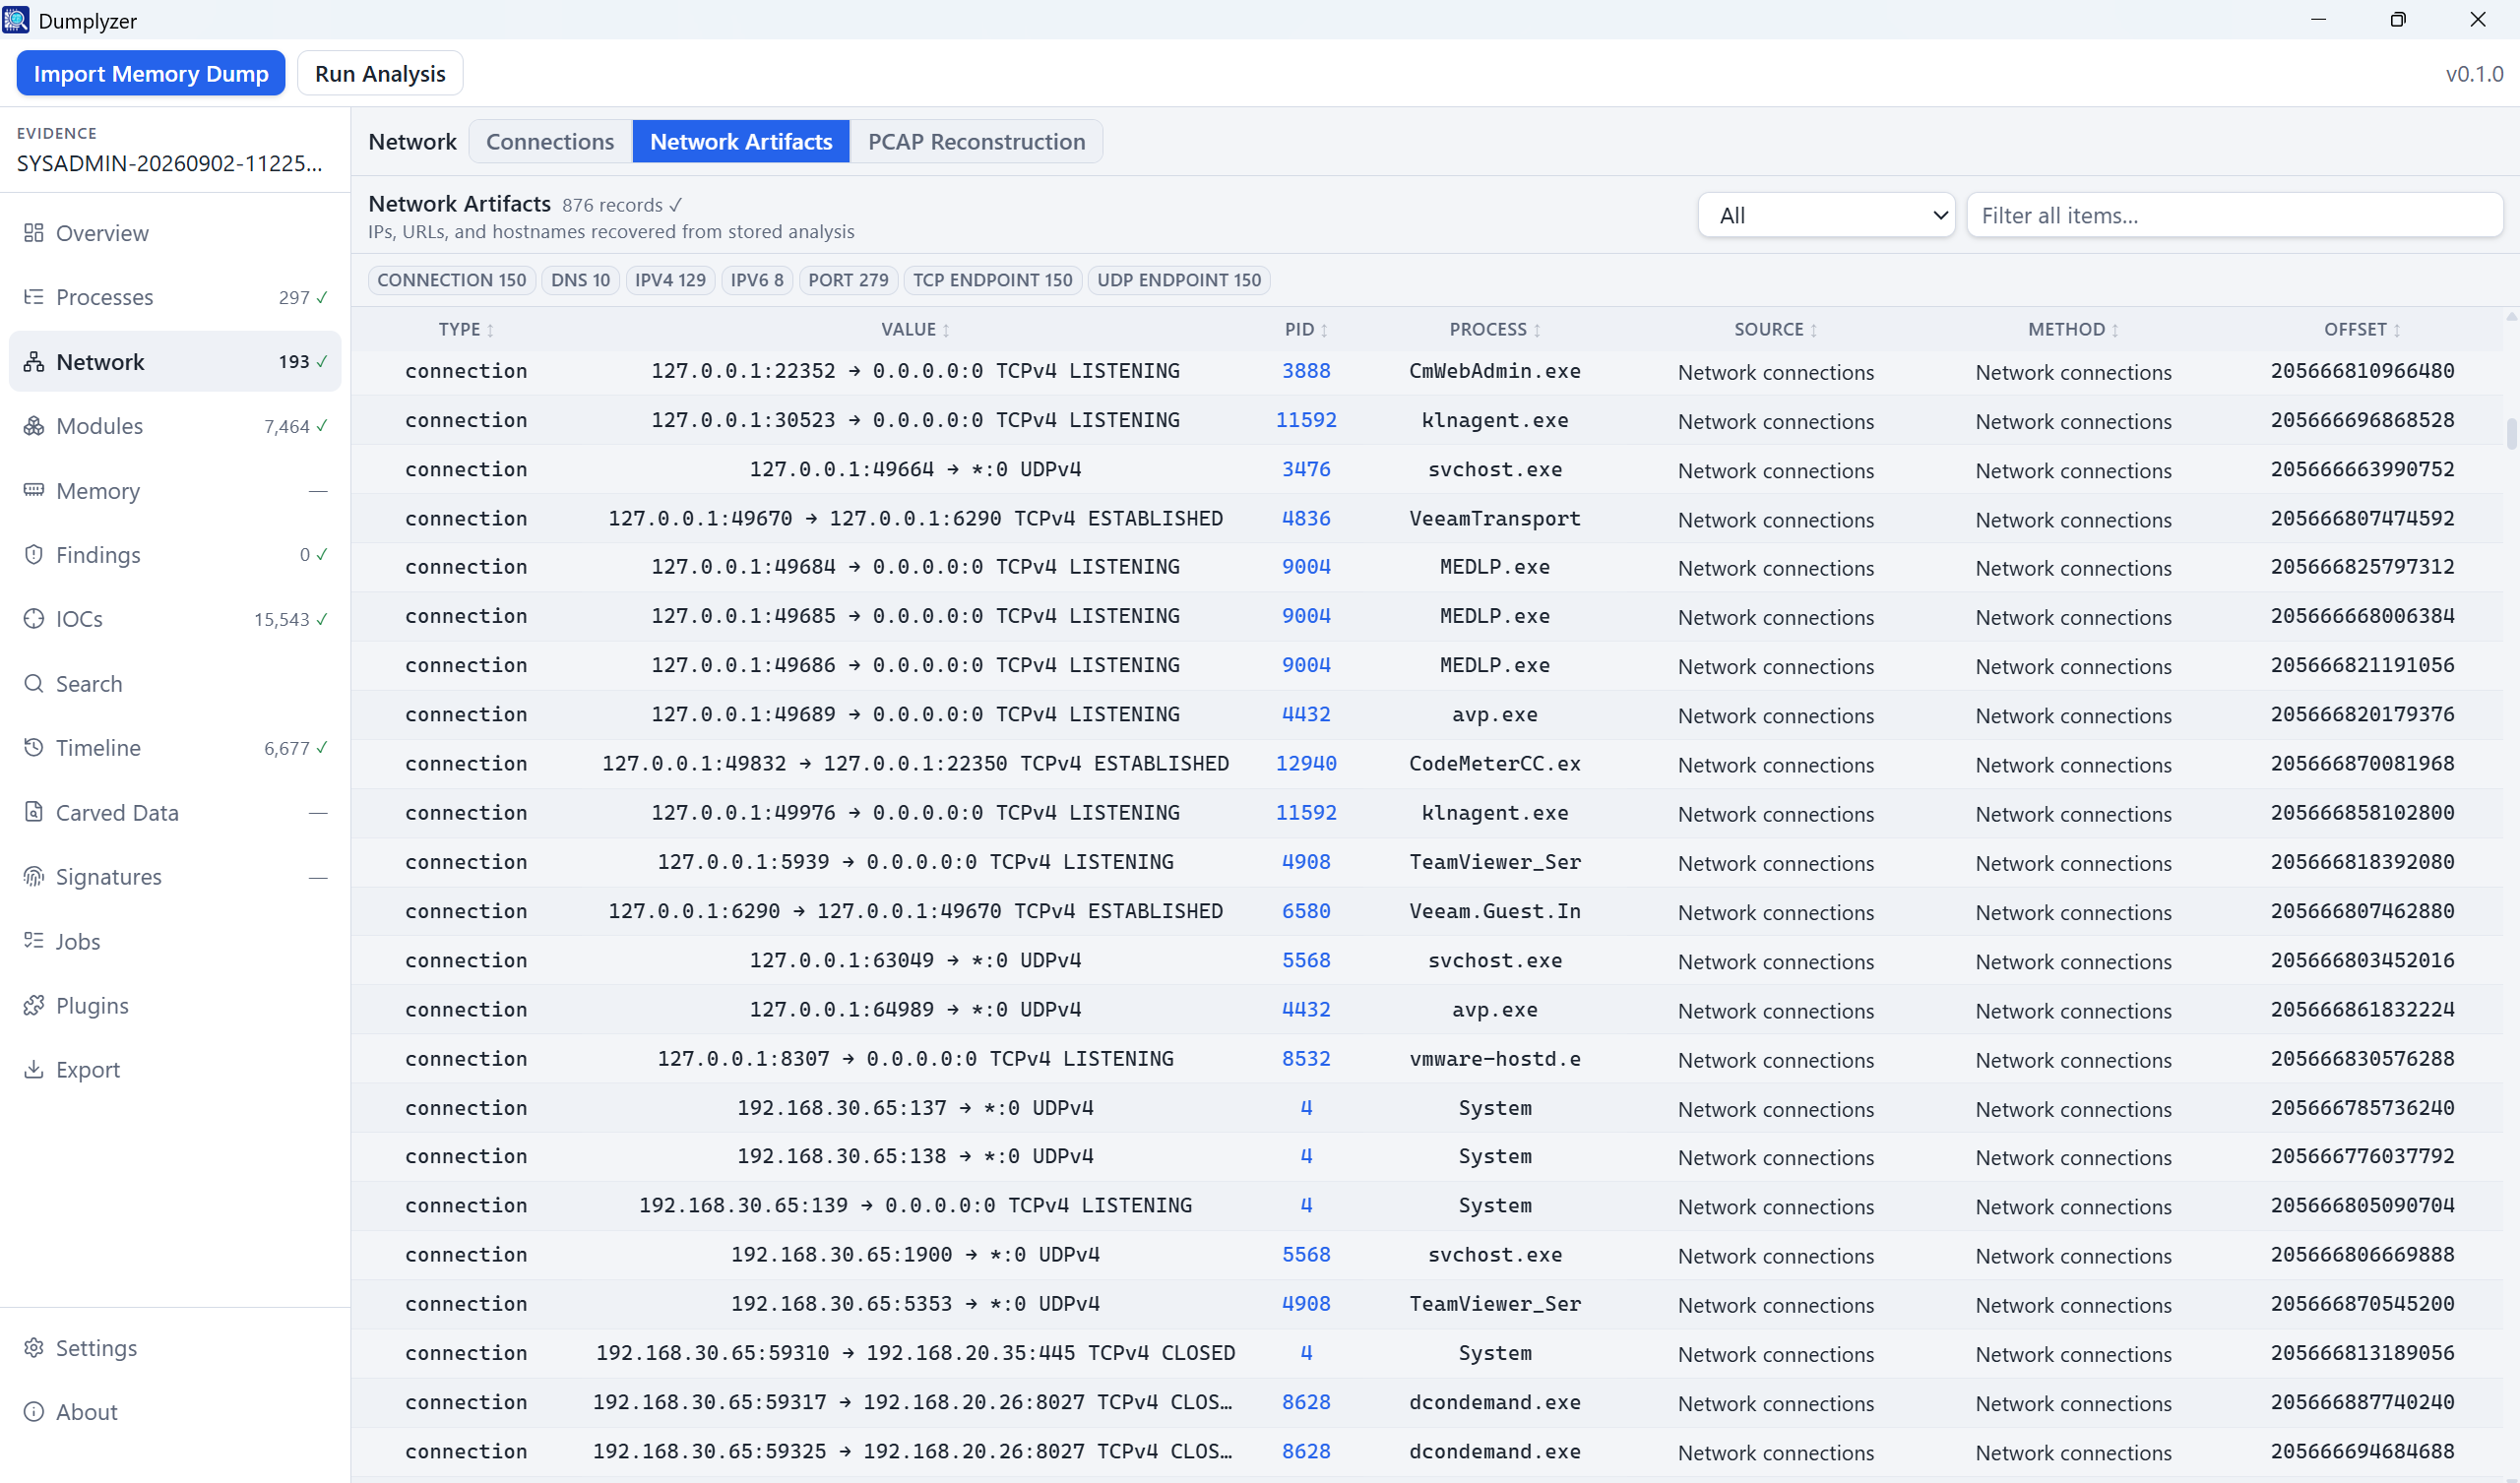
استخراج و بررسی Network Connectionها و Network Artifactها
امکان بازسازی PCAP
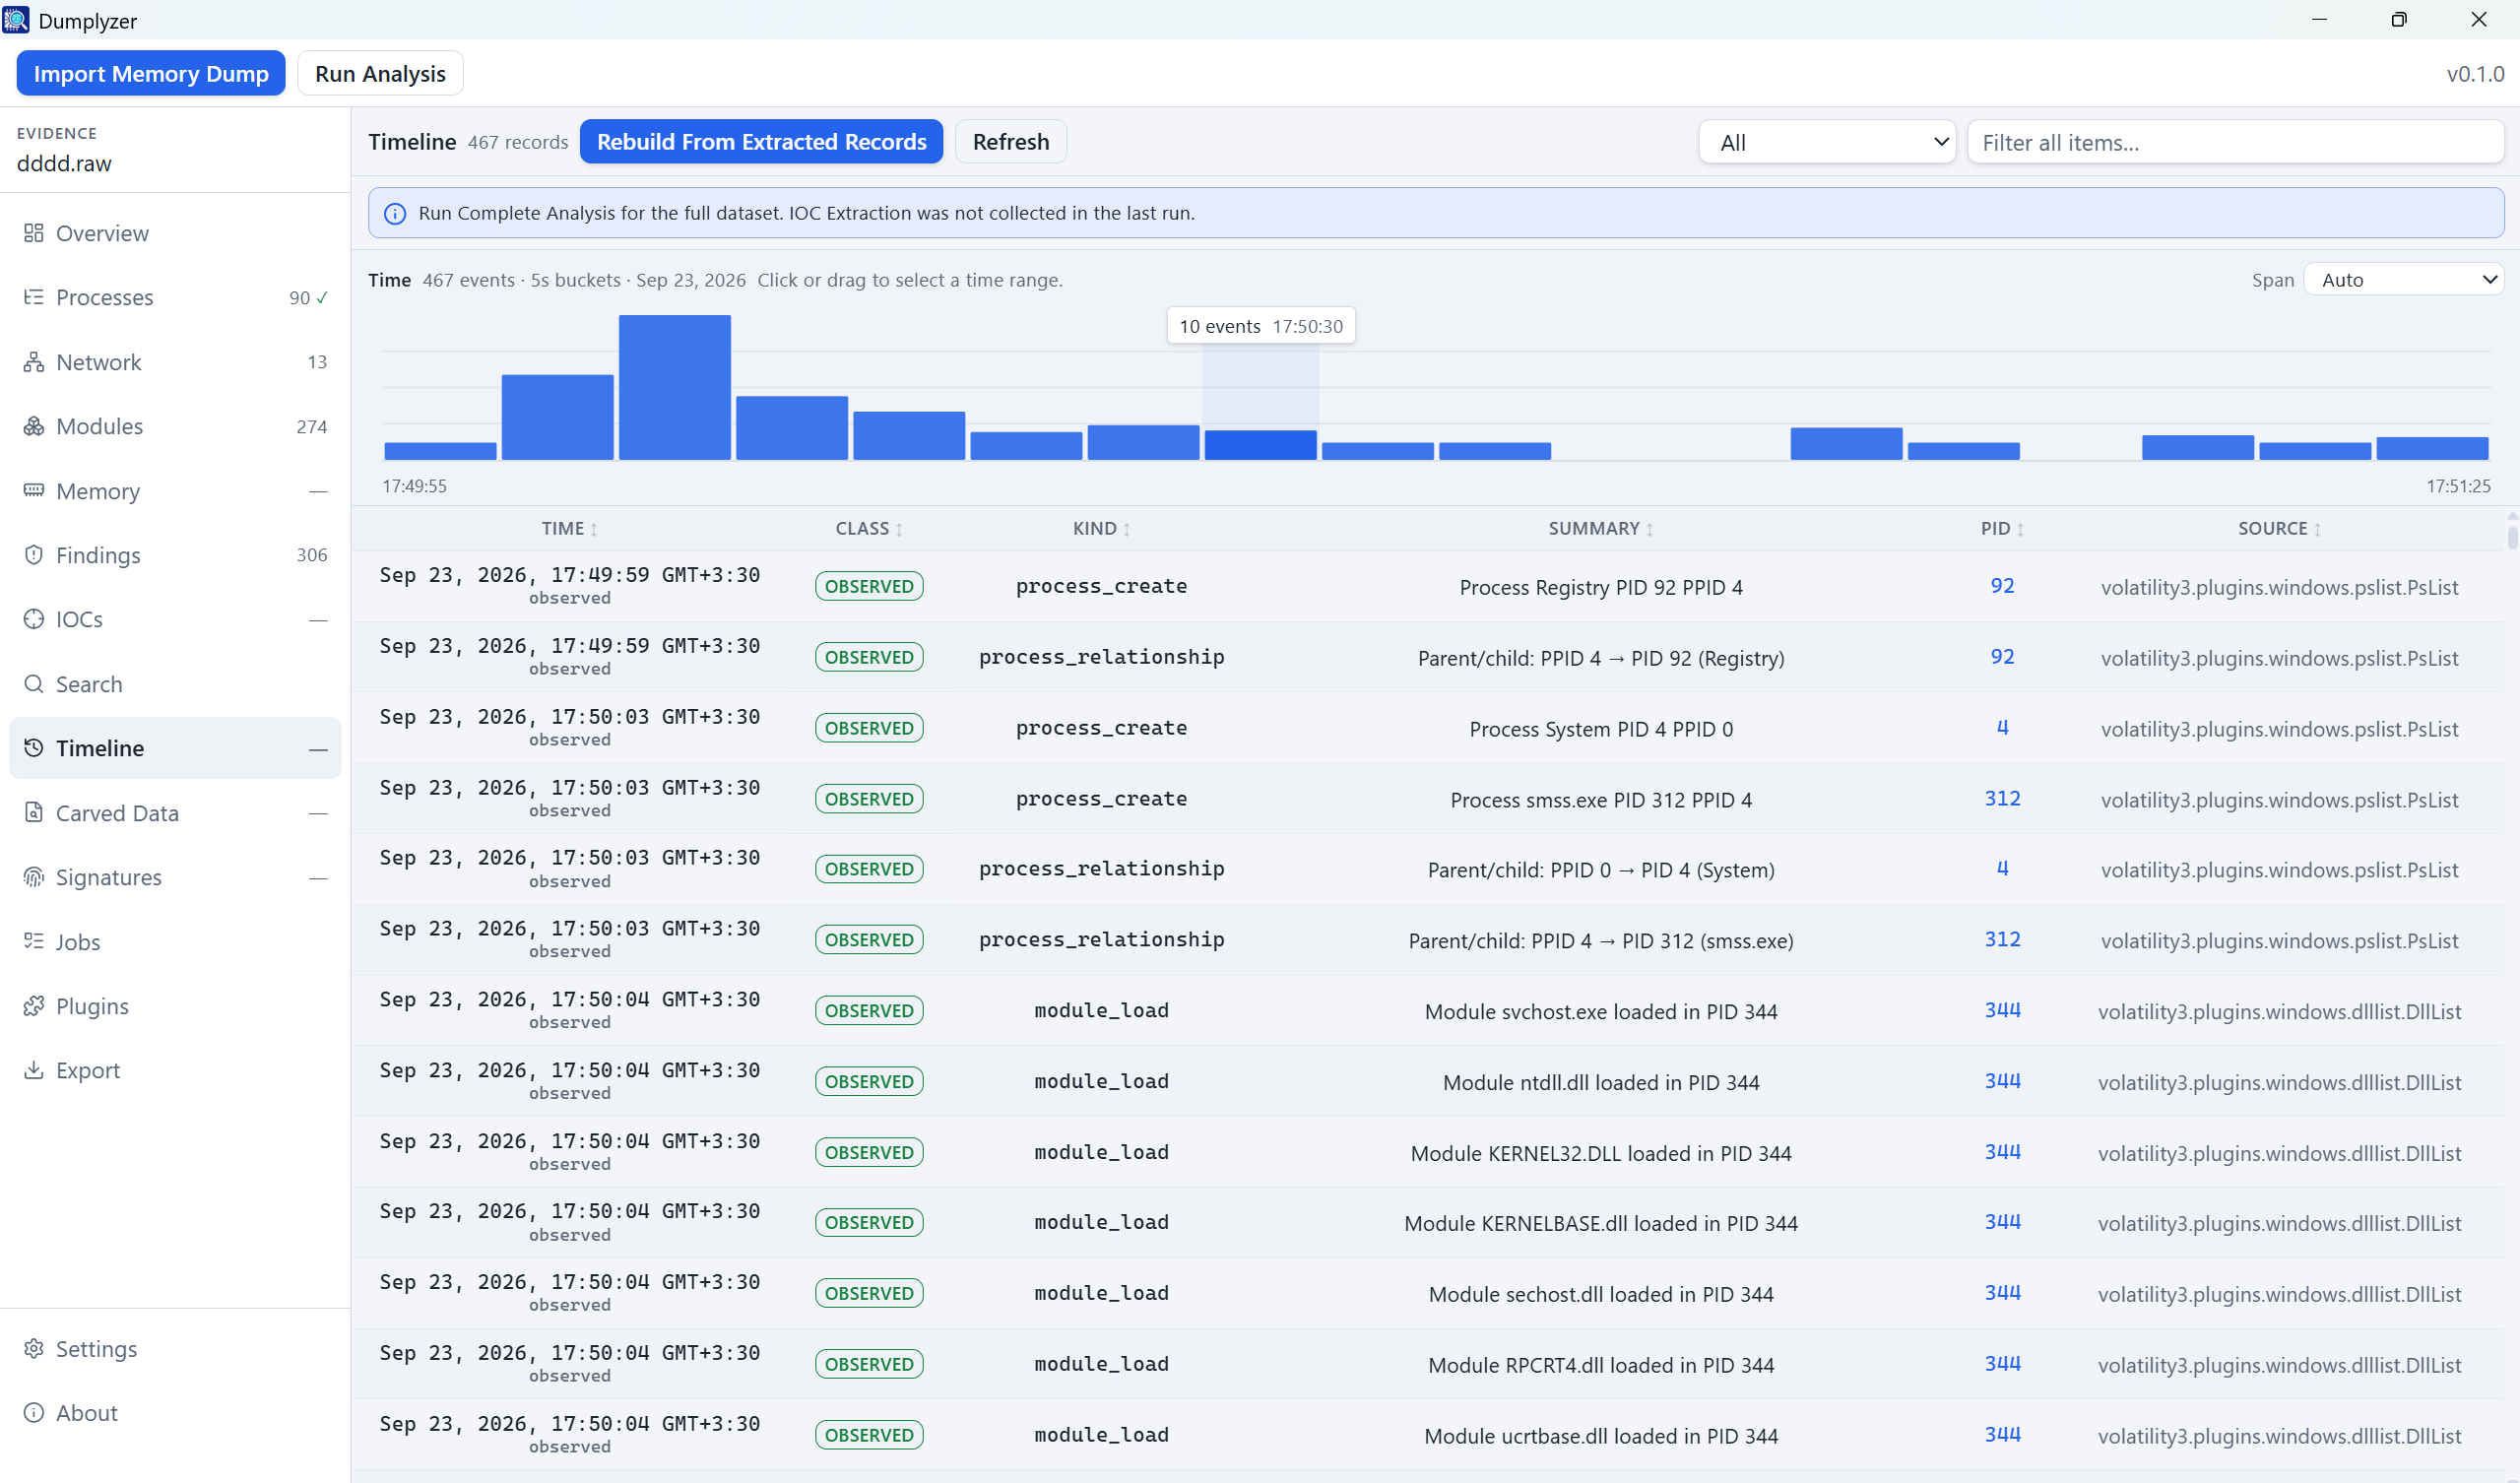
ایجاد Timeline از Artifactهای استخراج شده و فیلتر بر اساس بازه زمانی
امکان Index گذاری و جستوجوی سریع در Artifactهای استخراجی
امکان بازسازی فایلهای PE
سه حالت تحلیل Quick Triage، Complete Analysis و Custom
امکان YARA Scan، به همراه امکان اضافه کردن Ruleهای سفارشی
بررسی Capability فایلهای PE بازسازی شده
استخراج Artifactهای قابل Carving شامل Email، Phone، MAC Address، HTTP Log، AES Key و موارد مشابه
شناسایی و Deobfuscation خودکار Stringها
اجرای Pluginهای Volatility به شکل بسیار ساده
امکان Correlation بین Artifactها
ایجاد گزارش در فرمتهای HTML، JSON و Excel
کاملا Offline و Local
تصاویری از محیط ابزار:
فایل Installer ویندوزی رو میتونید از Repository زیر دانلود کنید یا در صورت نیاز، پروژه رو از سورس Build کنید:
اگه در زمینه DFIR، Threat Hunting، Malware Analysis و در کل Memory Forensics کار میکنید، این ابزار میتونه فرایند تحلیل Memory Dump رو تا حد زیادی سریعتر و سادهتر کنه.
امیدوارم مفید باشه ❤️

