
گاهی یک ابزار از یک ایده بزرگ شروع نمیشود؛ از یک مشکل واقعی و نسبتاً ساده شروع میشود که باید برایش راهحلی پیدا کرد.
در یکی از پروژههایی که برای یک مشتری توسعه میدادم، دقیقاً با چنین مسئلهای مواجه شدم. نتیجه این تجربه، ساخت یک ابزار کوچک به نام Signed Webhook Receiver بود که بعداً تصمیم گرفتم آن را بهصورت متنباز منتشر کنم.
پروژهای که روی آن کار میکردم «بونیکو» بود؛ یک پلتفرم برای خرید و فروش طلای آبشده و سکه بین همکاران.
یکی از قابلیتهای این سیستم، تعیین قیمت بر اساس گروه مشتری بود. یعنی ممکن بود قیمت یک محصول برای گروههای مختلف مشتریان متفاوت باشد.
مشتری تصمیم گرفت یک کانال تلگرام برای کاربران خود ایجاد کند و از ما خواست قیمتهای مربوط به گروههای مختلف را بهصورت خودکار در کانال منتشر کنیم.
از نظر منطق نرمافزار، کار پیچیدهای نبود.
اما یک مشکل زیرساختی وجود داشت:
سرور اصلی پروژه داخل ایران قرار داشت و ارتباط مستقیم و قابل اتکا با Telegram API نداشت.
در کنار این موضوع، ارسال درخواستها به Telegram API باید به شکل کنترلشده انجام میشد؛ بنابراین بحث صف، مدیریت درخواستها و جلوگیری از ارسال مستقیم و بدون کنترل هم مطرح بود.
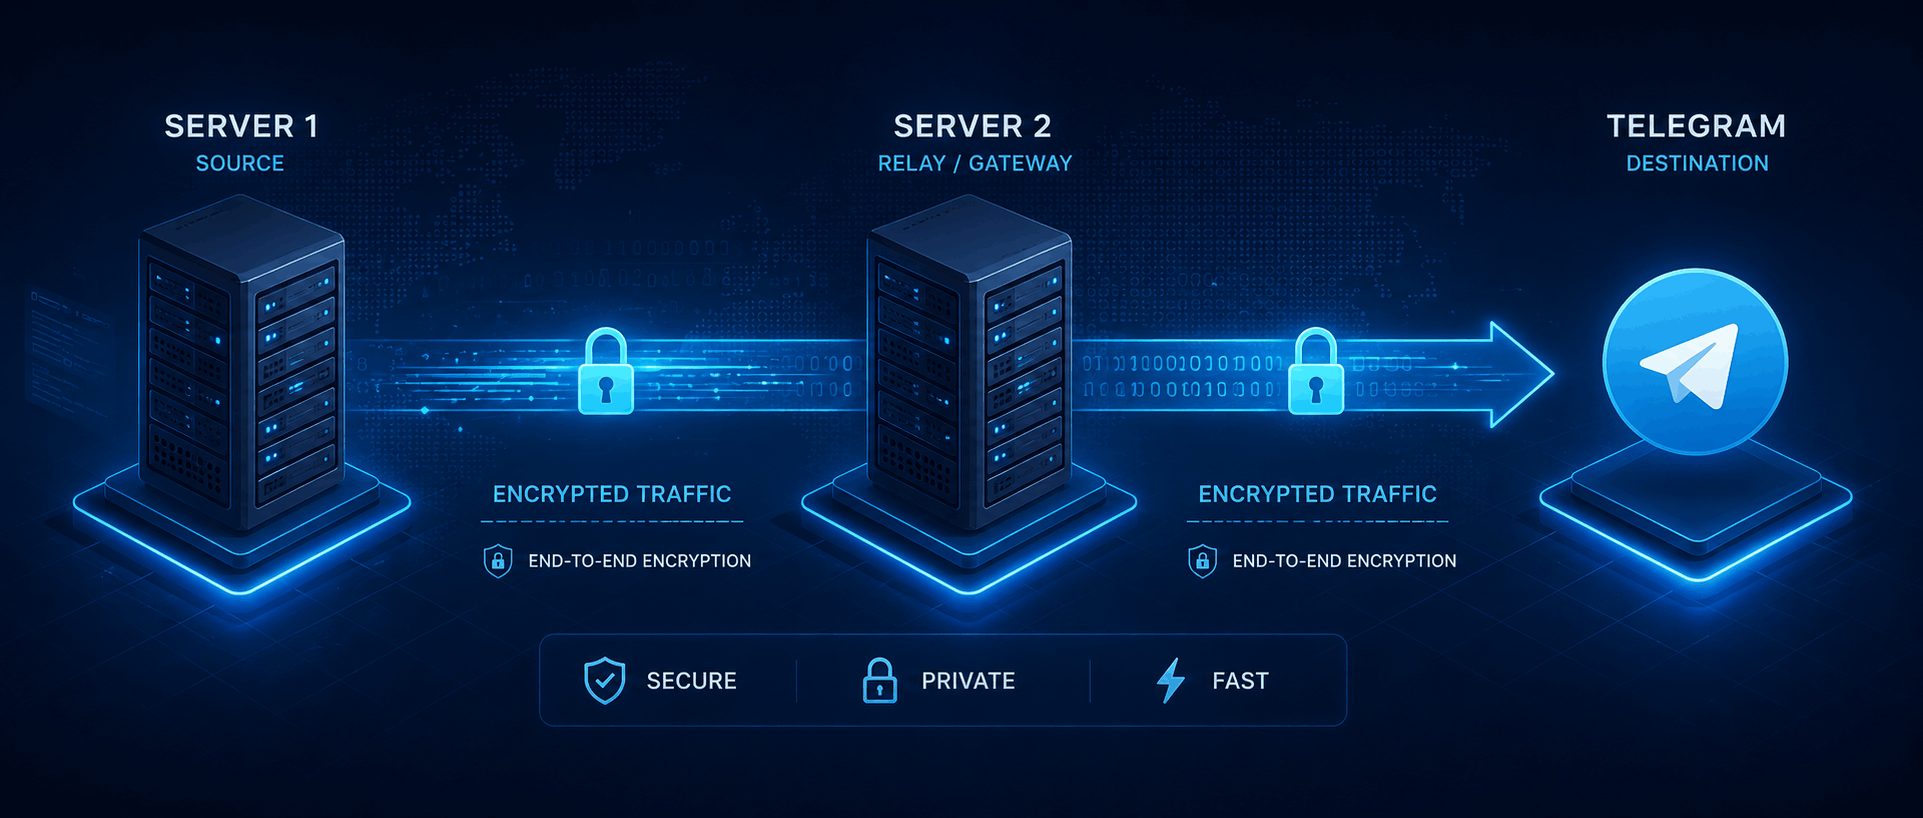
راهحل اولیه کاملاً مشخص بود: یک سرور خارجی داشته باشیم که بتواند به سرویسهای خارجی دسترسی داشته باشد و سرور ایران درخواستهای مورد نیاز را به آن منتقل کند.
اما نمیخواستم صرفاً یک Proxy ساده بسازم.
موضوع مهمتر، امنیت ارتباط بین دو سرور بود.
درخواستهایی که از سرور اصلی ارسال میشوند ممکن است حاوی اطلاعاتی باشند که نباید در مسیر قابل مشاهده یا قابل دستکاری باشند.
پس ایده این شد که یک ارتباط امن بین دو سرور ایجاد کنیم:
┌─────────────────┐ │ Server in Iran │ └────────┬────────┘ │ │ Encrypted + Signed Request ▼ ┌─────────────────┐ │ External Server │ └────────┬────────┘ │ ▼ Telegram API
از همین نیاز، Signed Webhook Receiver متولد شد.
ایده اصلی نسبتاً ساده است:
سرور مبدا یک درخواست را از طریق API ارسال میکند. Payload قبل از ارسال رمزنگاری میشود و همراه با یک امضای دیجیتال به سرور مقصد میرسد.
در سمت مقصد، درخواست ابتدا اعتبارسنجی میشود. اگر امضا معتبر باشد، داده رمزگشایی شده و در اختیار application قرار میگیرد.
بعد از آن دیگر تصمیمگیری کاملاً به application مقصد واگذار میشود.
برای مثال:
ارسال درخواست به Telegram API
Forward کردن درخواست به یک سرویس خارجی
پردازش داده
ذخیره اطلاعات
اجرای یک job یا workflow
یا هر عملیات دیگری که application نیاز داشته باشد
در نتیجه ساختار کلی چیزی شبیه این خواهد بود:
Source Application
       │
       │ API Request
       ▼
┌─────────────────────┐
│ Encrypt + Sign      │
│ Payload             │
└──────────┬──────────┘
           │
           ▼
      Internet
           │
           ▼
┌─────────────────────┐
│ Verify Signature    │
│ Decrypt Payload     │
└──────────┬──────────┘
           │
           ▼
 Destination Application
           │
           ├── Telegram
           ├── External API
           ├── Database
           └── Other Workflow
برای این پروژه از RSA برای رمزنگاری و امضای داده استفاده کردم.
هدف این بود که دو طرف ارتباط بتوانند بدون بهاشتراکگذاری یک کلید خصوصی، هویت و صحت داده را بررسی کنند.
کلید خصوصی در اختیار صاحب آن باقی میماند و کلید عمومی برای اعتبارسنجی استفاده میشود.
در نتیجه اگر داده در مسیر تغییر کند، اعتبارسنجی امضا باید شکست بخورد و درخواست نباید پردازش شود.
البته این ابزار قرار نیست جایگزین یک VPN، تونل شبکه یا سیستمهای تخصصی Network Proxy باشد.
هدف آن بسیار مشخصتر است:
انتقال امن درخواستهای application-level بین دو سرور با شرایط شبکهای متفاوت.
نکته جالب برای من این بود که این پروژه اصلاً با هدف ساخت یک محصول مستقل شروع نشد.
یک پروژه تجاری داشتیم، یک نیاز واقعی وجود داشت و باید برای آن راهحلی پیدا میکردیم.
بعد از اینکه راهحل شکل گرفت، متوجه شدم این مسئله میتواند برای پروژههای دیگری هم کاربرد داشته باشد.
به همین دلیل تصمیم گرفتم آن را به یک پروژه مستقل تبدیل کنم و روی GitHub منتشر کنم.
کد پروژه را میتوانید اینجا ببینید:
https://github.com/cyberhuginn/signed-webhook-receiver
اگر با Webhookها، APIها، سرورهای داخل ایران، سرویسهای خارجی یا محیطهایی با محدودیت دسترسی شبکه کار میکنید، شاید این ابزار بتواند بخشی از مسئله شما را سادهتر کند.
برای من این پروژه یک یادآوری جالب بود:
خیلی وقتها ایدهها از جایی شروع میشوند که فقط میخواهی یک مشکل واقعی را حل کنی.

