
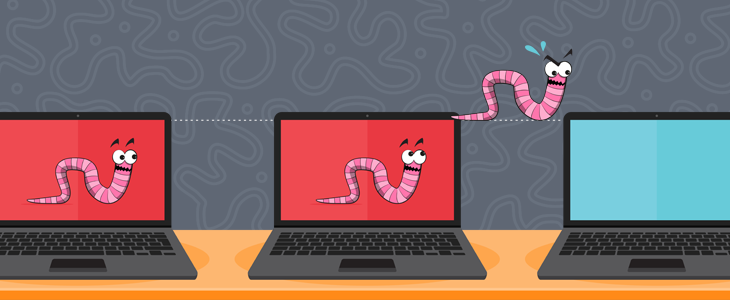
حتماً شما نیز هر هفته اخبار مرتبط با انواع حملات سایبری به سازمانهای دولتی و یا کسب و کارهای مختلف را میشنوید، اما این اخبار نمیبایست خیلی ما را نگران سازند. این گونه حملات دارای سابقهای طولانی- شاید هم به اندازهی قدمت اینترنت- هستند.
این مزاحمان کوچک از زمان اولین کرمهای کامپیوتری، مثل کرم موریس در سال 1988، همواره به آلوده کردن کامپیوترها و شبکهها در سرتاسر دنیا مشغول بودهاند. اما کرمهای کامپیوتری چیستند و چرا باید به آنها توجه کرد؟
کرمهای کامپیوتری (Worms) چیستند؟
کرمهای کامپیوتری شبیه انگلهای واقعی هستند که به واسطه ی توانایی شان در تکثیر خودکار برروی دستگاه های دیگر این لقب را گرفتند. زیرا میتوانند خود را به بیشترین تعداد ممکن تکثیر کنند بدون اینکه خسارات زیادی به سیستم میزبان وارد سازند.
هکرها این کرمها را از طریق ضعفهای نرمافزاری و یا سیستم عامل وارد کامپیوتر شما میکنند. به طور معمول این کرمها به عنوان پیوست یک ایمیل و یا پیام فوری به دست شما رسیده و شامل برنامه یا فایلهای مستقلی هستند که به تنهایی و بدون آن که به نرمافزارهای دیگر متصل شوند، باعث بروز اختلالات میشوند.
هدف یک کرم کامپیوتری، تکثیر و انتشار خود به کامپیوترهای دیگر بدون دخالت انسان میباشد. آنها معمولاً حامل یک "بار اضافی" یا مجموعهای از کدها که کامپیوتر شما را در برابر حملات دیگر آسیب پذیر میکنند، نیز هستند. بدون این بار اضافی، طول عمر یک کرم کامپیوتری نسبتاً کوتاه است. زیرا به محض ورود و استقرار یک کرم، ضعف سیستم که اجازهی ورود کرم را در ابتدا داده است آشکار میشود. حمل و به کارگیری یک بار اضافی، باعث میشود که مدخلهای جدیدی برای ورود به سیستم و شبکهی شما ایجاد گردد.
آیا کرمها قادر به آسیب رساندن به کامپیوتر ما هستند؟
اگر یک کرم کامپیوتر شما را آلوده سازد، چه رخ خواهد داد؟ کرمها نخواهند توانست فایلهای شما را آلوده کرده و یا کامپیوتر شما را خراب کنند. در عوض، سرعت کامپیوتر شما را به دلیل مکیدن منابع و یا پهنای باند اینترنت شما، کاهش میدهند.
توجه کنید که "آنها کامپیوتر شما را خراب نخواهند کرد"، لزوماً به معنای این نیست که از طرق دیگر مخرب نیستند. این مهاجمین قادر هستند تا فایلهای شما را اصلاح و یا پاک کنند، اطلاعات شما را بدزدند و یا راههای نفوذی ایجاد کنند. در صورتی که بار اضافی نیز حمل کنند، میتوانند نرمافزارهای مخرب دیگری را بر روی کامپیوتر شما نصب کرده و با بازکردن درب پشتی به یک هکر اجازه دهند تا کنترل کامپیوتر شما و تنظیمات سیستم آن را به دست گیرد.
آلوده شدن سیستم به هر نوع بدافزار (فارغ از نوع تکثیر) احتمال حذف شدن فایلها، رمز شدن فایلها (باج افزارها)، سرقت اطلاعات و جاسوسی (Spyware)، استفاده از منابع سیستم برای حمله به سایر دستگاه ها و هدف ها (بات نت)، استفاده از منابع برای استخراج رمزارزها (ماینرها) و بازکردن درب پشتی برای دسترسی مستقیم هکر و یا اجرای سایر کدهای مخرب توسط آنها را به همراه خواهد داشت.
چگونه میتوان از کرمهای کامپیوتری در امان بود؟
خوشبختانه، نرمافزارهای متعدد و بروزرسانیهای سیستم عامل، کارایی کرمها را نسبت به زمانی که بروزرسانیها کم و با فاصلهی زمانی زیاد انجام میشد، کاستهاند. گرچه، هنوز هم نیاز است تا تنظیمات امنیتی خود را به روز نگاه دارید تا از کرمها در امان باشید. در اینجا چند نکته برای جلوگیری از ورود کرمها به شبکهی شما مطرح میگردد:
شاید کرمها ترسناکترین بدافزاری که هکرها استفاده میکنند نباشند، ولی قطعاً یک دغدغهی جدی به شمار میآیند. به عنوان مثال بدافزارهای مختلف و خطرناکی مانند باج افزار Wanacry که از آسیبپذیری پروتکل اشتراکگذاری ویندوز (SMB) استفاده می کند، خودش را بصورت کرم روی کل دستگاه های متصل به شبکه تکثیر کرده و فایلهای همه دستگاهها را رمزگذاری می کند.
بهترین راهکارهای موجود در حفاظت از کامپیوتر و شبکهی خود را به کار ببندید تا راه را بر نفوذ آنها ببندید. به اطلاعیههایی که در مورد ضعفهای شناسایی شدهی کامپیوتر شما اعلام میشود توجه کرده و بهترین Patchها را دانلود کنید تا از ایمن بودن کامپیوتر خود اطمینان حاصل کنید.

