
VTI IPsec ( Virtual Tunnel interface internet protocol security )
یک روش tunnelling و ارتباط امن و نسخه انعطاف پذیر تر پروتکل IPsec با پیاده سازی آسان تر، قابلیت های بیشتر، و ارائه خدمات بهتر
در نگاه کلی VTI IPsec برای ما برقراری ارتباط در سطح WAN و ارسال و مسیریابی Packet ها و Data های مارا به صورت Multicast و Unicast به صورت Encrypted ( رمزگذاری شده ) را فراهم می آورد.
قابلیت اعمال NAT, Quality Of Service و access control list
درواقع VTI در دو نوع DVTI و SVTI ارائه شده است
SVTI:
مخفف Static Virtual Tunnel Interface
وقتی ما از برای یک ارتباط Site-T-Site از VTI استفاده میکنیم در واقع یک Tunnel برای ارتباط دو شبکه باهم اینکار را انجام میدهیم.
زمانی که از SVTI استفاده میکنیم توانایی پیاده سازی یک routing protocol در بین دو شبکه را خواهیم داشت که ترافیک کاربران دو شبکه به سمت هم دیگر مسیریابی شود بدون نیاز به 4 bite اضافی پروتکل GRE
اینکار موجب بالارفتن پهنای باند کاربران می شود.
DVTI:
مخفف Dynamic Virtual Tunnel Interface
ارتباط بسیار مقایس پذیر و امن تر استفاده از مکانیزم Hub-And-Spoke به منظور Tunnel establishing داشتن قابلیت انجام remote-access VPN
توانایی استفاده از QoS، NefFlow، Firewall، Radius server توانایی تعریف Per-group و Per-user group
و بسیاری از قابلیت های دیگر که DVTI در اختیار ما قرار میدهد
چندین نکته:
*: پشتیبانی نکردن از IPv6
*:توانایی اعمال ACL
*:کپسوله سازی پکت های ESP و IKE در UDP در مواقع استفاده از NAT در شبکه
*:به صورت default تمامی traffic های که از VTI عبور میکنند به صورت encrypted هستند
*:توانایی استفاده از static routing و Dynamic routing
*: جلوگیری از reply attack
سناریو ما به شکل زیر میباشد که ما نیاز داریم یک S-VTI بین R1 و R2 برقرار کنیم و ارتباط آن هارا به صورت امن پیاده سازی کنیم
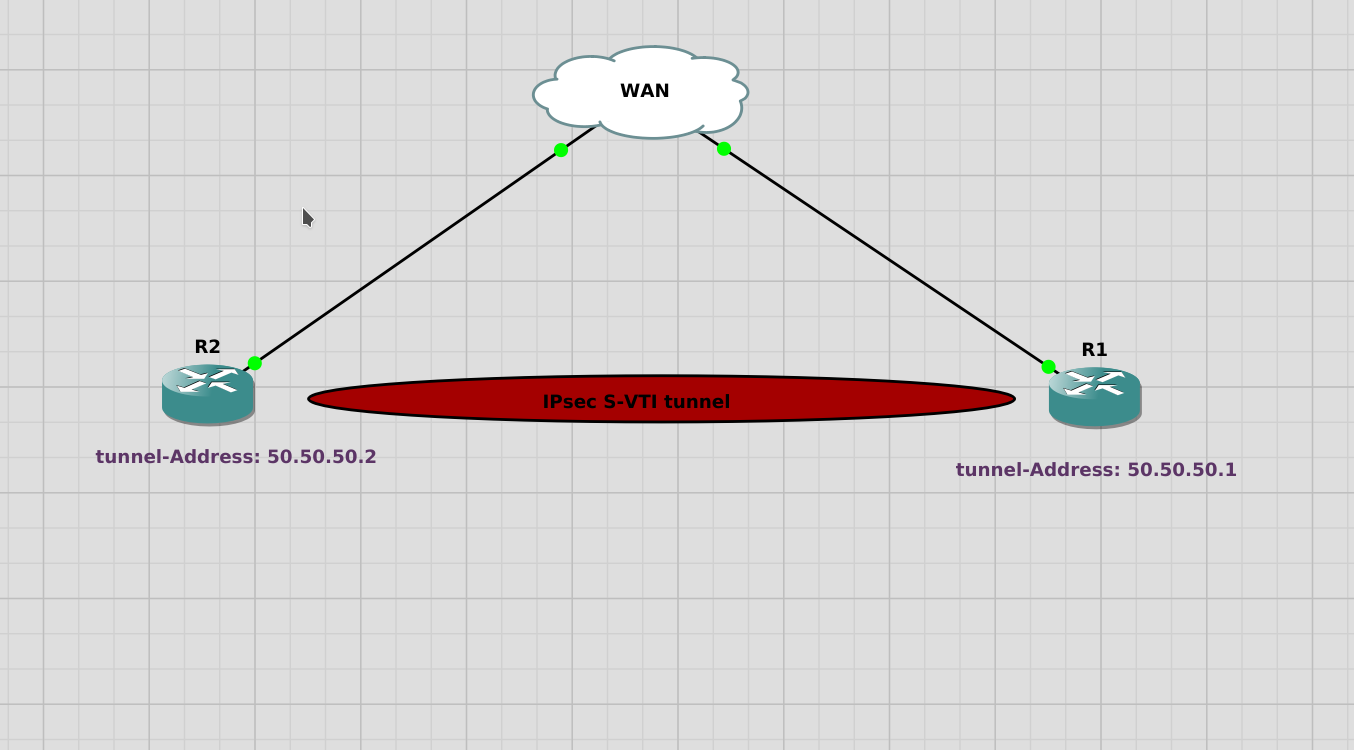
تعریف Profile و تنظیم پارامتر های مختلف برای Tunnelling
crypto isakmp policy 1
encryption 3des
authentication pre-share
group 2
crypto isakmp key Amirhosein address 10.1.1.1 255.255.255.0
crypto IPsec transform-set Cisco1 esp-3des esp-md5-hmac
crypto IPsec profile Cisco
set transform-set Cisco1
تعریف interface tunnel:
interface tunnel 100
tunnel source fasteth 0/0
tunnel destination 50.50.50.1
tunnel mode ipsec ipv4
tunnel protection ipsec profile Cisco
crypto isakmp policy 1
encryption 3des
authentication pre-share
group 2
crypto isakmp key Amirhosein address 10.1.1.2 255.255.255.0
crypto IPsec transform-set Cisco1 esp-3des esp-md5-hmac
crypto IPsec profile Cisco
set transform-set Cisco1
تعریف interface tunnel:
interface tunnel 100
tunnel source fasteth 0/0
tunnel destination 50.50.50.2
tunnel mode ipsec ipv4
tunnel protection ipsec profile Cisco
نوشتن یک Static-Route برای ارتباط site ها باهم در هر دو روتر
ip route 0.0.0.0 0.0.0.0 tunnel 100
پیاده سازی S-VTI به پایان رسید به بخش verification و دستورات troubleshooting ان میپردازیم:
دستور زیر اطلاعات کاملی در رابطه با tunnel که ایجاد کرده اییم به ما میدهد
show interface tunnel 100
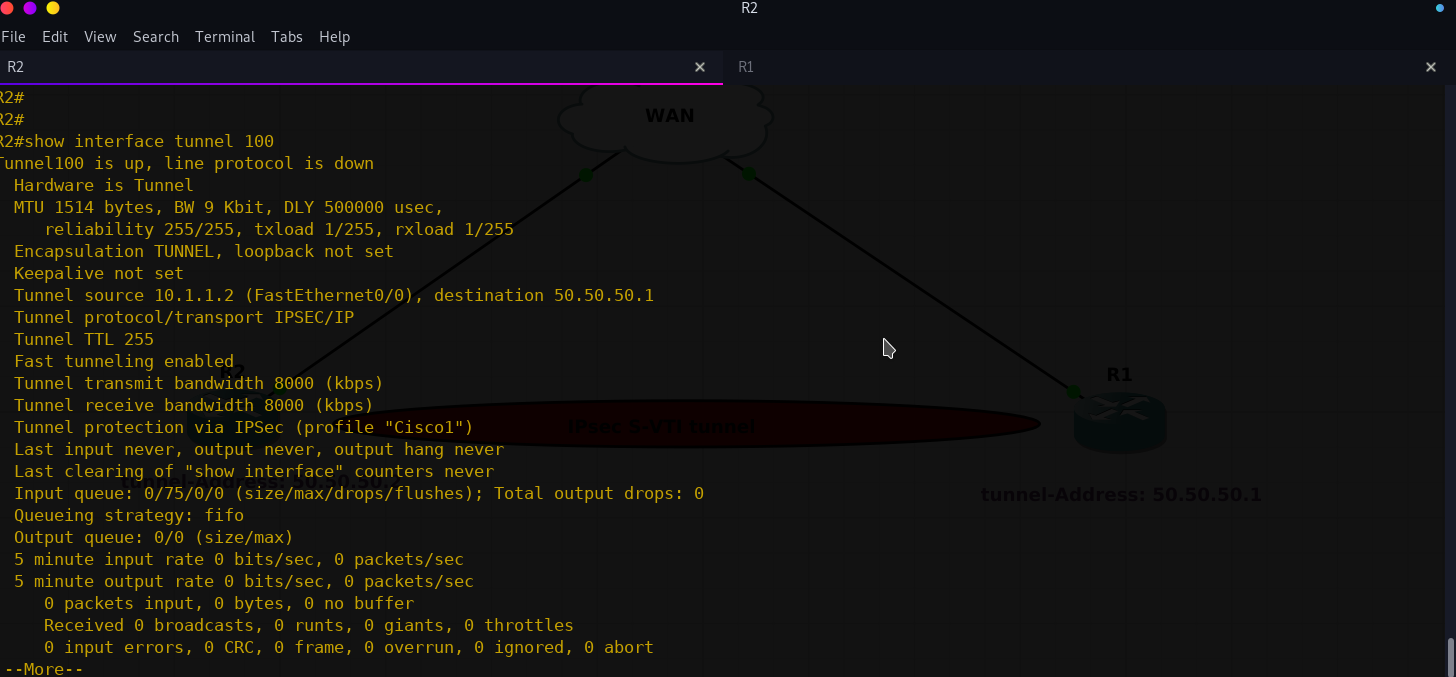
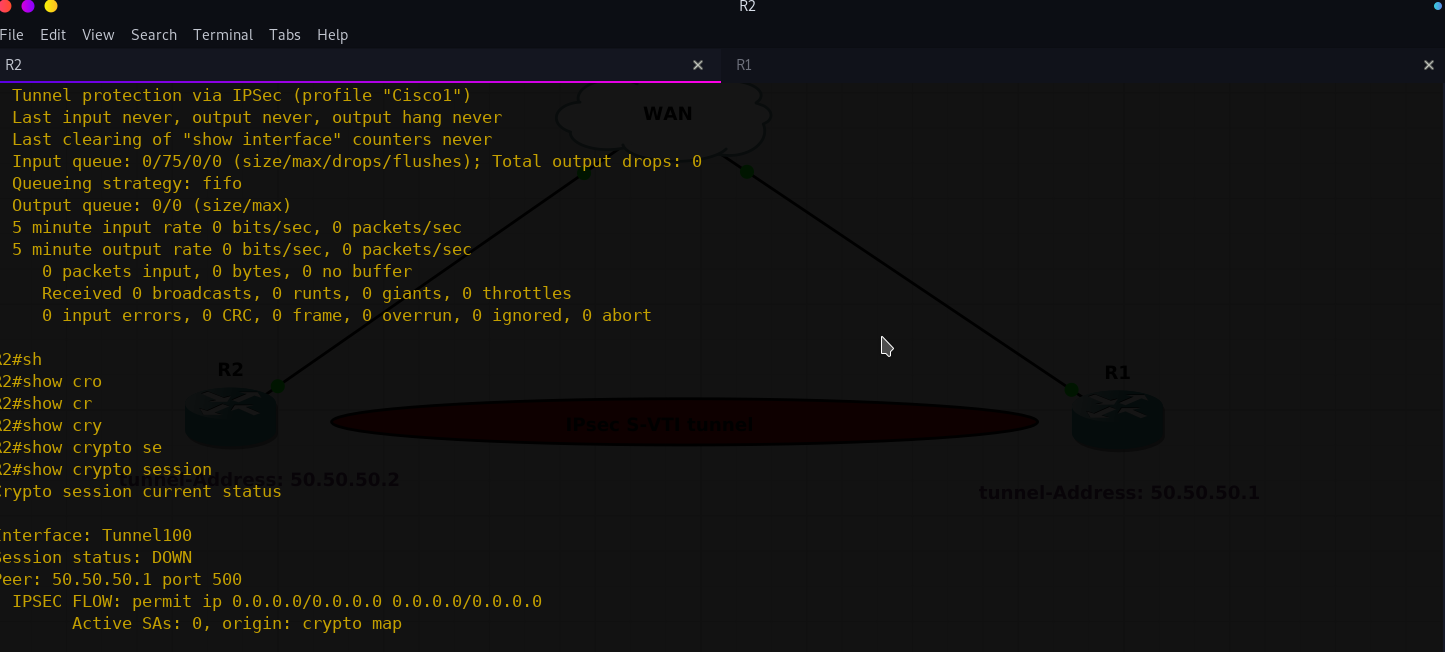
دستور زیرهم نیز session های ایجاد شده را برای ما نشان میدهد
show crypto session
نویسنده:امیرحسین تنگسیری نژاد

