
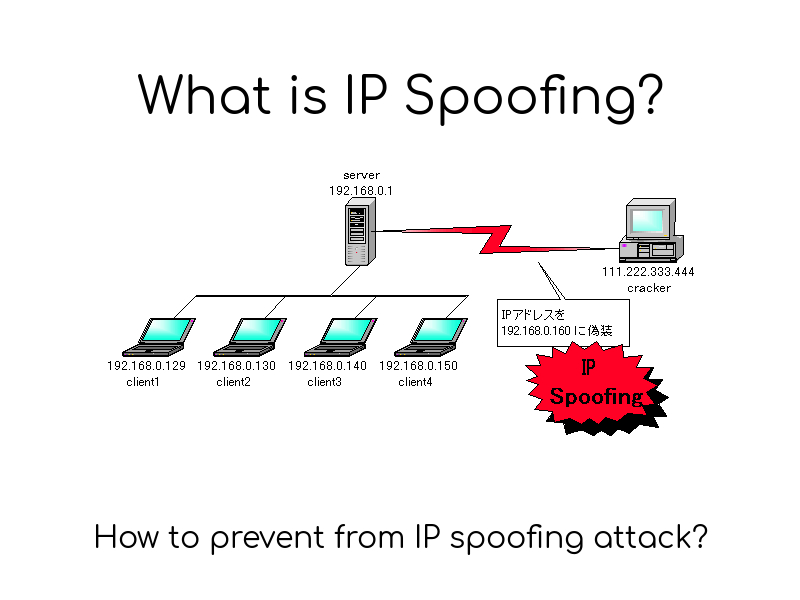
در اصل مقاله ما در رابطه با uRPF می باشد که با موضوعی که بر روی مقاله است مرتبط است
uRPF
مخففUnicast Reverse Path Forwarding
مکانیزمی به منظور جلوگیری از حملات از سمت بیرون و درون شبکه
با فعال سازی این قابلیت روی تجهیز خود ( فایروال/روتر/و... ) شما توانایی این را دارید که از حملات IP Spoofing در شبکه جلوگیری کنید
حملات IP Spoofing چیست؟!
همانطور که هم از ترجمه اسمش پیداست( جعل IP ) برای مثال یک فرد مهاجم قصد حملات مختلفی در سمت سازمان ما دارد ولی نمیخواد این حمله از سمت IP Address سیستم خودش باشد
پس به منظور این حمله IP Address خود را با یک سرور و یا یک IP دیگر عوض و با IP دیگری که متعلق به کس دیگری است این حمله را انجام میدهد در این حمله SRC-Address فرد مهاجم میشود IP قربانی دیگری
به طور مثال بخواهم براتون توضیح بدم دو وب سرور وجود دارد یکی IIS و یکی هم Nginx و یک فرد مهاجم
فرد مهاجم قصد ایجاد یک حمله DoS به وب سرور IIS دارد و میخواهد SRC-Address حمله اش IP وب سرور Nginx باشد
با استفاده از این حمله اینکار را میتواند انجام دهد
امیدوارم کاملا به درک این موضوع رسیده باشید و مکانیزم و کار آن را متوجه شده ایید
همانطور که گفتیم مکانیزمی تحت عنوان uRPF وجود دارد که این به منظور این مکانیزم همانطور که گفتم ما توانایی جلوگیری این حمله را درون شبکه خود داریم
این مکانیزم به چندین مد مختلف تبدیل می شود که به شرح زیر می باشند:
Unicast Reverse Path Forward (uRPF)
Strict Mode
Loose Mode
Feasible Path
VRF Mode
نکته: این مکانیزم هم برای IPv6 هم IPv6 می باشد
پیاده سازی این مکانیزم را روی تجهیزات مختلف با یک دیگر پیش میبریم
فعال سازی این مکانیزم در Kernel Linux ( هسته لینوکس )
sysctl -w net.ipv4.conf.default.rp_filter=1
دارای سه حالت
0: Disable
1: Strict mode
2: losse mode
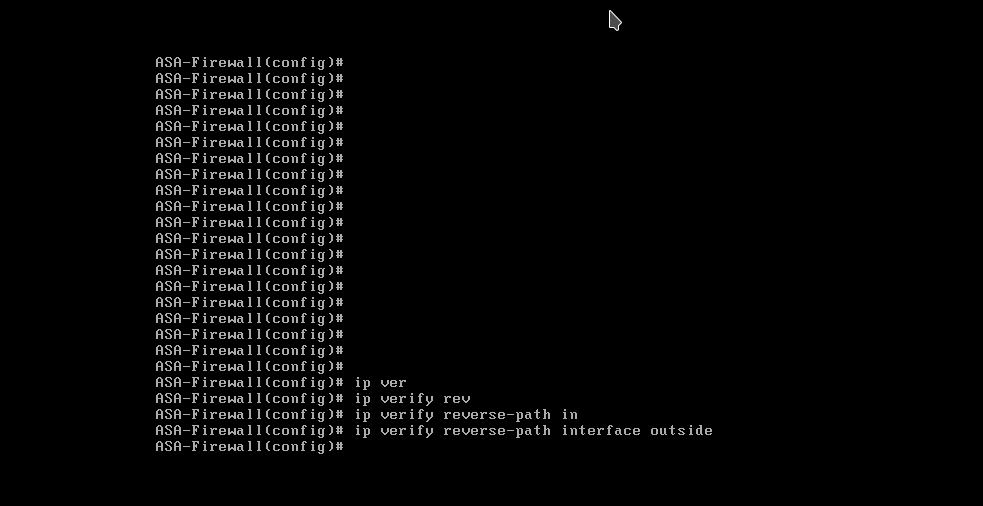
فعال کردن این مکانیزم در فایروال سخت افزاری ASA ( به ترتیب دستورات را وازد کنید )
enable
configure terminal
ip verify reverse-path interface <interface nameif>
در قسمت <interface nameif> باید nameIF آن رابط مد نظر خود را بزنید که بنده روی outside قرار دادم یعنی اجرای این حمله از سمت بیرون را بسته ام
پیاده سازی در Juniper
interfaces {
ge-0/0/0 {
unit 0 {
family inet {
rpf-check;
}
}
}
}
کانفینگ بالا برای IPv4 بود
حالا کانفینگ برای IPv6
interfaces {
ge-0/0/0 {
unit 0 {
family inet6 {
rpf-check;
}
}
}
}
پیاده سازی در Cisco
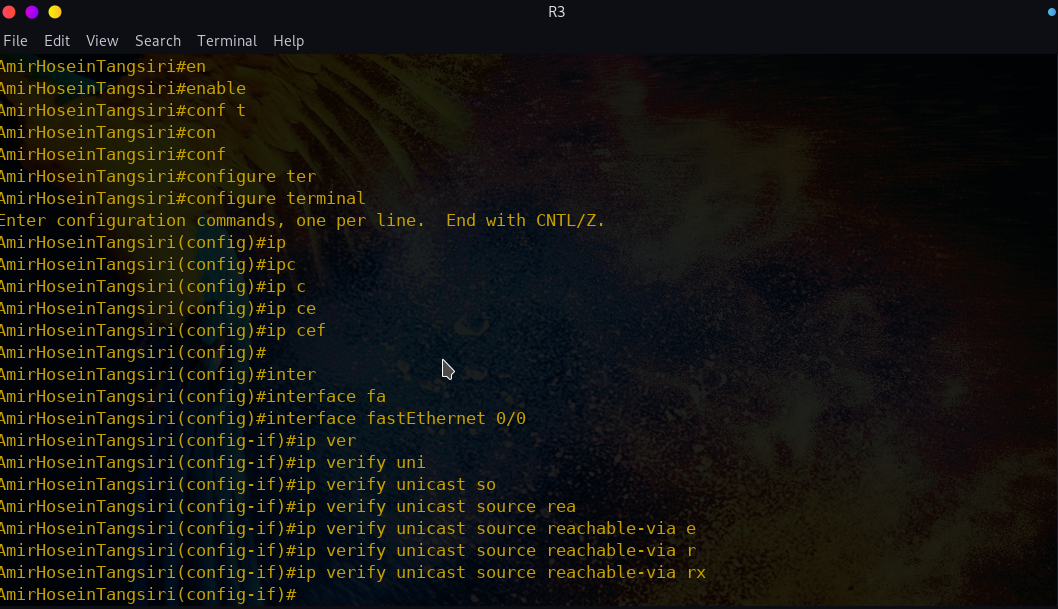
IPv4:
ip cef
interface GigabitEthernet0/1
ip verify unicast source reachable-via rx
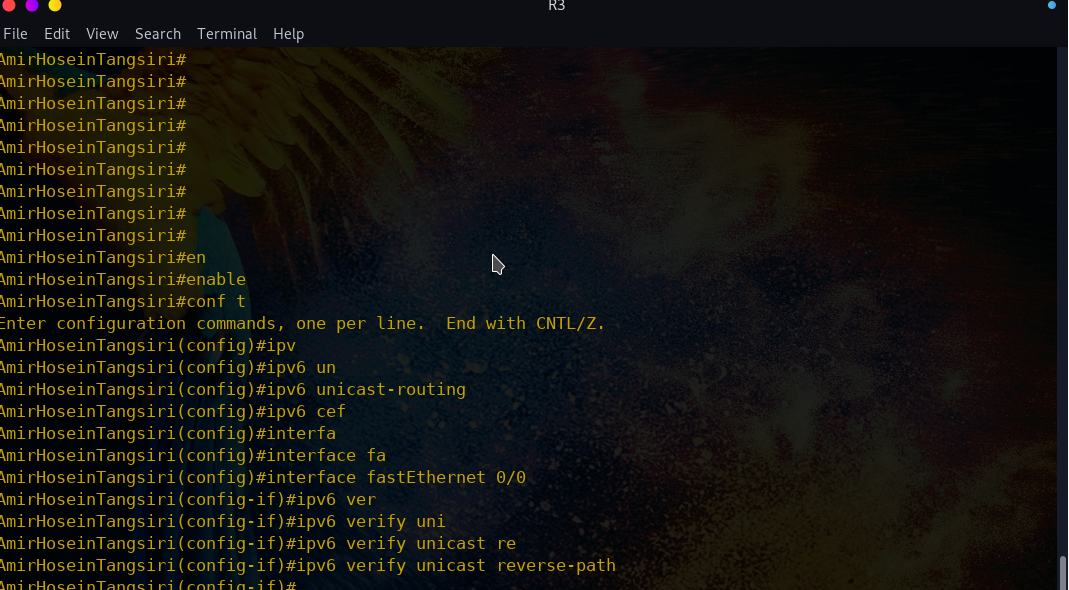
IPv6:
ipv6 unicast-routing
ipv6 cef
interface fastEthernet 0/0
Ipv6 verify unicast reverse-path
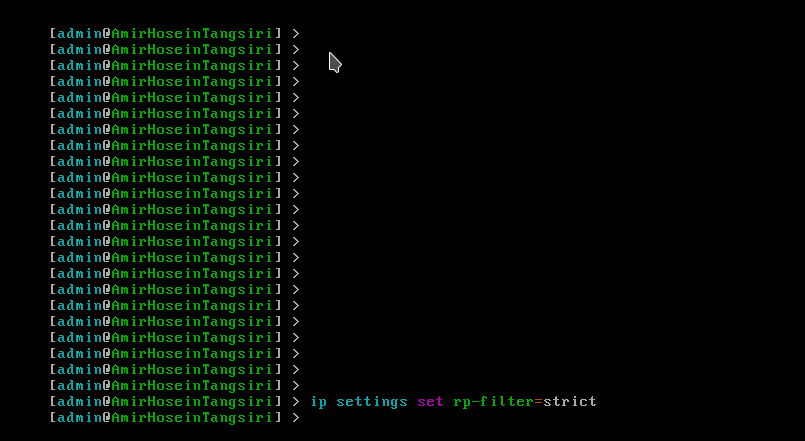
پیاده سازی در میکروتیک
/ip settings set rp-filter=strict
پیاده سازی در Fortigate
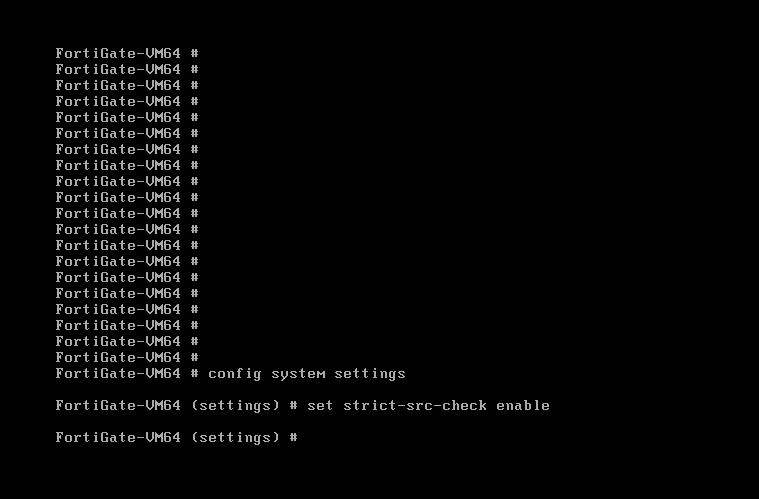
پیاده سازی آن در فایروال سخت افزاری Fortigate یخورده جریان داره
اول اینکه مکانیزم Asymmetric routing درصورت فعال بودن موجب غیرفعال شدن URPF میشود
برای فعال کردن آن دستور زیر را وارد کنید
set strict-src-check enable
نویسنده: امیرحسین تنگسیری نژاد

