
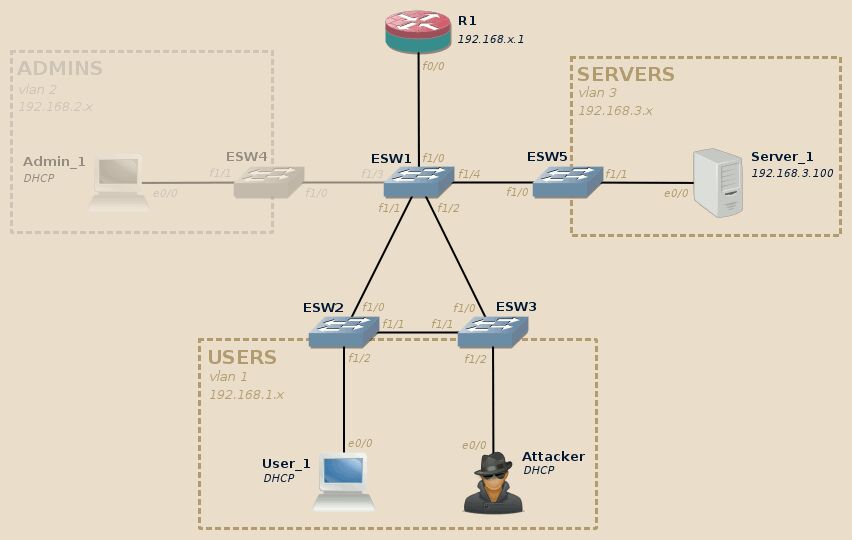
شرح حمله CAM-Table overflow
در سوییچ جدولی تحت عنوان MAC/CAM table وجود دارد که اطلاعات Mac address پورت های متصل به سوییچ در آن وجود دارد و ارسال packet ها درون شبکه را با استفاده از این table انجام میدهد
حمله ایی تحت عنوان CAM-table overflow با ارسال Mac address های جعلی به یک پورت سوییچ موجب پر شدن CAM table آن سوییچ میشود و سوییچ زمانی که CAM table آن پر شود رفتاری شبیه به Hub را به خود میگیرد و شروع به broadcast کردن packet های دریافتی از پورت ها میشود و فرد مهاجم موفق به پیاده سازی حمله MITM و استراق سمع در شبکه میشود
نکته:سیسکو قابلیتی تحت عنوان Port-Security را برای مقابله با این حمله ارائه داده است
switch#:enable
switch#:configure terminal
switch(config):interface Ethernet/0
switch(config-if):switchport port-security maximum 2
در کانفینگ بالا به در سوییچ سیسکویی خود به interface eth0/0 رفتیم و با دستور بالا تعداد Mac address های که مجاز به وارد شوند به این interface هستند فقط دوتا می باشد
نکته: این تعداد از 1 تا 4097 قابل افزایش است
نکته:پیاده سازی این حمله با استفاده از ابزاری به نام macof می باشد
Options:
Syntax: macof [-i interface] [-s src] [-d dst] [-e tha] [-x sport] [-y dport] [-n times]
-i interface Specify the interface to send on.
-s src Specify source IP address.
-d dst Specify destination IP address.
-e Specify target hardware address.
-x sport Specify TCP source port.
-y dport Specify TCP destination port.
-n times Specify the number of packets to send.
example CAM/MAC-Table overflow attack:
macof -i eth0 -n 20
نویسنده:امیرحسین تنگسیری نژاد

